Apakah templat borang laporan e-mel mencurigakan?
Kebanyakan organisasi memberitahu kakitangan supaya "melaporkan apa-apa yang mencurigakan" tanpa menyediakan cara yang mudah untuk berbuat demikian. Akibatnya, e-mel hanya dihantar semula tanpa konteks, mesej ditinggalkan dalam saluran sembang atau — lebih kerap — tiada laporan dibuat langsung kerana individu yang mengklik pautan berasa malu untuk mengakuinya.
Borang laporan e-mel mencurigakan ini menjadikan pelaporan pantas dan bebas daripada menyalahkan sesiapa. Borang ini bertanya bagaimana dan bila mesej itu diterima, alamat atau nombor sebenar penghantar, baris subjek untuk e-mel, perkara yang didakwa oleh mesej itu serta perkara yang kelihatan tidak betul. Kemudian, borang bertanya dengan jelas sama ada individu itu mengklik, membuka lampiran atau memasukkan kata laluan, kod atau maklumat pembayaran — dan memaparkan arahan supaya menghubungi IT dengan segera jika mereka berbuat demikian.
Setiap laporan disimpan sebagai PDF dalam peti besi FileIt anda bersama tangkapan skrin yang dilampirkan, memberikan ketua keselamatan atau IT anda rekod berterusan tentang cubaan phishing yang berguna untuk mengenal pasti kempen dan merancang latihan kesedaran.
- Sesuai untuk
- Pasukan IT dan keselamatan, pengurus pejabat serta mana-mana organisasi yang melatih kakitangan mengenal pasti phishing
- Diisi oleh
- Mana-mana kakitangan yang menerima e-mel, mesej teks, mesej sembang atau panggilan yang mencurigakan
- Masa untuk dilengkapkan
- Kira-kira 2–4 minit
- Termasuk
- Senarai semak tanda amaran, nota tindakan segera apabila maklumat telah dikongsi, muat naik tangkapan skrin
Siapa yang menggunakan borang laporan e-mel mencurigakan?
- Kakitangan melaporkan invois palsu atau pembekal yang meminta perubahan butiran bank
- Pekerja yang mengklik pautan dalam e-mel palsu tentang kata laluan yang akan tamat tempoh
- Melaporkan mesej teks yang menyamar sebagai syarikat penghantaran
- Mengumpulkan laporan semasa simulasi phishing atau kempen kesedaran
- Pasukan kewangan menandakan mesej yang menyamar sebagai CEO dan meminta bayaran segera
- Sekolah atau badan kebajikan memberikan sukarelawan cara mudah untuk melaporkan penipuan
Soalan dalam borang laporan e-mel mencurigakan ini
24 soalan dalam 3 halaman · termasuk muat naik fail, soalan bersyarat, berbilang halaman.
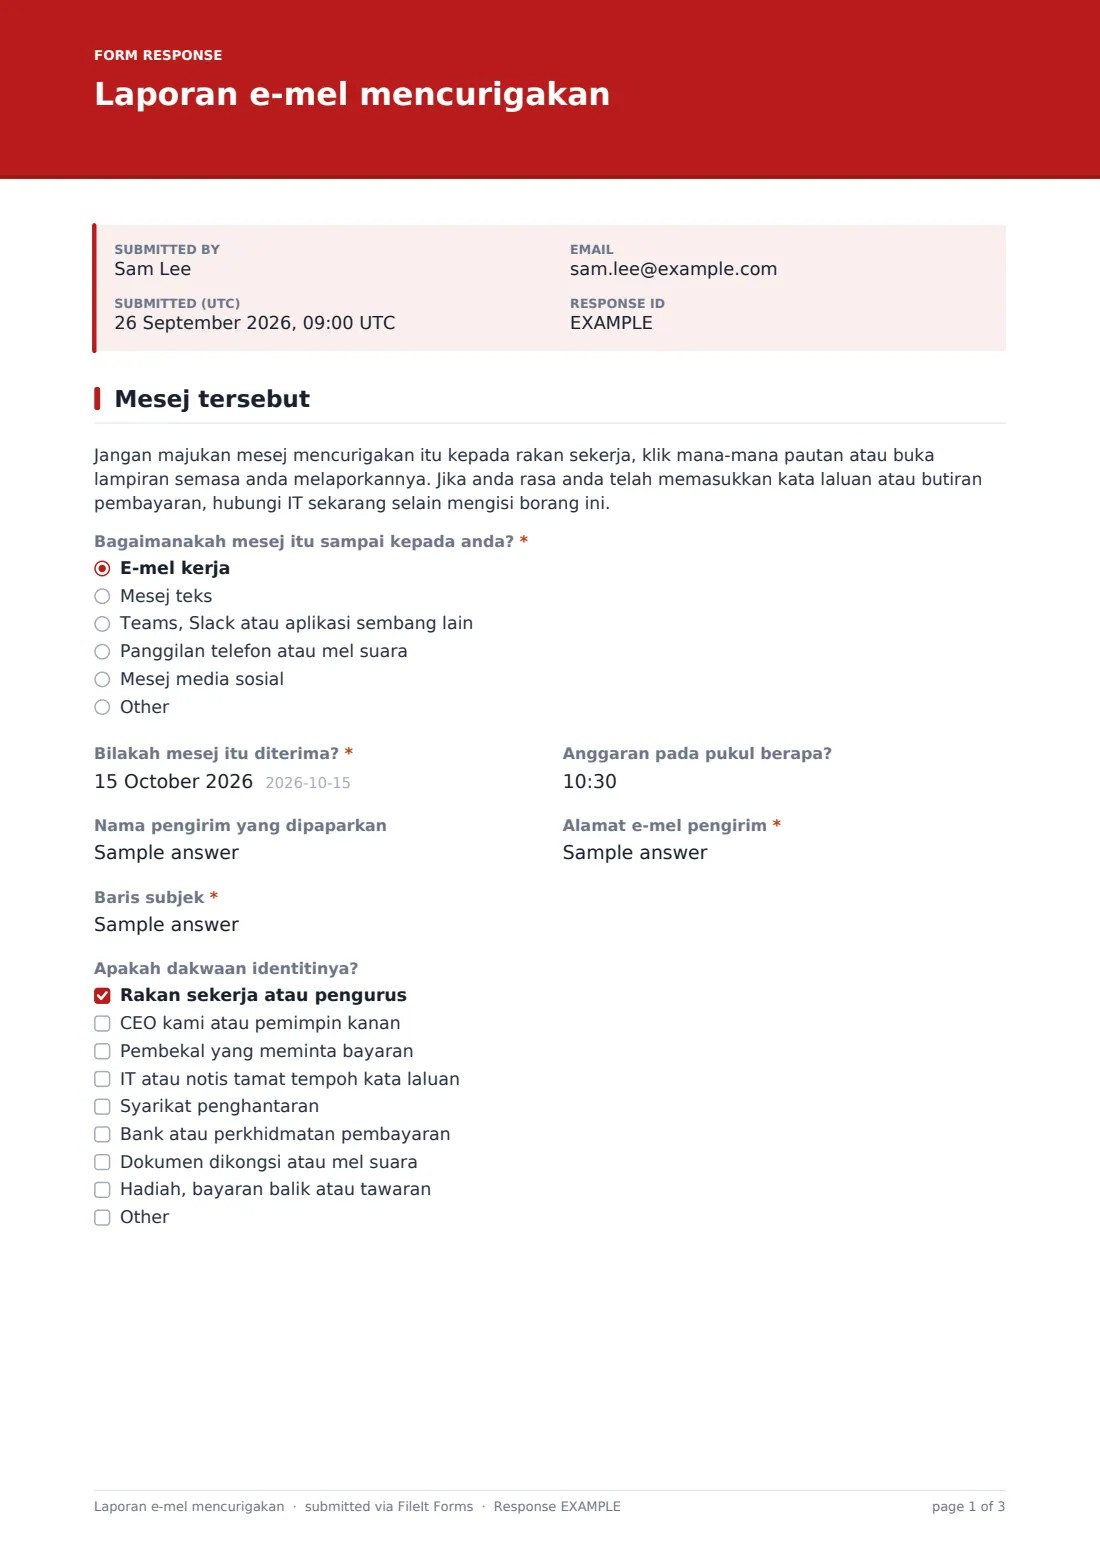
1 Mesej tersebut
- Bagaimanakah mesej itu sampai kepada anda?* E-mel kerja · Mesej teks · Teams, Slack atau aplikasi sembang lain · Panggilan telefon atau mel suara · Mesej media sosial
- Bilakah mesej itu diterima?*
- Anggaran pada pukul berapa?
- Nama pengirim yang dipaparkan
- Alamat e-mel pengirim* hanya ditanya jika berkenaan
- Nombor, akaun atau nama pengguna pengirim hanya ditanya jika berkenaan
- Baris subjek* hanya ditanya jika berkenaan
- Apakah dakwaan identitinya? Rakan sekerja atau pengurus · CEO kami atau pemimpin kanan · Pembekal yang meminta bayaran · IT atau notis tamat tempoh kata laluan · Syarikat penghantaran · Bank atau perkhidmatan pembayaran · Dokumen dikongsi atau mel suara · Hadiah, bayaran balik atau tawaran
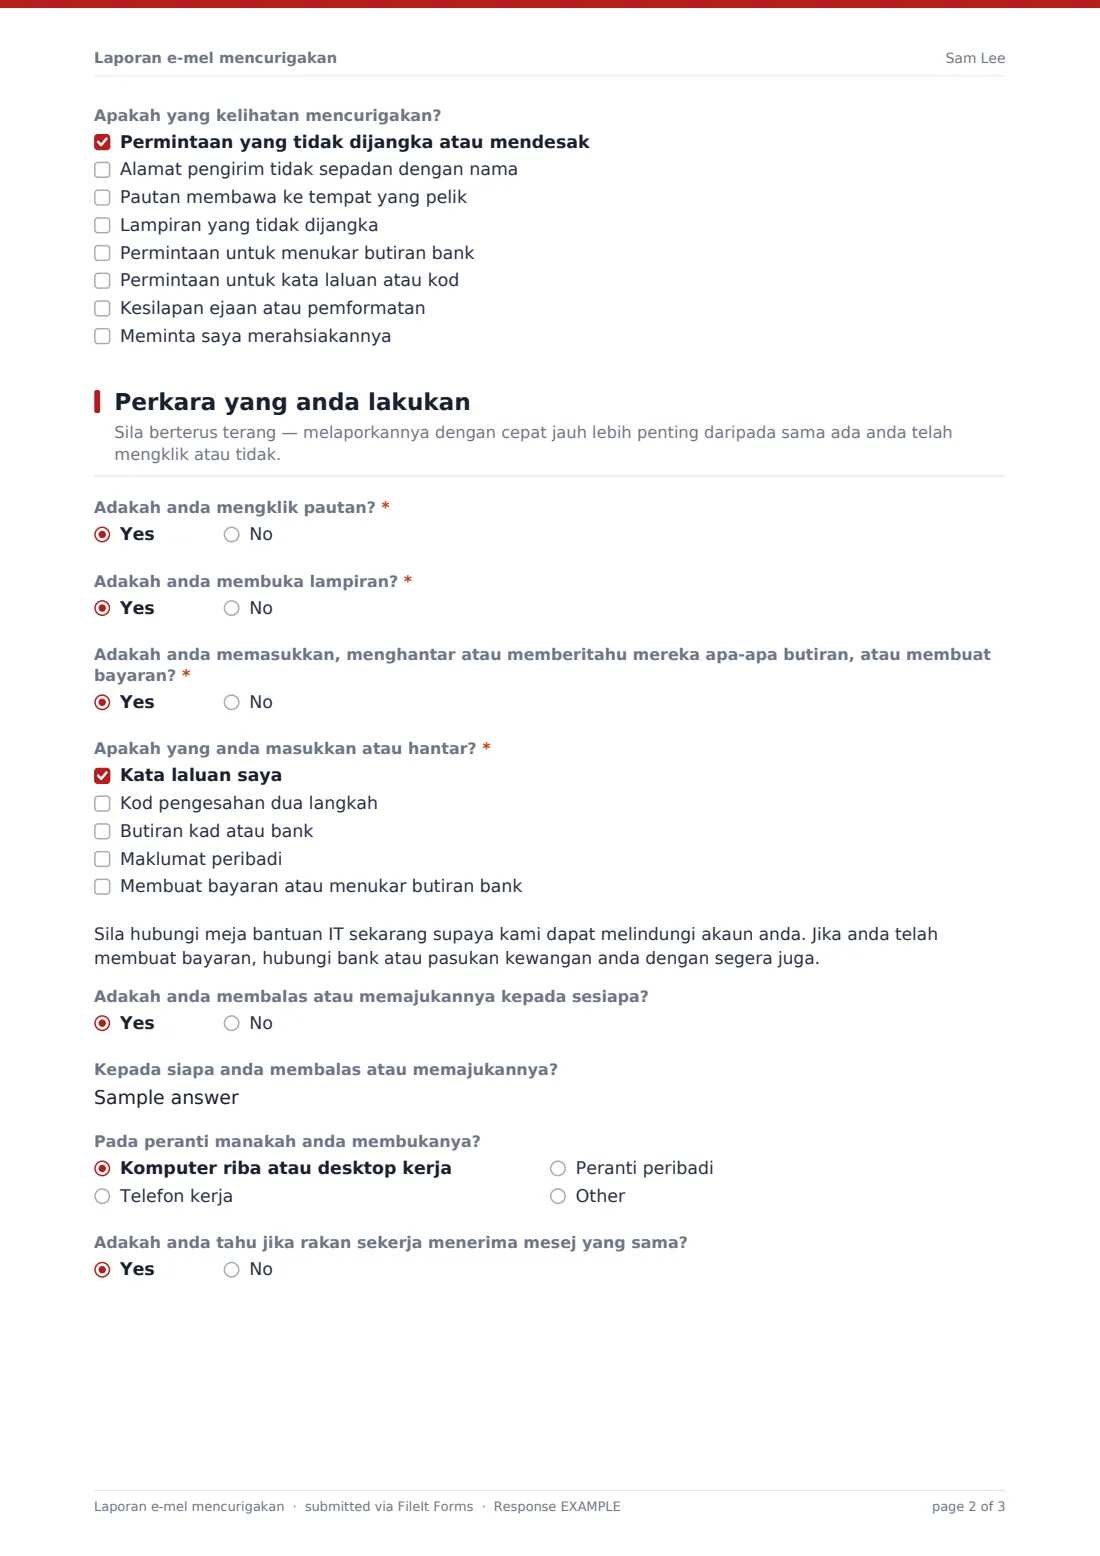
- Apakah yang kelihatan mencurigakan? Permintaan yang tidak dijangka atau mendesak · Alamat pengirim tidak sepadan dengan nama · Pautan membawa ke tempat yang pelik · Lampiran yang tidak dijangka · Permintaan untuk menukar butiran bank · Permintaan untuk kata laluan atau kod · Kesilapan ejaan atau pemformatan · Meminta saya merahsiakannya
2 Perkara yang anda lakukan
- Adakah anda mengklik pautan?* hanya ditanya jika berkenaan
- Adakah anda membuka lampiran?* hanya ditanya jika berkenaan
- Adakah anda memasukkan, menghantar atau memberitahu mereka apa-apa butiran, atau membuat bayaran?*
- Apakah yang anda masukkan atau hantar?* hanya ditanya jika berkenaan Kata laluan saya · Kod pengesahan dua langkah · Butiran kad atau bank · Maklumat peribadi · Membuat bayaran atau menukar butiran bank
- Adakah anda membalas atau memajukannya kepada sesiapa?
- Kepada siapa anda membalas atau memajukannya? hanya ditanya jika berkenaan
- Pada peranti manakah anda membukanya? Komputer riba atau desktop kerja · Telefon kerja · Peranti peribadi
- Adakah anda tahu jika rakan sekerja menerima mesej yang sama?
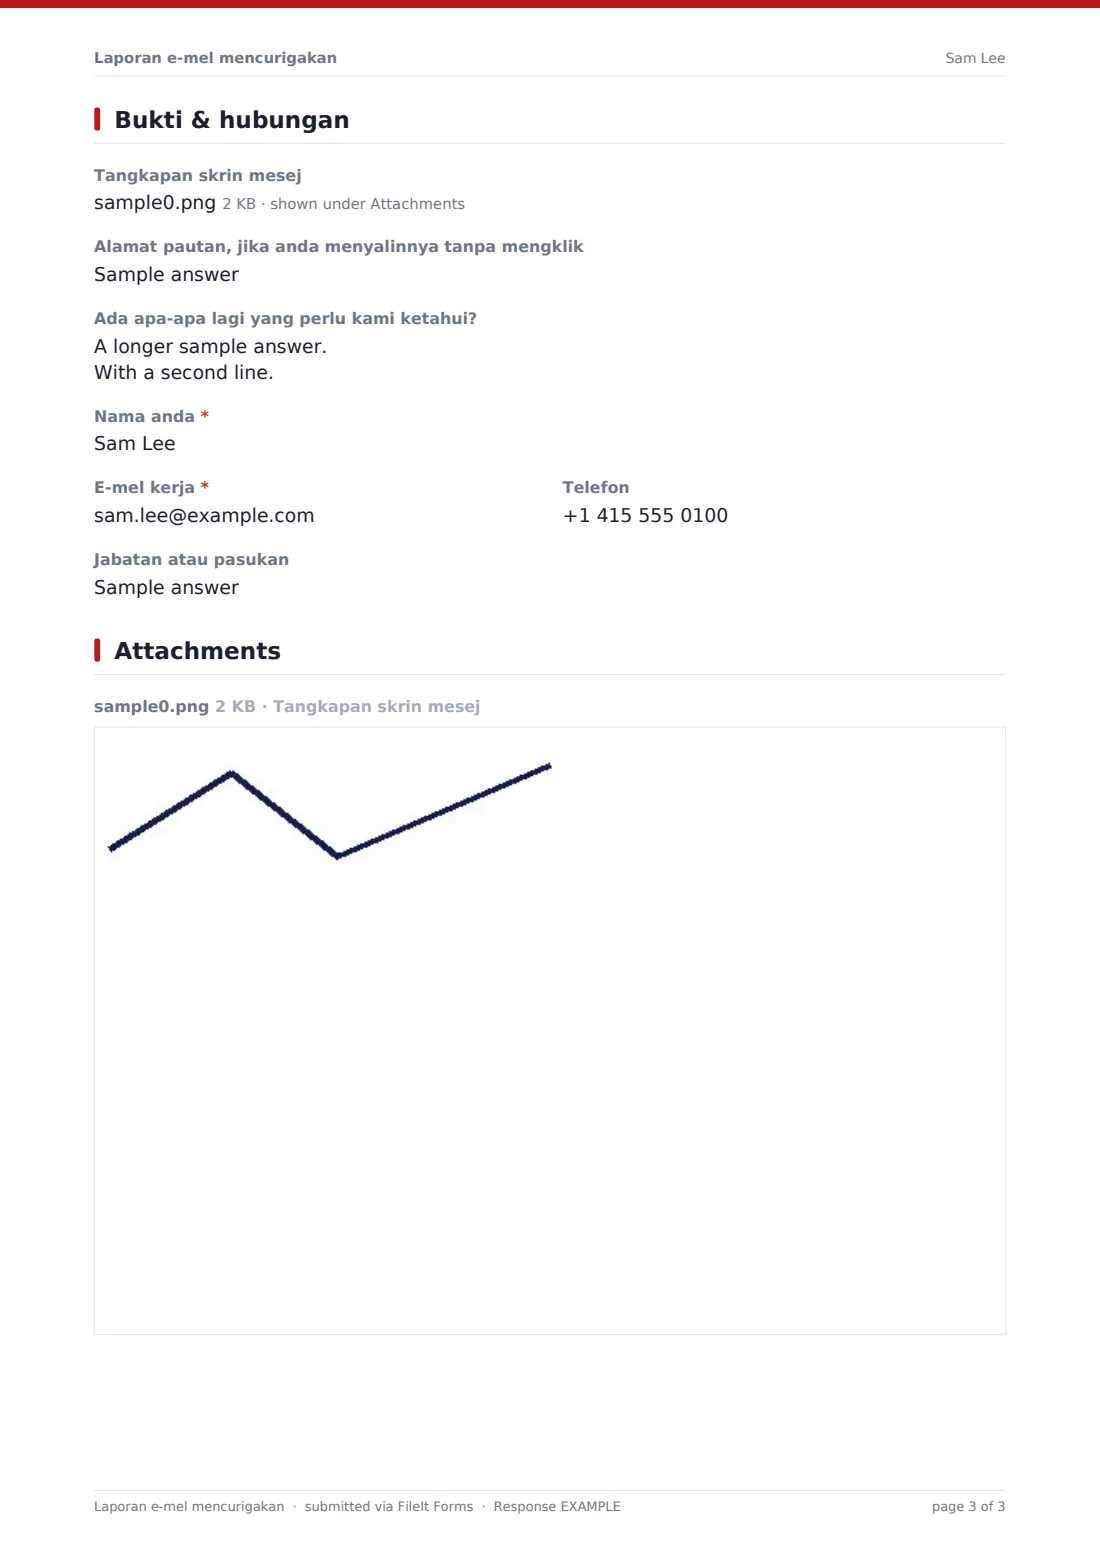
3 Bukti & hubungan
- Tangkapan skrin mesej
- Alamat pautan, jika anda menyalinnya tanpa mengklik
- Ada apa-apa lagi yang perlu kami ketahui?
- Nama anda*
- E-mel kerja*
- Telefon
- Jabatan atau pasukan
Borang laporan e-mel mencurigakan, halaman demi halaman
1 Mesej tersebut
Amaran ringkas meminta orang ramai supaya tidak menghantar semula mesej, mengklik pautan atau membuka lampiran, serta menghubungi IT jika mereka telah memasukkan maklumat. Pelapor mula-mula menyatakan cara mesej itu sampai kepada mereka — e-mel, mesej teks, sembang, telefon atau media sosial — kemudian masa mesej itu diterima dan nama penghantar. Untuk e-mel, mereka diminta memberikan alamat penuh penghantar dan baris subjek; untuk saluran lain, mereka diminta memberikan nombor, akaun atau nama pengguna asal. Dua senarai semak merekodkan dakwaan mesej tersebut, seperti menyamar sebagai pengurus, pembekal, notis IT atau syarikat penghantaran, serta perkara yang kelihatan mencurigakan, daripada alamat penghantar yang tidak sepadan hingga permintaan untuk menukar butiran bank.
2 Tindakan anda
Halaman ini bertanya tanpa menghakimi sama ada individu itu mengklik pautan atau membuka lampiran (tidak ditanya untuk panggilan telefon) dan sama ada mereka memasukkan atau menghantar sebarang maklumat atau membuat bayaran. Jawapan ya akan meminta mereka menyatakan perkara yang terlibat — kata laluan, kod pengesahan, butiran kad atau bank, maklumat peribadi atau bayaran — serta memaparkan nota supaya menghubungi meja bantuan sekarang dan menghubungi bank atau pasukan kewangan mereka jika wang terlibat. Mereka juga menyatakan sama ada mereka membalas atau menghantar semula mesej itu, peranti yang digunakan dan sama ada rakan sekerja menerima mesej yang sama.
3 Bukti & kenalan
Pelapor boleh memuat naik sehingga tiga tangkapan skrin dan menampal alamat pautan dalam format yang telah dinyahbahayakan, serta menambah konteks lain. Nama, e-mel kerja, telefon dan jabatan mereka melengkapkan laporan supaya IT boleh membuat tindakan susulan.
Ubah suai templat ini
- Tambahkan nombor telefon meja bantuan anda pada perenggan amaran
- Terangkan proses anda sendiri untuk menghantar e-mel asal jika IT memerlukan pengepala e-mel
- Tambahkan jenama atau pembekal yang sering disamar dalam sektor anda pada senarai semak dakwaan
- Hidupkan pemberitahuan ke peti mel keselamatan supaya laporan dilihat dengan cepat
- Pautkan borang ini daripada tandatangan e-mel, intranet atau latihan kesedaran keselamatan anda
- Tambahkan soalan tentang peti mel yang menerimanya jika kakitangan turut memantau peti masuk dikongsi
Petua untuk borang laporan e-mel mencurigakan yang lebih baik
- Ucapkan terima kasih kepada setiap pelapor, termasuk mereka yang telah mengklik — orang yang takut dipersalahkan akan berhenti membuat laporan
- Utamakan laporan yang melibatkan kata laluan, kod atau bayaran
- Cari beberapa laporan tentang mesej yang sama — ini mungkin kempen yang disasarkan
- Sekat penghantar dan sebarang pautan berniat jahat dalam penapis e-mel anda selepas disahkan
- Kongsi contoh tanpa nama dalam sesi kesedaran supaya kakitangan dapat mengenal pasti mesej seterusnya
- Jangan minta kakitangan menghantar semula e-mel kepada rakan sekerja untuk mendapatkan pendapat kedua — tindakan itu menyebarkannya
Setiap respons menjadi PDF dalam vault anda
Setiap laporan difailkan sebagai PDF dalam peti besi FileIt anda bersama tangkapan skrinnya, dan pemilik borang akan menerima e-mel sebaik sahaja laporan itu tiba. Pelapor boleh menerima salinan untuk rekod mereka sendiri.
Jadual Respons menjadi log percubaan: tapis untuk mencari laporan apabila seseorang memasukkan maklumat, atau eksport ke CSV untuk mengira laporan setiap bulan dan melihat umpan yang paling biasa digunakan.
- Mulakan dengan templat ini. Ia dibuka dalam pereka FileIt Forms — ubah mana-mana soalan, tambah halaman, tetapkan peraturan bila soalan dipaparkan.
- Kongsikannya. Hidupkan pautan awam atau hantarkannya melalui e-mel, setiap orang dengan pautan sendiri. Mereka tidak memerlukan akaun FileIt.
- Dapatkan jawapan sebagai PDF. Setiap respons disimpan sebagai PDF dalam folder vault yang anda pilih, bersama fail yang dimuat naik — dan disenaraikan dalam jadual Respons yang boleh anda eksport ke CSV.
Borang Laporan e-mel mencurigakan: soalan lazim
Adakah borang laporan phishing ini percuma?
Ya. Ini ialah templat permulaan dalam aplikasi FileIt Forms, yang disertakan dalam setiap pelan termasuk pelan percuma.
Adakah borang ini mengimbas e-mel atau pautan untuk mencari perisian hasad?
Tidak. Borang ini merekodkan perkara yang dilihat dan dilakukan oleh individu tersebut. Pasukan IT atau keselamatan anda menyiasat mesej itu menggunakan alat mereka sendiri.
Bolehkah kakitangan memuat naik fail e-mel asal?
Muat naik menerima imej dan PDF, jadi tangkapan skrin ialah pilihan lalai. Jika pasukan anda memerlukan mesej asal bersama pengepala, terangkan kaedah pilihan anda dalam teks bantuan.
Bagaimana jika seseorang telah memasukkan kata laluan mereka?
Menjawab ya kepada soalan tentang memasukkan maklumat akan memaparkan mesej yang memberitahu mereka supaya menghubungi meja bantuan dengan segera. Pasukan anda kemudiannya perlu menetapkan semula akaun tersebut dan menyemak aktiviti luar biasa.
Adakah kakitangan memerlukan akaun FileIt?
Tidak. Sesiapa sahaja yang mempunyai pautan boleh menghantar laporan.
Bolehkah kami menggunakannya untuk hasil simulasi phishing?
Ya. Kakitangan boleh melaporkan e-mel simulasi melalui borang yang sama, dan anda boleh mengeksport respons untuk melihat siapa yang melaporkannya.