ما قالب نموذج الإبلاغ عن بريد إلكتروني مشبوه؟
تطلب معظم المؤسسات من الموظفين «الإبلاغ عن أي شيء مشبوه» من دون أن توفر لهم طريقة سهلة للقيام بذلك. والنتيجة رسالة بريد مُعاد توجيهها بلا سياق، أو رسالة في قناة محادثة، أو — في أغلب الأحيان — لا شيء على الإطلاق، لأن الشخص الذي نقر على رابط يشعر بالحرج من الاعتراف بذلك.
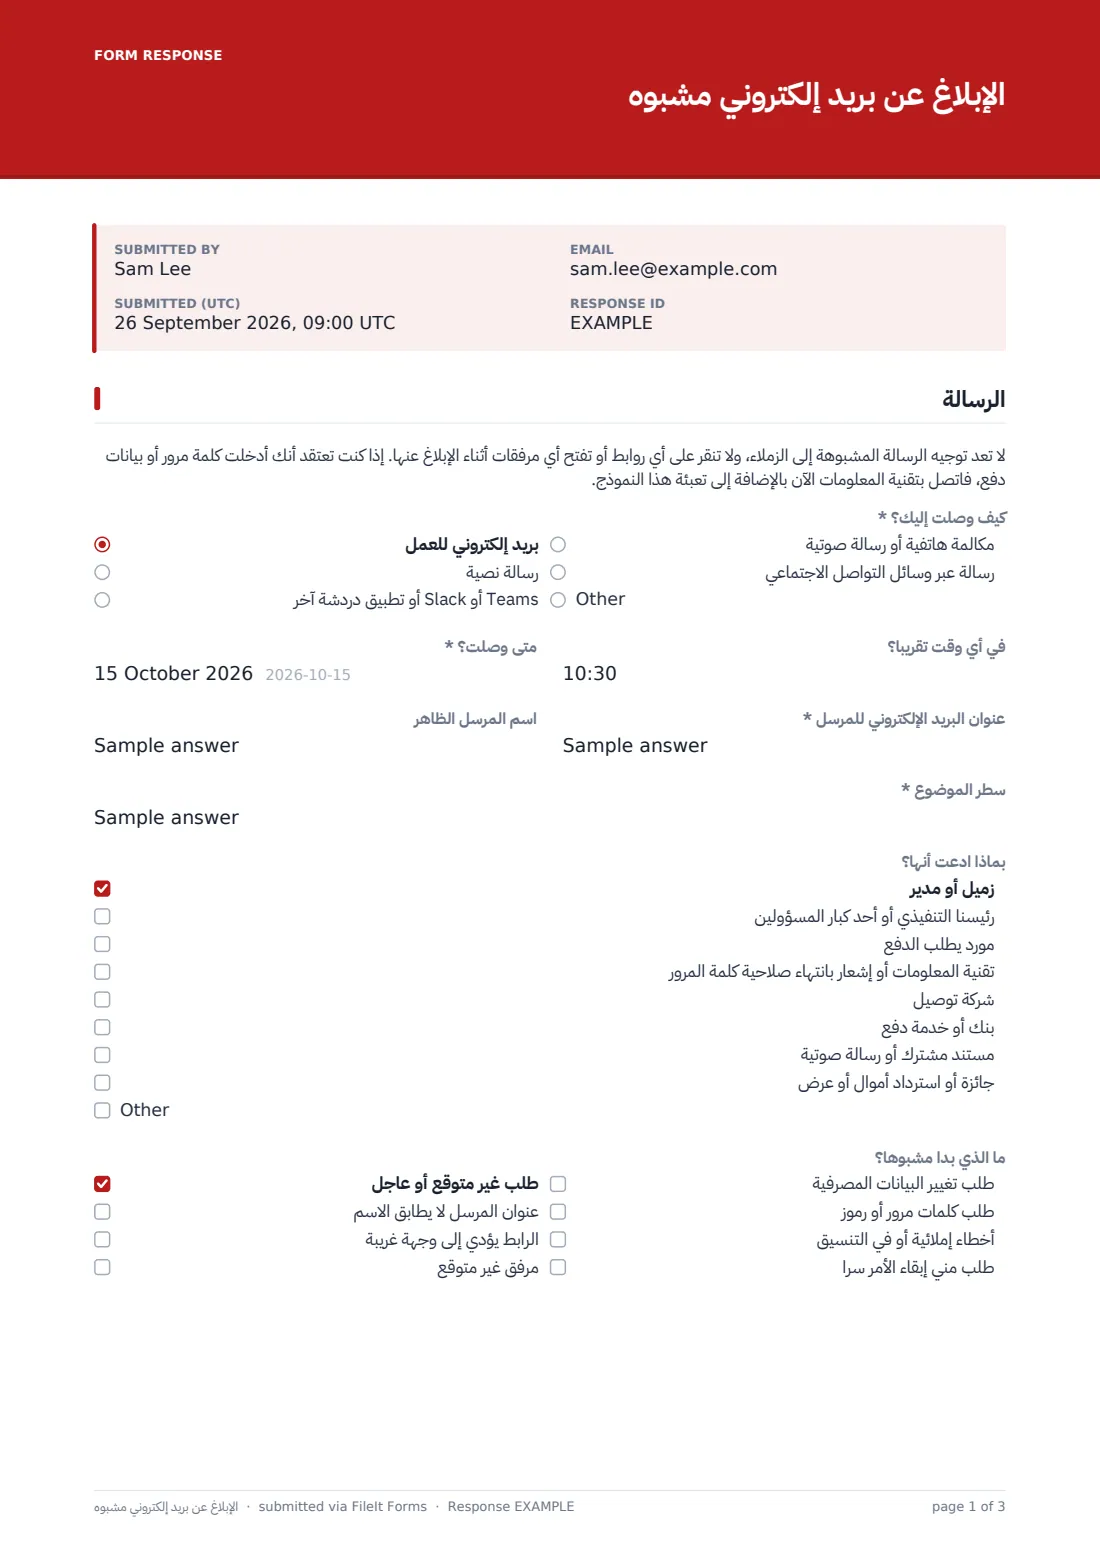
يجعل نموذج الإبلاغ عن البريد الإلكتروني المشبوه هذا الإبلاغ سريعًا ومن دون لوم. فهو يسأل عن كيفية وصول الرسالة ووقت وصولها، وعنوان المرسل أو رقمه الحقيقي، وسطر الموضوع في رسائل البريد، وما الذي ادعت الرسالة أنها تخصه، وما الذي بدا غير صحيح. ثم يسأل بوضوح عما إذا كان الشخص قد نقر، أو فتح مرفقًا، أو أدخل كلمة مرور أو رمزًا أو بيانات دفع — ويعرض تعليمات للاتصال بتقنية المعلومات فورًا إذا حدث ذلك.
يُحفظ كل بلاغ بصيغة PDF في خزنة FileIt الخاصة بك مع إرفاق لقطة الشاشة، ما يمنح مسؤول الأمن أو تقنية المعلومات سجلًا مستمرًا لمحاولات التصيد الاحتيالي، يفيد في رصد الحملات والتخطيط لتدريب التوعية.
- الأفضل لـ
- فرق تقنية المعلومات والأمن، ومديري المكاتب، وأي مؤسسة تدرب الموظفين على اكتشاف التصيد الاحتيالي
- يعبّئه
- أي موظف يتلقى بريدًا إلكترونيًا أو رسالة نصية أو رسالة محادثة أو مكالمة مشبوهة
- الوقت اللازم لإكماله
- نحو 2–4 دقائق
- يتضمن
- قائمة تحقق بالعلامات التحذيرية، وملاحظة بإجراء عاجل عند مشاركة البيانات، وإمكانية رفع لقطة شاشة
من يستخدم نموذج الإبلاغ عن بريد إلكتروني مشبوه؟
- إبلاغ الموظفين عن فاتورة مزيفة أو مورد يطلب تغيير البيانات المصرفية
- موظف نقر على رابط في رسالة بريد إلكتروني مزيفة تفيد بانتهاء صلاحية كلمة المرور
- الإبلاغ عن رسالة نصية تنتحل صفة شركة توصيل
- جمع البلاغات أثناء محاكاة تصيد احتيالي أو حملة توعية
- إبلاغ فريق مالي عن رسالة تنتحل صفة الرئيس التنفيذي وتطلب دفعة عاجلة
- منح مدرسة أو جمعية خيرية المتطوعين طريقة بسيطة للإبلاغ عن عمليات الاحتيال
أسئلة نموذج الإبلاغ عن بريد إلكتروني مشبوه هذا
24 أسئلة على 3 صفحات · يتضمن رفع ملف, أسئلة مشروطة, صفحات متعددة.
1 الرسالة
- كيف وصلت إليك؟* بريد إلكتروني للعمل · رسالة نصية · Teams أو Slack أو تطبيق دردشة آخر · مكالمة هاتفية أو رسالة صوتية · رسالة عبر وسائل التواصل الاجتماعي
- متى وصلت؟*
- في أي وقت تقريبًا؟
- اسم المرسل الظاهر
- عنوان البريد الإلكتروني للمرسل* لا يُطرح إلا عند انطباقه
- رقم المرسل أو حسابه أو معرّفه لا يُطرح إلا عند انطباقه
- سطر الموضوع* لا يُطرح إلا عند انطباقه
- بماذا ادّعت أنها؟ زميل أو مدير · رئيسنا التنفيذي أو أحد كبار المسؤولين · مورد يطلب الدفع · تقنية المعلومات أو إشعار بانتهاء صلاحية كلمة المرور · شركة توصيل · بنك أو خدمة دفع · مستند مشترك أو رسالة صوتية · جائزة أو استرداد أموال أو عرض
- ما الذي بدا مشبوهًا؟ طلب غير متوقع أو عاجل · عنوان المرسل لا يطابق الاسم · الرابط يؤدي إلى وجهة غريبة · مرفق غير متوقع · طلب تغيير البيانات المصرفية · طلب كلمات مرور أو رموز · أخطاء إملائية أو في التنسيق · طلب مني إبقاء الأمر سرًا
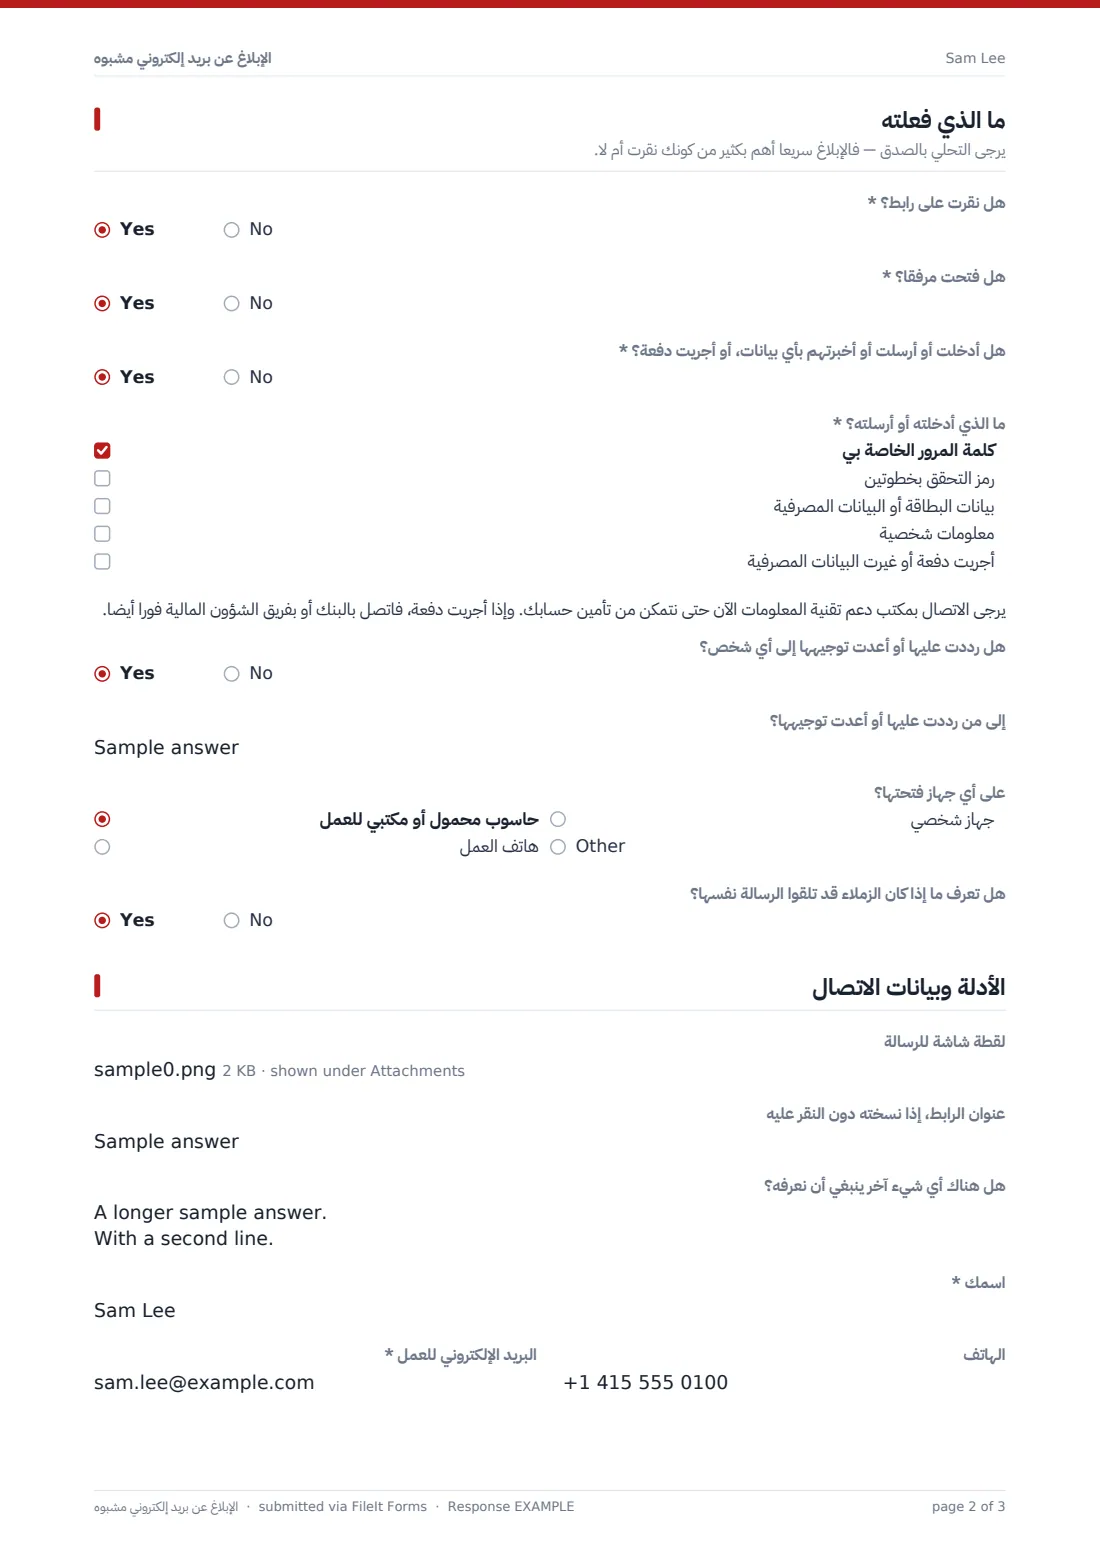
2 ما الذي فعلته
- هل نقرت على رابط؟* لا يُطرح إلا عند انطباقه
- هل فتحت مرفقًا؟* لا يُطرح إلا عند انطباقه
- هل أدخلت أو أرسلت أو أخبرتهم بأي بيانات، أو أجريت دفعة؟*
- ما الذي أدخلته أو أرسلته؟* لا يُطرح إلا عند انطباقه كلمة المرور الخاصة بي · رمز التحقق بخطوتين · بيانات البطاقة أو البيانات المصرفية · معلومات شخصية · أجريت دفعة أو غيّرت البيانات المصرفية
- هل رددت عليها أو أعدت توجيهها إلى أي شخص؟
- إلى من رددت عليها أو أعدت توجيهها؟ لا يُطرح إلا عند انطباقه
- على أي جهاز فتحتها؟ حاسوب محمول أو مكتبي للعمل · هاتف العمل · جهاز شخصي
- هل تعرف ما إذا كان الزملاء قد تلقوا الرسالة نفسها؟
3 الأدلة وبيانات الاتصال
- لقطة شاشة للرسالة
- عنوان الرابط، إذا نسخته دون النقر عليه
- هل هناك أي شيء آخر ينبغي أن نعرفه؟
- اسمك*
- البريد الإلكتروني للعمل*
- الهاتف
- القسم أو الفريق
نموذج الإبلاغ عن بريد إلكتروني مشبوه، صفحةً صفحةً
1 الرسالة
يطلب تحذير موجز من الأشخاص عدم إعادة توجيه الرسالة أو النقر على الروابط أو فتح المرفقات، والاتصال بتقنية المعلومات إذا كانوا قد أدخلوا بيانات بالفعل. يحدد المُبلّغ أولًا كيفية وصول الرسالة إليه — عبر البريد الإلكتروني أو رسالة نصية أو محادثة أو هاتف أو وسائل التواصل الاجتماعي — ثم وقت وصولها واسم المرسل. وتطلب رسائل البريد العنوان الكامل للمرسل وسطر الموضوع؛ بينما تطلب القنوات الأخرى الرقم أو الحساب أو المعرّف الذي صدرت عنه الرسالة. وتلتقط قائمتا تحقق ما ادعته الرسالة، مثل كونها من مدير أو مورد أو إشعار من تقنية المعلومات أو شركة توصيل، وما الذي بدا مشبوهًا، بدءًا من عدم تطابق عنوان المرسل ووصولًا إلى طلب تغيير البيانات المصرفية.
2 ما الذي فعلته
تسأل هذه الصفحة، من دون إصدار أحكام، عما إذا كان الشخص قد نقر على رابط أو فتح مرفقًا (ويُتخطى هذا السؤال في المكالمات الهاتفية)، وما إذا كان قد أدخل أو أرسل أي بيانات أو أجرى دفعة. وعند الإجابة بنعم، يُسأل عن نوع البيانات — كلمة مرور أو رمز تحقق أو بيانات بطاقة أو بنك أو معلومات شخصية أو دفعة — وتظهر ملاحظة تطلب منه الاتصال بمكتب الدعم الآن والتواصل مع البنك أو الفريق المالي إذا كان المال قد أُرسل. كما يحدد ما إذا كان قد رد على الرسالة أو أعاد توجيهها، والجهاز الذي استخدمه، وما إذا كان زملاؤه قد تلقوا الرسالة نفسها.
3 الأدلة وبيانات الاتصال
يمكن للمُبلّغ رفع ما يصل إلى ثلاث لقطات شاشة ولصق عنوان رابط بصيغة آمنة، بالإضافة إلى أي سياق آخر. وتُختتم عملية الإبلاغ باسمه وبريده الإلكتروني الخاص بالعمل ورقم هاتفه وقسمه، حتى تتمكن تقنية المعلومات من المتابعة.
خصّص القالب كما تريد
- أضف رقم هاتف مكتب الدعم لديك إلى فقرات التحذير
- اشرح آليتك الخاصة لإرسال البريد الإلكتروني الأصلي إذا احتاجت تقنية المعلومات إلى الرؤوس
- أضف العلامات التجارية أو الموردين الذين يُنتحلون عادةً في قطاعك إلى قائمة التحقق الخاصة بما تدعيه الرسالة
- فعّل الإشعارات إلى صندوق بريد أمني حتى يُطلع على البلاغات بسرعة
- اربط هذا النموذج بتوقيع بريدك الإلكتروني أو الشبكة الداخلية أو تدريب التوعية الأمنية
- أضف سؤالًا عن صندوق البريد الذي تلقى الرسالة إذا كان الموظفون يراقبون أيضًا صناديق البريد المشتركة
نصائح لتحسين نموذج الإبلاغ عن بريد إلكتروني مشبوه
- اشكر كل مُبلّغ، بمن فيهم من نقروا — فالأشخاص الذين يخشون اللوم يتوقفون عن الإبلاغ
- ابدأ أولًا بالبلاغات التي تضمنت كلمة مرور أو رمزًا أو دفعة
- ابحث عن بلاغات متعددة للرسالة نفسها — فقد تكون حملة مستهدفة
- احظر المرسل وأي روابط ضارة في عامل تصفية البريد الإلكتروني بعد التأكد منها
- شارك أمثلة مجهّلة الهوية في جلسات التوعية حتى يتعرف الموظفون على المحاولة التالية
- لا تطلب من الموظفين إعادة توجيه البريد الإلكتروني إلى زملائهم للحصول على رأي ثانٍ — فهذا ينشره
تتحول كل إجابة إلى ملف PDF في خزنتك
يُحفظ كل بلاغ بصيغة PDF في خزنة FileIt الخاصة بك مع لقطات الشاشة، ويُرسل بريد إلكتروني إلى مالك النموذج فور وصوله. ويمكن للمُبلّغ تلقي نسخة للاحتفاظ بها في سجلاته.
يصبح جدول الردود سجلًا للمحاولات: يمكنك التصفية للعثور على البلاغات التي أدخل فيها أحدهم بيانات، أو التصدير إلى CSV لعدّ البلاغات شهريًا ومعرفة أساليب الاستدراج الأكثر شيوعًا.
- ابدأ بهذا القالب. يُفتح في مصمم FileIt Forms — غيّر أي سؤال، وأضف صفحات، وحدد قواعد ظهور الأسئلة.
- شاركه. فعّل رابطًا عامًا، أو أرسله بالبريد الإلكتروني إلى الأشخاص، ولكل منهم رابطه الخاص. لا يحتاجون إلى حساب FileIt.
- احصل على الإجابات بصيغة PDF. تُحفظ كل إجابة كملف PDF في مجلد الخزنة الذي تختاره، مع إرفاق الملفات المرفوعة — وتظهر في جدول الإجابات الذي يمكنك تصديره بصيغة CSV.
نموذج الإبلاغ عن بريد إلكتروني مشبوه: الأسئلة الشائعة
هل نموذج الإبلاغ عن التصيد الاحتيالي هذا مجاني؟
نعم. إنه قالب تمهيدي في تطبيق Forms من FileIt، ومشمول في كل الخطط، بما فيها الخطة المجانية.
هل يفحص النموذج البريد الإلكتروني أو الروابط بحثًا عن برمجيات ضارة؟
لا. فهو يسجل ما رآه الشخص وما فعله. ويتولى فريق تقنية المعلومات أو الأمن لديك التحقيق في الرسالة باستخدام أدواته الخاصة.
هل يمكن للموظفين رفع ملف البريد الإلكتروني الأصلي؟
يقبل الرفع الصور وملفات PDF، ولذلك تكون لقطة الشاشة هي الخيار الافتراضي. وإذا كان فريقك يحتاج إلى الرسالة الأصلية مع الرؤوس، فاشرح طريقتك المفضلة في نص المساعدة.
ماذا لو كان أحدهم قد أدخل كلمة المرور بالفعل؟
تؤدي الإجابة بنعم عن سؤال إدخال البيانات إلى عرض رسالة تطلب منه الاتصال بمكتب الدعم فورًا. وينبغي لفريقك بعد ذلك إعادة تعيين الحساب والتحقق من وجود أي نشاط غير معتاد.
هل يحتاج الموظفون إلى حساب FileIt؟
لا. يمكن لأي شخص لديه الرابط إرسال بلاغ.
هل يمكننا استخدامه لنتائج محاكاة التصيد الاحتيالي؟
نعم. يمكن للموظفين الإبلاغ عن رسائل المحاكاة عبر النموذج نفسه، ويمكنك تصدير الردود لمعرفة من أبلغ عنها.