ما قالب نموذج تقرير خرق البيانات الشخصية؟
عندما يشتبه أحدهم بحدوث خرق للبيانات الشخصية — كإرسال بريد إلكتروني إلى الشخص الخطأ، أو فقدان حاسوب محمول، أو الدخول إلى حساب دون تصريح — تكون الدقائق الأولى مهمة. يوفّر هذا النموذج للجميع في مؤسستك مكانًا واحدًا للإبلاغ عن التفاصيل: ما حدث، ونوع البيانات المعنية، والعدد التقريبي للأشخاص المتأثرين، وما تم اتخاذه بالفعل لاحتواء الخرق.
يتفوق النموذج الإلكتروني على بريد إلكتروني متعجل أو محادثة عابرة في الممر لسبب بسيط: فهو يطرح الأسئلة نفسها في كل مرة وبالترتيب نفسه، حتى لا يفوت شيء لأن الشخص كان مستعجلًا أو غير متأكد مما ينبغي تضمينه. ولا يحتاج المُبلّغ إلى معرفة جميع الإجابات مسبقًا — فعدة أسئلة اختيارية، والنموذج مصمم بحيث يمكن إرسال البلاغ الأول بسرعة، حتى قبل اكتمال الصورة كاملة.
بمجرد الإرسال، يحوّل FileIt التقرير مباشرة إلى ملف PDF ويحفظه في مجلد الخزنة الذي تختاره، بحيث يحصل مسؤول حماية البيانات على سجل مؤرخ يوضح بالضبط متى وكيف وصل التقرير، إلى جانب أي لقطات شاشة أو مستندات مرفقة كأدلة.
- مناسب لـ
- فرق تقنية المعلومات والأمن وحماية البيانات التي تتعامل مع خروقات مشتبه بها
- يملؤه
- أي موظف يكتشف حادثة أو يشتبه بها
- الوقت اللازم للإكمال
- نحو 8 دقائق
- يتضمن
- أسئلة شرطية، وتحميل ملفات الأدلة، وإقرار موافقة
من يستخدم نموذج تقرير خرق البيانات الشخصية؟
- فرق تقنية المعلومات والأمن التي تحتاج إلى طريقة موحدة واحدة تتيح للموظفين الإبلاغ عن حوادث البيانات المشتبه بها
- مسؤولو حماية البيانات أو مسؤولو الخصوصية الذين يحتاجون فورًا إلى تفاصيل كافية لتقدير مدى خطورة الحادثة
- المؤسسات الصغيرة والمتوسطة التي لا تملك أداة مخصصة للاستجابة للحوادث وتريد طريقة خفيفة لالتقاط كل بلاغ
- المديرون الذين يريدون سجلًا مؤرخًا يوضح بالضبط متى علموا لأول مرة باحتمال حدوث خرق
- المؤسسات التي تريد أن يشعر الموظفون غير التقنيين — موظفو الاستقبال والمبيعات والدعم — بالارتياح عند الإبلاغ عن أمر يبدو غير صحيح
- الفرق التي تتعامل مع حادثة جارية وتحتاج إلى تسجيل خطوات الاحتواء أثناء حدوثها، لا بالاعتماد على الذاكرة بعد ذلك
أسئلة نموذج تقرير خرق البيانات الشخصية هذا
24 أسئلة على 4 صفحات · يتضمن رفع ملف, أسئلة مشروطة, صفحات متعددة, مربع اختيار الموافقة.
1 معلومات عنك
- اسمك*
- البريد الإلكتروني*
- الهاتف
- دورك وفريقك
- كيف علمت بهذا الأمر؟ كنت مشاركًا فيه · اكتشفته · أخبرني به شخص ما
2 ما الذي حدث؟
- متى تم اكتشافه؟*
- الوقت
- هل تعرف متى حدث ذلك فعلًا؟
- متى حدث؟ لا يُطرح إلا عند انطباقه
- ما نوع الحادث؟* أُرسل إلى الشخص الخطأ (بريد إلكتروني أو بريد عادي أو مشاركة ملفات) · جهاز أو أوراق أو وحدة تخزين مفقودة أو مسروقة · تمكن شخص من الوصول إلى بيانات لا ينبغي له الوصول إليها · اختراق أو برمجيات خبيثة أو تصيد احتيالي · نُشر أو تمت مشاركته علنًا عن طريق الخطأ · تم تغيير البيانات أو حذفها دون تصريح · البيانات غير متاحة (مثل برمجيات الفدية أو انقطاع الخدمة)
- ما الذي حدث؟*
- هل لا يزال الأمر يحدث؟* نعم · لا، لقد توقف · لست متأكدًا
3 البيانات والأشخاص
- ما البيانات المعنية؟* الأسماء وبيانات الاتصال · وثائق أو أرقام الهوية · بيانات مصرفية أو بيانات الدفع أو الراتب · أسماء المستخدمين أو بيانات تسجيل الدخول · المعلومات الصحية · بيانات حساسة أخرى (مثل العِرق أو الدين أو المعتقدات أو التوجه الجنسي أو السجلات الجنائية) · بيانات عن الأطفال · سجلات الموظفين / الموارد البشرية · غير معروف حتى الآن
- ما العدد التقريبي للأشخاص الذين شملتهم البيانات؟* 1 · 2–10 · 11–100 · 101–1,000 · أكثر من 1,000 · غير معروف حتى الآن
- لمن تعود هذه البيانات؟ العملاء / الزبائن · الموظفون · المرضى / مستخدمو الخدمات · الطلاب / الأطفال · الموردون أو الشركاء · أفراد الجمهور
- العدد التقريبي للسجلات
- هل كانت البيانات مشفرة أو محمية بطريقة أخرى؟ نعم · جزئيًا · لا · لا أعرف
- ما الضرر الذي قد يلحق بالأشخاص المعنيين بسبب ذلك؟
4 الاحتواء
- هل اتُخذ أي إجراء لاحتواء الأمر؟*
- ما الذي تم اتخاذه، ومتى؟* لا يُطرح إلا عند انطباقه
- هل تم استرداد البيانات أو التأكد من حذفها؟ نعم · جزئيًا · لا · لا ينطبق
- من الأشخاص الآخرين الذين تم إبلاغهم حتى الآن؟ مديري · قسم تقنية المعلومات / الأمن · مسؤول حماية البيانات · الأشخاص المتأثرون · الشرطة · لم يُبلَّغ أحد حتى الآن
- الأدلة
- إقرار*
نموذج تقرير خرق البيانات الشخصية، صفحةً صفحةً
1 نبذة عنك
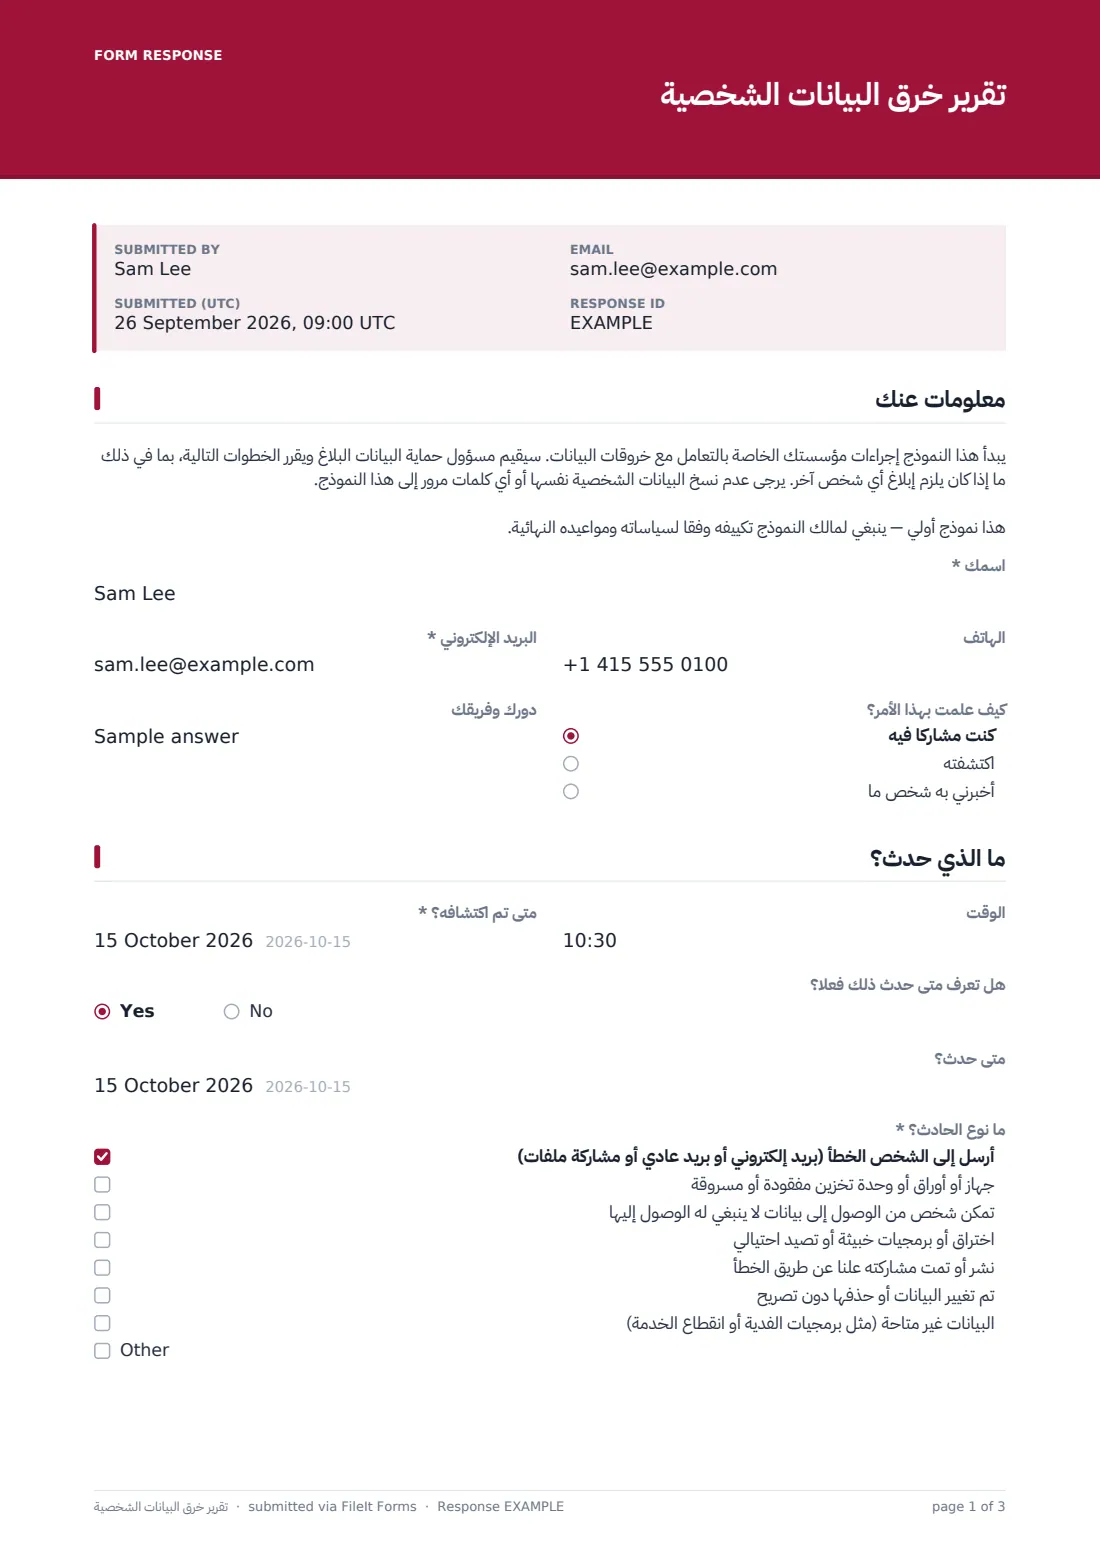
تجمع الصفحة الأولى معلومات عن المُبلّغ وكيف عرف بالحادثة. وإلى جانب اسم المُبلّغ وبريده الإلكتروني ورقم هاتفه، تسأله عن دوره وفريقه، ثم تطرح سؤال «كيف عرفت بالحادثة؟» — مع اختيار بسيط بين «كنت مشاركًا فيها»، و«اكتشفتها»، و«أخبرني بها شخص آخر». يساعد ذلك المراجع على تقدير مدى مباشرة مشاهدة المُبلّغ للأحداث.
تظهر في أعلى هذه الصفحة تعليمات قصيرة تذكّر المُبلّغ بعدم نسخ البيانات الشخصية نفسها أو أي كلمات مرور إلى النموذج — بل الاكتفاء بوصف ما حدث. وهذا خيار تصميم مقصود: ينبغي أن يوثق التقرير الحادثة دون أن يصبح نسخة ثانية من البيانات المعرضة للخطر.
2 ما الذي حدث؟
تسأل هذه الصفحة عن وقت اكتشاف الخرق (التاريخ والوقت)، ولأن الاكتشاف والوقوع يحدثان غالبًا في وقتين مختلفين، تطرح سؤال متابعة: «هل تعرف متى حدث ذلك فعليًا؟». تكشف الإجابة بنعم عن حقل تاريخ ثانٍ بعنوان «متى حدث ذلك؟»، بحيث يسجل التقرير التسلسلين الزمنيَين عندما يكونان معروفين.
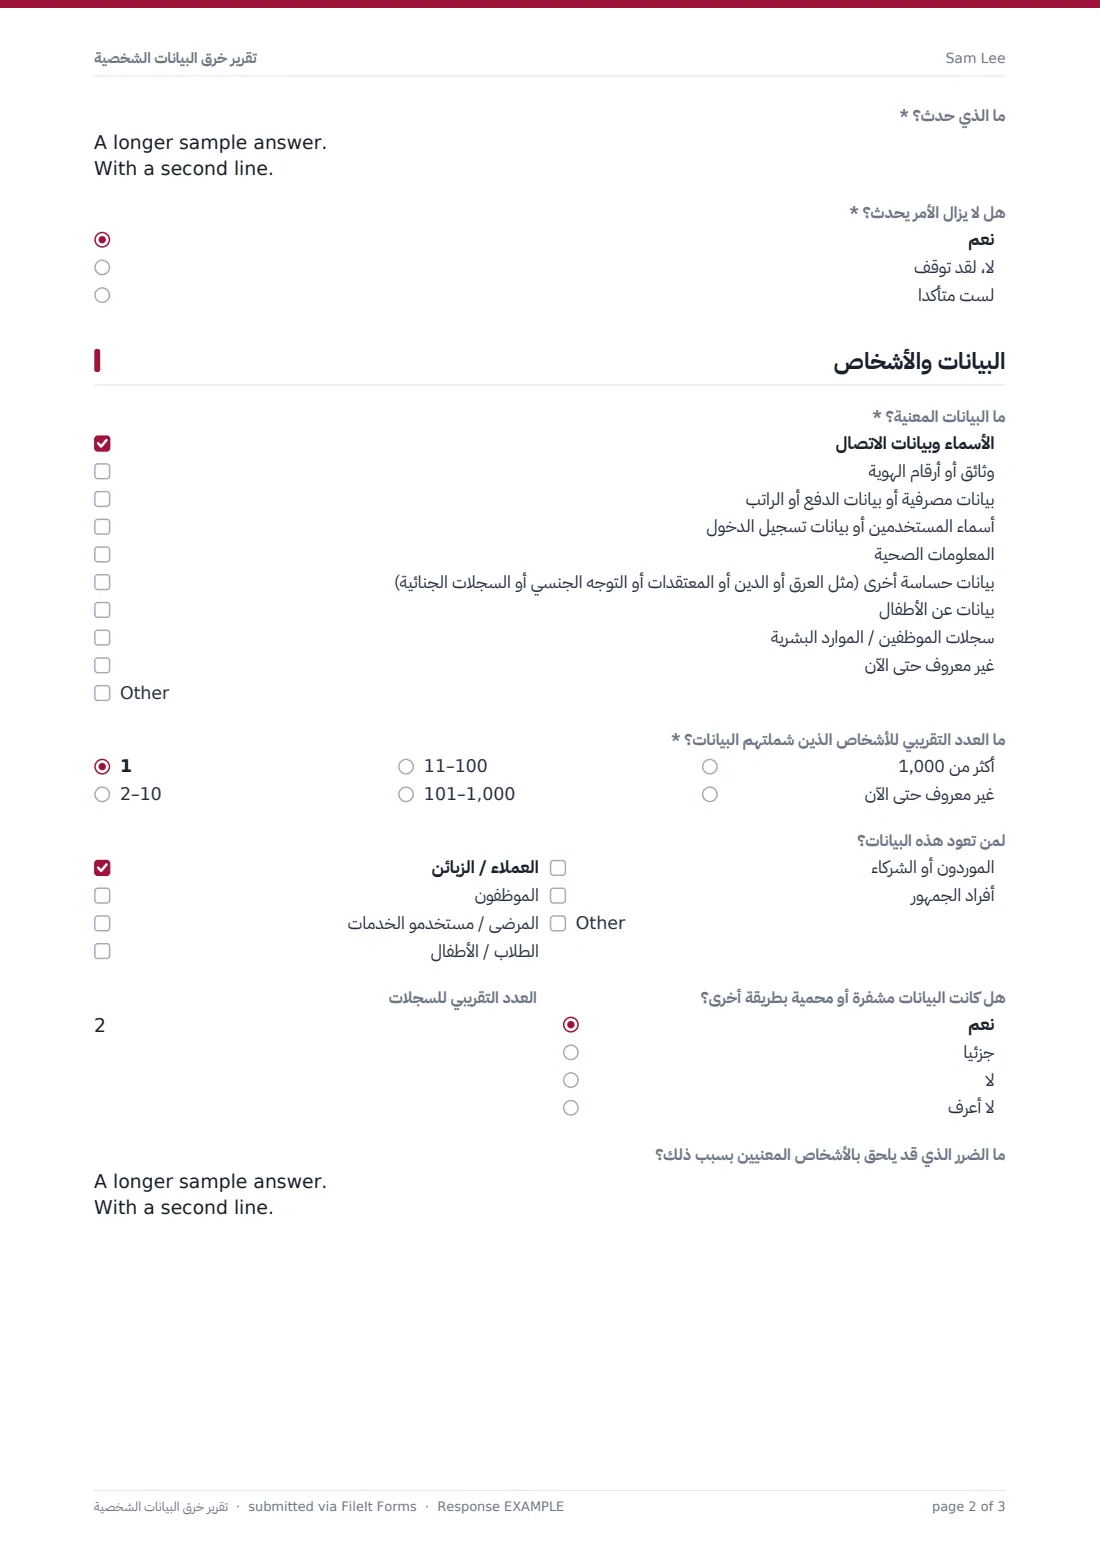
بعد ذلك يختار المُبلّغ نوع الحادثة من قائمة تحديد — أُرسلت إلى الشخص الخطأ، أو جهاز مفقود أو مسروق، أو وصول غير مصرح به، أو اختراق أو تصيد احتيالي، أو نشر غير مقصود، أو تعديلات غير مصرح بها، أو عدم توفر البيانات ببساطة — مع إتاحة إضافة خيار آخر إذا لم ينطبق أي منها. ويطلب سؤال نصي طويل إلزامي بعنوان «ما الذي حدث؟» وصفًا واقعيًا واضحًا، ثم يتحقق سؤال أخير مما إذا كانت الحادثة لا تزال مستمرة، أو توقفت، أو أن ذلك غير معروف بعد.
3 البيانات والأشخاص
يضيّق النموذج هنا نطاق التركيز على الأثر. يسرد سؤال «ما البيانات المعنية؟» فئات تبدأ من الأسماء وبيانات الاتصال وصولًا إلى المعلومات الصحية والبيانات الحساسة الأخرى والبيانات المتعلقة بالأطفال، كي يرى المراجع فورًا ما إذا كانت هناك بيانات عالية الخطورة ضمن النطاق. ويستخدم سؤال «ما العدد التقريبي للأشخاص الذين تشملهم البيانات؟» نطاقات تبدأ من شخص واحد وتصل إلى أكثر من 1,000، لأن العدد الدقيق نادرًا ما يكون معروفًا في هذه المرحلة المبكرة. أما سؤال «لمن تعود هذه البيانات؟» فيفصل بين العملاء والموظفين والمرضى والطلاب والموردين وعامة الناس.
ويستكمل الصورة سؤالان آخران: هل كانت البيانات مشفرة أو محمية بطريقة أخرى، وما الضرر الذي يمكن أن يلحق واقعيًا بالأشخاص المعنيين في إجابة نصية أطول — مثل الاحتيال أو الضيق النفسي أو التمييز. ولا يحل أي من السؤالين محل تقييم مناسب للمخاطر؛ بل يمنحان من يراجع التقرير نقطة بداية.
4 الاحتواء
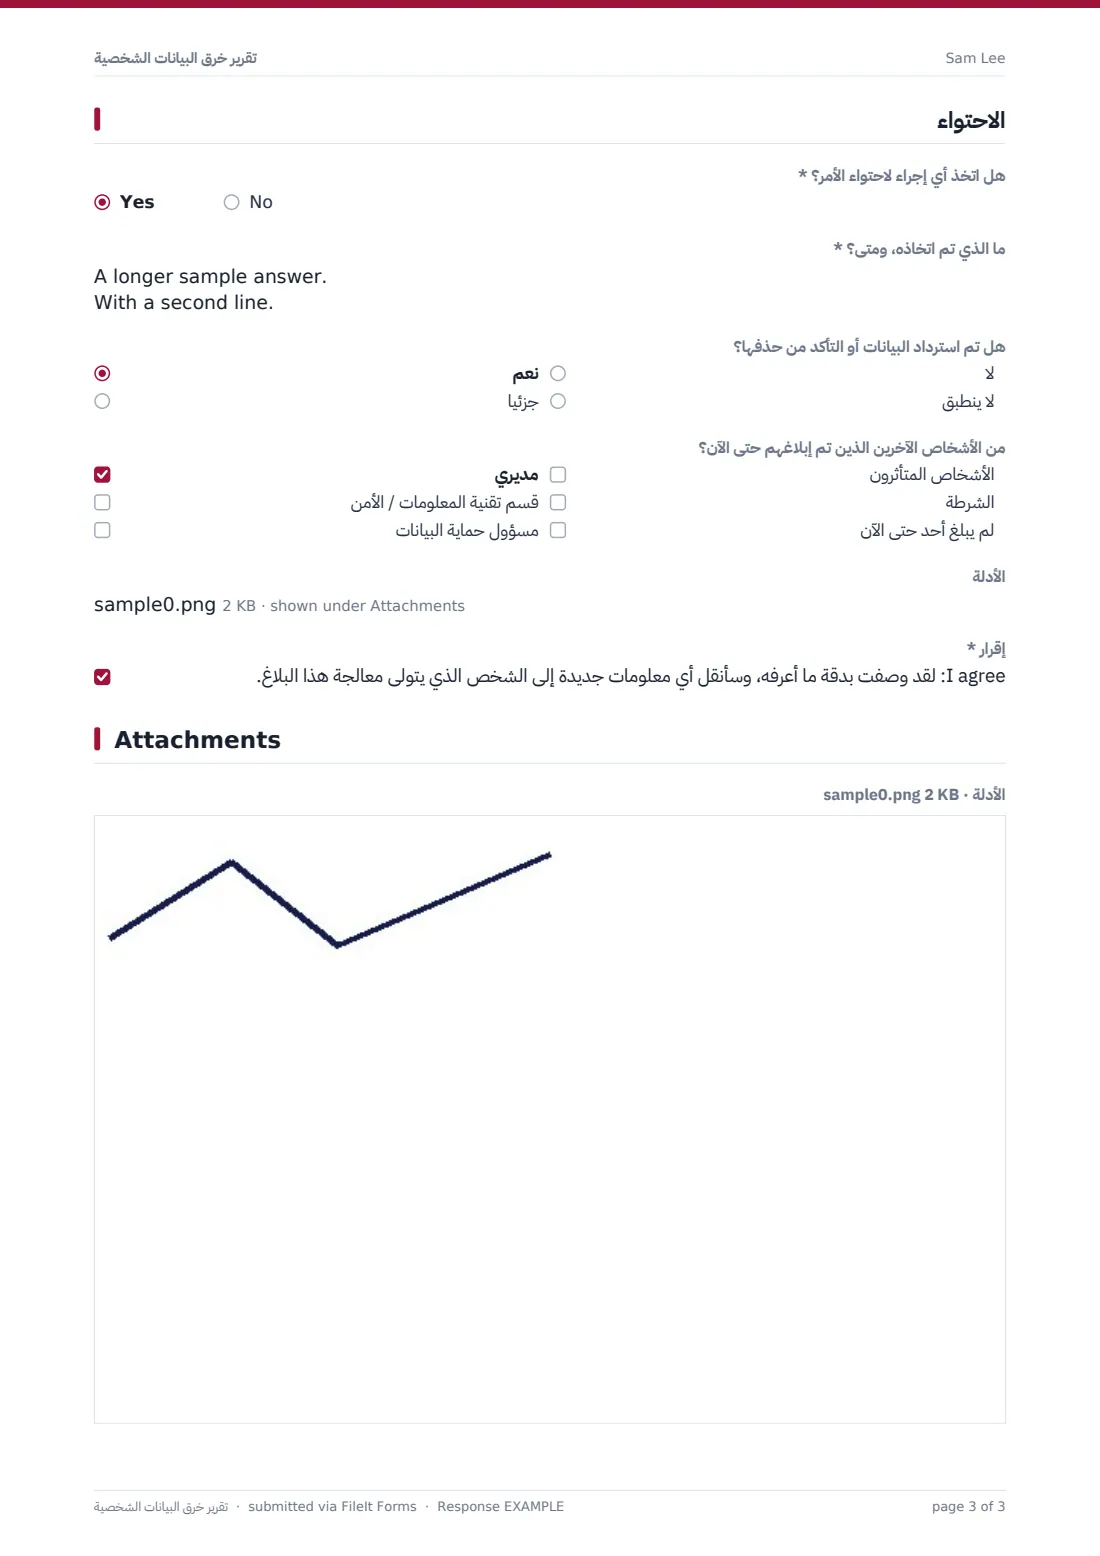
تتعلق الصفحة الأخيرة بالاستجابة. يتفرع سؤال «هل تم اتخاذ أي إجراء لاحتواء الحادثة؟»؛ فعند الإجابة بنعم، يظهر حقل إلزامي يصف بالضبط ما تم فعله ومتى — مثل مطالبة مستلم بحذف بريد إلكتروني أُرسل بالخطأ، أو المسح عن بُعد لجهاز مفقود، أو إعادة تعيين حساب مخترق. ويسجل سؤال متابعة ما إذا كانت البيانات قد استُعيدت منذ ذلك الحين أو تأكد حذفها.
ويتيح سؤال «من أُبلغ حتى الآن؟» للمُبلّغ تحديد المدير، أو قسم تقنية المعلومات أو الأمن، أو مسؤول حماية البيانات، أو الأشخاص المتأثرين، أو الشرطة — أو الإشارة إلى أنه لم يُبلّغ أحد بعد. ويقبل تحميل ملفات الأدلة لقطات الشاشة أو المستندات، وتُختتم الصفحة ببيان موافقة واضح يؤكد دقة الإفادة وأن المُبلّغ سيحيل أي معلومات جديدة يتعلمها.
خصّص القالب كما تريد
- أضف حقلًا لرقم قضية أو تذكرة داخلي إذا كنت تتتبع الحوادث في نظام آخر
- وسّع قائمتي «ما نوع الحادثة؟» و«ما البيانات المعنية؟» بفئات خاصة بمؤسستك
- احفظ الردود في مجلد «تقنية المعلومات والأمن» أو «الامتثال» في الخزنة، منفصلًا عن المستندات اليومية
- أضف عنوان مسؤول حماية البيانات لديك ضمن رسائل البريد الإلكتروني للإشعارات كي يتلقى تنبيهًا فور وصول التقرير
- عدّل رسالة التأكيد التي تظهر للمُبلّغ بعد الإرسال
- أضف قائمة منسدلة لتحديد النظام أو التطبيق أو القسم المتأثر، وهو أمر مفيد بعد تجاوز عدد قليل من التقارير
نصائح لتحسين نموذج تقرير خرق البيانات الشخصية
- سهّل الإبلاغ المبكر وغير المكتمل — فالبلاغ الذي يتضح أنه لا يستدعي شيئًا أقل تكلفة بكثير من بلاغ يصل متأخرًا
- ذكّر الموظفين داخل النموذج نفسه بعدم لصق البيانات الشخصية المعرضة للخطر أو أي كلمات مرور في إجاباتهم — فهذا النموذج يذكّرهم بذلك مسبقًا
- احصر الأدلة فيما هو مطلوب فعلًا، واطمس التفاصيل الشخصية في لقطات الشاشة حيثما أمكن
- راجع كل تقرير في ضوء عملية الاستجابة للحوادث المكتوبة الخاصة بك، لا بناءً على مدى خطورته الأولية
- تابع مباشرة مع المُبلّغ إذا كانت الإفادة تفتقر إلى تفاصيل تحتاج إليها — ولا تفترض أن مزيدًا من المعلومات سيصل من تلقاء نفسه
تتحول كل إجابة إلى ملف PDF في خزنتك
بمجرد أن يرسل أحدهم النموذج، يحفظ FileIt إجاباته بصيغة PDF في مجلد الخزنة الذي أعددته لتقارير الحوادث، مع إرفاق أي ملفات أدلة، ويرسل إشعارًا إلى العناوين التي أعددتها — وعادةً ما تكون لمسؤول حماية البيانات أو فريق أمن تقنية المعلومات. وبما أن السجل يصبح ملف PDF منذ لحظة إنشائه، تتوفر نسخة واضحة مما تم الإبلاغ عنه ومتى، حتى إذا تبين لاحقًا أن التفاصيل غير مكتملة.
من هناك، تتمثل الخطوة المعتادة التالية في فتح جدول الردود، ومراجعة الإدخال الجديد إلى جانب أي إدخالات أخرى، وبدء عملية التقييم الخاصة بمؤسستك — لتحديد ما يحتاج إلى مزيد من الاحتواء، ومن يجب إبلاغه أيضًا، وما إذا كانت الحادثة تستوفي أي حد وضعته داخليًا. وتسهّل المرشحات وتصدير CSV مراجعة عدة تقارير معًا إذا وصل أكثر من تقرير بشأن الحدث نفسه تقريبًا.
- ابدأ بهذا القالب. يُفتح في مصمم FileIt Forms — غيّر أي سؤال، وأضف صفحات، وحدد قواعد ظهور الأسئلة.
- شاركه. فعّل رابطًا عامًا، أو أرسله بالبريد الإلكتروني إلى الأشخاص، ولكل منهم رابطه الخاص. لا يحتاجون إلى حساب FileIt.
- احصل على الإجابات بصيغة PDF. تُحفظ كل إجابة كملف PDF في مجلد الخزنة الذي تختاره، مع إرفاق الملفات المرفوعة — وتظهر في جدول الإجابات الذي يمكنك تصديره بصيغة CSV.
نموذج تقرير خرق البيانات الشخصية: الأسئلة الشائعة
هل استخدام نموذج تقرير خرق البيانات هذا مجاني؟
نعم. إنه أحد النماذج الجاهزة من FileIt، كما أن إنشاء النماذج واستخدامها مشمولان في كل حساب FileIt، بما في ذلك الخطة المجانية — ولا توجد رسوم إضافية على هذا النموذج أو على استخدام مصمم Forms.
هل يحتاج الشخص الذي يُبلغ عن الخرق إلى حساب FileIt؟
لا. يمكن لأي شخص لديه الرابط ملء النموذج وإرساله دون التسجيل في أي خدمة. أنت وحدك، بصفتك مالك النموذج، تحتاج إلى حساب FileIt لإنشاء النموذج والاطلاع على الردود.
كيف أحصل على التقارير بصيغة PDF؟
يُحوَّل كل إرسال تلقائيًا إلى ملف PDF ويُحفظ في مجلد الخزنة الذي تختاره عند إعداد النموذج. ويمكنك فتح أي رد من جدول الردود، وتصدير القائمة بأكملها إلى CSV إذا احتجت إلى العمل على عدة تقارير في وقت واحد.
ماذا لو لم يعرف المُبلّغ جميع التفاصيل بعد؟
هذا متوقع في تقارير الخروقات — فعدة حقول، مثل العدد الدقيق للسجلات أو ما إذا كانت البيانات قد استُعيدت، اختيارية أو توفر خيار «غير معروف بعد». شجّع الموظفين على إرسال ما يعرفونه الآن بدلًا من الانتظار؛ ويمكنك المتابعة معهم بشكل منفصل بشأن أي معلومات ناقصة.
هل يمكنني منع النموذج من جمع البيانات الشخصية التي كُشف عنها؟
لا يمكنك إجبار الأشخاص على اتباع التعليمات، لكن النص الافتتاحي للنموذج يطلب مسبقًا من المُبلّغين عدم نسخ البيانات الشخصية المتأثرة أو أي كلمات مرور في إجاباتهم، ويمكنك تعزيز هذه الصياغة حسبما تراه مناسبًا.
هل سيُبلغ FileIt الجهة التنظيمية أو السلطة المختصة بالخرق نيابةً عنا؟
لا. لا يرسل FileIt أي شيء نيابةً عنك — فهذا النموذج لا ينشئ سوى سجل داخلي لفريقك. أما قرار إبلاغ الجهة التنظيمية أو الأشخاص المتأثرين، وكيفية ذلك، فيعود بالكامل إلى مؤسستك ويُتخذ من خلال إجراءاتها الخاصة.
هل يمكنني تقييد من يرى هذه التقارير بعد إرسالها؟
تختار مجلد الخزنة الذي يُحفظ فيه كل رد عند إعداد النموذج، ولذلك يمكنك توجيه تقارير الخروقات إلى مجلد مخصص لفريق تقنية المعلومات أو الأمن أو حماية البيانات.
هل يمكنني إضافة أنواع أخرى من الحوادث أو فئات إضافية للبيانات إلى القوائم؟
نعم. يمكن تعديل كل سؤال في النموذج، بما في ذلك قائمتي أنواع الحوادث وفئات البيانات، أو إعادة ترتيبها أو حذفها من المصمم لتتوافق مع طريقة مؤسستك في الحديث عن الحوادث.