Quel est le modèle de formulaire rapport de violation de données personnelles ?
Lorsqu’une personne soupçonne une violation de données personnelles — un e-mail envoyé au mauvais destinataire, un ordinateur portable perdu, un compte auquel il ne fallait pas accéder — les premières minutes sont importantes. Ce modèle offre à chaque membre de votre organisation un emplacement unique pour signaler les faits : ce qui s’est passé, le type de données concerné, le nombre approximatif de personnes touchées et les mesures déjà prises pour limiter l’incident.
Un formulaire en ligne est préférable à un e-mail rédigé dans la précipitation ou à une conversation dans un couloir, pour une raison simple : il pose les mêmes questions à chaque fois, dans le même ordre, afin que rien ne soit oublié parce que quelqu’un était pressé ou ne savait pas quoi inclure. La personne qui fait le signalement n’a pas besoin de connaître toutes les réponses dès le départ : plusieurs questions sont facultatives et le formulaire est conçu pour permettre d’envoyer rapidement un premier signalement, même si la situation n’est pas encore entièrement éclaircie.
Une fois le formulaire envoyé, FileIt transforme directement le signalement en PDF et le classe dans le dossier du coffre-fort que vous avez choisi. Votre responsable de la protection des données dispose ainsi d’un enregistrement daté indiquant précisément quand et comment le signalement a été reçu, ainsi que des captures d’écran ou documents joints comme preuves.
- Idéal pour
- Les équipes informatiques, de sécurité et de protection des données qui traitent des violations présumées
- Rempli par
- Tout membre du personnel qui découvre ou soupçonne un incident
- Temps nécessaire
- Environ 8 minutes
- Comprend
- Questions conditionnelles, importation de fichiers de preuve, déclaration de consentement
Qui utilise un formulaire rapport de violation de données personnelles ?
- Les équipes informatiques et de sécurité qui ont besoin d’une méthode unique et cohérente pour permettre au personnel de signaler les incidents liés aux données
- Les responsables de la protection des données ou de la confidentialité qui ont besoin immédiatement de suffisamment de détails pour évaluer la gravité d’un incident
- Les petites et moyennes organisations sans outil dédié de gestion des incidents, qui souhaitent une solution légère pour ne manquer aucun signalement
- Les responsables qui souhaitent conserver une trace horodatée du moment exact où ils ont été informés pour la première fois d’une violation possible
- Les organisations qui souhaitent que le personnel non technique — accueil, ventes, assistance — se sente à l’aise pour signaler une situation anormale
- Les équipes qui gèrent un incident en cours et doivent consigner les mesures de limitation au fur et à mesure, plutôt que de les reconstituer de mémoire ultérieurement
Questions de ce formulaire rapport de violation de données personnelles
24 questions sur 4 pages · inclut téléversement de fichier, questions conditionnelles, pages multiples, case de consentement.
1 À propos de vous
- Votre nom*
- Adresse e-mail*
- Téléphone
- Votre fonction et votre équipe
- Comment en avez-vous eu connaissance ? J'étais impliqué(e) · Je l'ai découvert · Quelqu'un m'en a informé(e)
2 Ce qui s'est passé
- Quand cela a-t-il été découvert ?*
- Heure
- Savez-vous quand cela s'est réellement produit ?
- Date des faits affichée uniquement si applicable
- Quel type d'incident ?* Envoyé à la mauvaise personne (e-mail, courrier, partage de fichiers) · Appareil, documents ou support de stockage perdu ou volé · Quelqu'un a accédé à des données auxquelles il ne devait pas avoir accès · Piratage, logiciel malveillant ou hameçonnage · Publié ou partagé par erreur · Données modifiées ou supprimées sans autorisation · Données indisponibles (p. ex. rançongiciel, interruption de service)
- Que s'est-il passé ?*
- Cela se produit-il encore ?* Oui · Non, cela a cessé · Je ne sais pas
3 Les données et les personnes
- Quelles données sont concernées ?* Noms et coordonnées · Documents ou numéros d'identification · Coordonnées bancaires, données de paiement ou de rémunération · Noms d'utilisateur ou identifiants de connexion · Informations de santé · Autres données sensibles (p. ex. origine ethnique, religion, convictions, orientation sexuelle, casier judiciaire) · Données concernant des enfants · Dossiers des employés / ressources humaines · Pas encore connu
- Environ combien de personnes sont concernées ?* 1 · 2–10 · 11–100 · 101–1,000 · Plus de 1 000 · Pas encore connu
- À qui appartiennent ces données ? Clients · Employés · Patients / usagers des services · Étudiants / enfants · Fournisseurs ou partenaires · Membres du public
- Nombre approximatif d'enregistrements
- Les données étaient-elles chiffrées ou protégées d'une autre manière ? Oui · Partiellement · Non · Je ne sais pas
- Quel préjudice cela pourrait-il causer aux personnes concernées ?
4 Limitation
- Des mesures ont-elles été prises pour limiter les conséquences ?*
- Quelles mesures ont été prises et quand ?* affichée uniquement si applicable
- Les données ont-elles été récupérées ou leur suppression a-t-elle été confirmée ? Oui · Partiellement · Non · Sans objet
- Qui d'autre en a été informé jusqu'à présent ? Mon responsable · Informatique / sécurité · Responsable de la protection des données · Personnes concernées · Police · Personne pour le moment
- Éléments de preuve
- Déclaration*
Le formulaire rapport de violation de données personnelles, page par page
1 À propos de vous
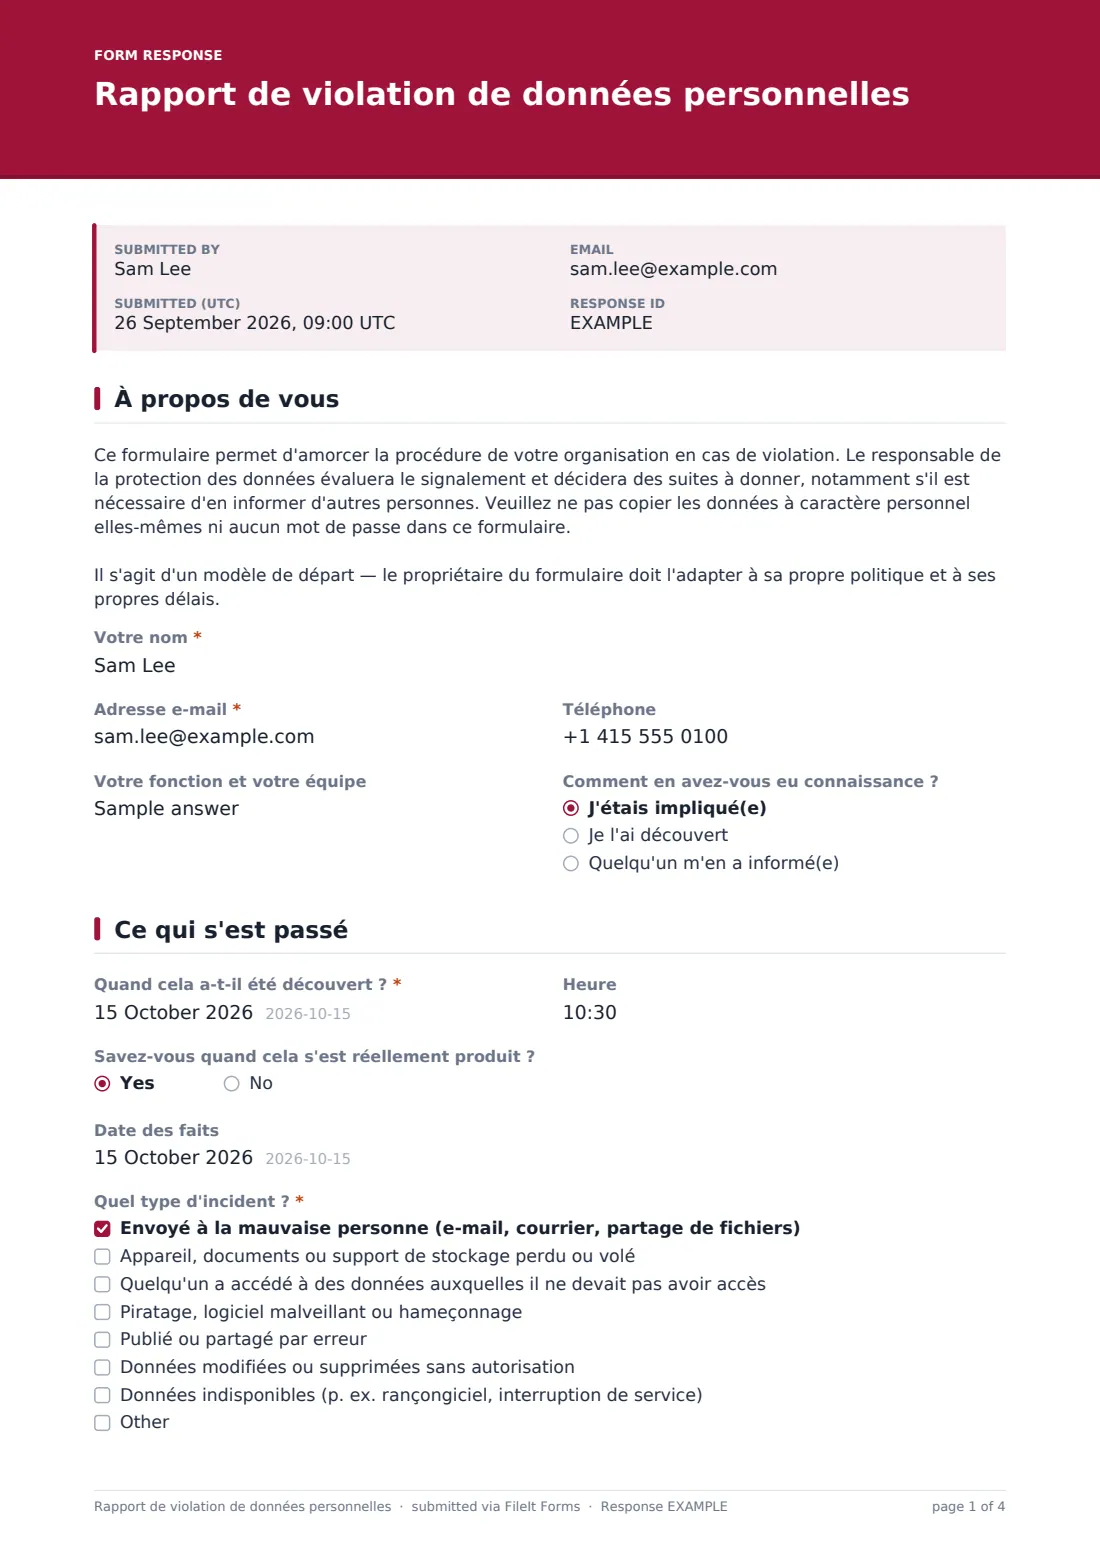
La première page recueille l’identité de la personne qui fait le signalement et la manière dont elle a eu connaissance de l’incident. En plus de son nom, de son adresse e-mail et de son numéro de téléphone, le formulaire demande son poste et son équipe, puis « Comment en avez-vous eu connaissance ? » — un choix simple entre J’ai été impliqué(e), Je l’ai découvert(e) ou Quelqu’un me l’a signalé. Cela aide la personne chargée de l’examen à évaluer le degré auquel le déclarant a directement été témoin des faits.
Une courte instruction placée en haut de la page rappelle au déclarant de ne pas copier les données personnelles elles-mêmes ni aucun mot de passe dans le formulaire, mais uniquement de décrire ce qui s’est passé. Il s’agit d’un choix de conception délibéré : le rapport doit documenter l’incident sans devenir une seconde copie des données exposées.
2 Ce qui s’est passé
Cette page demande quand la violation a été découverte (date et heure) et — puisque la découverte et la survenue correspondent souvent à des moments différents — pose la question complémentaire « Savez-vous quand cela s’est réellement produit ? ». Une réponse affirmative fait apparaître un second champ de date, Quand cela s’est produit, afin que l’enregistrement restitue les deux chronologies lorsqu’elles sont connues.
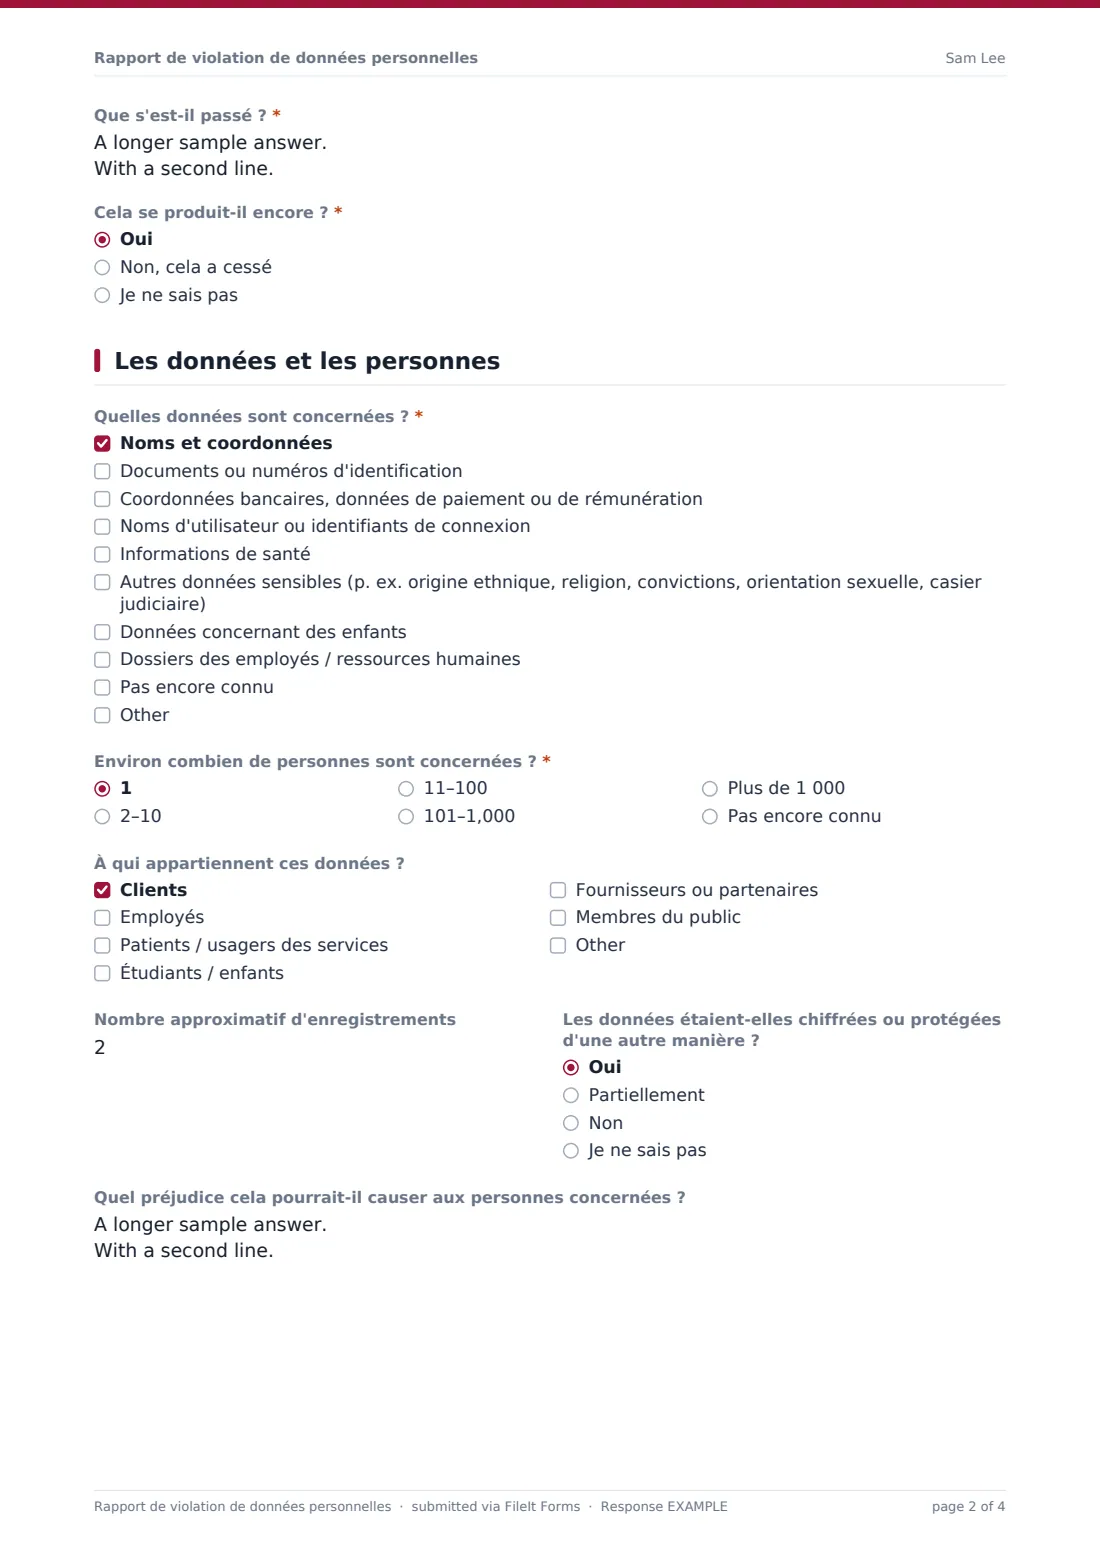
Le déclarant sélectionne ensuite le type d’incident dans une liste — envoyé à la mauvaise personne, appareil perdu ou volé, accès non autorisé, piratage ou hameçonnage, publication accidentelle, modifications non autorisées ou données simplement indisponibles — avec la possibilité d’ajouter une autre option si aucune ne convient. Une question obligatoire à réponse longue, Que s’est-il passé ?, demande un récit factuel et simple. Une dernière question vérifie si l’incident est toujours en cours, s’il a pris fin ou si cela n’est pas encore connu.
3 Les données et les personnes
Cette page se concentre sur l’impact. Quelles données sont concernées ? présente des catégories allant des noms et coordonnées aux informations de santé, aux autres données sensibles et aux données concernant des enfants, afin que la personne chargée de l’examen puisse immédiatement voir si des éléments à haut risque sont concernés. Environ combien de personnes sont concernées ? propose des fourchettes — d’une seule personne à plus de 1 000 — car il est rarement possible de connaître le nombre exact aussi tôt. À qui appartiennent ces données ? distingue les clients, les employés, les patients, les étudiants, les fournisseurs et le grand public.
Deux autres questions complètent le tableau : les données étaient-elles chiffrées ou protégées d’une autre manière, et, dans une réponse plus longue en texte libre, quels dommages pourraient raisonnablement être causés aux personnes concernées — par exemple une fraude, une détresse ou une discrimination. Aucune de ces questions ne remplace une véritable évaluation des risques ; elles donnent simplement une longueur d’avance à la personne qui examine le rapport.
4 Limitation de l’incident
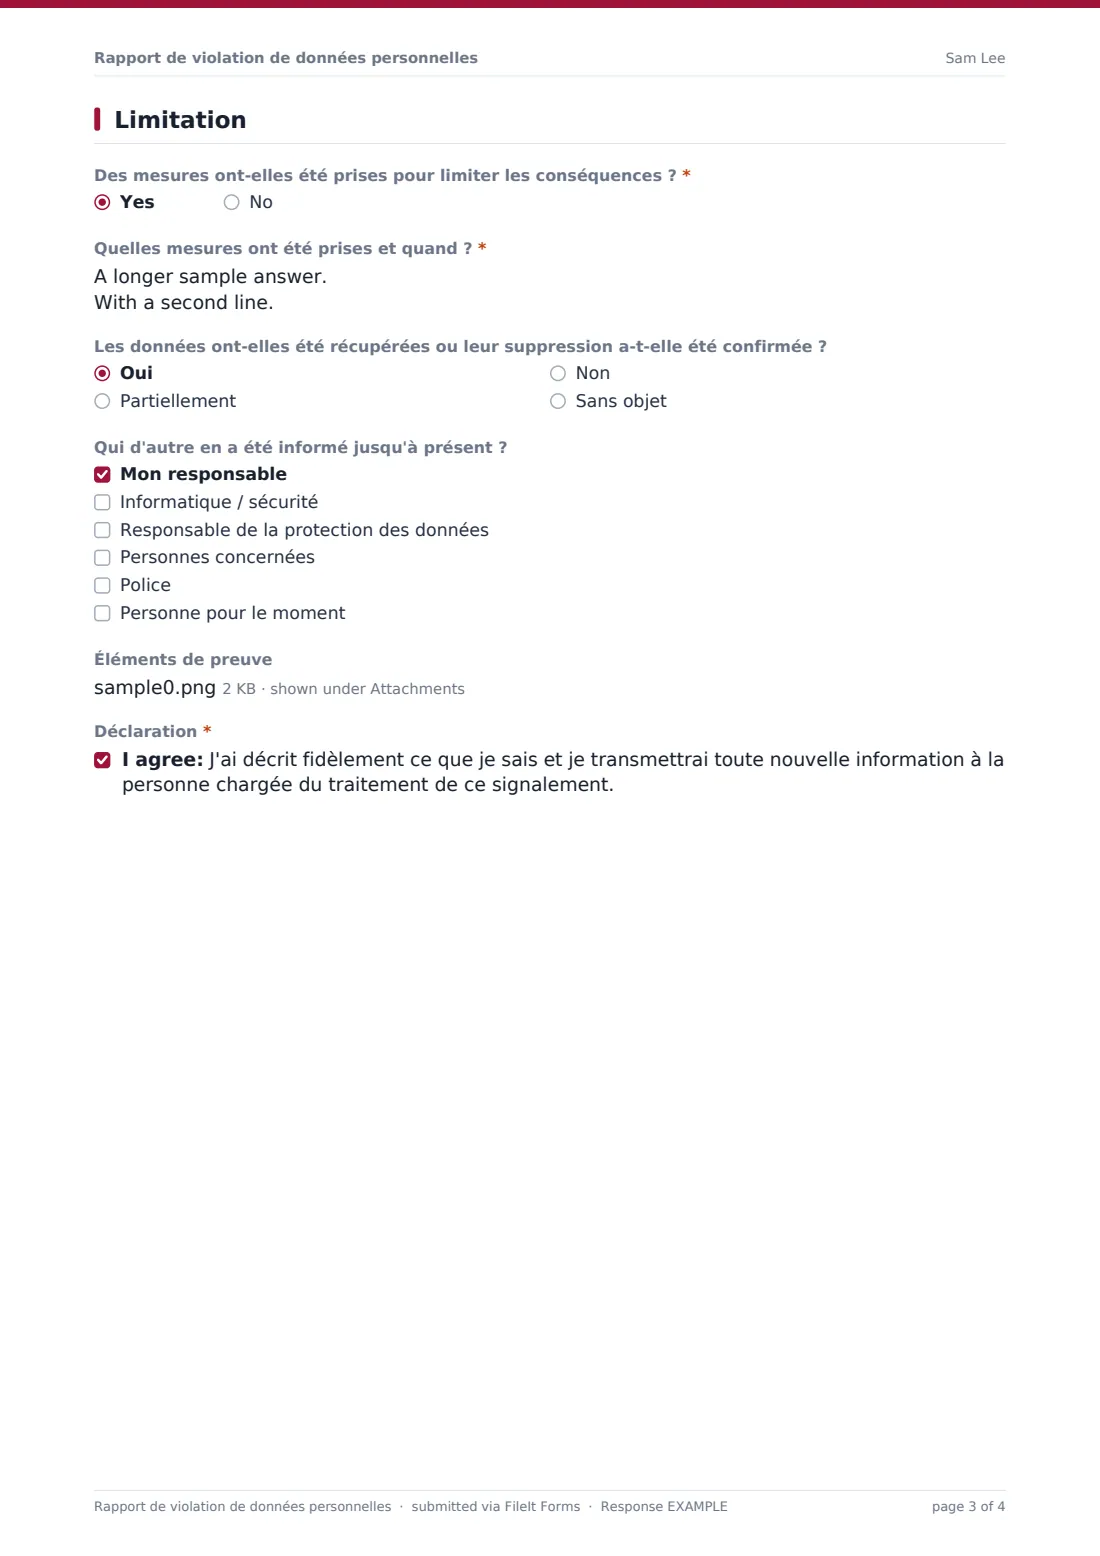
La dernière page porte sur la réaction à l’incident. Des mesures ont-elles été prises pour le limiter ? Une réponse affirmative ouvre un champ obligatoire décrivant précisément ce qui a été fait et quand — par exemple demander à un destinataire de supprimer un e-mail envoyé par erreur, effacer à distance un appareil perdu ou réinitialiser un compte compromis. Une question complémentaire indique si les données ont depuis été récupérées ou si leur suppression a été confirmée.
Qui d’autre a été informé jusqu’à présent ? permet au déclarant de cocher un responsable, l’équipe informatique ou de sécurité, le responsable de la protection des données, les personnes concernées ou la police — ou d’indiquer que personne n’a encore été informé. L’importation de fichiers de preuve accepte les captures d’écran ou les documents. La page se termine par une déclaration de consentement claire confirmant que le récit est exact et que le déclarant transmettra toute nouvelle information portée à sa connaissance.
Personnalisez le modèle
- Ajoutez un champ pour un numéro de dossier ou de ticket interne si vous suivez les incidents dans un autre système
- Complétez les listes « Quel type d’incident ? » ou « Quelles données sont concernées ? » avec des catégories propres à votre organisation
- Classez les réponses dans un dossier Informatique et sécurité ou Conformité du coffre-fort, séparé de vos documents courants
- Ajoutez l’adresse de votre responsable de la protection des données aux e-mails de notification afin qu’il soit alerté dès la réception d’un signalement
- Modifiez le message de confirmation affiché au déclarant après l’envoi du formulaire
- Ajoutez une liste déroulante permettant d’indiquer le système, l’application ou le service concerné, ce qui devient utile après les premiers signalements
Conseils pour un meilleur formulaire rapport de violation de données personnelles
- Facilitez les signalements précoces et incomplets : un signalement qui s’avère infondé coûte bien moins cher qu’un signalement reçu trop tard
- Rappelez au personnel, directement dans le formulaire, de ne pas coller dans ses réponses les données personnelles exposées ni aucun mot de passe — ce modèle le fait déjà
- Limitez les preuves à ce qui est réellement nécessaire et masquez, lorsque vous le pouvez, les informations personnelles présentes dans les captures d’écran
- Examinez chaque signalement à la lumière de votre propre procédure écrite de gestion des incidents, et non selon la gravité qu’il semble avoir au premier abord
- Recontactez directement le déclarant si son récit ne contient pas les détails dont vous avez besoin : ne supposez pas que d’autres informations vous parviendront spontanément
Chaque réponse devient un PDF dans votre coffre-fort
Dès qu’une personne envoie le formulaire, FileIt enregistre ses réponses au format PDF dans le dossier du coffre-fort que vous avez prévu pour les rapports d’incident, avec les fichiers de preuve joints, et envoie une notification aux adresses que vous avez configurées — généralement celles du responsable de la protection des données ou de l’équipe informatique et sécurité. Comme l’enregistrement est un PDF dès sa création, vous disposez d’une copie claire de ce qui a été signalé et du moment du signalement, même si les informations s’avèrent ensuite incomplètes.
La prochaine étape consiste généralement à ouvrir le tableau Réponses, à examiner la nouvelle entrée avec les autres, puis à commencer votre propre processus d’évaluation — déterminer ce qui doit être davantage limité, qui doit encore être informé et si l’incident atteint un seuil que vous avez défini en interne. Les filtres et l’exportation CSV facilitent l’examen de plusieurs signalements ensemble si plusieurs sont reçus au sujet du même événement.
- Commencez avec ce modèle. Il s’ouvre dans l’éditeur FileIt Forms — modifiez n’importe quelle question, ajoutez des pages et définissez les règles d’affichage des questions.
- Partagez-le. Activez un lien public ou envoyez-le par e-mail, avec un lien personnel pour chaque destinataire. Aucun compte FileIt n’est nécessaire.
- Obtenez les réponses au format PDF. Chaque réponse est enregistrée au format PDF dans le dossier du coffre-fort de votre choix, avec les fichiers importés en pièces jointes — et répertoriée dans un tableau des réponses exportable au format CSV.
Formulaire Rapport de violation de données personnelles : questions fréquentes
Ce modèle de rapport de violation de données est-il gratuit ?
Oui. Il fait partie des modèles prêts à l’emploi de FileIt, et la création ou l’utilisation de formulaires est incluse dans chaque compte FileIt, y compris l’offre gratuite : ce modèle et l’utilisation du concepteur de formulaires ne donnent lieu à aucun frais supplémentaire.
La personne qui signale une violation doit-elle disposer d’un compte FileIt ?
Non. Toute personne disposant du lien peut remplir et envoyer le formulaire sans créer de compte. Seul le propriétaire du formulaire, c’est-à-dire vous, doit disposer d’un compte FileIt pour créer le formulaire et consulter les réponses.
Comment obtenir les rapports au format PDF ?
Chaque envoi est automatiquement converti en PDF et enregistré dans le dossier du coffre-fort que vous choisissez lors de la configuration du formulaire. Vous pouvez ouvrir n’importe quelle réponse depuis le tableau Réponses et exporter la liste complète au format CSV si vous devez travailler sur plusieurs rapports à la fois.
Que se passe-t-il si le déclarant ne connaît pas encore tous les détails ?
C’est normal pour les rapports de violation : plusieurs champs, comme le nombre exact d’enregistrements ou la récupération des données, sont facultatifs ou proposent le choix « pas encore connu ». Encouragez le personnel à envoyer dès maintenant les informations dont il dispose plutôt que d’attendre ; vous pourrez demander séparément les éléments manquants.
Puis-je empêcher le formulaire de recueillir les données personnelles exposées ?
Vous ne pouvez pas obliger les personnes à suivre les instructions, mais le texte d’introduction du modèle demande déjà aux déclarants de ne pas copier les données personnelles concernées ni aucun mot de passe dans leurs réponses. Vous pouvez renforcer cette formulation comme vous le souhaitez.
FileIt signalera-t-il la violation à un organisme de réglementation ou à une autorité pour nous ?
Non. FileIt n’envoie jamais rien en votre nom : ce formulaire crée uniquement un enregistrement interne pour votre équipe. La décision de notifier ou non un organisme de réglementation, ou les personnes concernées, ainsi que la manière de le faire, relève entièrement de votre organisation et de sa propre procédure.
Puis-je limiter les personnes qui voient ces rapports après leur envoi ?
Lors de la configuration du formulaire, vous choisissez le dossier du coffre-fort dans lequel chaque réponse est classée. Vous pouvez donc diriger les rapports de violation vers un dossier réservé à vos équipes informatiques, de sécurité ou de protection des données.
Puis-je ajouter d’autres types d’incidents ou catégories de données aux listes ?
Oui. Chaque question du modèle, y compris les listes de types d’incidents et de catégories de données, peut être modifiée, réorganisée ou supprimée dans le concepteur afin de correspondre à la manière dont votre organisation décrit les incidents.