Quel est le modèle de formulaire questionnaire de sécurité fournisseur ?
Avant de confier des données à un fournisseur — ou de l’autoriser à se connecter à vos systèmes — la plupart des organisations veulent comprendre clairement l’importance qu’il accorde à la sécurité. Faire cela dans un tableur partagé ou une chaîne d’e-mails remplie de questions produit généralement des réponses incohérentes et difficiles à comparer. Ce modèle transforme l’évaluation en un questionnaire en ligne structuré, afin que chaque fournisseur réponde aux mêmes questions dans le même ordre.
La conception suit une logique simple : une question oui/non pour chaque contrôle, ainsi qu’un champ d’explication obligatoire qui s’affiche uniquement si le fournisseur répond non — les lacunes sont ainsi signalées avec une explication plutôt que par une simple case vide. Le formulaire reste rapide à remplir pour un fournisseur disposant de pratiques solides, tout en recueillant les détails là où ils sont les plus nécessaires.
Chaque envoi devient un PDF signé dans votre coffre-fort FileIt, accompagné des certificats ou rapports d’audit joints, afin que votre équipe de sécurité ou d’achats dispose d’un dossier complet et daté de ce que chaque fournisseur a déclaré — utile si vous devez un jour réexaminer une évaluation après un incident ou un renouvellement.
- Idéal pour
- Les équipes d’achats, de sécurité informatique et de gestion des risques fournisseurs
- Rempli par
- Le responsable de la sécurité du fournisseur ou une personne connaissant ses contrôles
- Temps nécessaire
- Environ 10 à 15 minutes
- Comprend
- Des questions de suivi conditionnelles pour chaque réponse « non », le téléchargement de fichiers et cinq pages
Qui utilise un formulaire questionnaire de sécurité fournisseur ?
- Une entreprise évalue les contrôles de sécurité d’un nouveau fournisseur SaaS avant de signer un contrat impliquant des données clients
- Une équipe d’achats standardise les évaluations des risques liés aux tiers pour chaque nouveau fournisseur, quelle que soit sa taille
- Une équipe de sécurité informatique renvoie chaque année ce questionnaire aux fournisseurs existants dans le cadre de la diligence raisonnable continue
- Une entreprise recueille l’état du plan de réponse aux incidents d’un fournisseur et l’historique de ses incidents avant d’accorder un accès aux systèmes
- Une entreprise recense les certifications (ISO 27001, SOC 2, PCI DSS) actuellement détenues par un fournisseur et demande les justificatifs correspondants
- Une équipe financière ou juridique utilise le questionnaire rempli comme pièce justificative lors de l’examen d’un contrat fournisseur
Questions de ce formulaire questionnaire de sécurité fournisseur
38 questions sur 5 pages · inclut téléversement de fichier, questions conditionnelles, pages multiples, case de consentement.
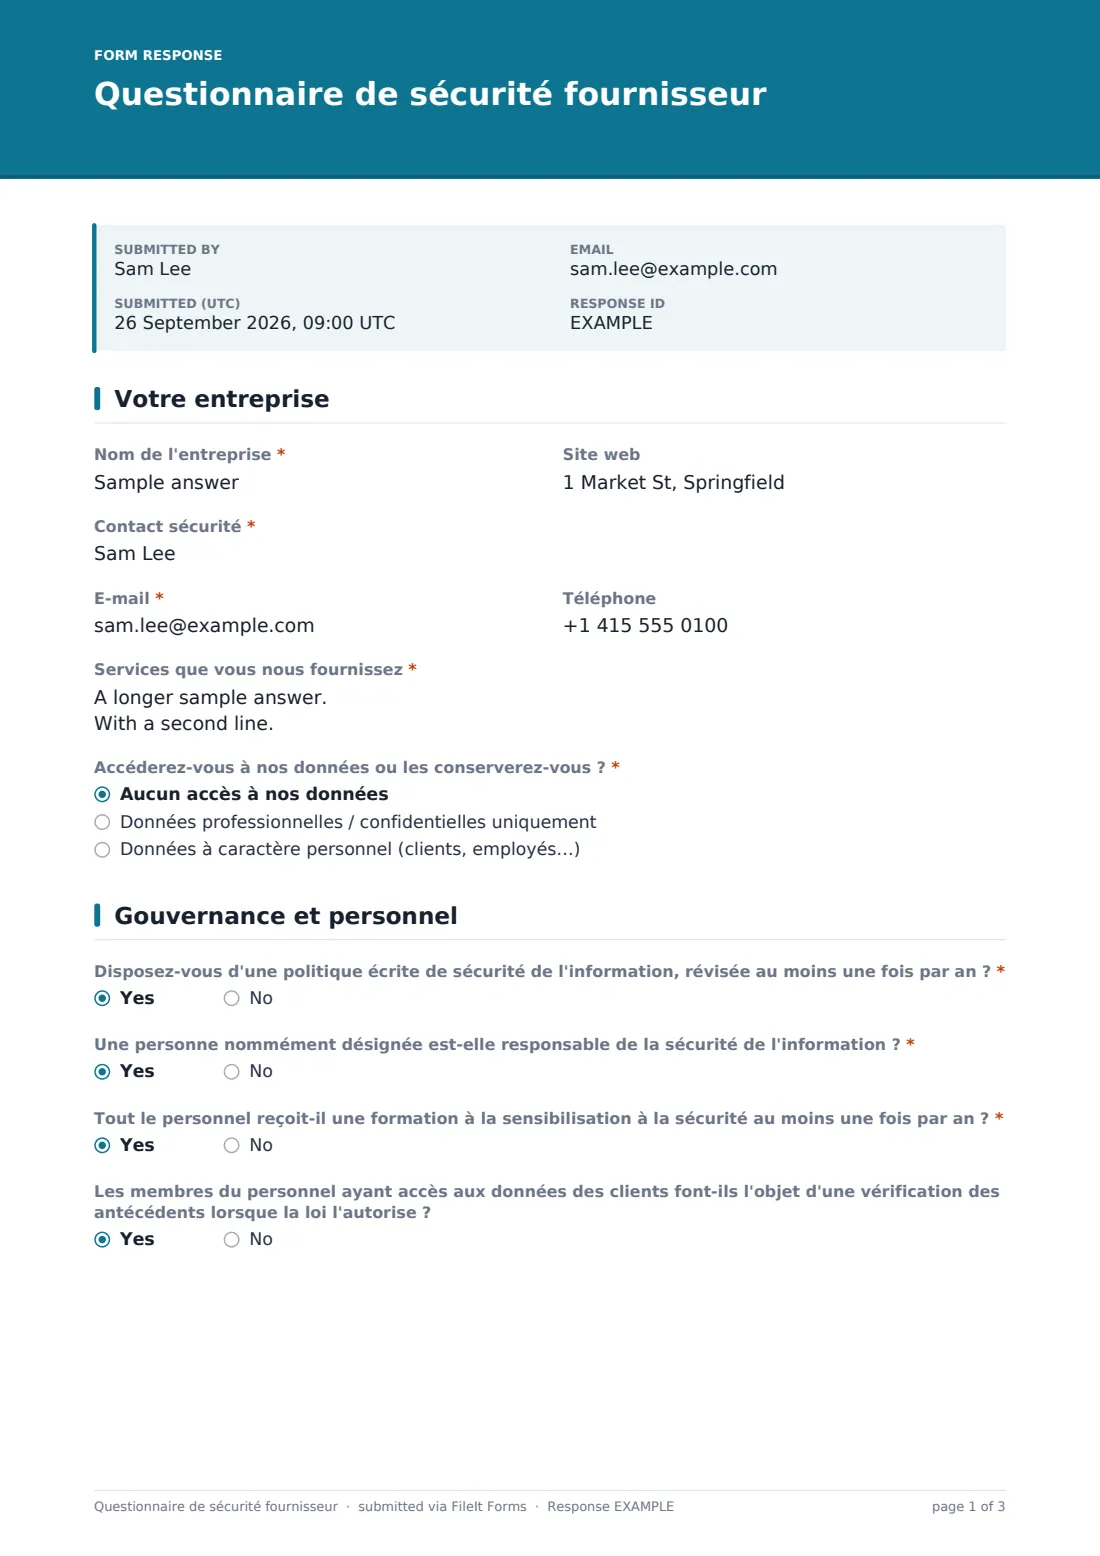
1 Votre entreprise
- Nom de l'entreprise*
- Site web
- Contact sécurité*
- E-mail*
- Téléphone
- Services que vous nous fournissez*
- Accéderez-vous à nos données ou les conserverez-vous ?* Aucun accès à nos données · Données professionnelles / confidentielles uniquement · Données à caractère personnel (clients, employés…)
2 Gouvernance et personnel
- Disposez-vous d'une politique écrite de sécurité de l'information, révisée au moins une fois par an ?*
- Si non, veuillez expliquer* affichée uniquement si applicable
- Une personne nommément désignée est-elle responsable de la sécurité de l'information ?*
- Tout le personnel reçoit-il une formation à la sensibilisation à la sécurité au moins une fois par an ?*
- Si non, veuillez expliquer* affichée uniquement si applicable
- Les membres du personnel ayant accès aux données des clients font-ils l'objet d'une vérification des antécédents lorsque la loi l'autorise ?
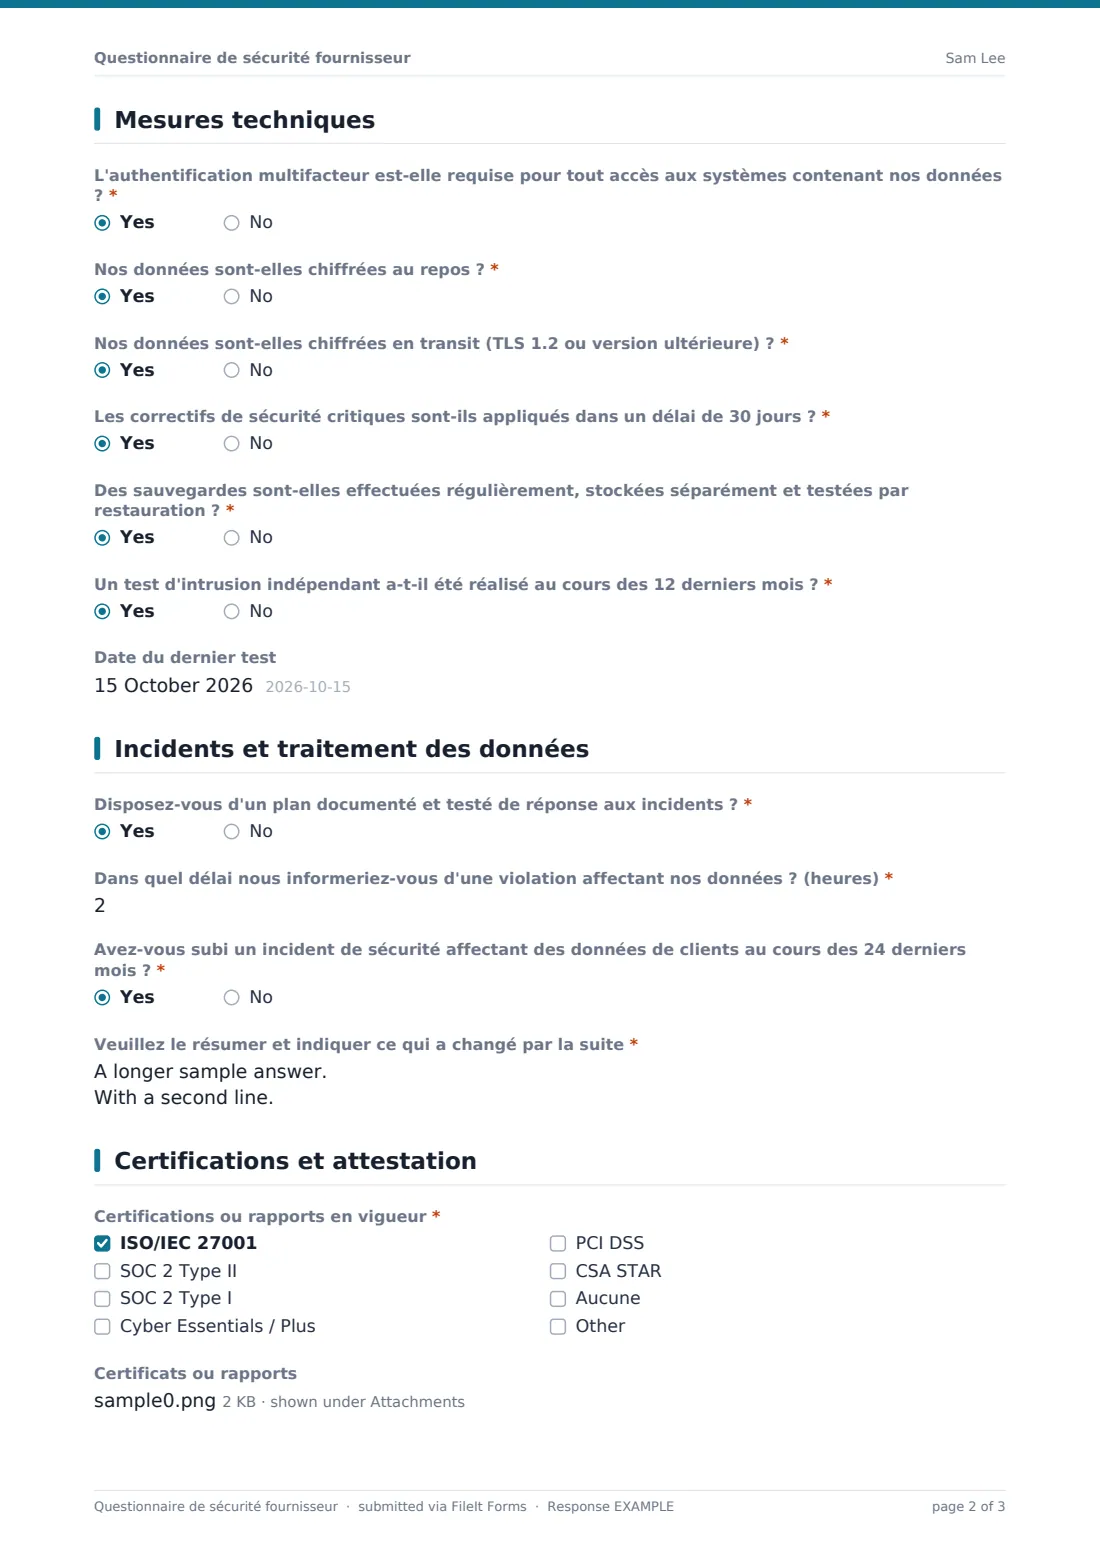
3 Mesures techniques
- L'authentification multifacteur est-elle requise pour tout accès aux systèmes contenant nos données ?*
- Si non, veuillez expliquer* affichée uniquement si applicable
- Nos données sont-elles chiffrées au repos ?*
- Si non, veuillez expliquer* affichée uniquement si applicable
- Nos données sont-elles chiffrées en transit (TLS 1.2 ou version ultérieure) ?*
- Si non, veuillez expliquer* affichée uniquement si applicable
- Les correctifs de sécurité critiques sont-ils appliqués dans un délai de 30 jours ?*
- Si non, veuillez expliquer* affichée uniquement si applicable
- Des sauvegardes sont-elles effectuées régulièrement, stockées séparément et testées par restauration ?*
- Si non, veuillez expliquer* affichée uniquement si applicable
- Un test d'intrusion indépendant a-t-il été réalisé au cours des 12 derniers mois ?*
- Date du dernier test affichée uniquement si applicable
4 Incidents et traitement des données
- Disposez-vous d'un plan documenté et testé de réponse aux incidents ?*
- Si non, veuillez expliquer* affichée uniquement si applicable
- Dans quel délai nous informeriez-vous d'une violation affectant nos données ? (heures)*
- Avez-vous subi un incident de sécurité affectant des données de clients au cours des 24 derniers mois ?*
- Veuillez le résumer et indiquer ce qui a changé par la suite* affichée uniquement si applicable
- Où nos données seront-elles stockées et traitées ? affichée uniquement si applicable
- Des sous-traitants ou sous-traitants ultérieurs accèdent-ils à nos données ? affichée uniquement si applicable
- Indiquez-les ainsi que leur rôle* affichée uniquement si applicable
5 Certifications et attestation
- Certifications ou rapports en vigueur* ISO/IEC 27001 · SOC 2 Type II · SOC 2 Type I · Cyber Essentials / Plus · PCI DSS · CSA STAR · Aucune
- Certificats ou rapports affichée uniquement si applicable
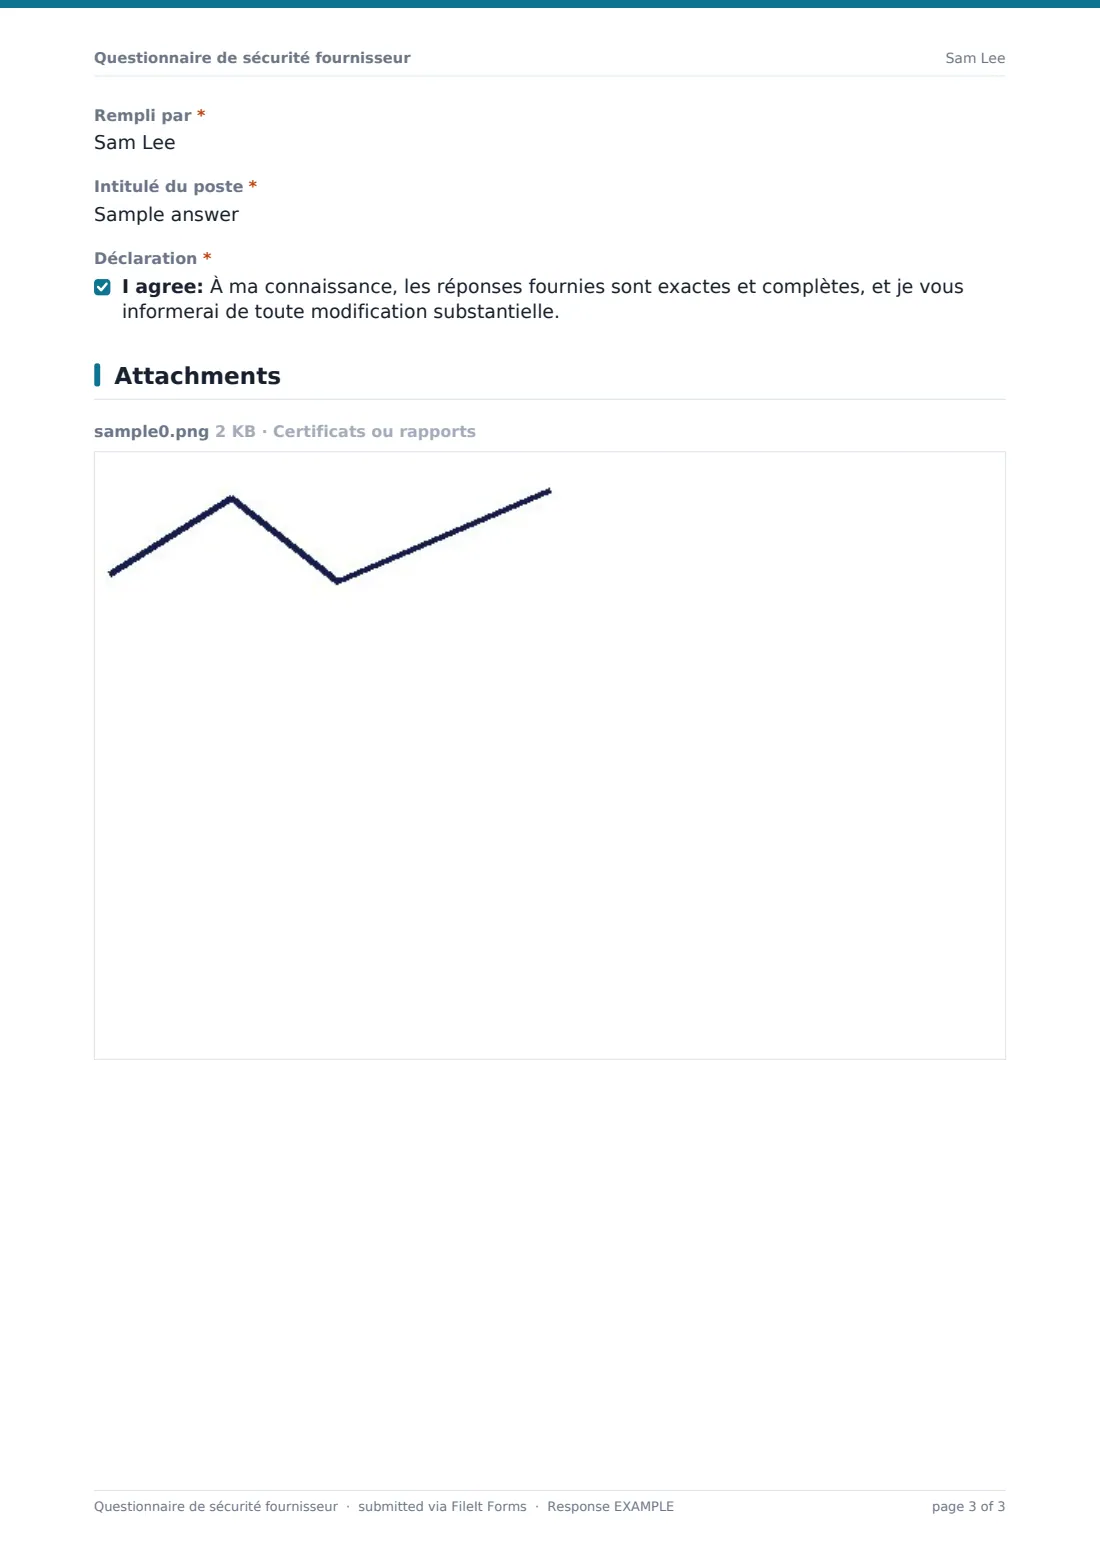
- Rempli par*
- Intitulé du poste*
- Déclaration*
Le formulaire questionnaire de sécurité fournisseur, page par page
1 Votre entreprise
Le fournisseur commence par renseigner des informations d’identification de base — nom de l’entreprise, site web et coordonnées d’un contact sécurité désigné, avec son adresse e-mail et son numéro de téléphone. Un champ de texte long obligatoire lui demande de décrire les services qu’il fournit, tandis qu’une question à choix unique, « Accéderez-vous à nos données ou les détiendrez-vous ? », donne le ton pour la suite du formulaire en établissant le niveau réel d’exposition des données (aucune, données professionnelles/confidentielles ou données personnelles).
2 Gouvernance et personnel
Cette page vérifie les fondamentaux organisationnels qui sous-tendent une bonne sécurité : une politique écrite de sécurité de l’information révisée au moins une fois par an, une personne désignée responsable de la sécurité, une formation annuelle de sensibilisation à la sécurité pour le personnel et des vérifications des antécédents lorsque la loi l’autorise pour les employés ayant accès aux données clients. Chacune des trois premières questions révèle un champ d’explication obligatoire — demandant des mesures compensatoires ou un plan daté — lorsque le fournisseur répond non, plutôt que de simplement signaler une lacune sans contexte.
3 Contrôles techniques
Le cœur du questionnaire porte sur les contrôles qui protègent concrètement les données au quotidien : l’authentification multifacteur pour tout accès aux systèmes contenant vos données, le chiffrement des données au repos et en transit (TLS 1.2 ou version ultérieure), l’application des correctifs critiques sous 30 jours, des sauvegardes régulières dont la restauration a été testée et un test d’intrusion indépendant réalisé au cours des 12 derniers mois, avec un champ de date si un tel test a été effectué. Comme pour la gouvernance, chaque réponse « non » ouvre un champ d’explication obligatoire, afin qu’aucun contrôle manquant ne reste inexpliqué.
4 Incidents et traitement des données
Les fournisseurs indiquent s’ils disposent d’un plan documenté et testé de réponse aux incidents, ainsi que le délai (en heures) dans lequel ils vous informeraient d’une violation affectant vos données. Une question oui/non portant sur les incidents de sécurité ayant affecté des données clients au cours des 24 derniers mois révèle, en cas de réponse oui, un résumé obligatoire des faits et des changements apportés par la suite. Si le fournisseur a indiqué précédemment qu’il accéderait à vos données, deux questions supplémentaires apparaissent : où les données seront stockées et traitées, et si des sous-traitants ultérieurs y auront accès, avec une liste obligatoire de ces derniers le cas échéant.
5 Certifications et validation
Une liste à cocher couvre les certifications et rapports courants — ISO/IEC 27001, SOC 2 Type I ou II, Cyber Essentials, PCI DSS, CSA STAR ou aucune — avec un téléchargement de fichiers pour les certificats justificatifs, les rapports d’audit ou une présentation de la sécurité, qui n’apparaît qu’une fois au moins une option sélectionnée. La personne du fournisseur ayant rempli le formulaire le valide avec son nom, son intitulé de poste et une déclaration certifiant que ses réponses sont exactes et complètes, et qu’elle signalera tout changement important.
Personnalisez le modèle
- Ajoutez ou supprimez des options de certification dans la liste à cocher afin de l’adapter aux normes les plus pertinentes pour votre secteur
- Adaptez la question sur le délai de notification afin qu’elle corresponde au délai de notification d’une violation prévu dans vos propres contrats fournisseurs
- Ajoutez une question précise sur la résidence des données si votre organisation n’autorise que certaines régions pour leur stockage
- Rendez la question sur le test d’intrusion obligatoire plutôt que facultative s’il s’agit d’une exigence stricte pour les fournisseurs qui traitent des données sensibles
- Classez le questionnaire rempli de chaque fournisseur dans un dossier portant son nom, avec son contrat et les autres documents de diligence raisonnable
- Définissez un rappel de réévaluation en dehors du formulaire (par exemple, chaque année) et réutilisez le même modèle à chaque fois
- Ajoutez en interne une note de score ou de niveau de risque après avoir examiné le PDF, car le formulaire lui-même ne calcule pas de score de risque
Conseils pour un meilleur formulaire questionnaire de sécurité fournisseur
- Lisez attentivement chaque champ d’explication — un « non » accompagné d’une mesure compensatoire solide peut être parfaitement acceptable selon votre appétence au risque
- Demandez des éléments justificatifs (un document de politique, un rapport d’audit) plutôt que de vous fier uniquement aux réponses déclaratives pour les fournisseurs présentant un risque élevé
- Relancez régulièrement le questionnaire, car le niveau de sécurité d’un fournisseur peut changer considérablement entre deux renouvellements de contrat
- Traitez les certificats ou rapports d’audit téléchargés comme des documents confidentiels et limitez l’accès aux seules personnes qui examinent effectivement le risque fournisseur
- Échangez directement avec les fournisseurs qui signalent un incident de sécurité passé — le champ de résumé constitue un point de départ, pas une vue d’ensemble complète
- Tenez la liste des certifications à jour, car de nouveaux cadres et normes apparaissent régulièrement dans ce domaine
Chaque réponse devient un PDF dans votre coffre-fort
Dès qu’un fournisseur envoie le questionnaire, FileIt enregistre ses réponses au format PDF dans votre coffre-fort, dans le dossier que vous avez créé pour ce fournisseur, avec les certificats ou rapports téléchargés en pièces jointes. Vous recevez immédiatement une notification par e-mail, et le message de confirmation destiné au fournisseur l’informe que son envoi sera examiné et que d’éventuelles questions de suivi pourront lui être adressées.
Votre équipe de sécurité ou d’achats examine ensuite le tableau des réponses, en accordant une attention particulière aux réponses « non » et à leurs explications, avant de décider de poursuivre, de demander davantage de justificatifs ou de fixer des conditions dans le contrat. Comme les réponses peuvent être filtrées et exportées au format CSV, il est facile de comparer côte à côte les réponses de plusieurs fournisseurs.
- Commencez avec ce modèle. Il s’ouvre dans l’éditeur FileIt Forms — modifiez n’importe quelle question, ajoutez des pages et définissez les règles d’affichage des questions.
- Partagez-le. Activez un lien public ou envoyez-le par e-mail, avec un lien personnel pour chaque destinataire. Aucun compte FileIt n’est nécessaire.
- Obtenez les réponses au format PDF. Chaque réponse est enregistrée au format PDF dans le dossier du coffre-fort de votre choix, avec les fichiers importés en pièces jointes — et répertoriée dans un tableau des réponses exportable au format CSV.
Formulaire Questionnaire de sécurité fournisseur : questions fréquentes
Ce modèle de questionnaire de sécurité fournisseur est-il gratuit ?
Oui. Il est inclus dans l’application Forms de FileIt avec tous les forfaits, y compris le forfait gratuit, et chaque question peut être modifiée pour correspondre à votre propre cadre de gestion des risques.
Les fournisseurs doivent-ils avoir un compte FileIt pour le remplir ?
Non. Envoyez-le sous forme de lien public ou d’invitation personnelle par e-mail, et le contact sécurité du fournisseur pourra le remplir sans créer de compte.
Comment recevons-nous les questionnaires remplis ?
Chaque envoi est automatiquement enregistré au format PDF dans votre coffre-fort FileIt, avec les pièces jointes, et le tableau des réponses vous permet de filtrer et d’exporter la liste complète au format CSV.
FileIt attribue-t-il automatiquement un score ou une note à la sécurité d’un fournisseur ?
Non. Le formulaire recueille et organise les réponses du fournisseur ; c’est ensuite votre équipe qui décide de la manière de les pondérer ou de les évaluer selon ses propres critères de risque.
Les fournisseurs peuvent-ils télécharger leur rapport SOC 2 ou leur certificat ISO ?
Oui, dès qu’au moins une certification est sélectionnée, un champ de téléchargement apparaît pour les certificats, les rapports d’audit ou une présentation de la sécurité, dans la limite de cinq fichiers.
Que se passe-t-il si un fournisseur répond « non » à une question sur un contrôle ?
Le formulaire affiche automatiquement un champ d’explication obligatoire, afin que le fournisseur décrive une mesure compensatoire ou un plan avec des dates, plutôt que de laisser la lacune inexpliquée.
Pouvons-nous réutiliser ce questionnaire pour une réévaluation annuelle ?
Oui, vous pouvez repartager le même lien de formulaire chaque année ou dupliquer le modèle si vous souhaitez suivre les réponses séparément pour chaque année.
Ce questionnaire est-il juridiquement suffisant pour répondre à nos obligations de diligence raisonnable ?
Ce modèle constitue un point de départ pratique pour structurer les questions posées aux fournisseurs — il ne constitue pas un conseil juridique, et vous devez vérifier auprès de votre équipe conformité ou juridique qu’il couvre bien les exigences liées à vos obligations.