什么是 供应商安全问卷 表单模板?
在将数据交给供应商,或允许其连接到您的系统之前,大多数组织都希望清楚了解供应商对安全的重视程度。通过共享电子表格或一连串电子邮件问题来完成这项工作,通常会得到不一致且难以比较的答案。此模板将评估转化为一份结构化的在线问卷,让每个供应商都按相同顺序回答相同的问题。
设计遵循一个简单逻辑:每项控制措施设置一个“是/否”问题,只有供应商回答“否”时,才显示必填说明字段——这样,缺口会伴随解释被揭示,而不只是留下一个空白框。对于安全措施完善的供应商,这能让表单填写得更快;同时,在最需要的地方仍能收集详细信息。
每次提交都会成为您 FileIt 保管库中的一份已签署 PDF,并附上相关认证或审计报告,因此您的安全或采购团队可以拥有一份完整且注明日期的记录,了解每个供应商所作的回答——如果您需要在发生事件或续约后重新审查评估,这份记录会非常有用。
- 适用团队
- 采购、IT 安全和供应商风险管理团队
- 填写人
- 供应商的安全负责人或了解其控制措施的人员
- 完成时间
- 约 10-15 分钟
- 包含内容
- 针对每个“否”回答的条件式追问、文件上传、五个页面
谁会使用 供应商安全问卷 表单?
- 一家公司在签署涉及客户数据的合同前,审查新 SaaS 供应商的安全控制措施
- 采购团队将所有新供应商的第三方风险评估标准化,不论供应商规模大小
- IT 安全部门每年向现有供应商重新发送此问卷,作为持续尽职调查的一部分
- 企业在授予系统访问权限前,收集供应商的事件响应计划状态及过往事件记录
- 公司记录供应商当前持有的认证(ISO 27001、SOC 2、PCI DSS),并索取证明文件
- 财务或法务团队在审查供应商合同时,将已完成的问卷作为支持性证据
此 供应商安全问卷 表单中的问题
共 5 页,38 个问题 · 包含 文件上传, 条件问题, 多页, 同意复选框.
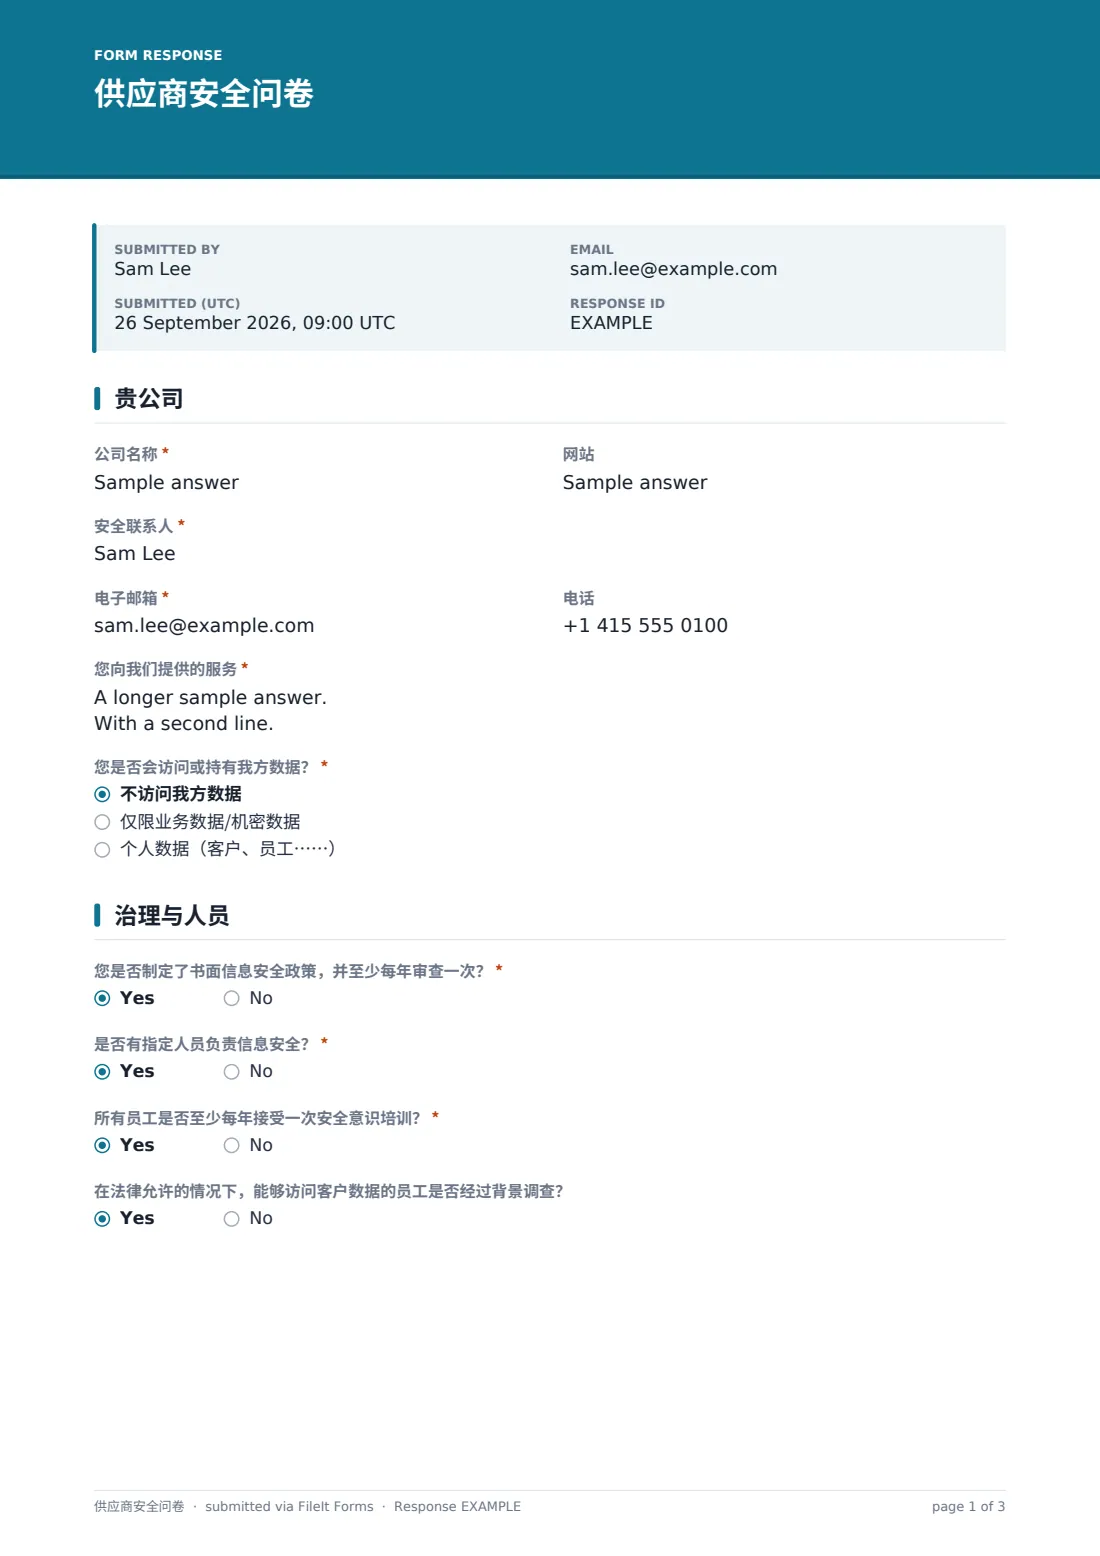
1 贵公司
- 公司名称*
- 网站
- 安全联系人*
- 电子邮箱*
- 电话
- 您向我们提供的服务*
- 您是否会访问或持有我方数据?* 不访问我方数据 · 仅限业务数据/机密数据 · 个人数据(客户、员工……)
2 治理与人员
- 您是否制定了书面信息安全政策,并至少每年审查一次?*
- 如果没有,请说明* 仅在适用时提问
- 是否有指定人员负责信息安全?*
- 所有员工是否至少每年接受一次安全意识培训?*
- 如果没有,请说明* 仅在适用时提问
- 在法律允许的情况下,能够访问客户数据的员工是否经过背景调查?
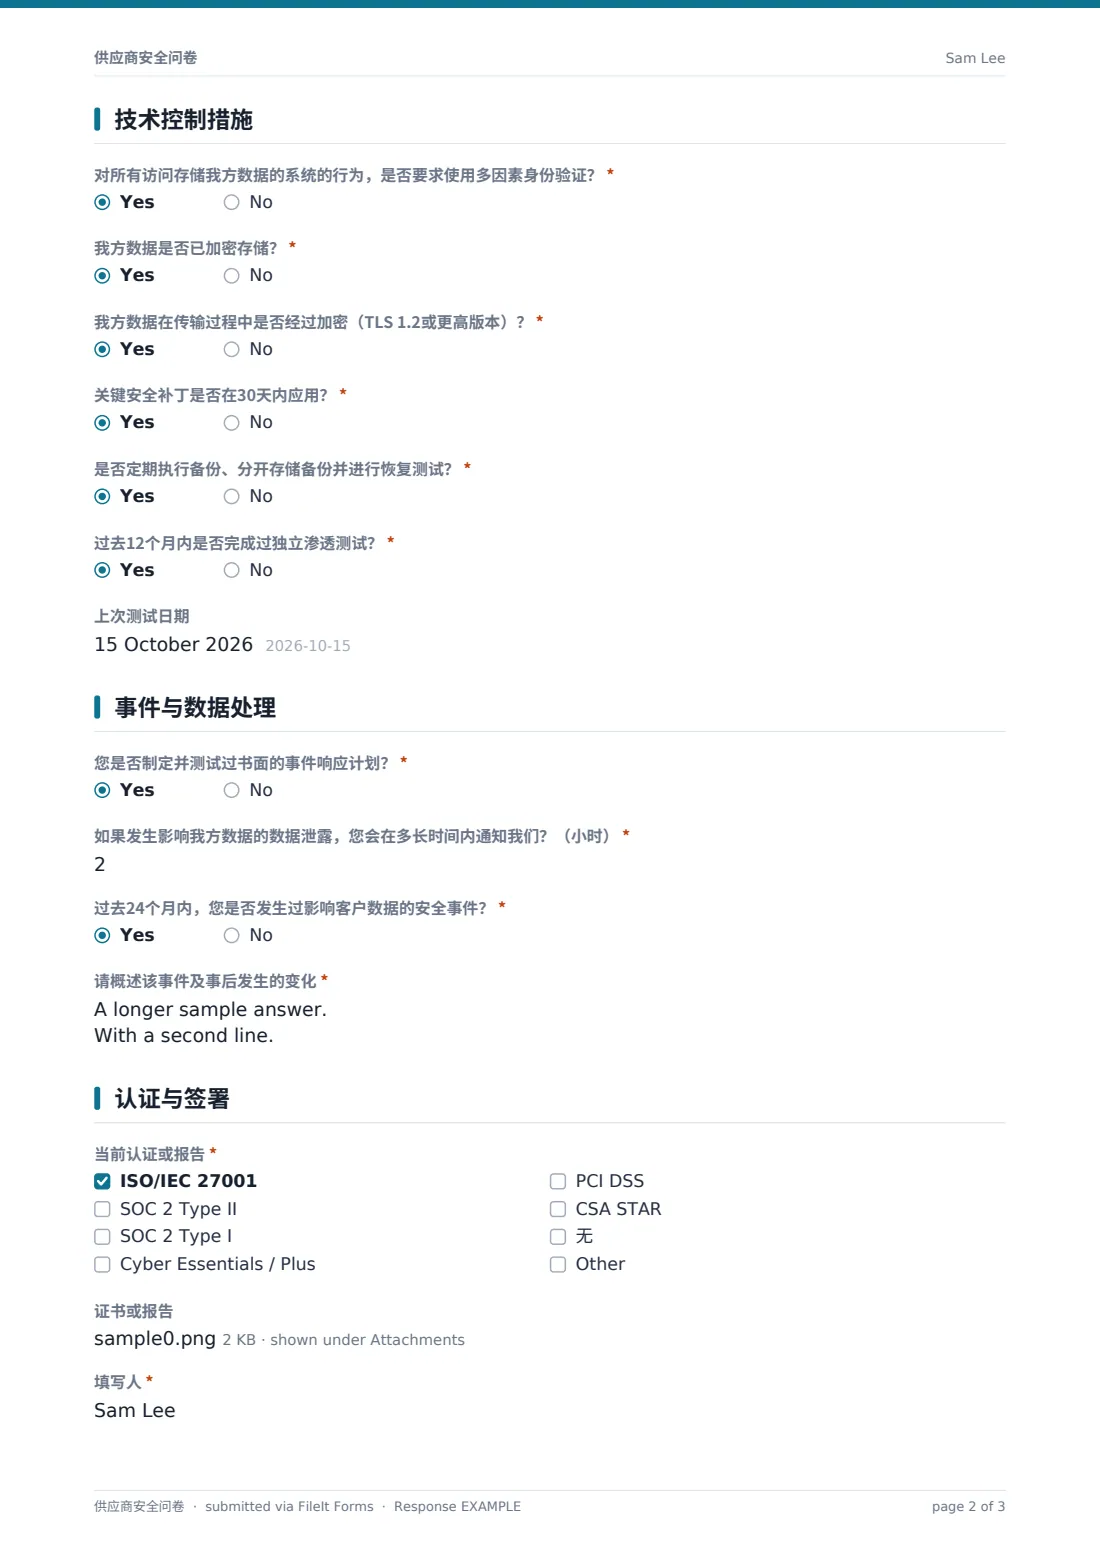
3 技术控制措施
- 对所有访问存储我方数据的系统的行为,是否要求使用多因素身份验证?*
- 如果没有,请说明* 仅在适用时提问
- 我方数据是否已加密存储?*
- 如果没有,请说明* 仅在适用时提问
- 我方数据在传输过程中是否经过加密(TLS 1.2或更高版本)?*
- 如果没有,请说明* 仅在适用时提问
- 关键安全补丁是否在30天内应用?*
- 如果没有,请说明* 仅在适用时提问
- 是否定期执行备份、分开存储备份并进行恢复测试?*
- 如果没有,请说明* 仅在适用时提问
- 过去12个月内是否完成过独立渗透测试?*
- 上次测试日期 仅在适用时提问
4 事件与数据处理
- 您是否制定并测试过书面的事件响应计划?*
- 如果没有,请说明* 仅在适用时提问
- 如果发生影响我方数据的数据泄露,您会在多长时间内通知我们?(小时)*
- 过去24个月内,您是否发生过影响客户数据的安全事件?*
- 请概述该事件及事后发生的变化* 仅在适用时提问
- 我方数据将存储和处理在哪里? 仅在适用时提问
- 分包商或次级处理方是否会访问我方数据? 仅在适用时提问
- 列出这些分包商及其所提供的服务* 仅在适用时提问
5 认证与签署
- 当前认证或报告* ISO/IEC 27001 · SOC 2 Type II · SOC 2 Type I · Cyber Essentials / Plus · PCI DSS · CSA STAR · 无
- 证书或报告 仅在适用时提问
- 填写人*
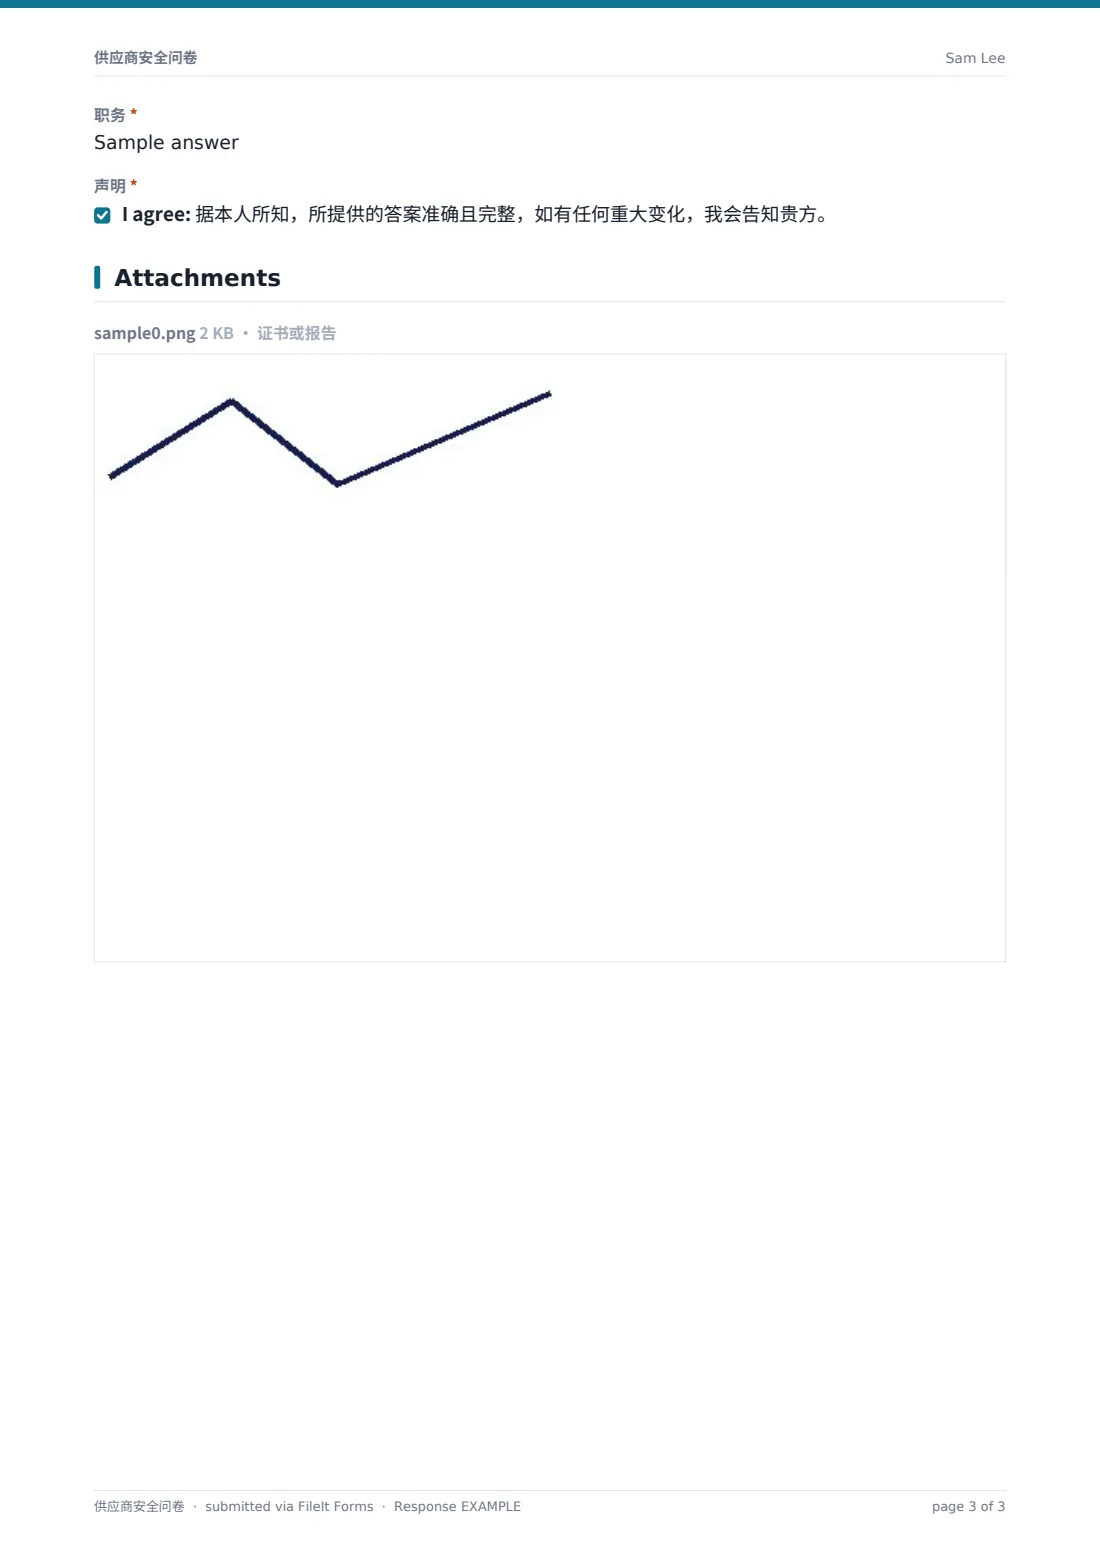
- 职务*
- 声明*
供应商安全问卷 表单,逐页查看
1 您的公司
供应商首先填写基本识别信息——公司名称、网站,以及指定的安全联系人和其电子邮件、电话。一个必填的长文本字段要求其描述所提供的服务;一个单选题“您是否会访问或持有我们的数据?”则通过明确实际涉及的数据暴露程度(无、业务/机密数据或个人数据),为表单其余部分定下基调。
2 治理与人员
本页核查良好安全性的组织基础:至少每年审查一次的书面信息安全政策、指定的安全负责人、面向员工的年度安全意识培训,以及在法律允许的情况下,对能够访问客户数据的员工进行背景调查。前三个问题中的每一个,在供应商回答“否”时都会显示一个必填说明字段,要求其说明补偿性控制措施或提供注明日期的计划,而不是简单记录一个没有背景信息的缺口。
3 技术控制
问卷的核心涵盖日常实际保护数据的控制措施:对所有访问存储您数据的系统的行为启用多因素身份验证、静态和传输中加密(TLS 1.2 或更高版本)、在 30 天内应用关键补丁、定期进行经过恢复测试的备份,以及在过去 12 个月内完成独立渗透测试;如果完成过测试,还需填写日期。与治理部分一样,每个“否”回答都会打开一个必填说明字段,因此缺失的控制措施不会在没有解释的情况下被留下。
4 事件与数据处理
供应商确认是否拥有经过记录和测试的事件响应计划,以及如果发生影响您数据的泄露,会在多快时间内(以小时计)通知您。关于过去 24 个月内是否发生过影响客户数据的安全事件的“是/否”问题,在回答“是”时会显示一个必填摘要字段,要求说明发生了什么以及之后做了哪些改变。如果供应商之前表示将访问您的数据,还会出现两个问题:数据将在哪里存储和处理,以及子处理者是否会访问数据;如果会,则必须列出相关人员或实体。
5 认证与签署确认
一个复选清单涵盖常见的认证和报告——ISO/IEC 27001、SOC 2 类型 I 或 II、Cyber Essentials、PCI DSS、CSA STAR,或无——并提供文件上传功能,用于提交认证证书、审计报告或安全概览;只有至少选择一个选项后,文件上传功能才会显示。填写问卷的供应商人员需填写姓名和职务并签署确认,声明所填答案准确完整,并承诺在发生任何重大变化时及时说明。
定制你的模板
- 在复选清单中添加或删除认证选项,以匹配与您所在行业最相关的标准
- 调整通知时限问题,使其符合您自己的供应商合同中规定的泄露通知期限
- 如果您的组织只允许将数据存储在特定地区,请添加具体的数据驻留要求问题
- 如果渗透测试是处理敏感数据的供应商必须满足的要求,请将该问题设为必填而非选填
- 将每个供应商已完成的问卷归入以该供应商命名的文件夹,并与其合同及其他尽职调查记录放在一起
- 在表单之外设置重新评估提醒(例如每年一次),并在每次评估时重复使用同一模板
- 在审查 PDF 后,内部添加评分或风险等级备注,因为表单本身不会计算风险分数
填写 供应商安全问卷 表单的提示
- 仔细阅读每个说明字段——根据您的风险承受度,即使回答“否”,只要有可靠的补偿性控制措施,也可能完全可以接受
- 对于风险较高的供应商,请索取支持性证据(政策文件、审计报告),不要只依赖其自行填报的答案
- 定期重新运行问卷,因为供应商的安全状况在合同续签之间可能发生重大变化
- 将上传的认证证书或审计报告视为机密文件,并限制只有实际审查供应商风险的人员才能访问
- 对于报告过往安全事件的供应商,请直接跟进——摘要字段只是起点,并不能反映全部情况
- 及时更新认证选项列表,因为该领域会定期出现新的框架和标准
每份回复都会成为文件库中的 PDF
供应商提交问卷后,FileIt 会立即将其答案保存为您保管库中的 PDF,并归入您为该供应商设置的文件夹,同时附上上传的认证证书或报告。您会立即收到电子邮件通知,供应商的确认消息也会告知其提交内容将接受审查,后续可能会收到跟进问题。
随后,您的安全或采购团队会处理“Responses”表格,尤其关注所有“否”回答及其说明,然后决定是继续推进、要求提供更多证据,还是在合同中设置条件。由于回答可以筛选并导出为 CSV,因此并排比较多个供应商的答案非常简单。
- 从此模板开始。它会在 FileIt Forms 设计器中打开 — 你可以修改任何问题、添加页面,并设置问题显示的条件。
- 分享表单。开启公开链接,或通过电子邮件发送给他人,每人都有专属链接。他们无需 FileIt 账户。
- 以 PDF 获取回复。每份回复都会保存为 PDF,存入你选择的文件库文件夹,上传的文件也会附在其中 — 还会列在可导出为 CSV 的回复表中。
供应商安全问卷 表单:常见问题
这个供应商安全问卷模板免费吗?
是的。它包含在 FileIt 的 Forms 应用中,所有套餐均可使用,包括免费套餐;每个问题都可以编辑,以匹配您自己的风险框架。
供应商需要 FileIt 账户才能填写吗?
不需要。您可以将其作为公开链接发送,或通过电子邮件发送个人邀请;供应商的安全联系人无需创建账户即可填写。
我们如何接收已完成的问卷?
每次提交都会自动保存为您 FileIt 保管库中的 PDF,并包含附件;“Responses”表格还允许您筛选完整列表并将其导出为 CSV。
FileIt 会自动为供应商的安全性评分或评级吗?
不会。表单负责收集和整理供应商的答案;如何根据您自己的风险标准确定权重或评分,则由您的团队在之后完成。
供应商可以上传其 SOC 2 报告或 ISO 证书吗?
可以。至少选择一项认证后,就会显示文件上传功能,可上传认证证书、审计报告或安全概览,最多五个文件。
如果供应商对某项控制问题回答“否”,会发生什么?
表单会自动显示一个必填说明字段,要求供应商说明补偿性控制措施或提供带日期的计划,而不是让缺口在没有解释的情况下被留下。
我们可以将此问卷用于年度重新评估吗?
可以。您可以每年再次分享同一个表单链接;如果希望按年份分别跟踪回答,也可以复制该模板。
这份问卷在法律上足以满足我们的尽职调查义务吗?
此模板是结构化供应商问题的实用起点——它不是法律建议;您应与自己的合规或法务团队确认,它是否涵盖您承担的义务所要求的内容。