Apakah templat borang soal selidik keselamatan vendor?
Sebelum menyerahkan data kepada pembekal — atau membenarkan mereka menyambung ke sistem anda — kebanyakan organisasi mahu gambaran yang jelas tentang tahap keseriusan pembekal itu terhadap keselamatan. Menjalankan proses ini melalui hamparan dikongsi atau rantaian e-mel yang mengandungi soalan biasanya menghasilkan jawapan yang tidak konsisten dan sukar dibandingkan. Templat ini menukar penilaian tersebut kepada satu soal selidik dalam talian yang tersusun, supaya setiap vendor menjawab soalan yang sama dalam susunan yang sama.
Reka bentuknya mengikut logik mudah: satu soalan ya/tidak bagi setiap kawalan, serta medan penjelasan wajib yang hanya muncul jika vendor menjawab tidak — supaya jurang dikenal pasti bersama penjelasan, bukannya sekadar kotak kosong. Ini menjadikan borang pantas diisi oleh vendor yang mempunyai amalan kukuh, sambil tetap merekodkan maklumat terperinci apabila paling diperlukan.
Setiap penghantaran menjadi PDF yang ditandatangani dalam peti besi FileIt anda, bersama sebarang sijil atau laporan audit yang dilampirkan. Dengan itu, pasukan keselamatan atau perolehan anda mempunyai rekod lengkap bertarikh tentang perkara yang dinyatakan oleh setiap vendor — berguna jika anda perlu menyemak semula penilaian selepas insiden atau pembaharuan.
- Sesuai untuk
- Pasukan perolehan, keselamatan IT dan pengurusan risiko vendor
- Diisi oleh
- Ketua keselamatan vendor atau individu yang mengetahui kawalan mereka
- Masa untuk dilengkapkan
- Kira-kira 10-15 minit
- Termasuk
- Soalan susulan bersyarat bagi setiap jawapan 'tidak', muat naik fail, lima halaman
Siapa yang menggunakan borang soal selidik keselamatan vendor?
- Sebuah syarikat menyemak kawalan keselamatan vendor SaaS baharu sebelum menandatangani kontrak yang melibatkan data pelanggan
- Pasukan perolehan menyeragamkan penilaian risiko pihak ketiga bagi setiap pembekal baharu, tanpa mengira saiz
- Fungsi keselamatan IT mengedarkan semula soal selidik ini setiap tahun kepada vendor sedia ada sebagai sebahagian daripada usaha wajar berterusan
- Sebuah perniagaan mengumpulkan status pelan tindak balas insiden vendor dan sejarah insiden terdahulu sebelum memberikan akses sistem
- Sebuah syarikat merekodkan pensijilan yang kini dimiliki pembekal (ISO 27001, SOC 2, PCI DSS) serta meminta dokumen sokongan
- Pasukan kewangan atau undang-undang menggunakan soal selidik yang lengkap sebagai bukti sokongan semasa semakan kontrak vendor
Soalan dalam borang soal selidik keselamatan vendor ini
38 soalan dalam 5 halaman · termasuk muat naik fail, soalan bersyarat, berbilang halaman, kotak pilihan persetujuan.
1 Syarikat anda
- Nama syarikat*
- Laman web
- Pegawai hubungan keselamatan*
- E-mel*
- Telefon
- Perkhidmatan yang anda berikan kepada kami*
- Adakah anda akan mengakses atau menyimpan data kami?* Tiada akses kepada data kami · Data perniagaan / sulit sahaja · Data peribadi (pelanggan, pekerja…)
2 Tadbir urus & kakitangan
- Adakah anda mempunyai dasar keselamatan maklumat bertulis yang disemak sekurang-kurangnya sekali setahun?*
- Jika tidak, sila jelaskan* hanya ditanya jika berkenaan
- Adakah terdapat individu yang dinamakan bertanggungjawab terhadap keselamatan maklumat?*
- Adakah semua kakitangan menerima latihan kesedaran keselamatan sekurang-kurangnya sekali setahun?*
- Jika tidak, sila jelaskan* hanya ditanya jika berkenaan
- Adakah kakitangan yang mempunyai akses kepada data pelanggan menjalani semakan latar belakang jika dibenarkan oleh undang-undang?
3 Kawalan teknikal
- Adakah pengesahan berbilang faktor diperlukan untuk semua akses kepada sistem yang menyimpan data kami?*
- Jika tidak, sila jelaskan* hanya ditanya jika berkenaan
- Adakah data kami disulitkan semasa disimpan?*
- Jika tidak, sila jelaskan* hanya ditanya jika berkenaan
- Adakah data kami disulitkan semasa penghantaran (TLS 1.2 atau lebih baharu)?*
- Jika tidak, sila jelaskan* hanya ditanya jika berkenaan
- Adakah tampalan keselamatan kritikal digunakan dalam tempoh 30 hari?*
- Jika tidak, sila jelaskan* hanya ditanya jika berkenaan
- Adakah sandaran dibuat secara berkala, disimpan secara berasingan dan diuji pemulihannya?*
- Jika tidak, sila jelaskan* hanya ditanya jika berkenaan
- Adakah ujian penembusan bebas telah dijalankan dalam tempoh 12 bulan yang lalu?*
- Tarikh ujian terakhir hanya ditanya jika berkenaan
4 Insiden & pengendalian data
- Adakah anda mempunyai pelan tindak balas insiden yang didokumenkan dan diuji?*
- Jika tidak, sila jelaskan* hanya ditanya jika berkenaan
- Seberapa cepat anda akan memaklumkan kami tentang pelanggaran keselamatan yang menjejaskan data kami? (jam)*
- Pernahkah anda mengalami insiden keselamatan yang menjejaskan data pelanggan dalam tempoh 24 bulan yang lalu?*
- Sila ringkaskan insiden tersebut dan perkara yang berubah selepas itu* hanya ditanya jika berkenaan
- Di manakah data kami akan disimpan dan diproses? hanya ditanya jika berkenaan
- Adakah kontraktor atau subpemproses mengakses data kami? hanya ditanya jika berkenaan
- Senaraikan mereka dan perkara yang mereka lakukan* hanya ditanya jika berkenaan
5 Pensijilan & pengesahan
- Pensijilan atau laporan semasa* ISO/IEC 27001 · SOC 2 Type II · SOC 2 Type I · Cyber Essentials / Plus · PCI DSS · CSA STAR · Tiada
- Sijil atau laporan hanya ditanya jika berkenaan
- Dil lengkapkan oleh*
- Jawatan*
- Akuan*
Borang soal selidik keselamatan vendor, halaman demi halaman
1 Syarikat anda
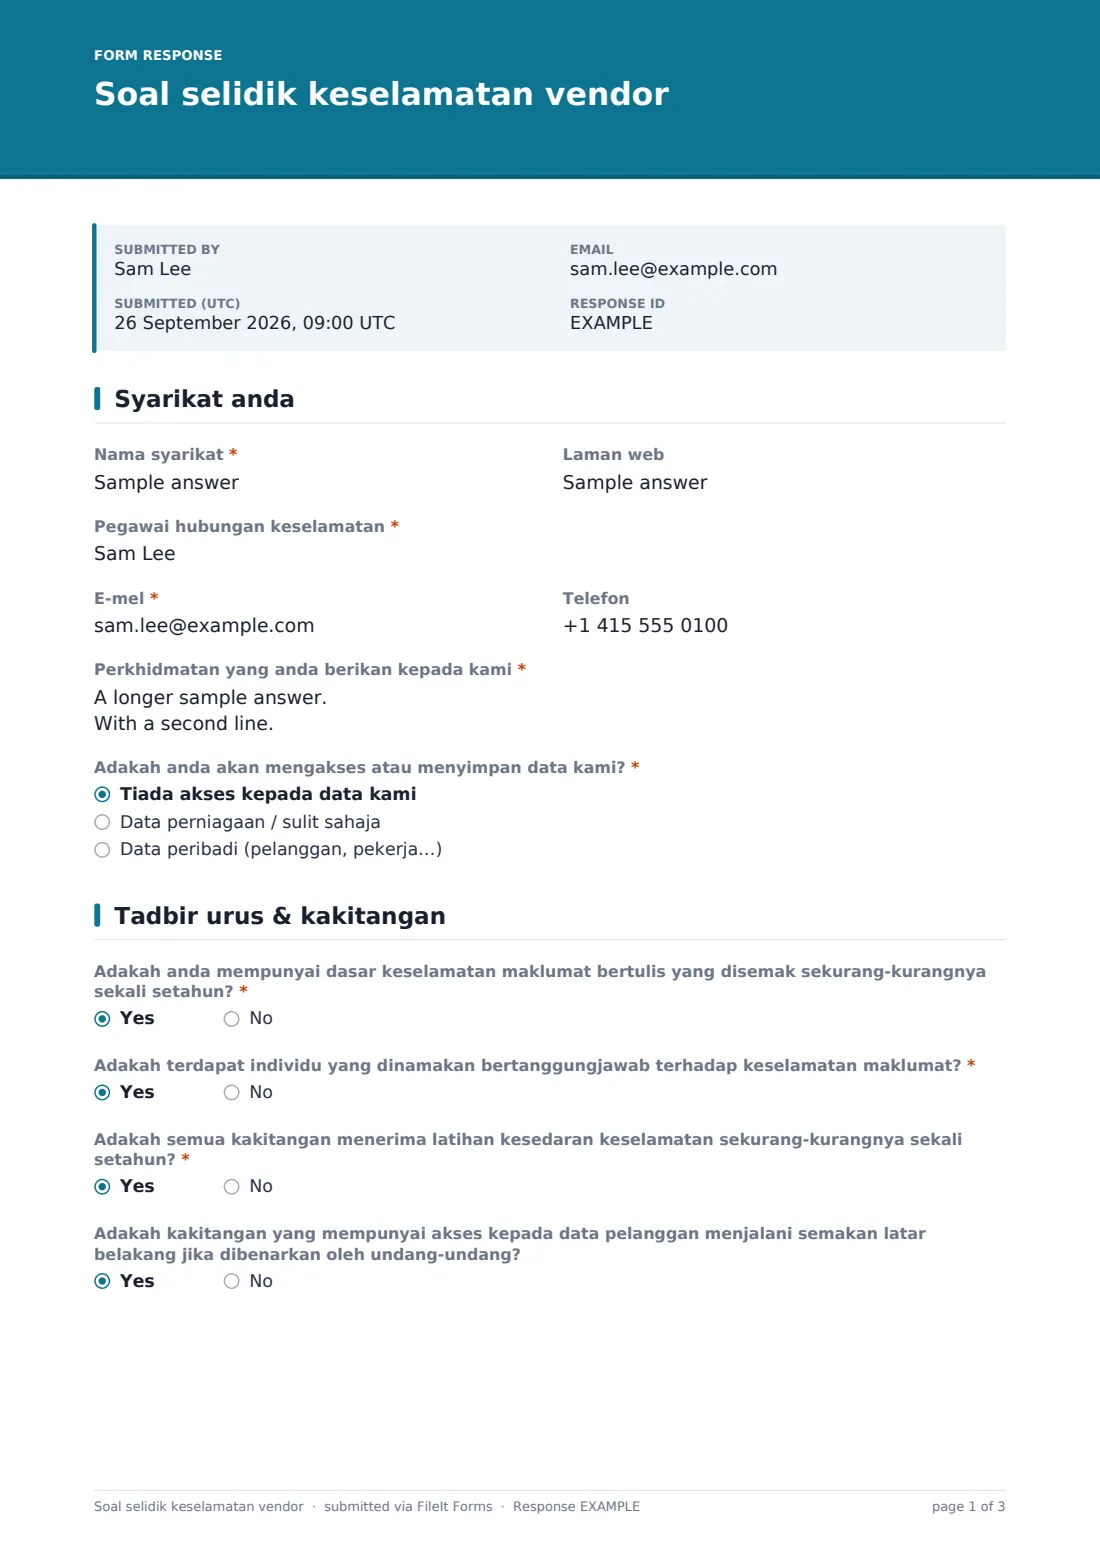
Vendor bermula dengan maklumat pengenalan asas — nama syarikat, laman web serta pegawai keselamatan yang dinamakan, bersama e-mel dan telefon. Medan teks panjang wajib meminta mereka menerangkan perkhidmatan yang disediakan, manakala soalan pilihan, Adakah anda akan mengakses atau menyimpan data kami?, menetapkan nada untuk keseluruhan borang dengan menjelaskan tahap pendedahan data yang sebenar (tiada, data perniagaan sulit atau data peribadi).
2 Tadbir urus & kakitangan
Halaman ini menyemak asas organisasi di sebalik keselamatan yang baik: dasar keselamatan maklumat bertulis yang disemak sekurang-kurangnya setiap tahun, individu yang dinamakan dan bertanggungjawab terhadap keselamatan, latihan kesedaran keselamatan tahunan untuk kakitangan, serta semakan latar belakang apabila dibenarkan oleh undang-undang bagi kakitangan yang mempunyai akses kepada data pelanggan. Setiap tiga soalan pertama memaparkan medan penjelasan wajib — meminta kawalan pampasan atau pelan bertarikh — apabila vendor menjawab tidak, bukannya sekadar merekodkan jurang tanpa konteks.
3 Kawalan teknikal
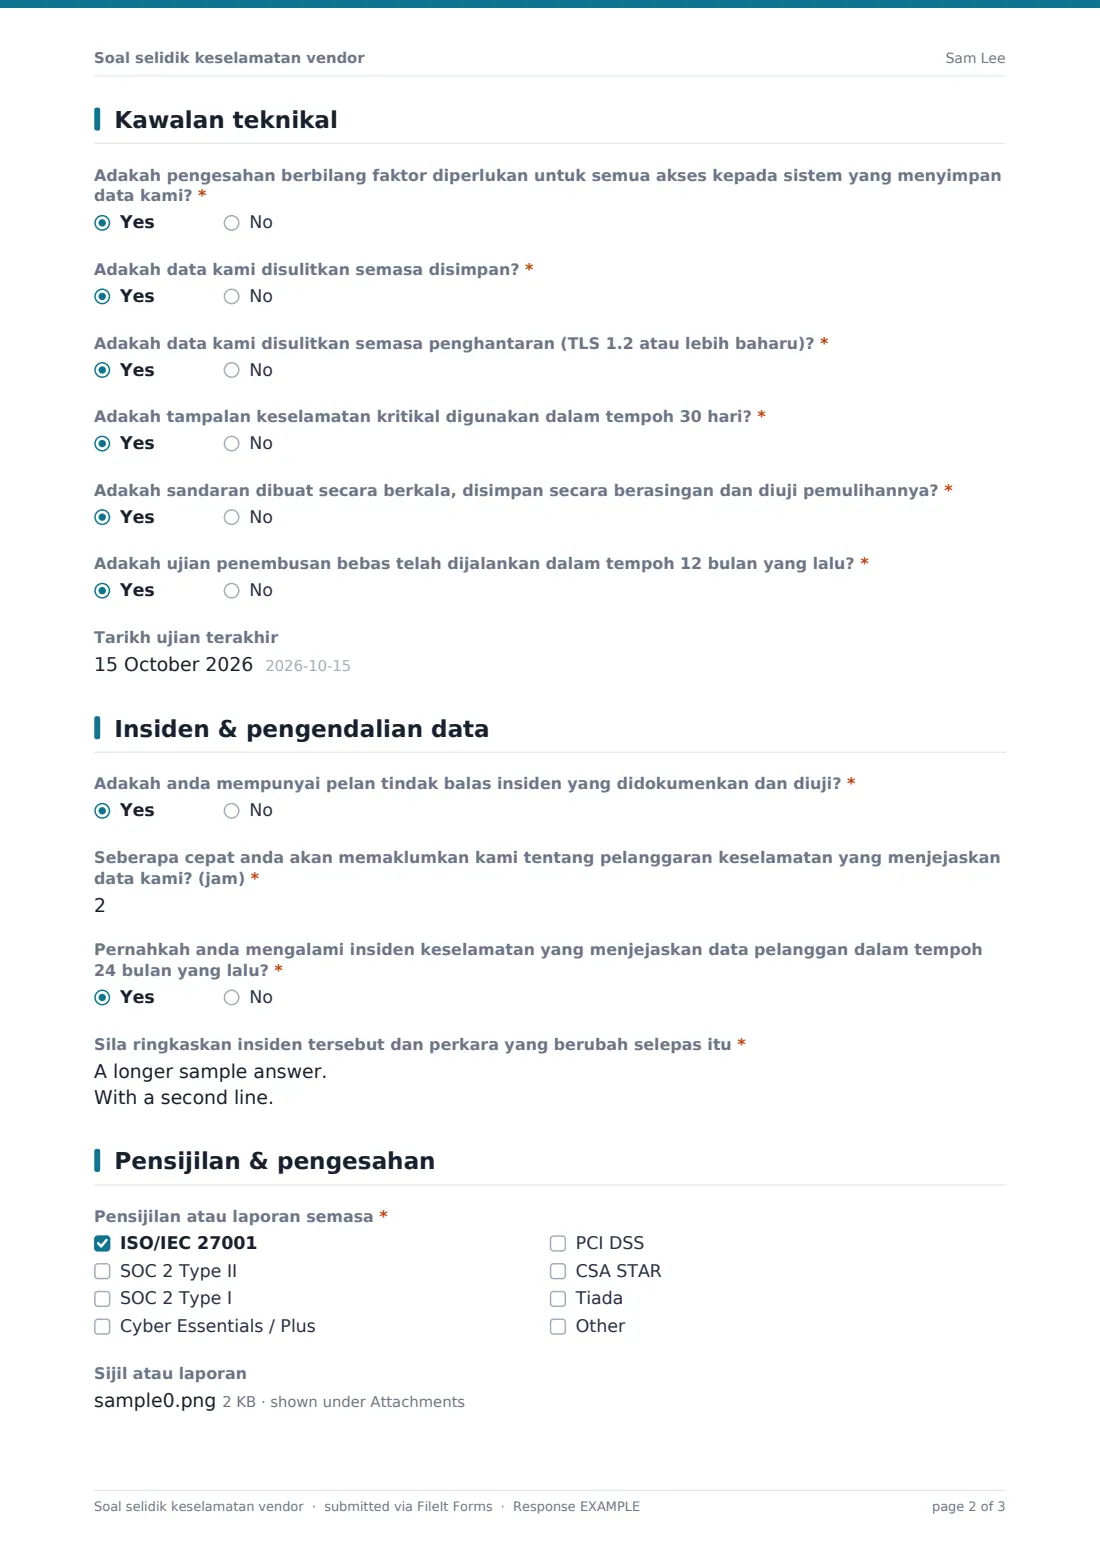
Bahagian utama soal selidik ini meliputi kawalan yang benar-benar melindungi data setiap hari: pengesahan berbilang faktor untuk semua akses kepada sistem yang menyimpan data anda, penyulitan semasa disimpan dan semasa penghantaran (TLS 1.2 atau lebih baharu), tampalan kritikal yang digunakan dalam tempoh 30 hari, sandaran berkala yang telah diuji pemulihannya, serta ujian penembusan bebas dalam tempoh 12 bulan terakhir, dengan medan tarikh jika ujian pernah dijalankan. Seperti dalam tadbir urus, setiap jawapan 'tidak' membuka medan penjelasan wajib, supaya kawalan yang tiada tidak dibiarkan tanpa penjelasan.
4 Insiden & pengendalian data
Vendor mengesahkan sama ada mereka mempunyai pelan tindak balas insiden yang didokumenkan dan diuji, serta dalam tempoh berapa cepat (dalam jam) mereka akan memaklumkan anda tentang pelanggaran yang menjejaskan data anda. Soalan ya/tidak tentang sebarang insiden keselamatan yang menjejaskan data pelanggan dalam tempoh 24 bulan terakhir memaparkan ringkasan wajib tentang perkara yang berlaku dan perubahan yang dibuat selepas itu jika jawapannya ya. Jika vendor menyatakan sebelum ini bahawa mereka akan mengakses data anda, dua soalan tambahan akan muncul: di mana data akan disimpan dan diproses, serta sama ada subpemproses akan mengaksesnya, dengan senarai wajib tentang siapa mereka jika ya.
5 Pensijilan & pengesahan
Senarai semak meliputi pensijilan dan laporan biasa — ISO/IEC 27001, SOC 2 Type I atau II, Cyber Essentials, PCI DSS, CSA STAR atau tiada — bersama muat naik fail untuk sijil sokongan, laporan audit atau gambaran keselamatan, yang hanya muncul selepas sekurang-kurangnya satu pilihan dipilih. Individu yang melengkapkan borang bagi pihak vendor mengesahkan penyertaan dengan nama, jawatan dan pernyataan bahawa jawapan mereka tepat dan lengkap, serta bahawa mereka akan memaklumkan sebarang perubahan penting.
Ubah suai templat ini
- Tambah atau buang pilihan pensijilan dalam senarai semak supaya sepadan dengan piawaian yang paling relevan untuk industri anda
- Laraskan soalan tempoh pemberitahuan dalam jam agar mencerminkan tempoh pemberitahuan pelanggaran dalam kontrak vendor anda sendiri
- Tambah soalan khusus tentang keperluan lokasi data jika organisasi anda hanya membenarkan wilayah tertentu untuk penyimpanan data
- Jadikan soalan ujian penembusan wajib dan bukannya pilihan jika ia merupakan keperluan mutlak bagi vendor yang mengendalikan data sensitif
- Failkan soal selidik lengkap setiap vendor ke dalam folder yang dinamakan mengikut vendor tersebut, bersama kontrak dan rekod usaha wajar lain
- Tetapkan peringatan penilaian semula di luar borang (contohnya setiap tahun) dan gunakan semula templat yang sama setiap kali
- Tambah nota pemarkahan atau tahap risiko secara dalaman selepas menyemak PDF, kerana borang ini sendiri tidak mengira skor risiko
Petua untuk borang soal selidik keselamatan vendor yang lebih baik
- Baca setiap medan penjelasan dengan teliti — jawapan 'tidak' dengan kawalan pampasan yang kukuh boleh diterima sepenuhnya bergantung pada selera risiko anda
- Minta bukti sokongan (dokumen dasar, laporan audit) dan bukannya bergantung sepenuhnya pada jawapan yang dilaporkan sendiri bagi vendor berisiko tinggi
- Jalankan semula soal selidik secara berkala kerana tahap keselamatan vendor boleh berubah dengan ketara antara pembaharuan kontrak
- Anggap semua sijil atau laporan audit yang dimuat naik sebagai sulit, dan hadkan akses kepada individu yang benar-benar menyemak risiko vendor
- Buat susulan secara terus dengan vendor yang melaporkan insiden keselamatan terdahulu — medan ringkasan ialah titik permulaan, bukan gambaran penuh
- Pastikan senarai pilihan pensijilan sentiasa terkini kerana rangka kerja dan piawaian baharu muncul secara berkala dalam bidang ini
Setiap respons menjadi PDF dalam vault anda
Sebaik sahaja vendor menghantar soal selidik, FileIt menyimpan jawapan mereka sebagai PDF dalam peti besi anda, difailkan di bawah folder yang telah anda sediakan untuk vendor tersebut, bersama sebarang sijil atau laporan yang dimuat naik. Anda akan menerima pemberitahuan melalui e-mel serta-merta, dan mesej pengesahan vendor memaklumkan bahawa penghantaran mereka akan disemak serta sebarang soalan susulan akan menyusul.
Pasukan keselamatan atau perolehan anda kemudiannya menyemak jadual Respons, dengan memberi perhatian khusus kepada sebarang jawapan 'tidak' dan penjelasannya, sebelum memutuskan sama ada untuk meneruskan, meminta lebih banyak bukti atau menetapkan syarat dalam kontrak. Oleh sebab respons boleh ditapis dan dieksport ke CSV, membandingkan jawapan beberapa vendor secara bersebelahan menjadi mudah.
- Mulakan dengan templat ini. Ia dibuka dalam pereka FileIt Forms — ubah mana-mana soalan, tambah halaman, tetapkan peraturan bila soalan dipaparkan.
- Kongsikannya. Hidupkan pautan awam atau hantarkannya melalui e-mel, setiap orang dengan pautan sendiri. Mereka tidak memerlukan akaun FileIt.
- Dapatkan jawapan sebagai PDF. Setiap respons disimpan sebagai PDF dalam folder vault yang anda pilih, bersama fail yang dimuat naik — dan disenaraikan dalam jadual Respons yang boleh anda eksport ke CSV.
Borang Soal selidik keselamatan vendor: soalan lazim
Adakah templat soal selidik keselamatan vendor ini percuma?
Ya. Ia termasuk dalam aplikasi Forms FileIt untuk setiap pelan, termasuk pelan percuma, dan setiap soalan boleh disunting agar sepadan dengan rangka kerja risiko anda sendiri.
Adakah vendor memerlukan akaun FileIt untuk melengkapkannya?
Tidak. Hantar sebagai pautan awam atau jemputan peribadi melalui e-mel, dan pegawai keselamatan vendor boleh mengisinya tanpa membuat akaun.
Bagaimanakah kami menerima soal selidik yang telah lengkap?
Setiap penghantaran disimpan secara automatik sebagai PDF dalam peti besi FileIt anda, bersama lampiran, dan jadual Respons membolehkan anda menapis serta mengeksport senarai penuh ke CSV.
Adakah FileIt menjaringkan atau menilai keselamatan vendor secara automatik?
Tidak. Borang ini mengumpulkan dan menyusun jawapan vendor; keputusan tentang cara menimbang atau menjaringkannya berdasarkan kriteria risiko anda sendiri dibuat oleh pasukan anda selepas itu.
Bolehkah vendor memuat naik laporan SOC 2 atau sijil ISO mereka?
Ya. Selepas sekurang-kurangnya satu pensijilan dipilih, muat naik fail akan muncul untuk sijil, laporan audit atau gambaran keselamatan, sehingga lima fail.
Apakah yang berlaku jika vendor menjawab 'tidak' kepada soalan kawalan?
Borang ini secara automatik memaparkan medan penjelasan wajib, supaya vendor perlu menerangkan kawalan pampasan atau pelan berserta tarikh, bukannya membiarkan jurang tanpa penjelasan.
Bolehkah kami menggunakan semula soal selidik ini untuk penilaian tahunan?
Ya, anda boleh berkongsi pautan borang yang sama setiap tahun atau menduplikasi templat jika anda mahu menjejak respons secara berasingan mengikut tahun.
Adakah soal selidik ini memadai dari segi undang-undang untuk kewajipan usaha wajar kami?
Templat ini ialah titik permulaan praktikal untuk soalan vendor yang tersusun — ia bukan nasihat undang-undang, dan anda perlu mengesahkan dengan pasukan pematuhan atau undang-undang sendiri bahawa ia meliputi perkara yang diwajibkan kepada anda.