¿Qué es la plantilla del formulario de cuestionario de seguridad para proveedores?
Antes de entregar datos a un proveedor —o permitirle conectarse a tus sistemas—, la mayoría de las organizaciones quiere saber claramente hasta qué punto se toma en serio la seguridad. Hacerlo mediante una hoja de cálculo compartida o una cadena de correos con preguntas suele generar respuestas inconsistentes y difíciles de comparar. Esta plantilla convierte la evaluación en un único cuestionario online estructurado, para que todos los proveedores respondan a las mismas preguntas en el mismo orden.
El diseño sigue una lógica sencilla: una pregunta de sí o no para cada control y un campo obligatorio de explicación que solo aparece si el proveedor responde que no; así, las carencias se muestran con una explicación en lugar de quedar como una casilla vacía. De este modo, el formulario es rápido para un proveedor que ya cuenta con prácticas sólidas, pero permite recopilar detalles donde más se necesitan.
Cada envío se convierte en un PDF firmado en tu bóveda de FileIt, con los certificados o informes de auditoría adjuntos, para que tu equipo de seguridad o compras tenga un registro completo y fechado de lo que declaró cada proveedor; resulta útil si alguna vez necesitas revisar una evaluación después de un incidente o una renovación.
- Ideal para
- Equipos de compras, seguridad informática y gestión de riesgos de proveedores
- Lo completa
- La persona responsable de seguridad del proveedor o alguien que conozca sus controles
- Tiempo necesario
- Unos 10-15 minutos
- Incluye
- Preguntas adicionales condicionadas para cada respuesta «no», carga de archivos y cinco páginas
¿Quién usa un formulario de cuestionario de seguridad para proveedores?
- Una empresa revisa los controles de seguridad de un nuevo proveedor de SaaS antes de firmar un contrato que implica datos de clientes
- Un equipo de compras estandariza las evaluaciones de riesgos de terceros para cada nuevo proveedor, independientemente de su tamaño
- Un equipo de seguridad informática vuelve a enviar anualmente este cuestionario a los proveedores actuales como parte de la diligencia debida continua
- Una empresa recopila el estado del plan de respuesta a incidentes de un proveedor y su historial de incidentes antes de concederle acceso a los sistemas
- Una empresa registra qué certificaciones (ISO 27001, SOC 2, PCI DSS) posee actualmente un proveedor y solicita documentación acreditativa
- Un equipo financiero o jurídico utiliza el cuestionario completado como prueba de apoyo durante la revisión del contrato con un proveedor
Preguntas de este formulario de cuestionario de seguridad para proveedores
38 preguntas en 5 páginas · incluye subir archivo, preguntas condicionales, varias páginas, casilla de consentimiento.
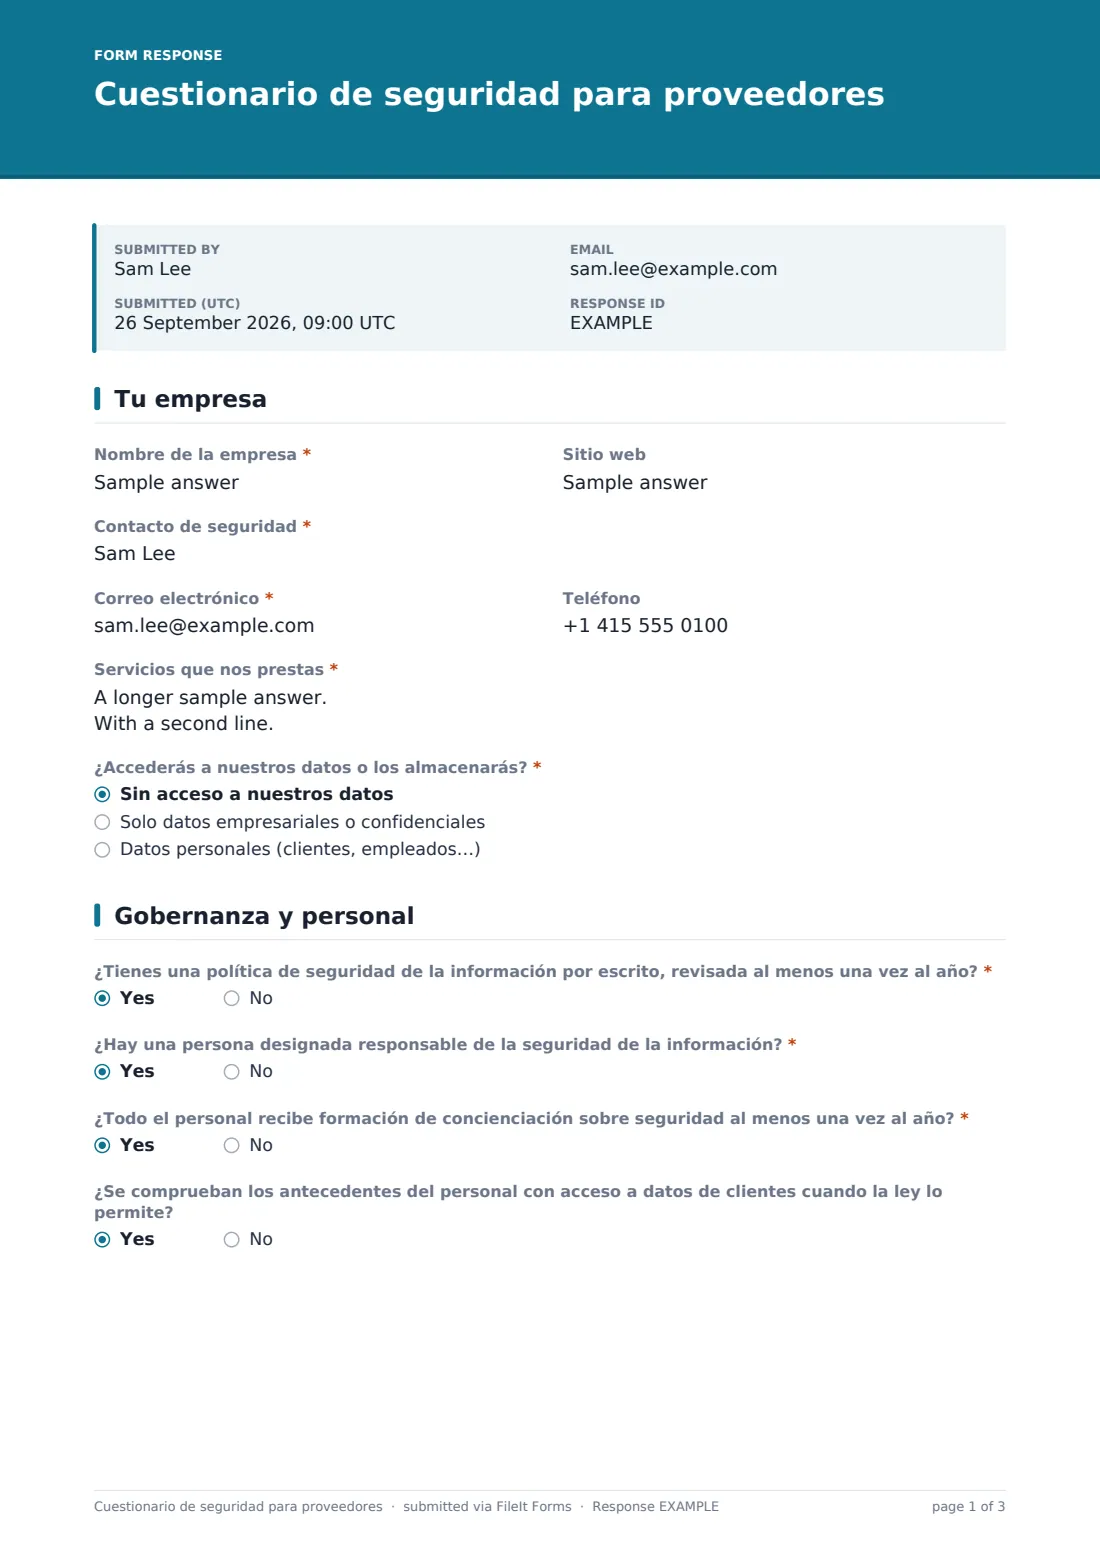
1 Tu empresa
- Nombre de la empresa*
- Sitio web
- Contacto de seguridad*
- Correo electrónico*
- Teléfono
- Servicios que nos prestas*
- ¿Accederás a nuestros datos o los almacenarás?* Sin acceso a nuestros datos · Solo datos empresariales o confidenciales · Datos personales (clientes, empleados…)
2 Gobernanza y personal
- ¿Tienes una política de seguridad de la información por escrito, revisada al menos una vez al año?*
- Si no, explícalo* solo se pregunta cuando corresponde
- ¿Hay una persona designada responsable de la seguridad de la información?*
- ¿Todo el personal recibe formación de concienciación sobre seguridad al menos una vez al año?*
- Si no, explícalo* solo se pregunta cuando corresponde
- ¿Se comprueban los antecedentes del personal con acceso a datos de clientes cuando la ley lo permite?
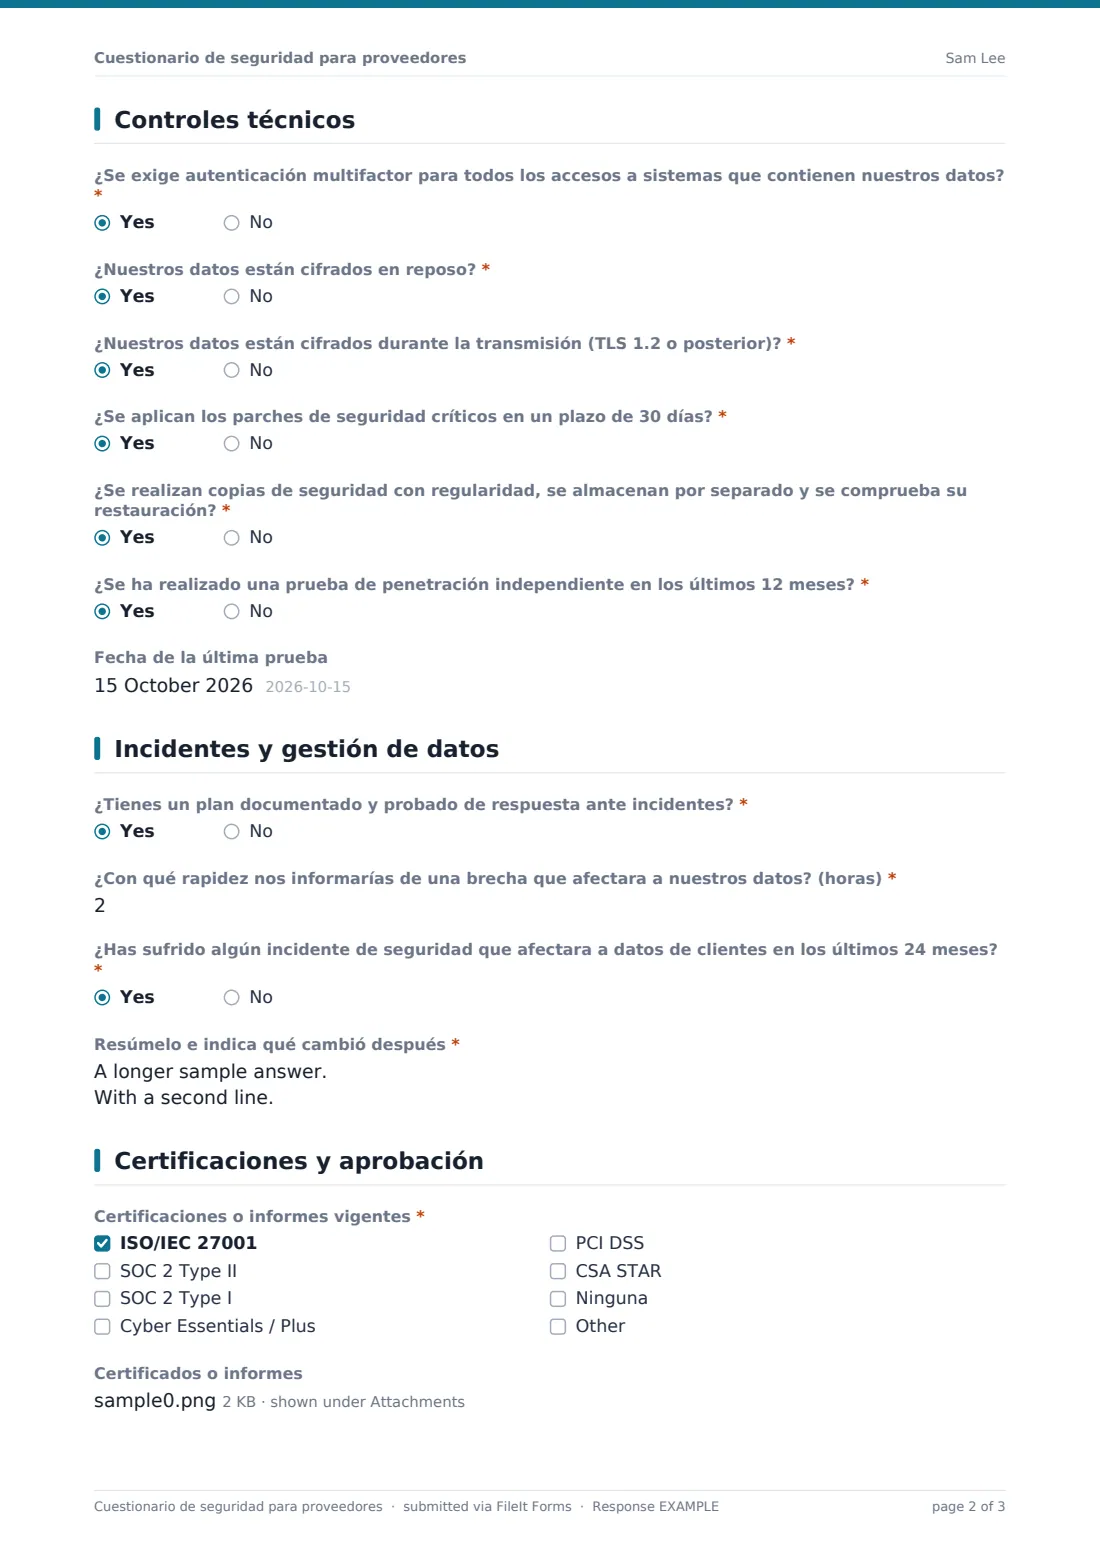
3 Controles técnicos
- ¿Se exige autenticación multifactor para todos los accesos a sistemas que contienen nuestros datos?*
- Si no, explícalo* solo se pregunta cuando corresponde
- ¿Nuestros datos están cifrados en reposo?*
- Si no, explícalo* solo se pregunta cuando corresponde
- ¿Nuestros datos están cifrados durante la transmisión (TLS 1.2 o posterior)?*
- Si no, explícalo* solo se pregunta cuando corresponde
- ¿Se aplican los parches de seguridad críticos en un plazo de 30 días?*
- Si no, explícalo* solo se pregunta cuando corresponde
- ¿Se realizan copias de seguridad con regularidad, se almacenan por separado y se comprueba su restauración?*
- Si no, explícalo* solo se pregunta cuando corresponde
- ¿Se ha realizado una prueba de penetración independiente en los últimos 12 meses?*
- Fecha de la última prueba solo se pregunta cuando corresponde
4 Incidentes y gestión de datos
- ¿Tienes un plan documentado y probado de respuesta ante incidentes?*
- Si no, explícalo* solo se pregunta cuando corresponde
- ¿Con qué rapidez nos informarías de una brecha que afectara a nuestros datos? (horas)*
- ¿Has sufrido algún incidente de seguridad que afectara a datos de clientes en los últimos 24 meses?*
- Resúmelo e indica qué cambió después* solo se pregunta cuando corresponde
- ¿Dónde se almacenarán y procesarán nuestros datos? solo se pregunta cuando corresponde
- ¿Tienen acceso a nuestros datos subcontratistas o subencargados del tratamiento? solo se pregunta cuando corresponde
- Indícalos y explica qué hacen* solo se pregunta cuando corresponde
5 Certificaciones y aprobación
- Certificaciones o informes vigentes* ISO/IEC 27001 · SOC 2 Type II · SOC 2 Type I · Cyber Essentials / Plus · PCI DSS · CSA STAR · Ninguna
- Certificados o informes solo se pregunta cuando corresponde
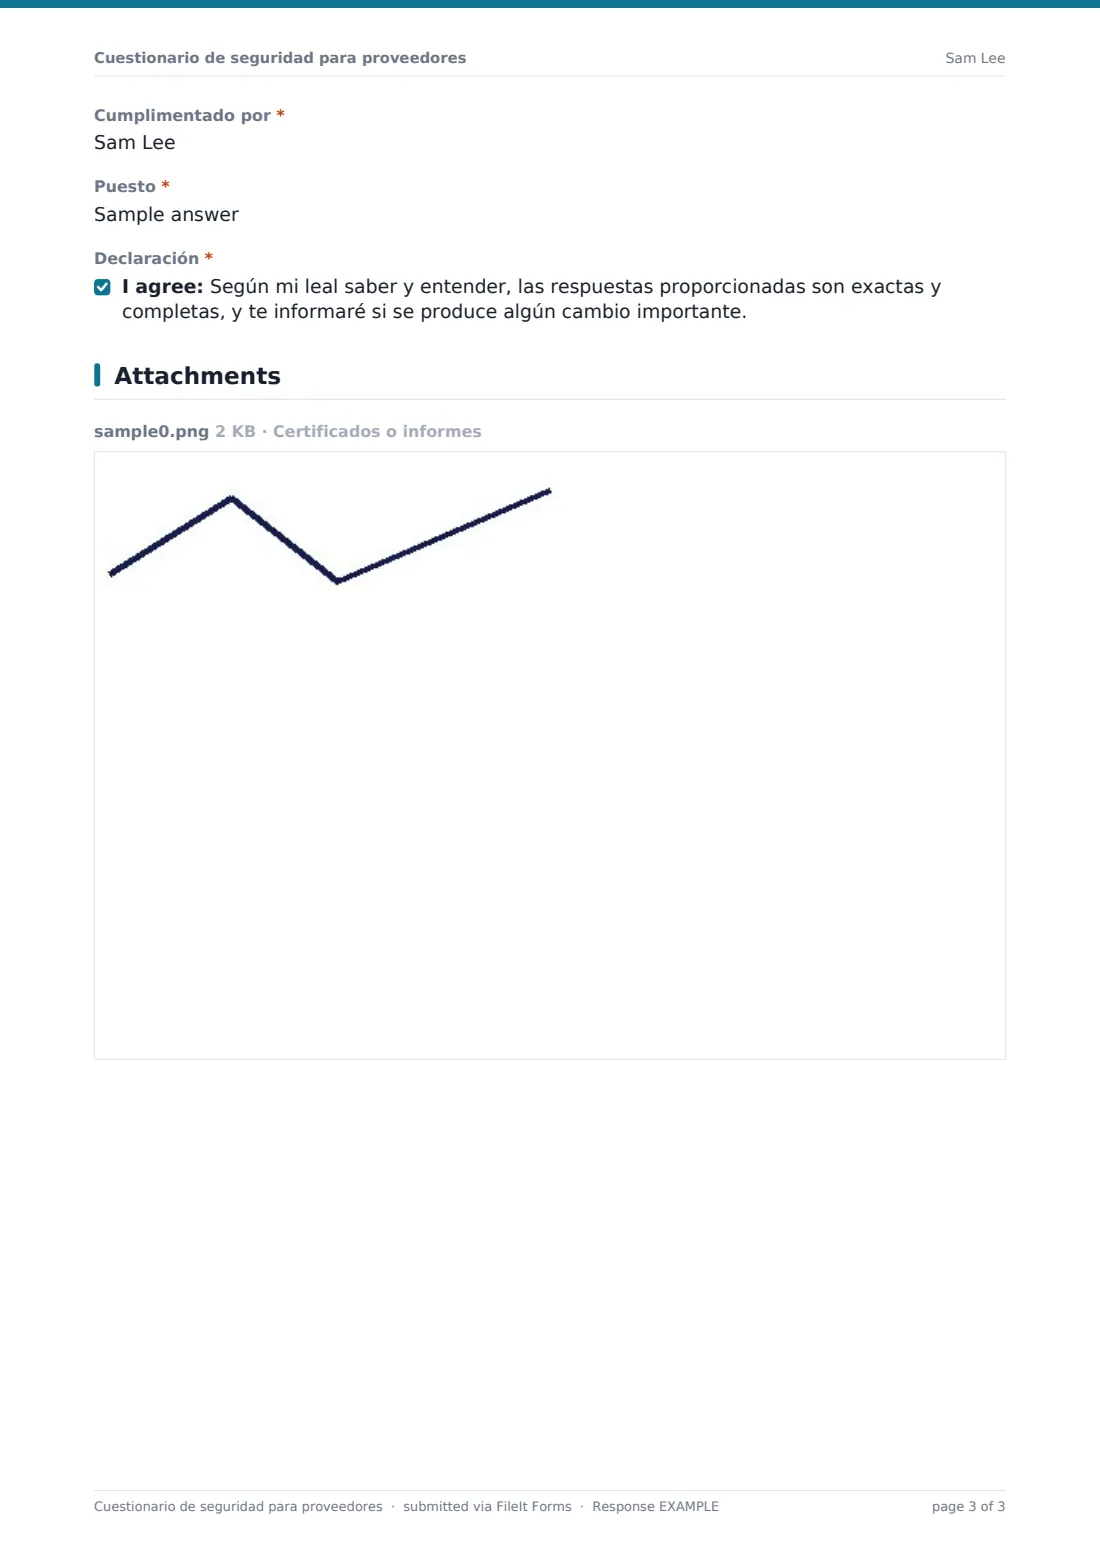
- Cumplimentado por*
- Puesto*
- Declaración*
El formulario cuestionario de seguridad para proveedores, página por página
1 Tu empresa
El proveedor comienza con datos identificativos básicos: nombre de la empresa, sitio web y una persona de contacto de seguridad, con su correo electrónico y teléfono. Un campo obligatorio de texto largo le pide describir los servicios que presta, y una pregunta de opción única, «¿Accederás a nuestros datos o los conservarás?», establece el tono del resto del formulario al determinar el nivel real de exposición a los datos (ninguno, datos empresariales o confidenciales, o datos personales).
2 Gobierno y personal
Esta página comprueba los aspectos organizativos básicos de una buena seguridad: una política escrita de seguridad de la información revisada al menos una vez al año, una persona designada responsable de la seguridad, formación anual de concienciación sobre seguridad para el personal y comprobaciones de antecedentes cuando la ley lo permita para el personal con acceso a datos de clientes. Cada una de las tres primeras preguntas muestra un campo obligatorio de explicación —en el que se solicitan controles compensatorios o un plan fechado— cuando el proveedor responde que no, en lugar de limitarse a registrar una carencia sin contexto.
3 Controles técnicos
El núcleo del cuestionario abarca los controles que protegen los datos en el día a día: autenticación multifactor para todos los accesos a sistemas que almacenan tus datos, cifrado en reposo y en tránsito (TLS 1.2 o posterior), aplicación de parches críticos en un plazo de 30 días, copias de seguridad periódicas cuya restauración se haya probado y una prueba de penetración independiente realizada en los últimos 12 meses, con un campo de fecha si se ha llevado a cabo. Al igual que en el apartado de gobierno, cada respuesta «no» abre un campo obligatorio de explicación, para que ningún control ausente quede sin justificar.
4 Incidentes y gestión de datos
Los proveedores confirman si disponen de un plan de respuesta a incidentes documentado y probado, y con qué rapidez (en horas) te notificarían una brecha que afectara a tus datos. Una pregunta de sí o no sobre cualquier incidente de seguridad que haya afectado a datos de clientes en los últimos 24 meses muestra un resumen obligatorio de lo ocurrido y de los cambios realizados después si la respuesta es afirmativa. Si el proveedor indicó anteriormente que accederá a tus datos, aparecen otras dos preguntas: dónde se almacenarán y procesarán los datos y si tendrán acceso a ellos subencargados del tratamiento, junto con una lista obligatoria de quiénes son en caso afirmativo.
5 Certificaciones y firma
Una lista de selección incluye certificaciones e informes habituales: ISO/IEC 27001, SOC 2 Tipo I o II, Cyber Essentials, PCI DSS, CSA STAR o ninguna. También permite cargar certificados acreditativos, informes de auditoría o una descripción general de seguridad, opción que solo aparece después de seleccionar al menos una alternativa. La persona del proveedor que completa el formulario lo firma con su nombre y cargo, y declara que sus respuestas son exactas y completas y que comunicará cualquier cambio importante.
Personaliza la plantilla
- Añade o elimina opciones de certificación en la lista para adaptarla a las normas más relevantes para tu sector
- Ajusta la pregunta sobre las horas de notificación para reflejar el plazo de notificación de brechas establecido en tus propios contratos con proveedores
- Añade una pregunta específica sobre los requisitos de residencia de datos si tu organización solo permite determinadas regiones para almacenarlos
- Haz obligatoria la pregunta sobre la prueba de penetración en lugar de opcional si es un requisito imprescindible para los proveedores que gestionan datos confidenciales
- Archiva el cuestionario completado de cada proveedor en una carpeta con su nombre, junto con su contrato y otros registros de diligencia debida
- Establece un recordatorio de reevaluación fuera del formulario (por ejemplo, anual) y reutiliza la misma plantilla cada vez
- Añade internamente una puntuación o una nota sobre el nivel de riesgo después de revisar el PDF, ya que el propio formulario no calcula una puntuación de riesgo
Consejos para mejorar tu formulario cuestionario de seguridad para proveedores
- Lee atentamente cada campo de explicación: un «no» con un control compensatorio sólido puede ser perfectamente aceptable según tu tolerancia al riesgo
- Solicita pruebas acreditativas (un documento de política o un informe de auditoría) en lugar de basarte únicamente en respuestas declaradas por el propio proveedor cuando se trate de proveedores de mayor riesgo
- Vuelve a ejecutar el cuestionario periódicamente, ya que la situación de seguridad de un proveedor puede cambiar considerablemente entre renovaciones de contrato
- Trata los certificados o informes de auditoría cargados como información confidencial y limita el acceso a las personas que realmente revisan el riesgo de los proveedores
- Contacta directamente con los proveedores que indiquen un incidente de seguridad anterior: el campo de resumen es un punto de partida, no ofrece toda la información
- Mantén actualizada la lista de opciones de certificación, ya que en este ámbito aparecen periódicamente nuevos marcos y normas
Cada respuesta se convierte en un PDF en tu bóveda
En cuanto un proveedor envía el cuestionario, FileIt guarda sus respuestas como PDF en tu bóveda, dentro de la carpeta que hayas creado para ese proveedor, con los certificados o informes cargados adjuntos. Recibirás una notificación por correo electrónico de inmediato y el mensaje de confirmación del proveedor le informará de que su envío será revisado y de que podrían surgir preguntas adicionales.
A continuación, tu equipo de seguridad o compras revisa la tabla de respuestas, prestando especial atención a las respuestas «no» y sus explicaciones, antes de decidir si continúa, solicita más pruebas o establece condiciones en el contrato. Como las respuestas se pueden filtrar y exportar a CSV, comparar las respuestas de varios proveedores resulta sencillo.
- Empieza con esta plantilla. Se abre en el diseñador de FileIt Forms: cambia cualquier pregunta, añade páginas y define las reglas para mostrar las preguntas.
- Compártelo. Activa un enlace público o envíalo por correo electrónico a otras personas, cada una con su propio enlace. No necesitan una cuenta de FileIt.
- Obtén las respuestas en PDF. Cada respuesta se guarda como PDF en la carpeta de la bóveda que elijas, con los archivos subidos adjuntos, y aparece en una tabla de respuestas que puedes exportar a CSV.
Formulario Cuestionario de seguridad para proveedores: preguntas frecuentes
¿Es gratuita esta plantilla de cuestionario de seguridad para proveedores?
Sí. Está incluida en la aplicación Forms de FileIt en todos los planes, incluido el plan gratuito, y puedes editar todas las preguntas para adaptarlas a tu propio marco de riesgos.
¿Los proveedores necesitan una cuenta de FileIt para completarlo?
No. Envíalo como enlace público o mediante una invitación personal por correo electrónico, y la persona de contacto de seguridad del proveedor podrá completarlo sin crear una cuenta.
¿Cómo recibimos los cuestionarios completados?
Cada envío se guarda automáticamente como PDF en tu bóveda de FileIt, con los archivos adjuntos incluidos, y la tabla de respuestas te permite filtrar y exportar la lista completa a CSV.
¿FileIt puntúa o clasifica automáticamente la seguridad de un proveedor?
No. El formulario recopila y organiza las respuestas del proveedor; después, tu equipo decide cómo ponderarlas o puntuarlas según tus propios criterios de riesgo.
¿Pueden los proveedores cargar su informe SOC 2 o su certificado ISO?
Sí. Una vez seleccionada al menos una certificación, aparece una opción para cargar certificados, informes de auditoría o una descripción general de seguridad, con un máximo de cinco archivos.
¿Qué ocurre si un proveedor responde «no» a una pregunta sobre un control?
El formulario muestra automáticamente un campo obligatorio de explicación, por lo que el proveedor debe describir un control compensatorio o un plan con fechas, en lugar de dejar la carencia sin explicar.
¿Podemos reutilizar este cuestionario para una reevaluación anual?
Sí. Puedes volver a compartir el mismo enlace del formulario cada año o duplicar la plantilla si quieres realizar un seguimiento de las respuestas por separado para cada año.
¿Este cuestionario es legalmente suficiente para nuestras obligaciones de diligencia debida?
Esta plantilla es un punto de partida práctico para estructurar las preguntas a proveedores; no constituye asesoramiento jurídico. Debes confirmar con tu propio equipo de cumplimiento normativo o jurídico que cubre lo que exigen tus obligaciones.