¿Qué es la plantilla del formulario de informe de brecha de datos personales?
Cuando alguien sospecha que se ha producido una brecha de datos personales —un correo enviado a la persona equivocada, un portátil perdido o una cuenta a la que no debería haberse accedido—, los primeros minutos son importantes. Esta plantilla ofrece a toda tu organización un único lugar para informar de qué ocurrió, qué tipo de datos estuvieron implicados, aproximadamente a cuántas personas afecta y qué se ha hecho ya para contenerlo.
Un formulario online es mejor que un correo apresurado o una conversación de pasillo por una sencilla razón: plantea las mismas preguntas siempre, en el mismo orden, para que no se omita nada porque alguien tenía prisa o no sabía qué incluir. La persona que informa no necesita conocer todas las respuestas desde el principio: varias preguntas son opcionales y el formulario está diseñado para que el primer informe pueda enviarse rápidamente, incluso mientras se completa la información.
Una vez enviado, FileIt convierte el informe directamente en un PDF y lo guarda en la carpeta de la bóveda que elijas, de modo que la persona responsable de protección de datos tenga un registro fechado de exactamente cuándo y cómo se recibió el informe, junto con las capturas de pantalla o los documentos adjuntos como pruebas.
- Ideal para
- Equipos de TI, seguridad y protección de datos que gestionan presuntas brechas
- Lo completa
- Cualquier miembro del personal que descubra o sospeche de un incidente
- Tiempo de cumplimentación
- Unos 8 minutos
- Incluye
- Preguntas condicionales, carga de archivos de pruebas y declaración de consentimiento
¿Quién usa un formulario de informe de brecha de datos personales?
- Equipos de TI y seguridad que necesitan una forma única y coherente para que el personal informe de presuntos incidentes de datos
- Responsables de protección de datos o privacidad que necesitan de inmediato suficiente información para valorar la gravedad de un incidente
- Organizaciones pequeñas y medianas sin una herramienta específica de respuesta a incidentes que quieren una forma sencilla de registrar todos los informes
- Responsables que quieren un registro con marca de tiempo de cuándo supieron por primera vez de una posible brecha
- Organizaciones que quieren que el personal no técnico —recepción, ventas o soporte— se sienta cómodo informando de algo que parece incorrecto
- Equipos que gestionan un incidente activo y necesitan registrar las medidas de contención a medida que ocurren, no reconstruirlas después de memoria
Preguntas de este formulario de informe de brecha de datos personales
24 preguntas en 4 páginas · incluye subir archivo, preguntas condicionales, varias páginas, casilla de consentimiento.
1 Sobre ti
- Tu nombre*
- Correo electrónico*
- Teléfono
- Tu puesto y equipo
- ¿Cómo tienes conocimiento de ello? Estuve involucrado/a · Lo descubrí · Alguien me lo comunicó
2 Qué ha ocurrido
- ¿Cuándo se descubrió?*
- Hora
- ¿Sabes cuándo ocurrió realmente?
- Cuándo ocurrió solo se pregunta cuando corresponde
- ¿Qué tipo de incidente es?* Enviado a la persona equivocada (correo electrónico, correo postal, uso compartido de archivos) · Dispositivo, documentos o soporte de almacenamiento perdido o robado · Alguien accedió a datos a los que no debía acceder · Pirateo, malware o phishing · Publicado o compartido públicamente por error · Datos modificados o eliminados sin autorización · Datos no disponibles (p. ej., ransomware o interrupción del servicio)
- ¿Qué ha ocurrido?*
- ¿Sigue ocurriendo?* Sí · No, ya ha terminado · No estoy seguro/a
3 Los datos y las personas
- ¿Qué datos están involucrados?* Nombres y datos de contacto · Documentos o números de identificación · Datos bancarios, de pago o salariales · Nombres de usuario o datos de acceso · Información sobre la salud · Otros datos sensibles (p. ej., origen étnico, religión, creencias, orientación sexual, antecedentes penales) · Datos sobre menores · Expedientes de empleados o de recursos humanos · Todavía no se sabe
- ¿De cuántas personas son los datos, aproximadamente?* 1 · 2–10 · 11–100 · 101–1,000 · Más de 1.000 · Todavía no se sabe
- ¿De quién son los datos? Clientes · Empleados · Pacientes o usuarios de servicios · Estudiantes o menores · Proveedores o socios · Miembros del público
- Número aproximado de registros
- ¿Los datos estaban cifrados o protegidos de algún otro modo? Sí · Parcialmente · No · No lo sé
- ¿Qué daño podría causar esto a las personas afectadas?
4 Medidas de contención
- ¿Se ha hecho algo para contener la situación?*
- ¿Qué se hizo y cuándo?* solo se pregunta cuando corresponde
- ¿Se han recuperado los datos o se ha confirmado su eliminación? Sí · Parcialmente · No · No se aplica
- ¿A quién más se ha informado hasta ahora? A mi responsable · Al equipo de TI o seguridad · A la persona responsable de la protección de datos · A las personas afectadas · A la policía · A nadie todavía
- Pruebas
- Declaración*
El formulario informe de brecha de datos personales, página por página
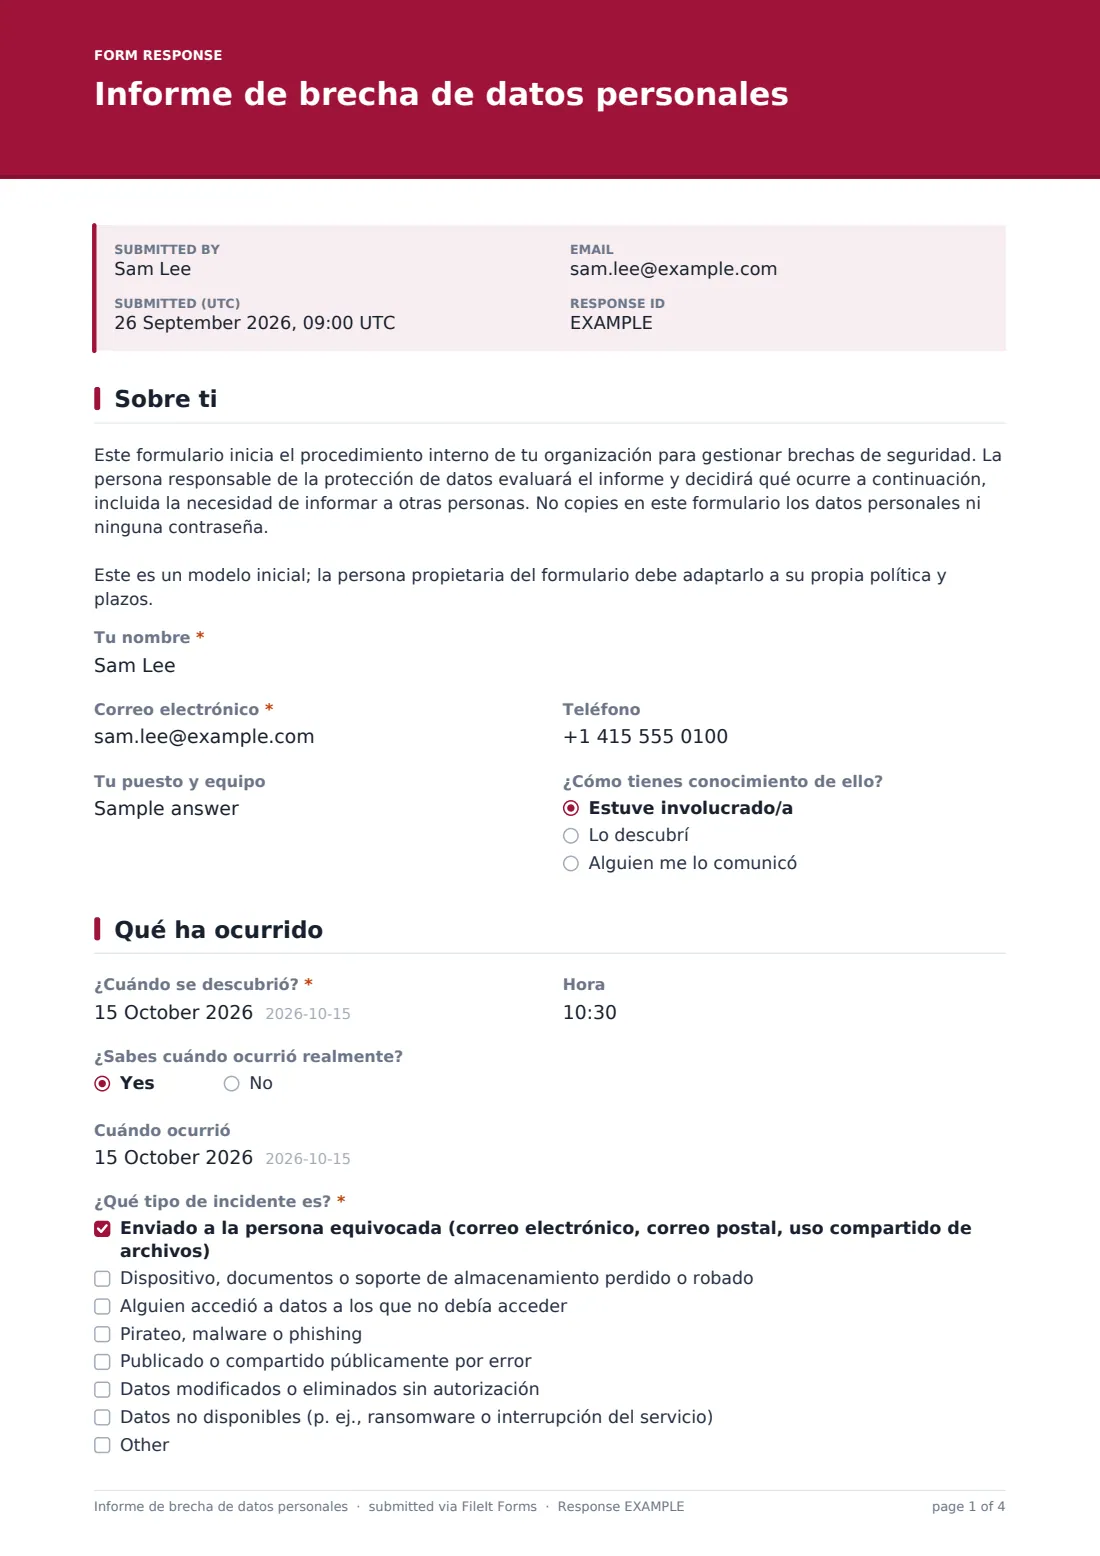
1 Sobre ti
La primera página recopila quién informa y cómo tiene conocimiento del incidente. Además del nombre, correo electrónico y teléfono de la persona informante, pregunta por su puesto y equipo, y después plantea «¿Cómo tienes conocimiento de ello?»: una elección sencilla entre «Estuve implicado», «Lo descubrí» o «Alguien me lo contó», que ayuda a quien revisa el informe a valorar hasta qué punto la persona presenció directamente los hechos.
En la parte superior de esta página aparece una breve instrucción que recuerda a quien informa que no debe copiar en el formulario los datos personales ni ninguna contraseña, sino únicamente describir lo ocurrido. Es una decisión de diseño deliberada: el informe debe documentar el incidente sin convertirse en una segunda copia de los datos en riesgo.
2 Qué ocurrió
Esta página pregunta cuándo se descubrió la brecha (fecha y hora) y —como el descubrimiento y el momento en que ocurrió suelen ser distintos— plantea la pregunta de seguimiento «¿Sabes cuándo ocurrió realmente?». Responder «sí» muestra un segundo campo de fecha, «Cuándo ocurrió», para que el registro recoja ambas líneas temporales cuando se conozcan.
Después, la persona informante elige el tipo de incidente en una lista de opciones: enviado a la persona equivocada, dispositivo perdido o robado, acceso no autorizado, hackeo o phishing, publicación accidental, cambios no autorizados o datos que simplemente no están disponibles. También puede añadir otra opción si ninguna encaja. Una pregunta obligatoria de texto largo, «¿Qué ocurrió?», solicita una descripción objetiva y sencilla, y una última pregunta comprueba si el incidente continúa, ha terminado o todavía no se sabe.
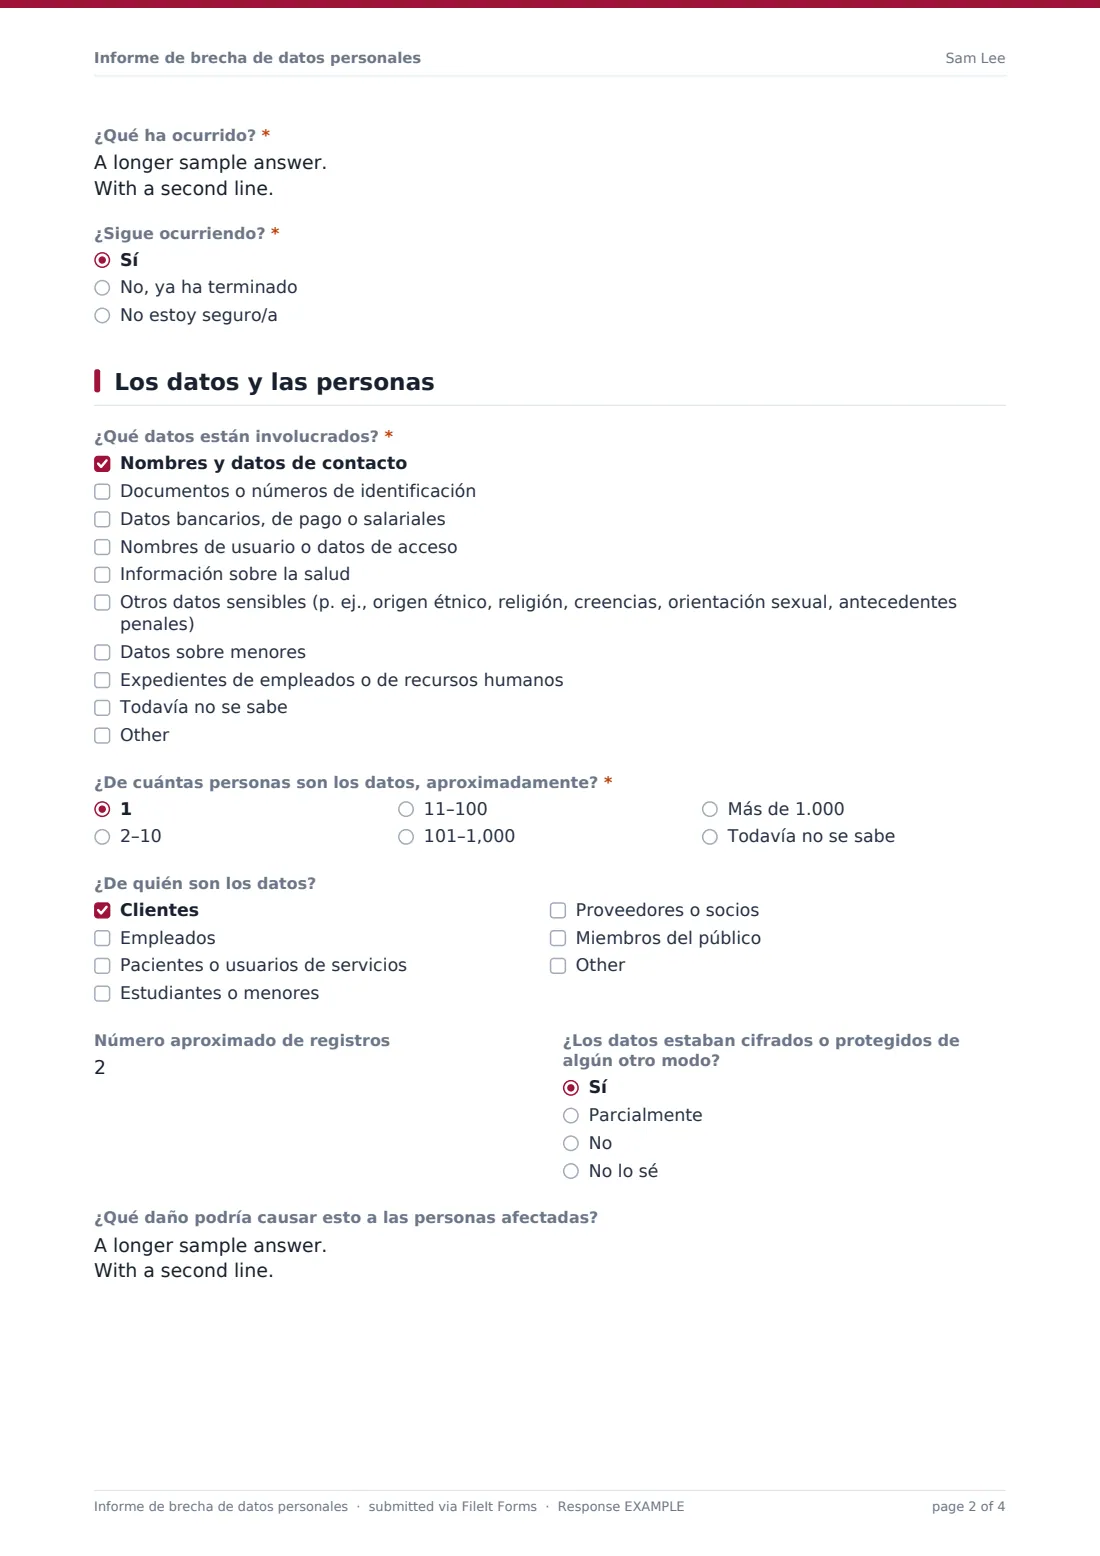
3 Los datos y las personas
Aquí el formulario se centra en el impacto. «¿Qué datos están implicados?» enumera categorías que van desde nombres y datos de contacto hasta información sanitaria, otros datos sensibles y datos sobre menores, para que quien revise el informe pueda ver de inmediato si hay algo de alto riesgo incluido. «¿Aproximadamente, los datos de cuántas personas?» utiliza rangos —desde una sola persona hasta más de 1.000— porque tan pronto es poco habitual conocer la cifra exacta, y «¿De quién son los datos?» distingue entre clientes, empleados, pacientes, estudiantes, proveedores y el público general.
Dos preguntas más completan la información: si los datos estaban cifrados o protegidos de algún otro modo y, en una respuesta de texto libre más extensa, qué daños podrían causar razonablemente a las personas afectadas, como fraude, angustia o discriminación. Ninguna de las dos sustituye a una evaluación de riesgos adecuada; simplemente proporciona una base inicial a quien revise el informe.
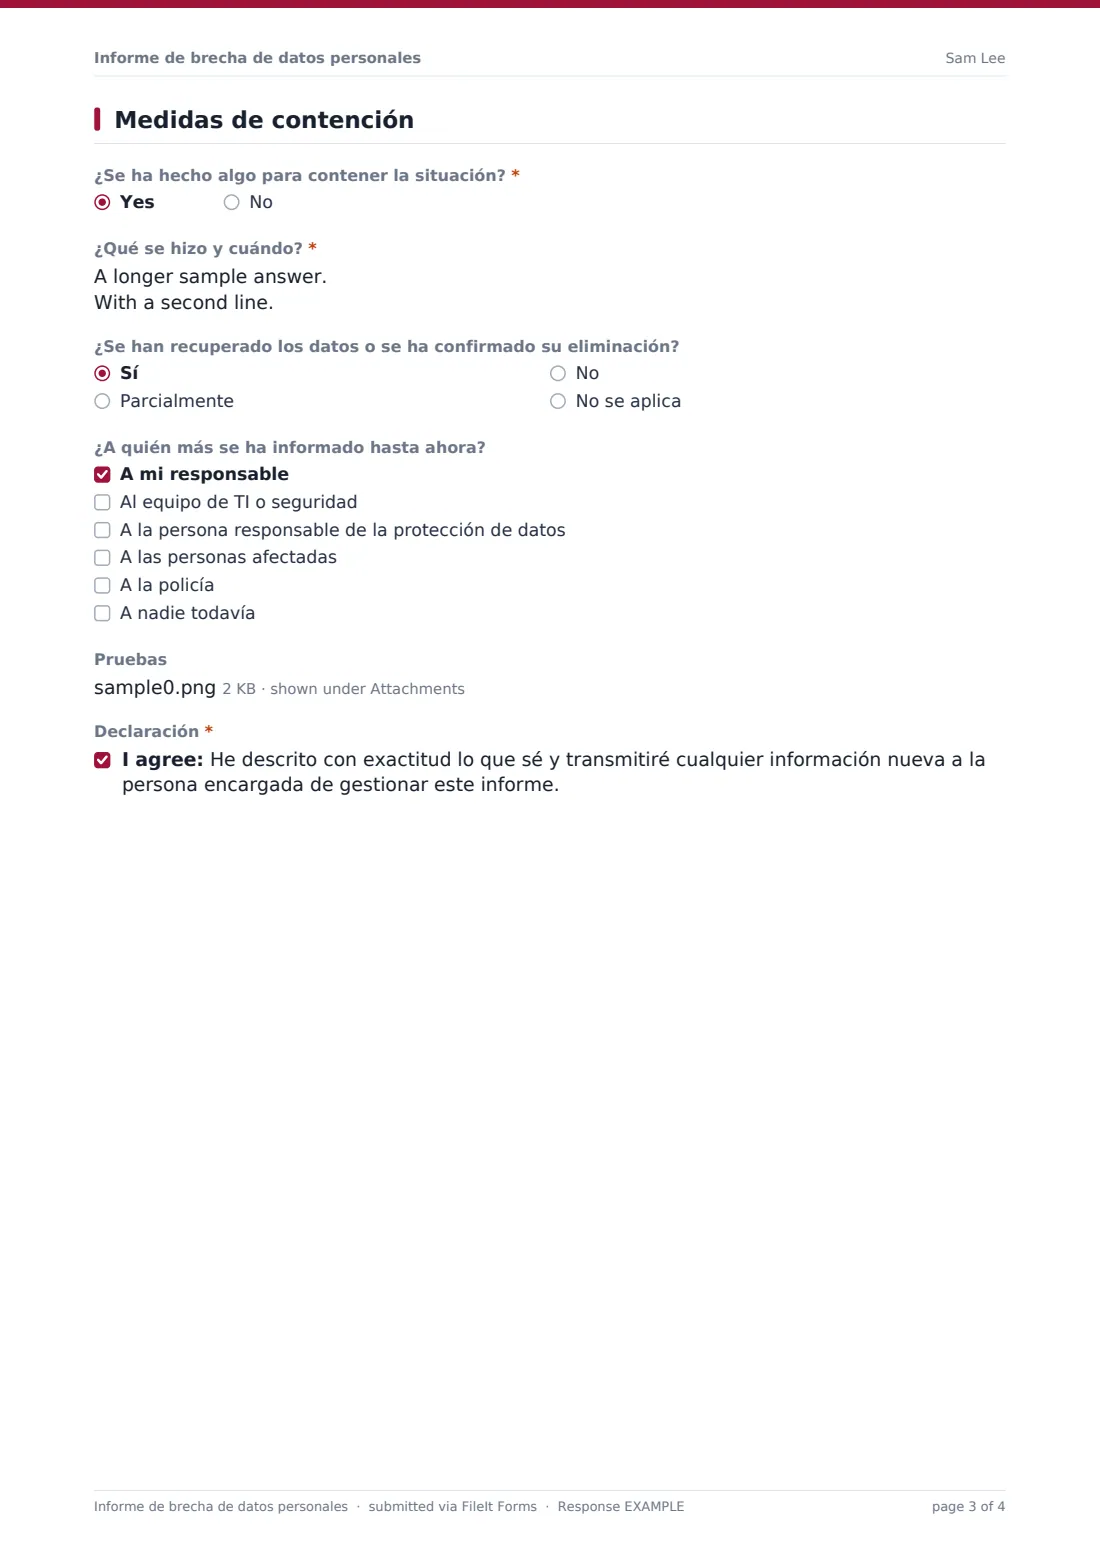
4 Contención
La última página trata sobre la respuesta. «¿Se ha hecho algo para contenerlo?» tiene ramificaciones: responder «sí» abre un campo obligatorio para describir exactamente qué se hizo y cuándo, por ejemplo pedir a un destinatario que elimine un correo enviado por error, borrar de forma remota un dispositivo perdido o restablecer una cuenta comprometida. Una pregunta de seguimiento registra si los datos se han recuperado o se ha confirmado su eliminación.
«¿A quién más se ha informado hasta ahora?» permite marcar a un responsable, a TI o seguridad, a la persona responsable de protección de datos, a las personas afectadas o a la policía, o indicar que todavía no se ha informado a nadie. La carga de archivos de pruebas acepta capturas de pantalla o documentos, y la página termina con una declaración de consentimiento sencilla que confirma que la información es exacta y que la persona informante comunicará cualquier novedad que conozca.
Personaliza la plantilla
- Añade un campo para el número interno del caso o ticket si registras los incidentes en otro sistema
- Amplía las listas de «¿Qué tipo de incidente?» o «¿Qué datos están implicados?» con categorías específicas de tu organización
- Guarda las respuestas en una carpeta de TI y seguridad o de Cumplimiento normativo de la bóveda, separada de los documentos cotidianos
- Añade la dirección de la persona responsable de protección de datos a los correos de notificación para avisarle en cuanto llegue un informe
- Ajusta el mensaje de confirmación que se muestra a la persona informante después de enviarlo
- Añade un menú desplegable para indicar qué sistema, aplicación o departamento se vio afectado, algo útil cuando ya has recibido más de unos pocos informes
Consejos para mejorar tu formulario informe de brecha de datos personales
- Facilita que se informe pronto aunque la información esté incompleta: un informe que finalmente no sea nada cuesta mucho menos que uno que llega demasiado tarde
- Recuerda al personal, en el propio formulario, que no pegue en sus respuestas los datos personales en riesgo ni ninguna contraseña; esta plantilla ya lo hace
- Limita las pruebas a las que sean realmente necesarias y, cuando puedas, oculta los datos personales de las capturas de pantalla
- Revisa cada informe según tu propio procedimiento escrito de respuesta a incidentes, no según la gravedad que parezca tener inicialmente
- Contacta directamente con la persona informante si faltan datos que necesitas; no des por hecho que llegará más información sin que la pidan
Cada respuesta se convierte en un PDF en tu bóveda
En cuanto alguien envía el formulario, FileIt guarda sus respuestas como PDF en la carpeta de la bóveda que hayas configurado para los informes de incidentes, con los archivos de pruebas adjuntos, y envía una notificación a las direcciones que hayas configurado, normalmente a la persona responsable de protección de datos o al equipo de seguridad de TI. Como el registro es un PDF desde el momento en que se crea, queda una copia clara de exactamente qué se informó y cuándo, aunque después se descubra que faltaban datos.
A partir de ahí, el siguiente paso habitual es abrir la tabla de Respuestas, revisar la nueva entrada junto con las demás e iniciar el proceso de evaluación de tu organización: decidir qué medidas de contención adicionales hacen falta, a quién más hay que informar y si el incidente alcanza algún umbral que hayas establecido internamente. Los filtros y la exportación a CSV facilitan la revisión conjunta de varios informes si llega más de uno relacionado con el mismo acontecimiento.
- Empieza con esta plantilla. Se abre en el diseñador de FileIt Forms: cambia cualquier pregunta, añade páginas y define las reglas para mostrar las preguntas.
- Compártelo. Activa un enlace público o envíalo por correo electrónico a otras personas, cada una con su propio enlace. No necesitan una cuenta de FileIt.
- Obtén las respuestas en PDF. Cada respuesta se guarda como PDF en la carpeta de la bóveda que elijas, con los archivos subidos adjuntos, y aparece en una tabla de respuestas que puedes exportar a CSV.
Formulario Informe de brecha de datos personales: preguntas frecuentes
¿Es gratis esta plantilla de informe de brecha de datos?
Sí. Es una de las plantillas listas para usar de FileIt, y crear o utilizar formularios está incluido en todas las cuentas de FileIt, incluido el plan gratuito: no hay ningún coste adicional por esta plantilla ni por utilizar el diseñador de Forms.
¿La persona que informa de una brecha necesita una cuenta de FileIt?
No. Cualquier persona que tenga el enlace puede completar y enviar el formulario sin registrarse. Solo tú, como propietario del formulario, necesitas una cuenta de FileIt para crearlo y ver las respuestas.
¿Cómo recibo los informes en PDF?
Cada envío se convierte automáticamente en un PDF y se guarda en la carpeta de la bóveda que elijas al configurar el formulario. Puedes abrir cualquier respuesta desde la tabla de Respuestas y exportar toda la lista a CSV si necesitas trabajar con varios informes a la vez.
¿Qué ocurre si la persona informante todavía no conoce todos los detalles?
Es lo habitual en los informes de brechas: varios campos, como el número exacto de registros o si se han recuperado los datos, son opcionales o incluyen la opción «todavía no se sabe». Anima al personal a enviar ahora lo que sepa en lugar de esperar; puedes solicitar por separado cualquier dato que falte.
¿Puedo impedir que el formulario recopile los datos personales que se han expuesto?
No puedes obligar a las personas a seguir las instrucciones, pero el texto inicial de la plantilla ya pide que no copien en sus respuestas los datos personales afectados ni ninguna contraseña, y puedes reforzar esa indicación como consideres conveniente.
¿Informará FileIt de la brecha a un organismo regulador o autoridad por nosotros?
No. FileIt nunca envía nada en tu nombre: este formulario solo crea un registro interno para tu equipo. Si se debe informar a un organismo regulador o a las personas afectadas, y cómo hacerlo, es una decisión exclusiva de tu organización, tomada conforme a vuestro propio procedimiento.
¿Puedo limitar quién ve estos informes una vez enviados?
Al configurar el formulario, eliges la carpeta de la bóveda en la que se guarda cada respuesta, por lo que puedes dirigir los informes de brechas a una carpeta reservada para tu equipo de TI, seguridad o protección de datos.
¿Puedo añadir más tipos de incidentes o categorías de datos a las listas?
Sí. Todas las preguntas de la plantilla, incluidas las listas de tipos de incidentes y categorías de datos, se pueden editar, reordenar o eliminar en el diseñador para adaptarlas a la forma en que tu organización habla de los incidentes.