Apakah templat borang laporan pelanggaran data peribadi?
Apabila seseorang mengesyaki pelanggaran data peribadi — e-mel tersalah hantar, komputer riba hilang, akaun yang tidak sepatutnya diakses — beberapa minit pertama amat penting. Templat ini menyediakan satu tempat untuk semua orang dalam organisasi anda melaporkannya: perkara yang berlaku, jenis data yang terlibat, anggaran jumlah individu yang terjejas dan tindakan yang telah diambil untuk menanganinya.
Borang dalam talian lebih baik daripada e-mel tergesa-gesa atau perbualan di koridor atas satu sebab mudah: ia mengemukakan soalan yang sama setiap kali, mengikut turutan yang sama, supaya tiada perkara terlepas kerana seseorang tergesa-gesa atau tidak pasti perkara yang perlu disertakan. Pelapor tidak perlu mengetahui semua jawapan terlebih dahulu — beberapa soalan adalah pilihan, dan borang ini direka supaya laporan awal boleh dihantar dengan cepat, walaupun gambaran penuh masih sedang diperoleh.
Selepas dihantar, FileIt terus menukar laporan kepada PDF dan memfailkannya dalam folder peti besi yang anda pilih, supaya pegawai perlindungan data anda mempunyai rekod bertarikh tentang masa dan cara laporan diterima, bersama-sama sebarang tangkap layar atau dokumen yang dilampirkan sebagai bukti.
- Sesuai untuk
- Pasukan IT, keselamatan dan perlindungan data yang mengendalikan pelanggaran yang disyaki
- Diisi oleh
- Mana-mana kakitangan yang menemui atau mengesyaki sesuatu insiden
- Masa untuk dilengkapkan
- Kira-kira 8 minit
- Termasuk
- Soalan bersyarat, muat naik fail bukti, pengisytiharan persetujuan
Siapa yang menggunakan borang laporan pelanggaran data peribadi?
- Pasukan IT dan keselamatan yang memerlukan cara tunggal dan konsisten untuk kakitangan melaporkan insiden data yang disyaki
- Pegawai perlindungan data atau pegawai privasi yang memerlukan butiran mencukupi dengan segera untuk menilai tahap keseriusan sesuatu insiden
- Organisasi kecil dan sederhana tanpa alat tindak balas insiden khusus yang mahukan cara ringkas untuk merekod setiap laporan
- Pengurus yang mahukan rekod bercap masa tentang masa tepat mereka mula mengetahui kemungkinan pelanggaran
- Organisasi yang mahu kakitangan bukan teknikal — penyambut tetamu, jualan, sokongan — berasa selesa melaporkan sesuatu yang kelihatan tidak betul
- Pasukan yang mengendalikan insiden yang sedang berlaku dan perlu merekod langkah pembendungan semasa ia berlaku, bukan berdasarkan ingatan selepas itu
Soalan dalam borang laporan pelanggaran data peribadi ini
24 soalan dalam 4 halaman · termasuk muat naik fail, soalan bersyarat, berbilang halaman, kotak pilihan persetujuan.
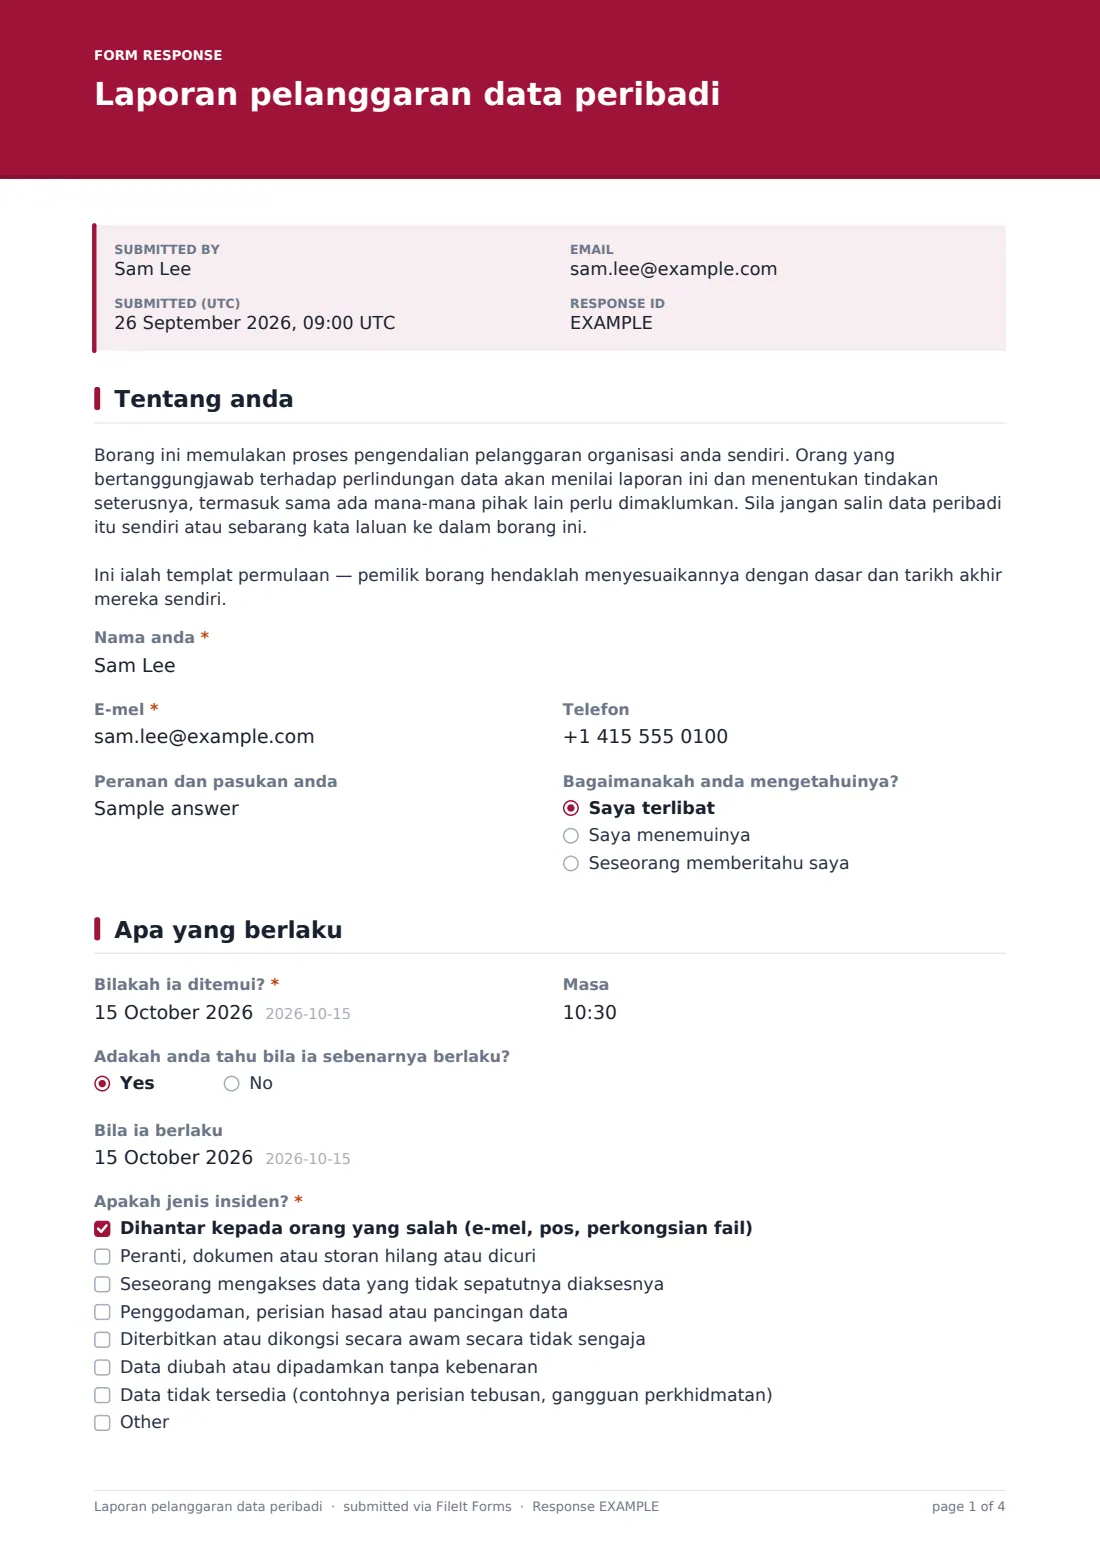
1 Tentang anda
- Nama anda*
- E-mel*
- Telefon
- Peranan dan pasukan anda
- Bagaimanakah anda mengetahuinya? Saya terlibat · Saya menemuinya · Seseorang memberitahu saya
2 Apa yang berlaku
- Bilakah ia ditemui?*
- Masa
- Adakah anda tahu bila ia sebenarnya berlaku?
- Bila ia berlaku hanya ditanya jika berkenaan
- Apakah jenis insiden?* Dihantar kepada orang yang salah (e-mel, pos, perkongsian fail) · Peranti, dokumen atau storan hilang atau dicuri · Seseorang mengakses data yang tidak sepatutnya diaksesnya · Penggodaman, perisian hasad atau pancingan data · Diterbitkan atau dikongsi secara awam secara tidak sengaja · Data diubah atau dipadamkan tanpa kebenaran · Data tidak tersedia (contohnya perisian tebusan, gangguan perkhidmatan)
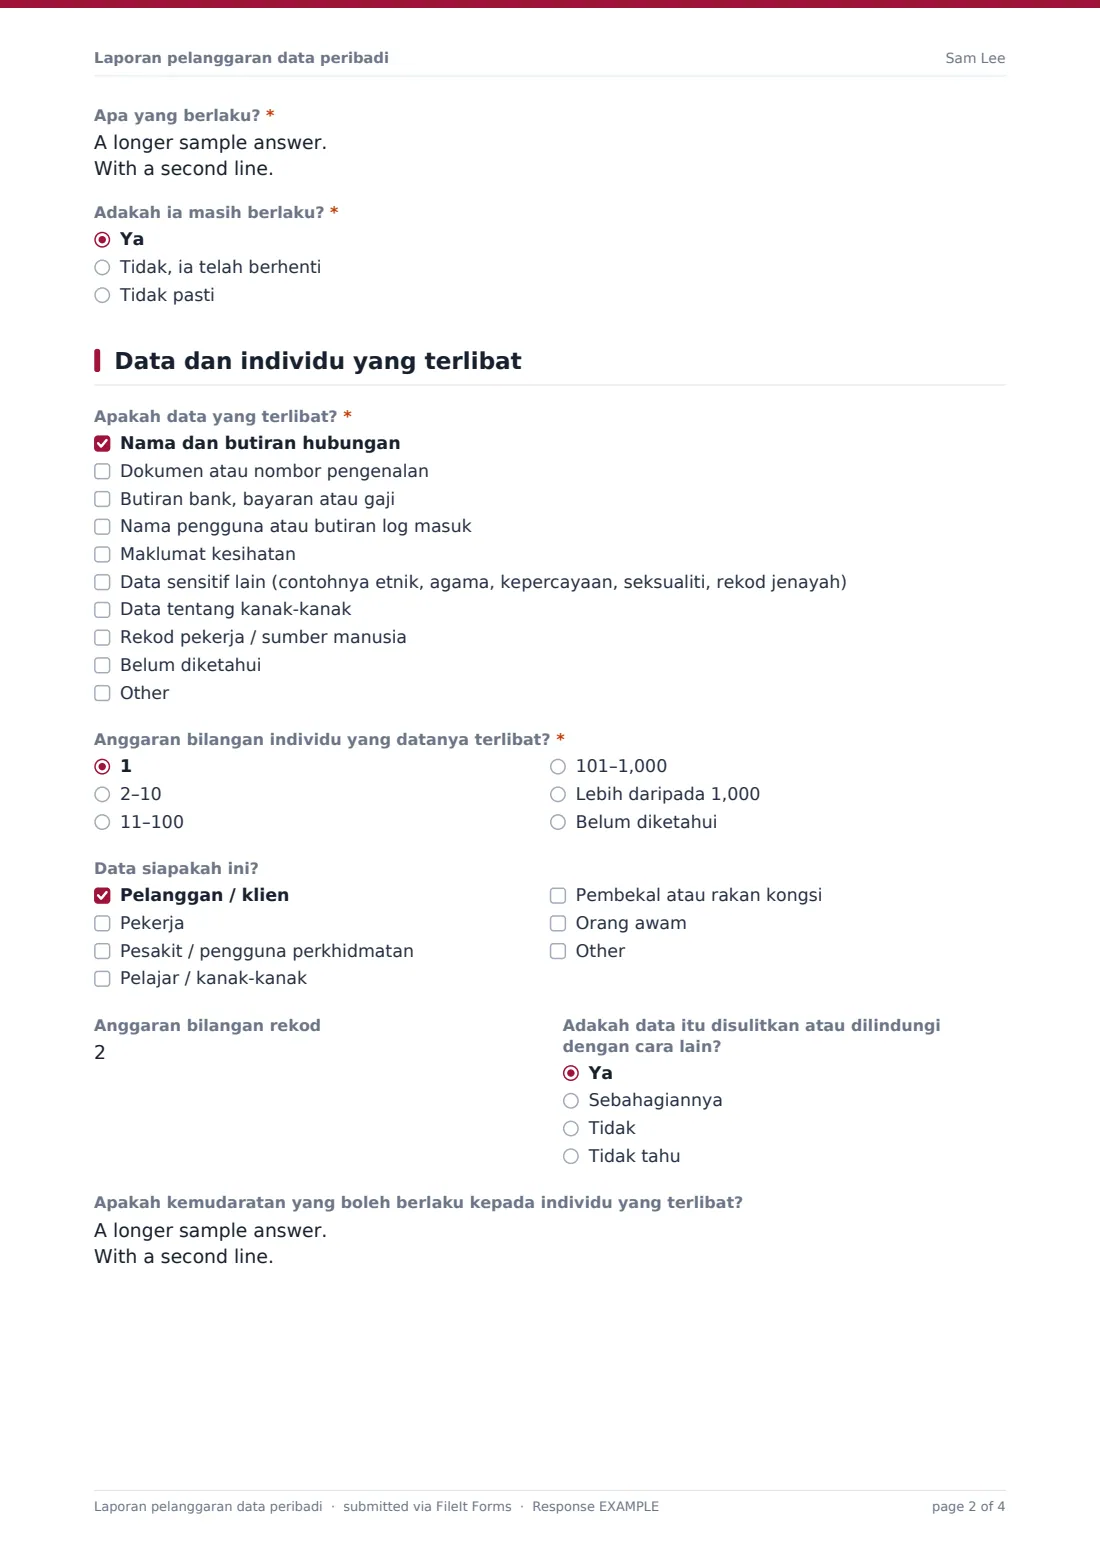
- Apa yang berlaku?*
- Adakah ia masih berlaku?* Ya · Tidak, ia telah berhenti · Tidak pasti
3 Data dan individu yang terlibat
- Apakah data yang terlibat?* Nama dan butiran hubungan · Dokumen atau nombor pengenalan · Butiran bank, bayaran atau gaji · Nama pengguna atau butiran log masuk · Maklumat kesihatan · Data sensitif lain (contohnya etnik, agama, kepercayaan, seksualiti, rekod jenayah) · Data tentang kanak-kanak · Rekod pekerja / sumber manusia · Belum diketahui
- Anggaran bilangan individu yang datanya terlibat?* 1 · 2–10 · 11–100 · 101–1,000 · Lebih daripada 1,000 · Belum diketahui
- Data siapakah ini? Pelanggan / klien · Pekerja · Pesakit / pengguna perkhidmatan · Pelajar / kanak-kanak · Pembekal atau rakan kongsi · Orang awam
- Anggaran bilangan rekod
- Adakah data itu disulitkan atau dilindungi dengan cara lain? Ya · Sebahagiannya · Tidak · Tidak tahu
- Apakah kemudaratan yang boleh berlaku kepada individu yang terlibat?
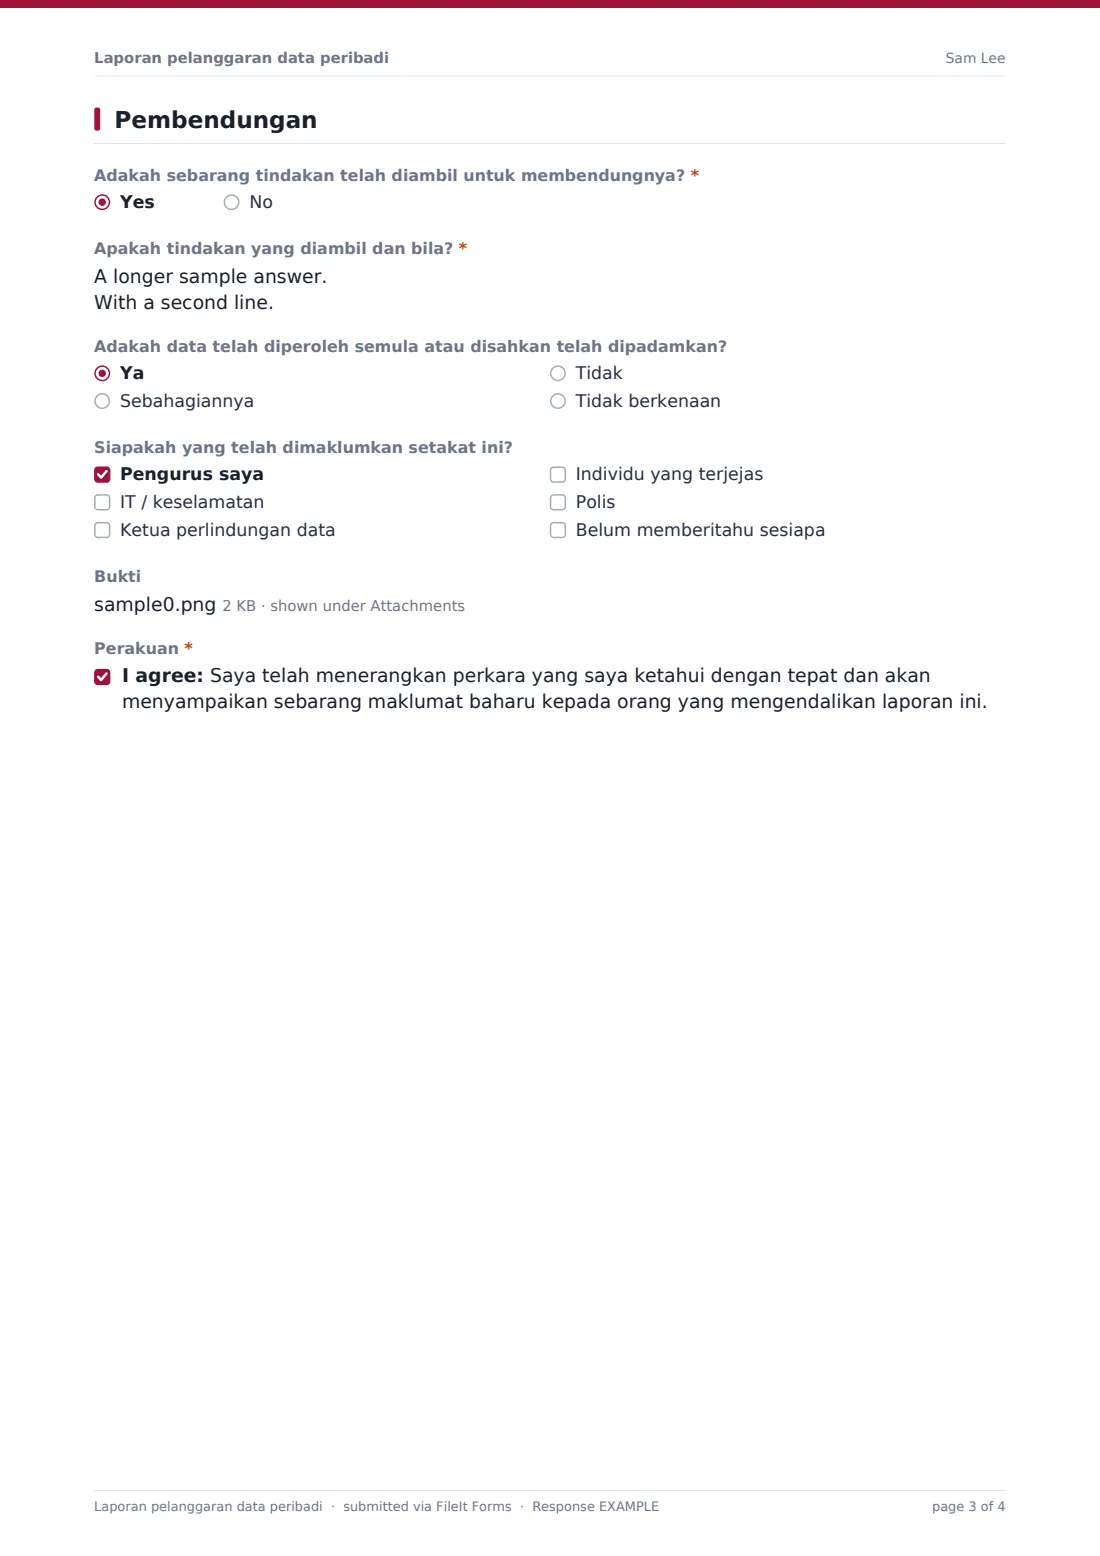
4 Pembendungan
- Adakah sebarang tindakan telah diambil untuk membendungnya?*
- Apakah tindakan yang diambil dan bila?* hanya ditanya jika berkenaan
- Adakah data telah diperoleh semula atau disahkan telah dipadamkan? Ya · Sebahagiannya · Tidak · Tidak berkenaan
- Siapakah yang telah dimaklumkan setakat ini? Pengurus saya · IT / keselamatan · Ketua perlindungan data · Individu yang terjejas · Polis · Belum memberitahu sesiapa
- Bukti
- Perakuan*
Borang laporan pelanggaran data peribadi, halaman demi halaman
1 Tentang anda
Halaman pertama mengumpulkan maklumat tentang pelapor dan cara mereka mengetahui perkara tersebut. Selain nama, e-mel dan telefon pelapor, borang ini meminta peranan dan pasukan mereka, kemudian soalan "Bagaimanakah anda mengetahui perkara ini?" — pilihan mudah antara Saya terlibat, Saya menemuinya atau Seseorang memberitahu saya, yang membantu penyemak menilai sejauh mana pelapor menyaksikan kejadian secara langsung.
Arahan ringkas di bahagian atas halaman ini mengingatkan pelapor supaya tidak menyalin data peribadi itu sendiri atau sebarang kata laluan ke dalam borang — hanya huraikan perkara yang berlaku. Ini ialah pilihan reka bentuk yang disengajakan: laporan perlu mendokumentasikan insiden tanpa menjadi salinan kedua data yang berisiko.
2 Perkara yang berlaku
Halaman ini bertanya bila pelanggaran ditemui (tarikh dan masa), dan — kerana masa penemuan dan kejadian selalunya berbeza — soalan susulan, "Adakah anda tahu bila perkara itu sebenarnya berlaku?". Jawapan ya akan memaparkan medan tarikh kedua, Bila perkara itu berlaku, supaya rekod merangkumi kedua-dua garis masa jika diketahui.
Pelapor kemudian memilih jenis insiden daripada senarai semak — dihantar kepada orang yang salah, peranti hilang atau dicuri, akses tanpa kebenaran, penggodaman atau pancingan data, penerbitan tidak sengaja, perubahan tanpa kebenaran atau data yang tidak tersedia — serta ruang untuk menambah pilihan lain jika tiada yang sesuai. Soalan teks panjang yang wajib, Apakah yang berlaku?, meminta penerangan fakta yang mudah, dan soalan terakhir menyemak sama ada insiden masih berlaku, telah berhenti atau masih belum diketahui.
3 Data dan individu terlibat
Di sini borang memfokuskan kepada kesan. Apakah data yang terlibat? menyenaraikan kategori daripada nama dan butiran hubungan hingga maklumat kesihatan, data sensitif lain dan data tentang kanak-kanak, supaya penyemak dapat melihat dengan segera jika terdapat perkara berisiko tinggi dalam skop. Anggaran jumlah individu yang datanya terlibat? menggunakan julat — daripada seorang individu hingga lebih 1,000 orang — kerana jumlah tepat jarang diketahui pada peringkat awal ini, manakala Data siapakah itu? membezakan pelanggan, pekerja, pesakit, pelajar, pembekal dan orang awam.
Dua soalan lagi melengkapkan gambaran: sama ada data telah disulitkan atau dilindungi dengan cara lain, dan, dalam jawapan teks bebas yang lebih panjang, apakah kemudaratan yang secara realistik boleh berlaku kepada individu terlibat — contohnya penipuan, tekanan atau diskriminasi. Tiada satu pun soalan ini menggantikan penilaian risiko yang sewajarnya; ia sekadar memberi permulaan kepada pihak yang menyemak laporan.
4 Pembendungan
Halaman terakhir adalah tentang tindak balas. Adakah apa-apa telah dilakukan untuk membendungnya? Soalan ini bercabang: jawapan ya membuka medan wajib yang menerangkan dengan tepat perkara yang dilakukan dan masanya — contohnya meminta penerima memadam e-mel yang tersalah hantar, memadam peranti yang hilang dari jauh atau menetapkan semula akaun yang terjejas. Soalan susulan merekodkan sama ada data kemudiannya telah dipulihkan atau disahkan telah dipadam.
Siapa lagi yang telah dimaklumkan setakat ini? membolehkan pelapor menandakan pengurus, IT atau keselamatan, pegawai perlindungan data, individu terjejas atau polis — atau menyatakan bahawa belum ada sesiapa yang dimaklumkan. Muat naik fail bukti menerima tangkap layar atau dokumen, dan halaman ini diakhiri dengan pernyataan persetujuan yang mudah, mengesahkan bahawa maklumat tersebut tepat serta pelapor akan menyampaikan apa-apa perkara baharu yang diketahui.
Ubah suai templat ini
- Tambah medan untuk nombor kes atau tiket dalaman jika anda menjejaki insiden dalam sistem lain
- Luaskan senarai semak "Apakah jenis insiden?" atau "Apakah data yang terlibat?" dengan kategori khusus untuk organisasi anda
- Failkan respons ke dalam folder IT & Keselamatan atau Pematuhan dalam peti besi, berasingan daripada dokumen harian
- Tambahkan alamat pegawai perlindungan data anda di bawah e-mel pemberitahuan supaya mereka dimaklumkan sebaik sahaja laporan diterima
- Laraskan mesej pengesahan yang dipaparkan kepada pelapor selepas mereka menghantar borang
- Tambah menu lungsur untuk sistem, aplikasi atau jabatan yang terjejas, berguna apabila jumlah laporan anda sudah melebihi beberapa buah
Petua untuk borang laporan pelanggaran data peribadi yang lebih baik
- Permudahkan pelaporan awal walaupun belum lengkap — laporan yang akhirnya bukan apa-apa jauh lebih murah berbanding laporan yang diterima terlalu lewat
- Ingatkan kakitangan dalam borang supaya tidak menampal data peribadi yang berisiko atau sebarang kata laluan ke dalam jawapan mereka — templat ini sudah berbuat demikian
- Hadkan bukti kepada perkara yang benar-benar diperlukan dan padamkan butiran peribadi dalam tangkap layar jika boleh
- Semak setiap laporan berdasarkan proses tindak balas insiden bertulis anda sendiri, bukan berdasarkan betapa seriusnya keadaan itu pada mulanya
- Hubungi pelapor secara terus jika penerangan tidak mengandungi butiran yang anda perlukan — jangan anggap maklumat tambahan akan diterima tanpa diminta
Setiap respons menjadi PDF dalam vault anda
Sebaik sahaja seseorang menghantar borang, FileIt menyimpan jawapan mereka sebagai PDF dalam folder peti besi yang anda sediakan untuk laporan insiden, bersama-sama sebarang fail bukti, dan menghantar pemberitahuan kepada alamat yang anda konfigurasikan — biasanya pegawai perlindungan data atau pasukan keselamatan IT. Oleh sebab rekod tersebut menjadi PDF sejak mula dicipta, terdapat salinan jelas tentang perkara yang dilaporkan dan masanya, walaupun butiran itu kemudiannya didapati tidak lengkap.
Selepas itu, langkah biasa ialah membuka jadual Respons, menyemak entri baharu bersama entri lain dan memulakan proses penilaian organisasi anda sendiri — menentukan perkara yang perlu dibendung selanjutnya, pihak yang perlu dimaklumkan dan sama ada insiden tersebut memenuhi mana-mana ambang yang anda tetapkan secara dalaman. Penapis dan eksport CSV memudahkan anda menyemak beberapa laporan bersama-sama jika lebih daripada satu laporan diterima berhubung kejadian yang sama.
- Mulakan dengan templat ini. Ia dibuka dalam pereka FileIt Forms — ubah mana-mana soalan, tambah halaman, tetapkan peraturan bila soalan dipaparkan.
- Kongsikannya. Hidupkan pautan awam atau hantarkannya melalui e-mel, setiap orang dengan pautan sendiri. Mereka tidak memerlukan akaun FileIt.
- Dapatkan jawapan sebagai PDF. Setiap respons disimpan sebagai PDF dalam folder vault yang anda pilih, bersama fail yang dimuat naik — dan disenaraikan dalam jadual Respons yang boleh anda eksport ke CSV.
Borang Laporan pelanggaran data peribadi: soalan lazim
Adakah templat laporan pelanggaran data ini percuma untuk digunakan?
Ya. Ini ialah salah satu templat siap guna FileIt, dan pembinaan atau penggunaan borang termasuk dalam setiap akaun FileIt, termasuk pelan percuma — tiada caj tambahan untuk templat ini atau penggunaan pereka Borang.
Adakah pelapor memerlukan akaun FileIt?
Tidak. Sesiapa sahaja yang mempunyai pautan boleh mengisi dan menghantar borang tanpa mendaftar apa-apa. Hanya anda, sebagai pemilik borang, memerlukan akaun FileIt untuk mencipta borang dan melihat respons.
Bagaimanakah saya mendapatkan laporan dalam bentuk PDF?
Setiap penghantaran ditukar kepada PDF secara automatik dan disimpan dalam folder peti besi yang anda pilih semasa menyediakan borang. Anda boleh membuka mana-mana respons daripada jadual Respons dan mengeksport keseluruhan senarai ke CSV jika perlu mengendalikan beberapa laporan serentak.
Bagaimana jika pelapor belum mengetahui semua butiran?
Itu perkara yang dijangka bagi laporan pelanggaran — beberapa medan, seperti jumlah rekod yang tepat atau sama ada data telah dipulihkan, adalah pilihan atau menawarkan pilihan "belum diketahui". Galakkan kakitangan menghantar perkara yang mereka ketahui sekarang dan bukannya menunggu; anda boleh membuat susulan secara berasingan untuk maklumat yang kurang.
Bolehkah saya menghalang borang daripada mengumpulkan data peribadi yang telah terdedah?
Anda tidak boleh memaksa orang mematuhi arahan, tetapi teks pembukaan templat ini sudah meminta pelapor supaya tidak menyalin data peribadi yang terjejas atau sebarang kata laluan ke dalam jawapan mereka, dan anda boleh menguatkan ayat tersebut mengikut kesesuaian.
Adakah FileIt akan melaporkan pelanggaran kepada pengawal selia atau pihak berkuasa bagi pihak kami?
Tidak. FileIt tidak pernah menghantar apa-apa bagi pihak anda — borang ini hanya mencipta rekod dalaman untuk pasukan anda sendiri. Sama ada dan bagaimana untuk memaklumkan pengawal selia atau individu terjejas merupakan keputusan organisasi anda sepenuhnya, yang dibuat melalui proses anda sendiri.
Bolehkah saya mengehadkan pihak yang boleh melihat laporan ini selepas dihantar?
Anda memilih folder peti besi tempat setiap respons difailkan semasa menyediakan borang, jadi anda boleh mengarahkan laporan pelanggaran ke folder yang dikhaskan untuk pasukan IT, keselamatan atau perlindungan data anda.
Bolehkah saya menambah lebih banyak jenis insiden atau kategori data ke dalam senarai semak?
Ya. Setiap soalan dalam templat, termasuk senarai semak jenis insiden dan kategori data, boleh diedit, disusun semula atau dibuang dalam pereka untuk disesuaikan dengan cara organisasi anda membincangkan insiden. -