什么是 个人数据泄露报告 表单模板?
当有人怀疑发生了个人数据泄露——误发的电子邮件、丢失的笔记本电脑、未经许可访问的账户——最初几分钟至关重要。此模板为组织中的每个人提供一个统一的报告入口:发生了什么、涉及哪类数据、大约影响多少人,以及已经采取了哪些遏制措施。
在线表单比匆忙发送的电子邮件或走廊里的口头交流更可靠,原因很简单:它每次都会以相同顺序提出相同的问题,不会因为某人匆忙或不确定该填写什么而遗漏信息。报告人不必一开始就知道所有答案——有些问题是可选的,而且表单设计得足够快捷,即使完整情况仍在逐步明朗,也能先提交初步报告。
提交后,FileIt 会立即将报告转换为 PDF,并归档到您选择的文件库文件夹中,因此您的数据保护负责人可以获得一份带日期的记录,准确显示报告何时以及如何提交,同时保留作为证据附上的截图或文档。
- 适用对象
- 处理疑似泄露事件的 IT、安全和数据保护团队
- 填写人
- 发现或怀疑发生事件的任何员工
- 完成时间
- 约 8 分钟
- 包含内容
- 条件问题、证据文件上传、同意声明
谁会使用 个人数据泄露报告 表单?
- 需要为员工报告疑似数据事件提供统一方式的 IT 和安全团队
- 需要立即获得足够细节、判断事件严重程度的数据保护负责人或隐私官
- 没有专用事件响应工具、希望捕捉每份报告的中小型组织
- 希望记录自己首次得知可能发生泄露的确切时间的管理人员
- 希望让非技术员工——前台、销售、支持人员——能够放心报告异常情况的组织
- 处理正在发生的事件、需要在遏制措施实施时记录,而不是事后凭记忆补录的团队
此 个人数据泄露报告 表单中的问题
共 4 页,24 个问题 · 包含 文件上传, 条件问题, 多页, 同意复选框.
1 关于您
- 您的姓名*
- 电子邮箱*
- 电话
- 您的职务和团队
- 您是如何得知此事的? 我曾参与其中 · 我发现了此事 · 有人告诉我
2 发生了什么
- 何时发现的?*
- 时间
- 您知道事情实际发生的时间吗?
- 发生时间 仅在适用时提问
- 属于哪种类型的事件?* 发送给了错误的对象(电子邮件、邮寄、文件共享) · 设备、纸质文件或存储介质丢失或被盗 · 有人访问了其无权访问的数据 · 黑客攻击、恶意软件或网络钓鱼 · 误公开或误向公众共享 · 未经授权更改或删除数据 · 数据不可用(例如勒索软件、服务中断)
- 发生了什么?*
- 事情仍在发生吗?* 是 · 否,已经停止 · 不确定
3 数据与相关人员
- 涉及哪些数据?* 姓名和联系方式 · 身份证件或证件号码 · 银行、支付或薪资信息 · 用户名或登录信息 · 健康信息 · 其他敏感数据(例如种族、宗教、信仰、性取向、犯罪记录) · 儿童相关数据 · 员工/人力资源记录 · 目前尚不清楚
- 大约涉及多少人的数据?* 1 · 2–10 · 11–100 · 101–1,000 · 超过1,000人 · 目前尚不清楚
- 这些数据属于谁? 客户/顾客 · 员工 · 患者/服务使用者 · 学生/儿童 · 供应商或合作伙伴 · 公众成员
- 记录的大致数量
- 数据是否经过加密或其他方式保护? 是 · 部分 · 否 · 不知道
- 这可能会对相关人员造成什么伤害?
4 遏制措施
- 是否已采取任何措施遏制事态?*
- 采取了什么措施,以及何时采取的?* 仅在适用时提问
- 数据是否已找回或确认已删除? 是 · 部分 · 否 · 不适用
- 截至目前还通知了哪些人? 我的经理 · IT/安全部门 · 数据保护负责人 · 受影响人员 · 警方 · 目前尚未通知任何人
- 证据
- 声明*
个人数据泄露报告 表单,逐页查看
1 关于您
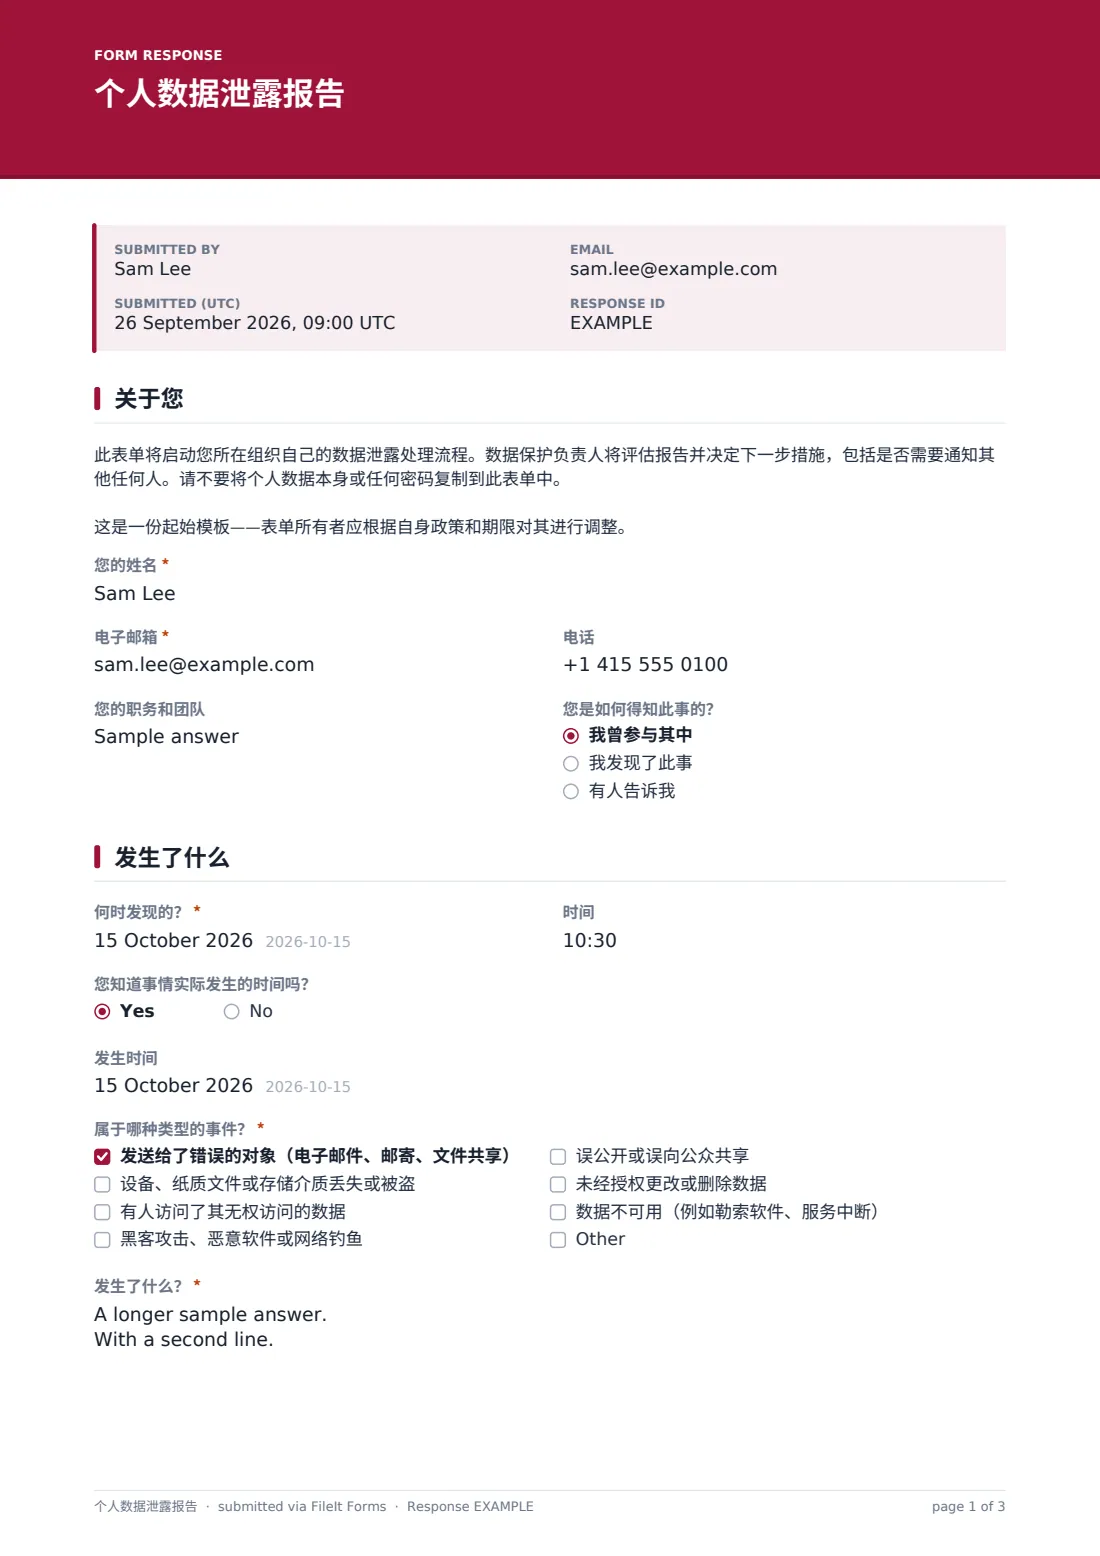
第一页收集报告人的身份以及其了解事件的方式。除了报告人的姓名、电子邮件和电话,还会询问其职位和团队,以及“您是如何得知此事的?”——在“我参与其中”“我发现了此事”或“有人告诉我”之间进行简单选择,帮助审核人员判断报告人对事件的直接见证程度。
页面顶部有一段简短说明,提醒报告人不要将个人数据本身或任何密码复制到表单中,只需描述发生了什么。这是有意的设计选择:报告应记录事件,但不应成为风险数据的第二份副本。
2 发生了什么
此页面会询问发现泄露的时间(日期和时间)。由于发现时间和实际发生时间通常不同,页面还会追问:“您知道事情实际发生的时间吗?”选择“是”后会显示第二个日期字段“发生时间”,以便在已知的情况下同时记录这两条时间线。
随后,报告人通过复选清单选择事件类型——发送给错误的人、设备丢失或被盗、未经授权的访问、黑客攻击或网络钓鱼、意外发布、未经授权的更改,或数据无法使用——如果都不符合,还可以添加其他选项。必填的长文本问题“发生了什么?”要求填写简单、客观的事实描述;最后一个问题会确认事件仍在持续、已经停止,还是目前尚不清楚。
3 数据和相关人员
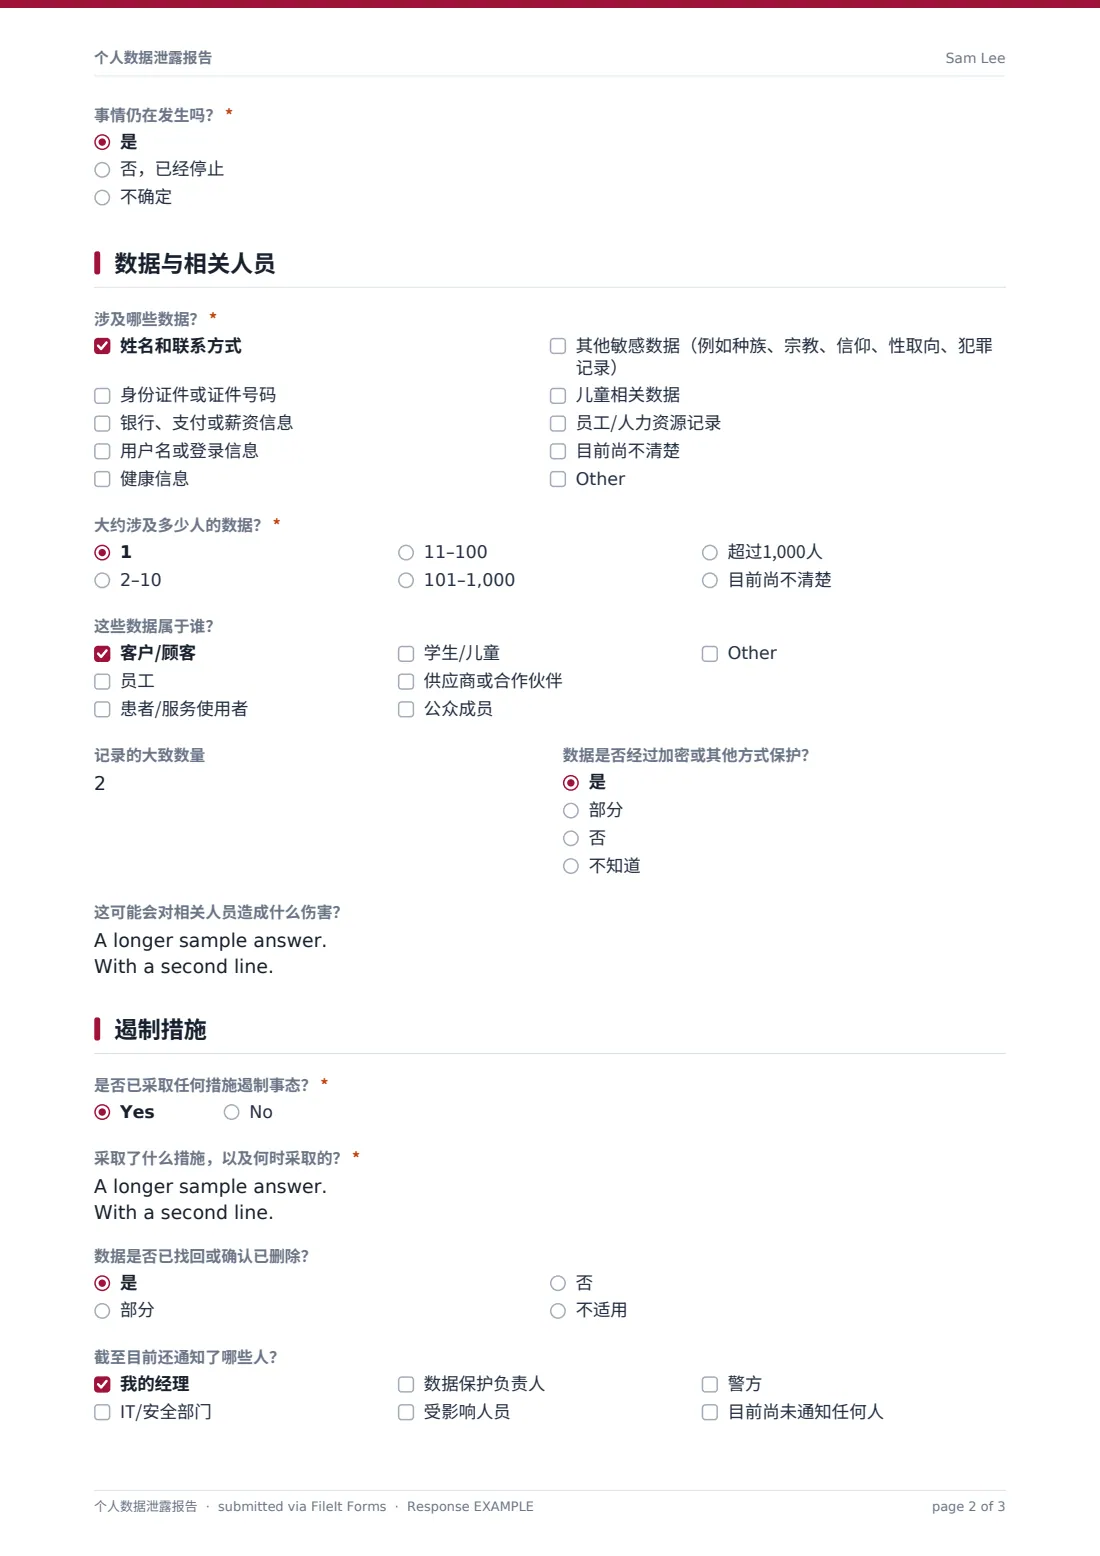
此处表单会进一步聚焦影响范围。“涉及哪些数据?”列出从姓名和联系方式到健康信息、其他敏感数据以及儿童数据等类别,让审核人员能立即看出是否涉及高风险信息。“大约有多少人的数据?”使用范围选项——从 1 人到超过 1,000 人——因为在早期阶段通常很难知道准确数量;“这些数据属于谁?”则区分客户、员工、患者、学生、供应商和公众。
另外两个问题完善了整体情况:数据是否经过加密或其他保护,以及通过较长的自由文本回答说明这可能对相关人员造成的实际伤害,例如欺诈、困扰或歧视。这两个问题都不能替代正式的风险评估;它们只是帮助报告审核人员更快开始评估。
4 遏制措施
最后一页关注响应措施。“是否已采取任何措施进行遏制?”会根据回答显示不同内容:选择“是”后,必须填写具体采取了什么措施以及何时采取——例如请求收件人删除误发的电子邮件、远程擦除丢失的设备,或重置遭到入侵的账户。后续问题会记录数据是否已经恢复,或是否已确认删除。
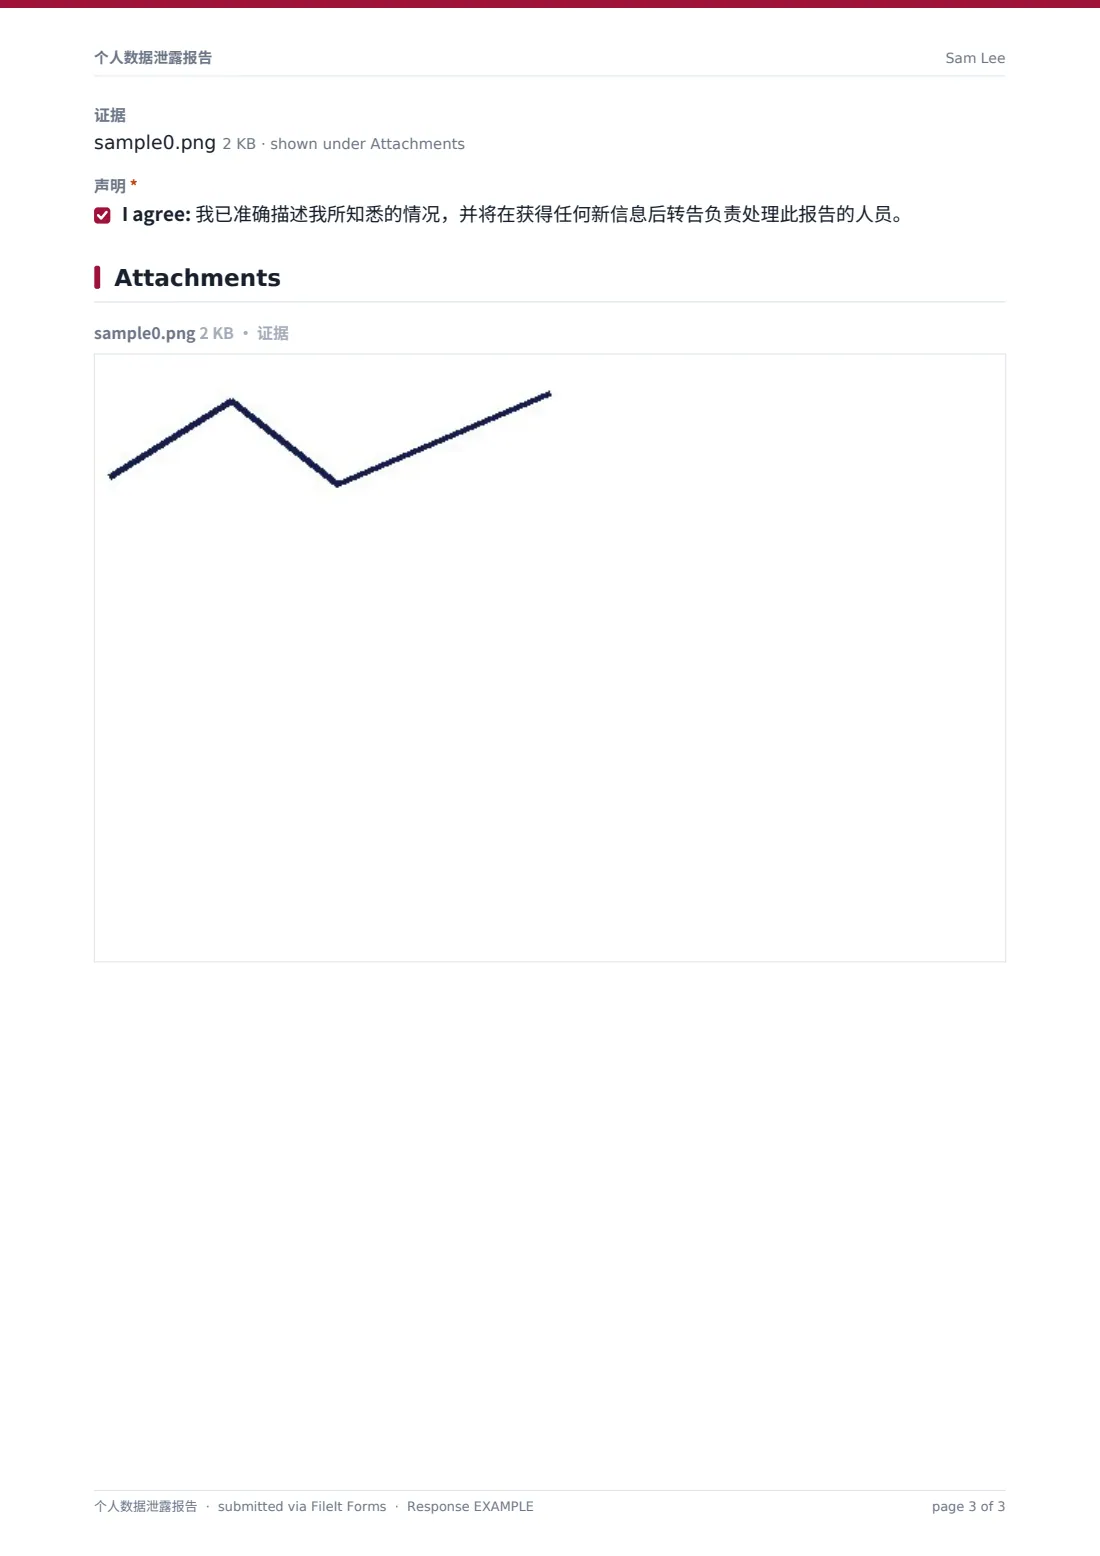
“截至目前还有谁被告知?”允许报告人勾选管理人员、IT 或安全团队、数据保护负责人、受影响人员或警方,也可以注明目前尚未告知任何人。证据文件上传功能可接收截图或文档;页面最后是一段清晰的同意声明,确认所述内容准确,并承诺将转达后来了解到的任何新信息。
定制你的模板
- 如果您在其他系统中跟踪事件,可添加内部案件或工单编号字段
- 根据组织实际情况,为“事件类型?”或“涉及哪些数据?”复选清单添加特定类别
- 将回复归档到文件库中的 IT 与安全或合规文件夹,与日常文档分开保存
- 在通知电子邮件中添加数据保护负责人的地址,让对方在收到报告的瞬间收到提醒
- 调整报告人提交表单后看到的确认消息
- 添加下拉菜单,用于选择受影响的系统、应用程序或部门;当报告数量超过少数几份后,这项功能尤其有用
填写 个人数据泄露报告 表单的提示
- 让员工能够轻松、尽早提交不完整的报告——一份后来证明无关紧要的报告,成本远低于一份来得太晚的报告
- 在表单中提醒员工不要将风险中的个人数据或任何密码粘贴到回答里——此模板已经包含了这项提醒
- 只保留真正需要的证据,并尽可能遮盖截图中的个人信息
- 根据您自己的书面事件响应流程审核每份报告,而不是根据事件最初听起来有多严重来判断
- 如果报告内容缺少您需要的细节,请直接联系报告人跟进——不要假设更多信息会自动出现
每份回复都会成为文件库中的 PDF
有人提交表单后,FileIt 会立即将其回答保存为 PDF,归档到您为事件报告设置的文件库文件夹中,并附上所有证据文件,同时向您配置的地址发送通知——通常是数据保护负责人或 IT 安全团队。由于记录从创建起就是 PDF,即使后来发现细节不完整,也能清楚保留报告了什么以及何时报告的原始副本。
接下来,通常的步骤是打开“回复”表,查看新条目及其他报告,并启动组织自己的评估流程——决定还需要采取哪些遏制措施、还需通知哪些人,以及事件是否达到您在内部设定的任何门槛。如果围绕同一事件收到多份报告,筛选器和 CSV 导出功能可以让您轻松集中查看。
- 从此模板开始。它会在 FileIt Forms 设计器中打开 — 你可以修改任何问题、添加页面,并设置问题显示的条件。
- 分享表单。开启公开链接,或通过电子邮件发送给他人,每人都有专属链接。他们无需 FileIt 账户。
- 以 PDF 获取回复。每份回复都会保存为 PDF,存入你选择的文件库文件夹,上传的文件也会附在其中 — 还会列在可导出为 CSV 的回复表中。
个人数据泄露报告 表单:常见问题
这个数据泄露报告模板可以免费使用吗?
可以。这是 FileIt 的现成模板之一;所有 FileIt 账户都包含表单创建和使用功能,包括免费套餐——使用此模板或表单设计器不会产生额外费用。
报告泄露的人需要拥有 FileIt 账户吗?
不需要。任何拥有链接的人都可以填写并提交表单,无需注册任何账户。只有您作为表单所有者,需要拥有 FileIt 账户来创建表单和查看回复。
如何获取 PDF 格式的报告?
每次提交都会自动转换为 PDF,并保存到您设置表单时选择的文件库文件夹中。您可以从“回复”表打开任何回复;如果需要同时处理多份报告,也可以将整个列表导出为 CSV。
如果报告人还不知道所有细节怎么办?
数据泄露报告出现这种情况很正常——有些字段,例如记录的确切数量或数据是否已恢复,是可选的,或提供“目前尚不清楚”选项。请鼓励员工先提交目前知道的信息,不要等待;缺少的内容可以之后单独跟进。
我可以阻止表单收集已泄露的个人数据吗?
您无法强制他人遵守说明,但模板开头的文字已经要求报告人不要将受影响的个人数据或任何密码复制到回答中;您也可以根据需要进一步加强措辞。
FileIt 会代表我们向监管机构或主管部门报告泄露吗?
不会。FileIt 从不会代表您提交任何内容——此表单只为您的团队创建内部记录。是否以及如何通知监管机构或受影响人员,完全由您的组织通过自己的流程决定。
提交后,我可以限制谁能查看这些报告吗?
设置表单时,您可以选择每份回复要归档到哪个文件库文件夹,因此可以将泄露报告导入专供 IT、安全或数据保护团队使用的文件夹。
我可以在复选清单中添加更多事件类型或数据类别吗?
可以。模板中的每个问题,包括事件类型和数据类别复选清单,都可以在设计器中编辑、重新排序或删除,以符合您组织描述事件的方式。