¿Qué es la plantilla del formulario de informe de correo sospechoso?
La mayoría de las organizaciones dice al personal que «informe de cualquier cosa sospechosa» sin ofrecerle una forma sencilla de hacerlo. El resultado es un correo reenviado sin contexto, un mensaje en un canal de chat o —con más frecuencia— nada en absoluto, porque a la persona que hizo clic en un enlace le da vergüenza admitirlo.
Este formulario de informe de correo sospechoso permite informar rápidamente y sin culpabilizar a nadie. Pregunta cómo y cuándo llegó el mensaje, la dirección o el número real del remitente, el asunto en el caso de los correos, qué pretendía ser y qué parecía extraño. Después pregunta claramente si la persona hizo clic, abrió un archivo adjunto o introdujo una contraseña, un código o datos de pago, y muestra una instrucción para llamar inmediatamente al departamento de TI si lo hizo.
Cada informe se guarda como PDF en tu bóveda de FileIt con la captura de pantalla adjunta, lo que proporciona a tu responsable de seguridad o TI un registro continuo de los intentos de phishing, útil para detectar campañas y planificar formación de concienciación.
- Ideal para
- Equipos de TI y seguridad, responsables de oficina y cualquier organización que forme al personal para detectar phishing
- Lo completa
- Cualquier miembro del personal que reciba un correo electrónico, mensaje de texto, mensaje de chat o llamada sospechosos
- Tiempo de cumplimentación
- Aproximadamente 2–4 minutos
- Incluye
- Lista de comprobación de señales de alerta, aviso de acción urgente cuando se han compartido datos y carga de capturas de pantalla
¿Quién usa un formulario de informe de correo sospechoso?
- Personal que informa de una factura falsa o de un proveedor que pide cambiar los datos bancarios
- Una persona empleada que hizo clic en un enlace de un correo falso sobre la caducidad de una contraseña
- Informar de un mensaje de texto que finge proceder de una empresa de reparto
- Recopilar informes durante una simulación de phishing o una campaña de concienciación
- Un equipo de finanzas que señala un mensaje que suplanta al director general y solicita un pago urgente
- Un colegio o una organización benéfica que ofrece a sus voluntarios una forma sencilla de informar de estafas
Preguntas de este formulario de informe de correo sospechoso
24 preguntas en 3 páginas · incluye subir archivo, preguntas condicionales, varias páginas.
1 El mensaje
- ¿Cómo te llegó?* Correo electrónico de trabajo · Mensaje de texto · Teams, Slack u otra aplicación de chat · Llamada telefónica o mensaje de voz · Mensaje en redes sociales
- ¿Cuándo llegó?*
- ¿Aproximadamente a qué hora?
- Nombre del remitente mostrado
- Dirección de correo electrónico del remitente* solo se pregunta cuando corresponde
- Número, cuenta o usuario del remitente solo se pregunta cuando corresponde
- Asunto* solo se pregunta cuando corresponde
- ¿Qué decía ser? Un compañero o responsable · Nuestro director general u otro directivo · Un proveedor que solicitaba un pago · El equipo de TI o un aviso de caducidad de contraseña · Una empresa de reparto · Un banco o servicio de pago · Un documento compartido o mensaje de voz · Un premio, reembolso u oferta
- ¿Qué parecía sospechoso? Solicitud inesperada o urgente · La dirección del remitente no coincidía con el nombre · El enlace dirigía a un sitio extraño · Archivo adjunto inesperado · Solicitud de cambio de datos bancarios · Solicitud de contraseñas o códigos · Errores ortográficos o de formato · Me pidió que lo mantuviera en secreto
2 Lo que hiciste
- ¿Hiciste clic en algún enlace?* solo se pregunta cuando corresponde
- ¿Abriste algún archivo adjunto?* solo se pregunta cuando corresponde
- ¿Introdujiste, enviaste o comunicaste algún dato, o hiciste un pago?*
- ¿Qué introdujiste o enviaste?* solo se pregunta cuando corresponde Mi contraseña · Un código de verificación en dos pasos · Datos de la tarjeta o de la cuenta bancaria · Información personal · Hice un pago o cambié los datos bancarios
- ¿Respondiste o lo reenviaste a alguien?
- ¿A quién respondiste o se lo reenviaste? solo se pregunta cuando corresponde
- ¿En qué dispositivo lo abriste? Ordenador portátil o de sobremesa de trabajo · Teléfono de trabajo · Dispositivo personal
- ¿Sabes si tus compañeros recibieron el mismo mensaje?
3 Pruebas y contacto
- Captura de pantalla del mensaje
- Dirección del enlace, si la copiaste sin hacer clic
- ¿Hay algo más que debamos saber?
- Tu nombre*
- Correo electrónico de trabajo*
- Teléfono
- Departamento o equipo
El formulario informe de correo sospechoso, página por página
1 El mensaje
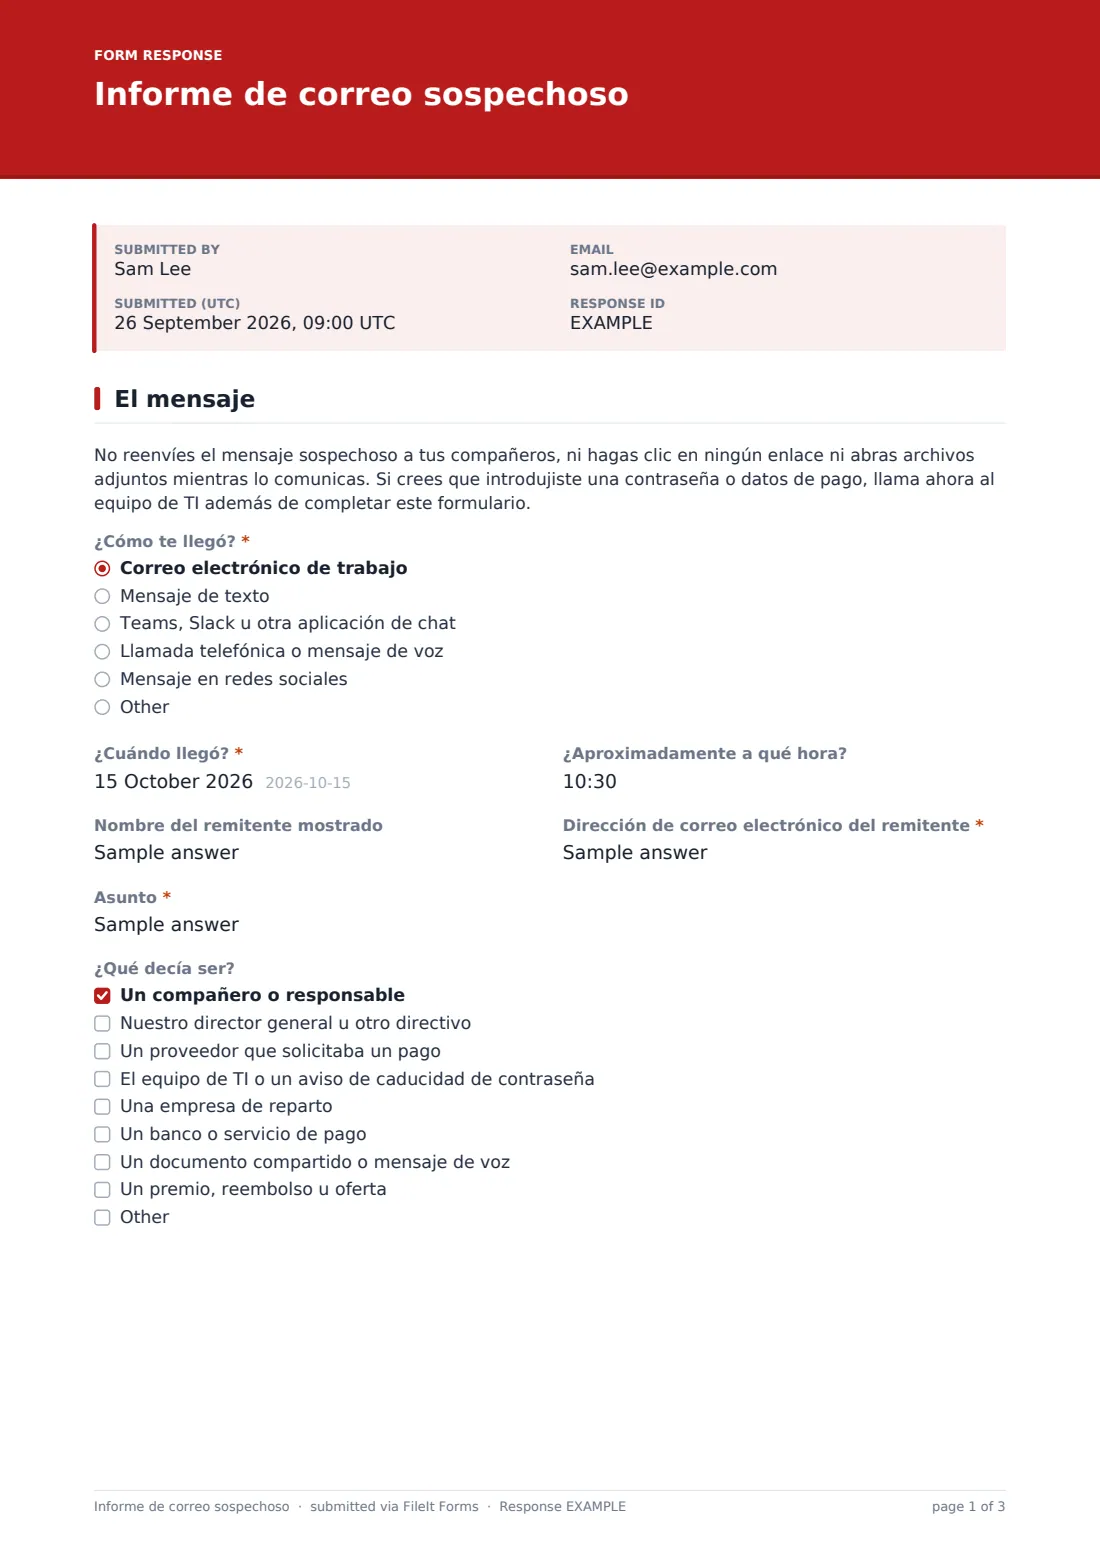
Un breve aviso pide que no se reenvíe el mensaje, no se haga clic en enlaces ni se abran archivos adjuntos, y que se llame a TI si ya se han introducido datos. Primero, la persona que informa indica cómo le llegó —correo electrónico, mensaje de texto, chat, teléfono o redes sociales—, cuándo llegó y el nombre del remitente. En los correos se solicita la dirección completa del remitente y el asunto; en los demás casos, el número, la cuenta o el identificador del que procedía. Dos listas de comprobación recogen qué decía ser el mensaje, como un responsable, un proveedor, un aviso de TI o una empresa de reparto, y qué parecía sospechoso, desde una dirección del remitente que no coincidía hasta una solicitud para cambiar los datos bancarios.
2 Qué hiciste
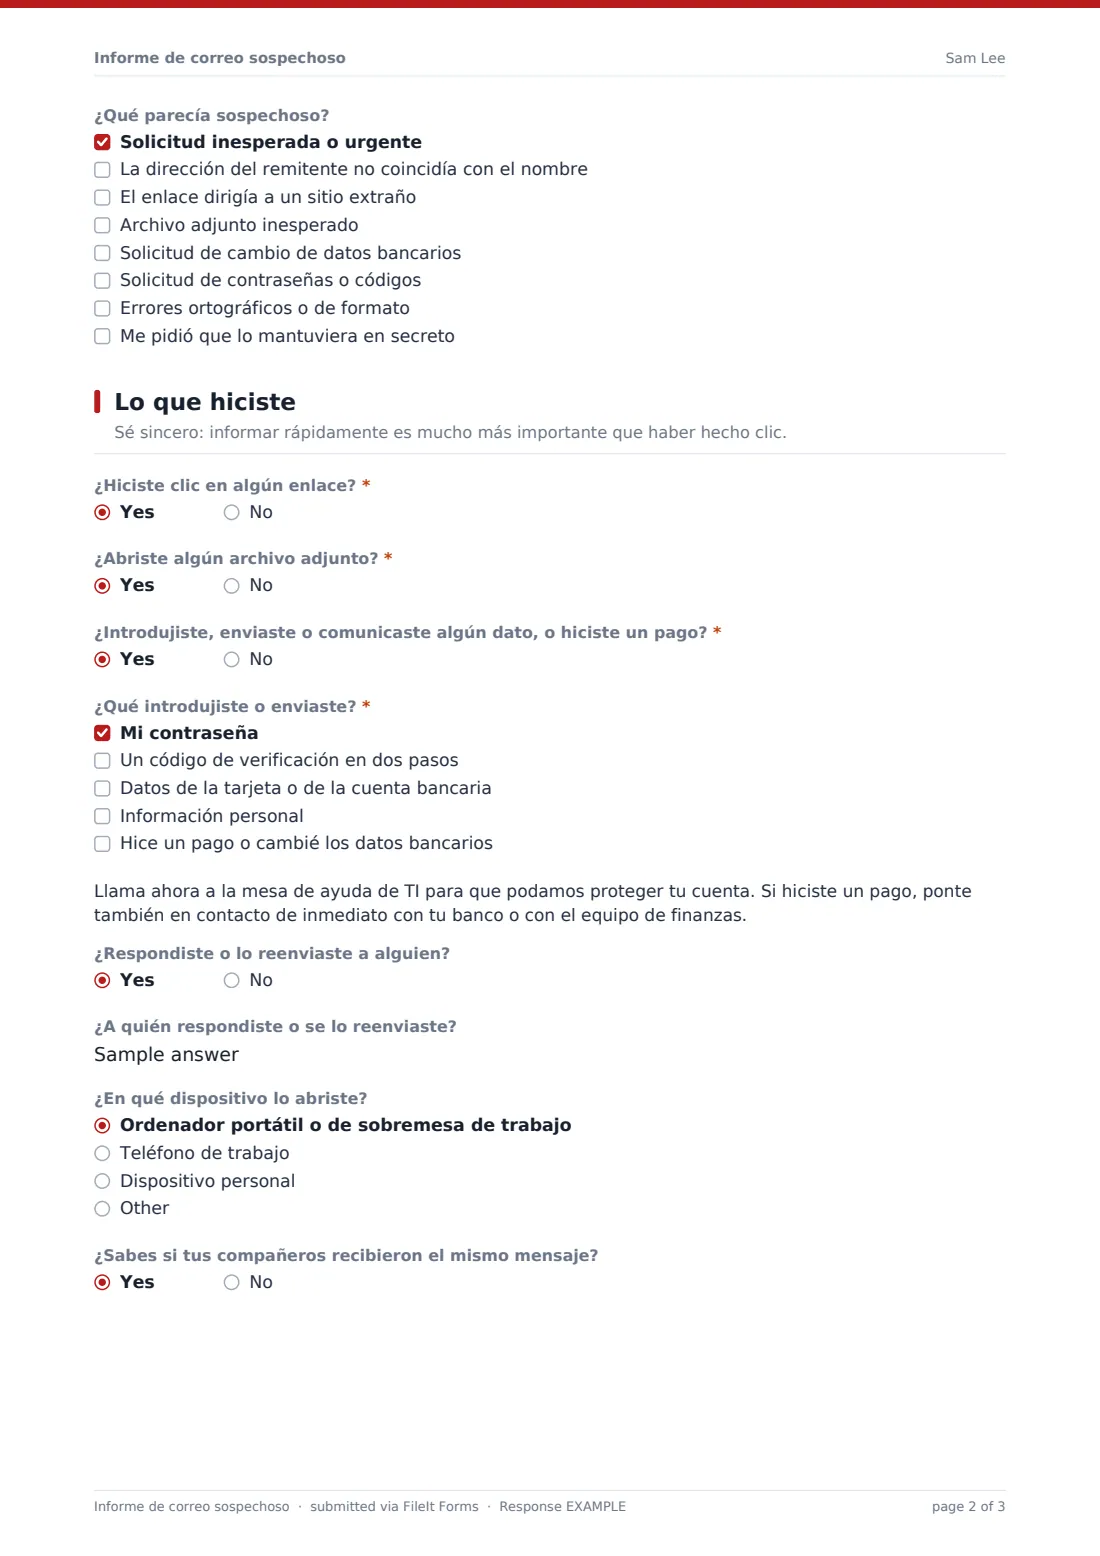
Esta página pregunta, sin juzgar, si la persona hizo clic en un enlace o abrió un archivo adjunto (se omite en las llamadas telefónicas), y si introdujo o envió algún dato o realizó un pago. Si responde que sí, debe indicar qué: una contraseña, un código de verificación, datos de la tarjeta o de la cuenta bancaria, información personal o un pago. También aparece un aviso para llamar ahora al servicio de asistencia y contactar con su banco o equipo de finanzas si hubo dinero de por medio. Además, indica si respondió o lo reenvió, qué dispositivo utilizó y si sus compañeros recibieron el mismo mensaje.
3 Pruebas y contacto
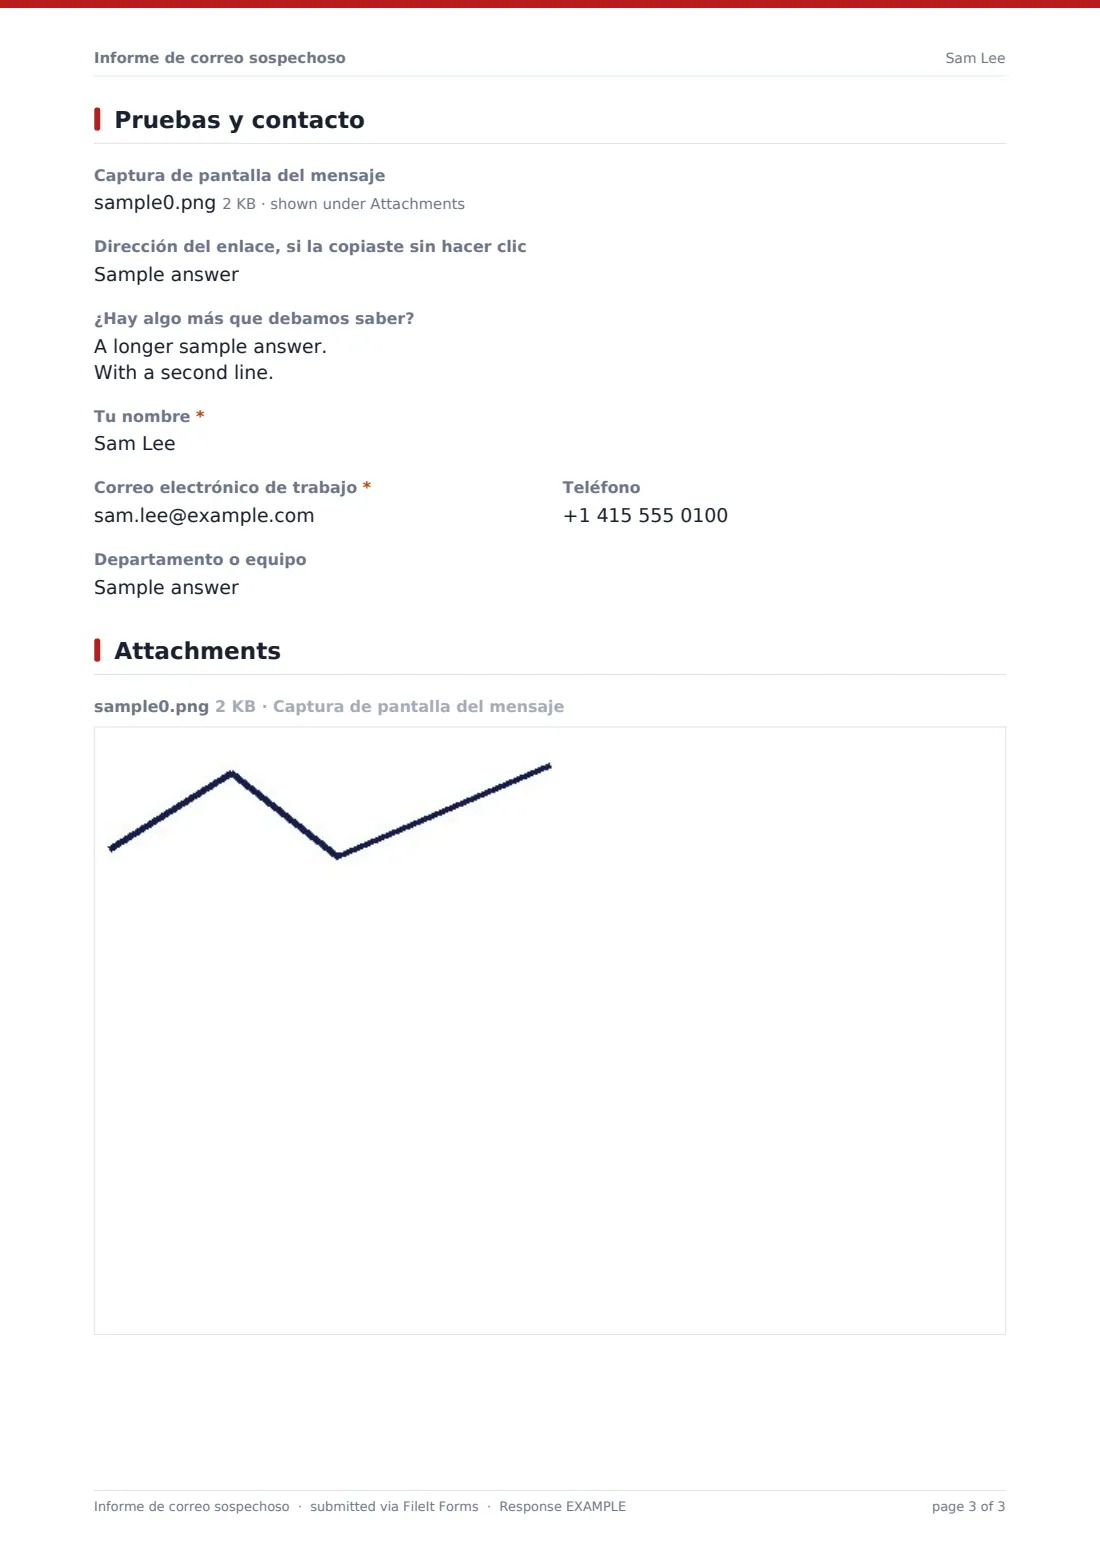
La persona que informa puede cargar hasta tres capturas de pantalla y pegar una dirección de enlace en un formato seguro, además de añadir cualquier otro contexto. Su nombre, correo electrónico de trabajo, teléfono y departamento completan el informe para que TI pueda hacer seguimiento.
Personaliza la plantilla
- Añade el número de teléfono de tu servicio de asistencia a los párrafos de advertencia
- Explica tu proceso para enviar el correo electrónico original si TI necesita las cabeceras
- Añade al listado de posibles suplantaciones las marcas o los proveedores que suelen suplantarse en tu sector
- Activa las notificaciones a un buzón de seguridad para que los informes se vean rápidamente
- Enlaza este formulario desde tu firma de correo electrónico, intranet o formación de concienciación sobre seguridad
- Añade una pregunta sobre el buzón que lo recibió si el personal también supervisa bandejas de entrada compartidas
Consejos para mejorar tu formulario informe de correo sospechoso
- Da las gracias a todas las personas que informen, incluidas las que hicieron clic: quienes temen que se les culpe dejan de informar
- Actúa primero en los informes en los que se haya utilizado una contraseña, un código o un pago
- Busca varios informes sobre el mismo mensaje: puede tratarse de una campaña dirigida
- Bloquea el remitente y cualquier enlace malicioso en tu filtro de correo electrónico una vez confirmado
- Comparte ejemplos anonimizados en las sesiones de concienciación para que el personal reconozca el próximo
- No pidas al personal que reenvíe el correo a sus compañeros para pedir una segunda opinión: eso lo propaga
Cada respuesta se convierte en un PDF en tu bóveda
Cada informe se archiva como PDF en tu bóveda de FileIt con sus capturas de pantalla, y la persona propietaria del formulario recibe un correo electrónico en cuanto llega. La persona que informa puede recibir una copia para sus propios registros.
La tabla de respuestas se convierte en un registro de intentos: aplica filtros para encontrar informes en los que alguien introdujo datos, o exporta a CSV para contar los informes de cada mes y ver qué señuelos son más habituales.
- Empieza con esta plantilla. Se abre en el diseñador de FileIt Forms: cambia cualquier pregunta, añade páginas y define las reglas para mostrar las preguntas.
- Compártelo. Activa un enlace público o envíalo por correo electrónico a otras personas, cada una con su propio enlace. No necesitan una cuenta de FileIt.
- Obtén las respuestas en PDF. Cada respuesta se guarda como PDF en la carpeta de la bóveda que elijas, con los archivos subidos adjuntos, y aparece en una tabla de respuestas que puedes exportar a CSV.
Formulario Informe de correo sospechoso: preguntas frecuentes
¿Es gratis este formulario de informe de phishing?
Sí. Es una plantilla inicial de la aplicación FileIt Forms, incluida en todos los planes, incluido el gratuito.
¿El formulario analiza el correo electrónico o los enlaces en busca de malware?
No. Registra lo que la persona vio e hizo. Tu equipo de TI o seguridad investiga el mensaje con sus propias herramientas.
¿Puede el personal cargar el archivo del correo electrónico original?
La carga admite imágenes y PDF, por lo que la opción predeterminada es una captura de pantalla. Si tu equipo necesita el mensaje original con sus cabeceras, explica en el texto de ayuda cuál es el método que prefieres.
¿Qué ocurre si alguien ya ha introducido su contraseña?
Responder que sí a la pregunta sobre la introducción de datos muestra un mensaje en el que se indica que debe llamar inmediatamente al servicio de asistencia. Después, tu equipo debe restablecer la cuenta y comprobar si hay actividad inusual.
¿Necesita el personal una cuenta de FileIt?
No. Cualquiera que tenga el enlace puede enviar un informe.
¿Podemos utilizarlo para los resultados de una simulación de phishing?
Sí. El personal puede informar de los correos simulados mediante el mismo formulario, y puedes exportar las respuestas para ver quién informó de ellos.