什么是 可疑邮件报告 表单模板?
大多数组织只告诉员工“发现任何可疑情况都要报告”,却没有提供简单易用的报告方式。结果往往是一封没有背景信息的转发邮件、一条发在聊天频道里的消息,或者——更常见的是——什么都没有,因为点击了链接的人不好意思承认。
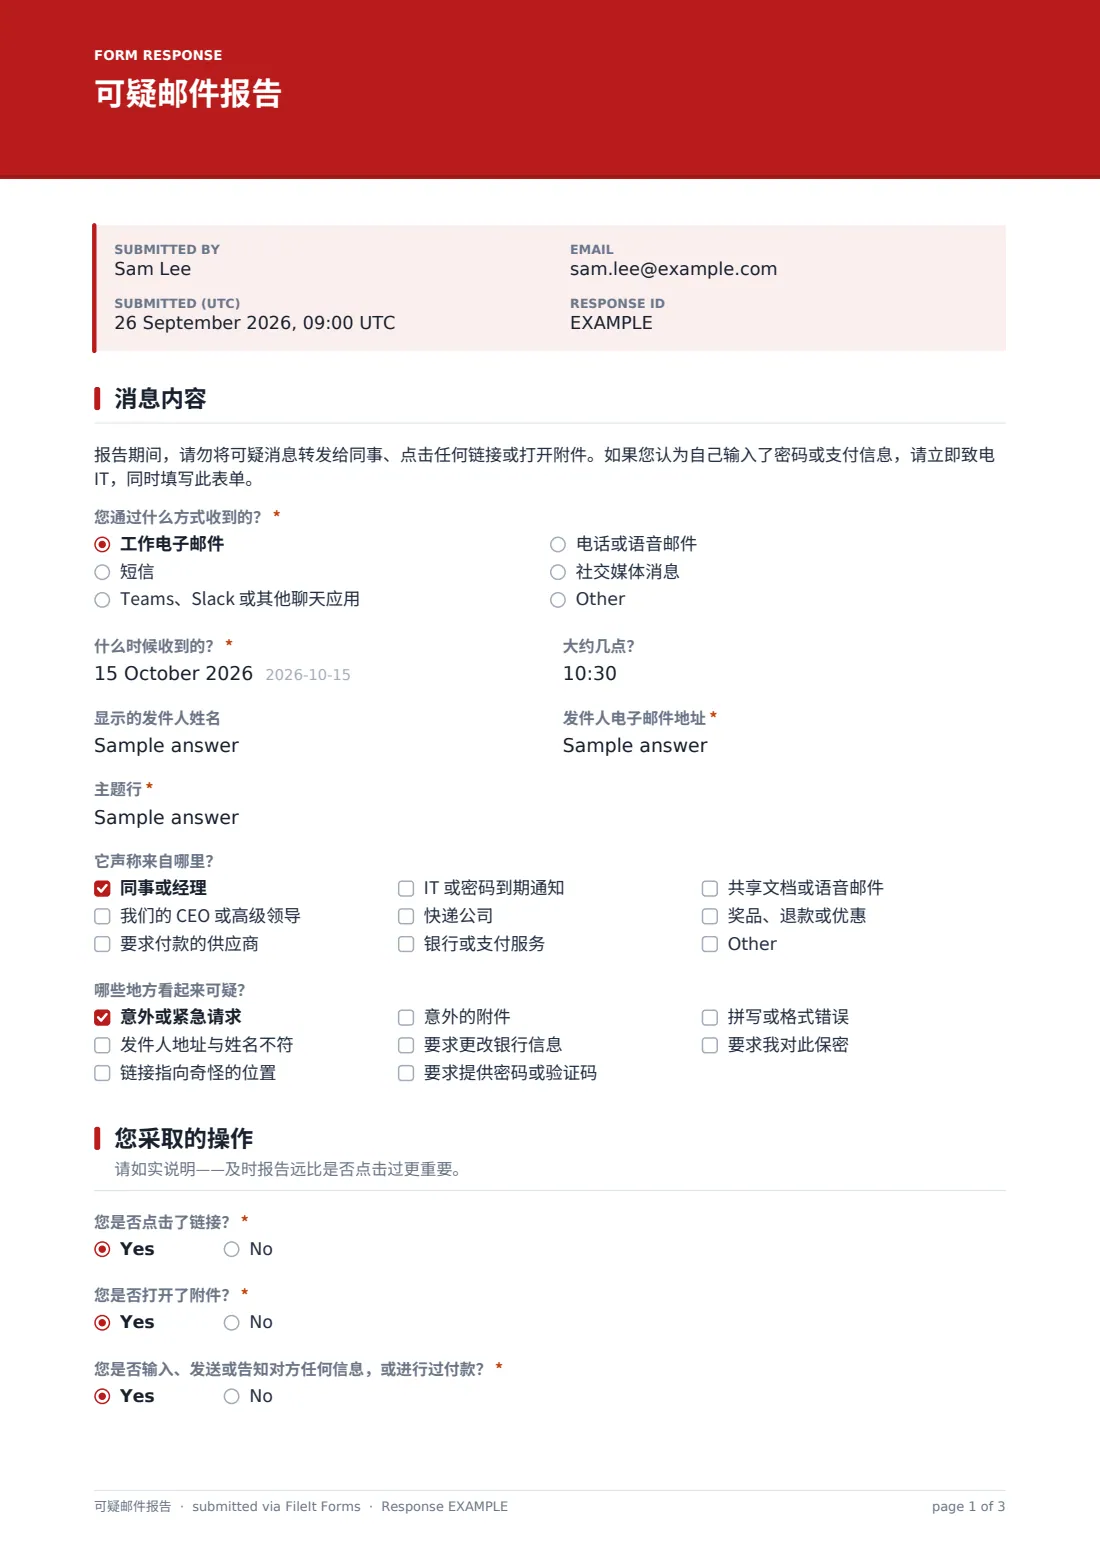
这份可疑邮件报告表单让报告变得快捷且不会追究责任。它会询问消息通过什么方式以及何时送达、发件人的真实地址或号码、邮件的主题行、消息伪装成什么,以及哪些地方看起来不对。随后,表单会直接询问对方是否点击了链接、打开了附件,或输入了密码、验证码或付款信息——如果有,页面会提示其立即致电 IT 部门。
每份报告都会作为 PDF 保存到你的 FileIt 保管库,并附上屏幕截图,为安全或 IT 负责人提供一份持续更新的钓鱼攻击记录,便于发现攻击活动并规划安全意识培训。
- 适合对象
- IT 和安全团队、办公室经理,以及任何正在培训员工识别钓鱼攻击的组织
- 填写人
- 任何收到可疑邮件、短信、聊天消息或电话的员工
- 完成时间
- 约 2–4 分钟
- 包含内容
- 可疑迹象检查清单、分享信息时的紧急行动提示、屏幕截图上传
谁会使用 可疑邮件报告 表单?
- 员工报告假发票,或供应商要求更改银行账户信息
- 员工点击了虚假密码过期邮件中的链接
- 报告一条冒充快递公司的短信
- 在钓鱼模拟或安全意识活动期间收集报告
- 财务团队标记一条冒充 CEO、要求紧急付款的消息
- 学校或慈善机构为志愿者提供简单的诈骗报告方式
此 可疑邮件报告 表单中的问题
共 3 页,24 个问题 · 包含 文件上传, 条件问题, 多页.
1 消息内容
- 您通过什么方式收到的?* 工作电子邮件 · 短信 · Teams、Slack 或其他聊天应用 · 电话或语音邮件 · 社交媒体消息
- 什么时候收到的?*
- 大约几点?
- 显示的发件人姓名
- 发件人电子邮件地址* 仅在适用时提问
- 发件人的号码、账号或用户名 仅在适用时提问
- 主题行* 仅在适用时提问
- 它声称来自哪里? 同事或经理 · 我们的 CEO 或高级领导 · 要求付款的供应商 · IT 或密码到期通知 · 快递公司 · 银行或支付服务 · 共享文档或语音邮件 · 奖品、退款或优惠
- 哪些地方看起来可疑? 意外或紧急请求 · 发件人地址与姓名不符 · 链接指向奇怪的位置 · 意外的附件 · 要求更改银行信息 · 要求提供密码或验证码 · 拼写或格式错误 · 要求我对此保密
2 您采取的操作
- 您是否点击了链接?* 仅在适用时提问
- 您是否打开了附件?* 仅在适用时提问
- 您是否输入、发送或告知对方任何信息,或进行过付款?*
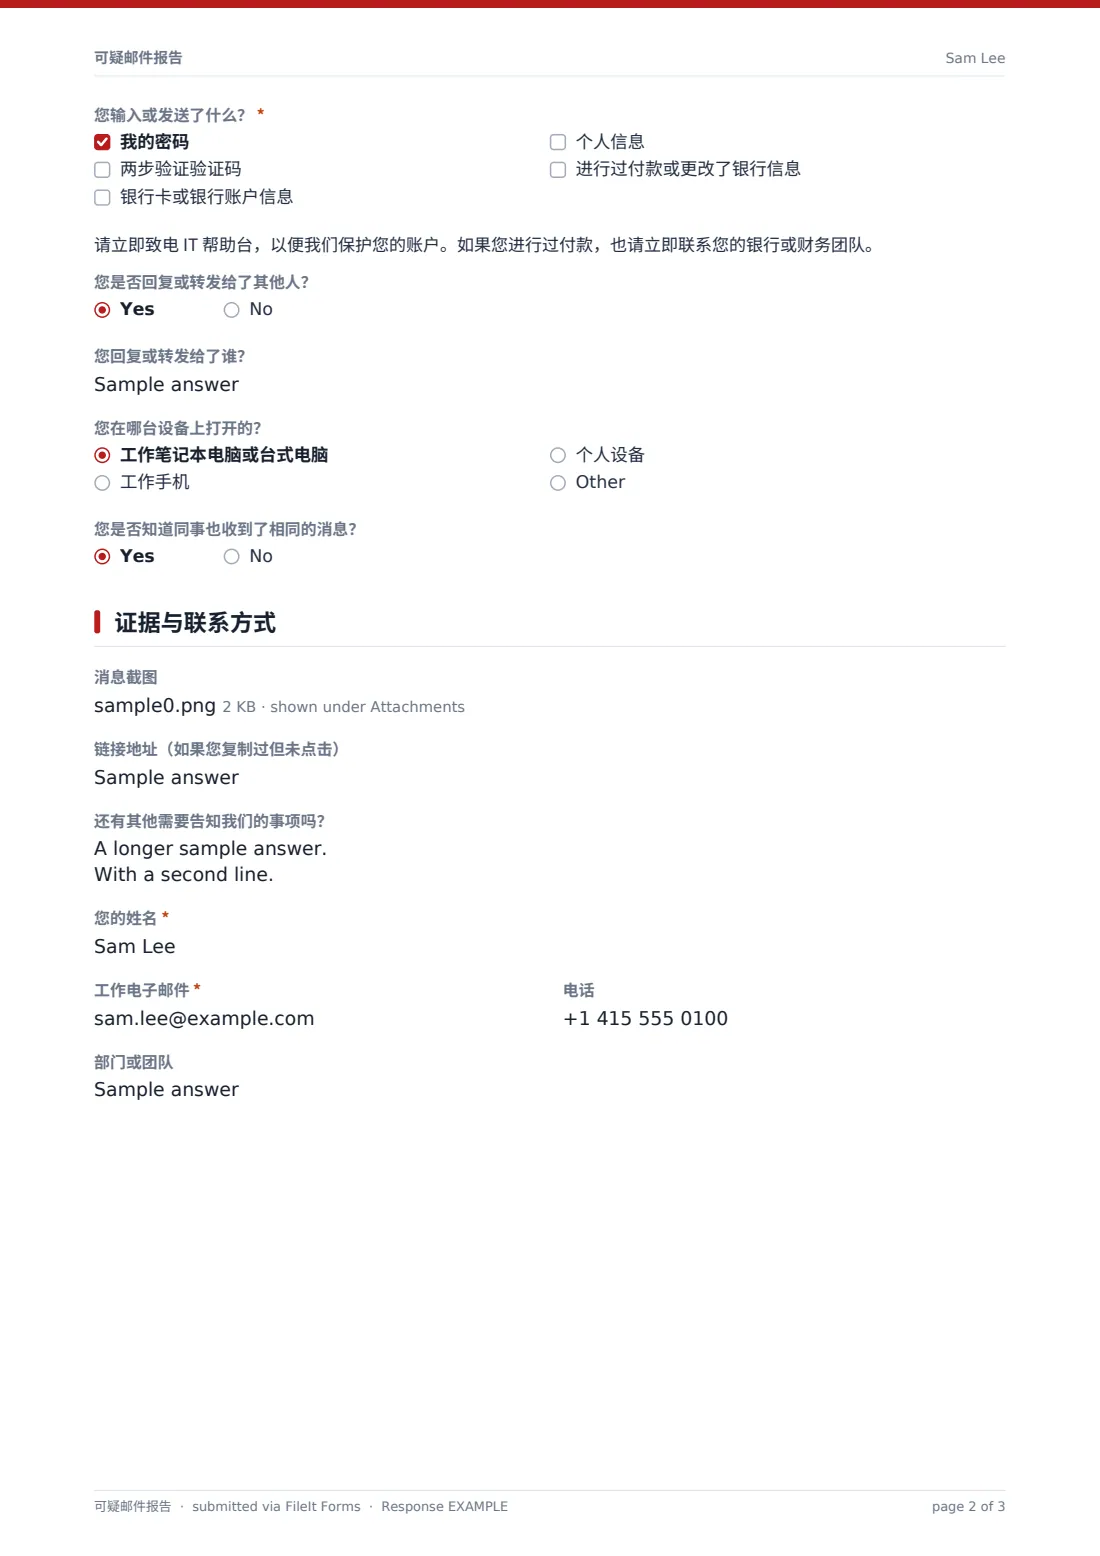
- 您输入或发送了什么?* 仅在适用时提问 我的密码 · 两步验证验证码 · 银行卡或银行账户信息 · 个人信息 · 进行过付款或更改了银行信息
- 您是否回复或转发给了其他人?
- 您回复或转发给了谁? 仅在适用时提问
- 您在哪台设备上打开的? 工作笔记本电脑或台式电脑 · 工作手机 · 个人设备
- 您是否知道同事也收到了相同的消息?
3 证据与联系方式
- 消息截图
- 链接地址(如果您复制过但未点击)
- 还有其他需要告知我们的事项吗?
- 您的姓名*
- 工作电子邮件*
- 电话
- 部门或团队
可疑邮件报告 表单,逐页查看
1 消息内容
简短的警告会提醒大家不要转发消息、点击链接或打开附件;如果已经输入信息,则应致电 IT 部门。报告人首先说明消息通过什么方式到达——邮件、短信、聊天、电话或社交媒体——然后填写收到时间和发件人姓名。对于邮件,需要填写完整的发件人地址和主题行;对于其他方式,则填写消息来源的号码、账号或用户名。两份检查清单分别记录消息声称的身份,例如经理、供应商、IT 通知或快递公司,以及看起来可疑的地方,从发件人地址不匹配到要求更改银行账户信息。
2 你做了什么
此页面会不带评判地询问对方是否点击了链接或打开了附件(电话情况不显示此项),以及是否输入或发送了任何信息,或进行了付款。回答“是”后,需要说明具体是什么——密码、验证码、银行卡或银行账户信息、个人信息或付款——并显示提示,要求立即致电帮助台;如果涉及资金,还要联系银行或财务团队。对方还需说明是否回复或转发了消息、使用了什么设备,以及同事是否也收到了相同消息。
3 证据和联系方式
报告人最多可以上传三张屏幕截图,并以经过安全处理的格式粘贴链接地址,还可以补充其他背景信息。最后填写姓名、工作邮箱、电话和部门,以便 IT 部门跟进。
定制你的模板
- 在警告段落中添加帮助台电话号码
- 说明如果 IT 需要邮件头信息,应如何发送原始邮件
- 将所在行业中常被冒充的品牌或供应商添加到身份声明检查清单中
- 开启安全邮箱通知,以便快速查看报告
- 从邮件签名、内网或安全意识培训页面链接到此表单
- 如果员工还会监控共享收件箱,添加一个问题询问邮件收到的邮箱
填写 可疑邮件报告 表单的提示
- 感谢每一位报告人,包括点击过链接的人——害怕被责怪的人会停止报告
- 优先处理涉及密码、验证码或付款的报告
- 留意多份关于同一消息的报告——这可能是一次针对性攻击活动
- 确认后,在邮件过滤器中屏蔽发件人及所有恶意链接
- 在安全意识培训中分享匿名示例,帮助员工识别下一次类似攻击
- 不要让员工把邮件转发给同事征求第二意见——这样会扩大传播
每份回复都会成为文件库中的 PDF
每份报告都会连同屏幕截图以 PDF 形式归档到你的 FileIt 保管库中,表单所有者会在报告到达后立即收到邮件。报告人也可以收到一份副本留存。
“响应”表会成为攻击尝试日志:筛选即可找到有人输入过信息的报告,或导出为 CSV,以统计每月报告数量并查看最常见的诱骗方式。
- 从此模板开始。它会在 FileIt Forms 设计器中打开 — 你可以修改任何问题、添加页面,并设置问题显示的条件。
- 分享表单。开启公开链接,或通过电子邮件发送给他人,每人都有专属链接。他们无需 FileIt 账户。
- 以 PDF 获取回复。每份回复都会保存为 PDF,存入你选择的文件库文件夹,上传的文件也会附在其中 — 还会列在可导出为 CSV 的回复表中。
可疑邮件报告 表单:常见问题
这份钓鱼报告表单免费吗?
是的。这是 FileIt Forms 应用中的入门模板,所有套餐均包含,包括免费套餐。
表单会扫描邮件或链接中的恶意软件吗?
不会。它只记录对方看到的内容和采取的操作。你的 IT 或安全团队会使用自己的工具调查消息。
员工可以上传原始邮件文件吗?
上传功能接受图片和 PDF,因此默认使用屏幕截图。如果团队需要包含邮件头信息的原始消息,请在帮助文本中说明首选的发送方式。
如果有人已经输入了密码怎么办?
对于“是否输入了信息”的问题回答“是”后,页面会提示其立即致电帮助台。随后,你的团队应重置账户并检查是否存在异常活动。
员工需要 FileIt 账户吗?
不需要。任何拥有链接的人都可以提交报告。
可以用它记录钓鱼模拟结果吗?
可以。员工可以通过同一表单报告模拟邮件,你也可以导出响应,查看哪些人报告了这些邮件。