Quel est le modèle de formulaire rapport de signalement de vulnérabilité (Vulnerability disclosure report) ?
Lorsqu'une personne découvre une faille de sécurité dans votre produit, le pire scénario est qu'elle ne sache pas comment vous la signaler. Un formulaire de rapport de vulnérabilité lui offre un endroit évident où l'envoyer — et fournit à votre équipe un rapport exploitable, avec la ressource concernée, le type de faille, les étapes numérotées pour la reproduire et une description de son impact.
Les rapports envoyés à une adresse d'assistance générale ne contiennent souvent pas les détails nécessaires à leur reproduction et restent parfois non lus. Ce modèle pose les questions qu'un ingénieur en sécurité poserait de toute façon : « Étapes de reproduction », « Que pourrait faire un attaquant avec cette faille ? », si le déclarant a accédé aux données d'une autre personne et quels sont ses projets de divulgation. Les déclarants peuvent rester anonymes, et une courte déclaration de bonne foi clarifie les attentes de part et d'autre.
Le formulaire fonctionne avec l'application Forms de FileIt : ajoutez son lien depuis votre page de sécurité ou votre fichier security.txt, et chaque rapport devient un PDF dans votre coffre-fort, avec les captures d'écran ou fichiers de preuve de concept en pièces jointes.
- Idéal pour
- Éditeurs de logiciels, fournisseurs SaaS, agences et toute organisation disposant d'un site web public
- Rempli par
- Chercheurs en sécurité, clients ou toute personne qui repère une faille
- Temps nécessaire
- Environ 10 minutes, selon le rapport
- Contenu
- Anonymat facultatif, sélecteur de type de vulnérabilité, gravité, question sur l'accès aux données, envoi de preuves, projets de divulgation
Qui utilise un formulaire rapport de signalement de vulnérabilité (Vulnerability disclosure report) ?
- Ajouter un lien depuis une page de sécurité ou un fichier security.txt comme canal public de signalement
- Offrir aux clients une meilleure voie que la file d'assistance générale pour les problèmes de sécurité
- Recueillir les résultats d'un programme de bug bounty informel ou sur invitation uniquement
- Consigner les rapports concernant un produit matériel ou IoT
- Permettre à une agence de recueillir les rapports de vulnérabilité pour le compte de sites web clients
- Conserver un historique daté de chaque rapport et de sa date de réception
Questions de ce formulaire rapport de signalement de vulnérabilité (Vulnerability disclosure report)
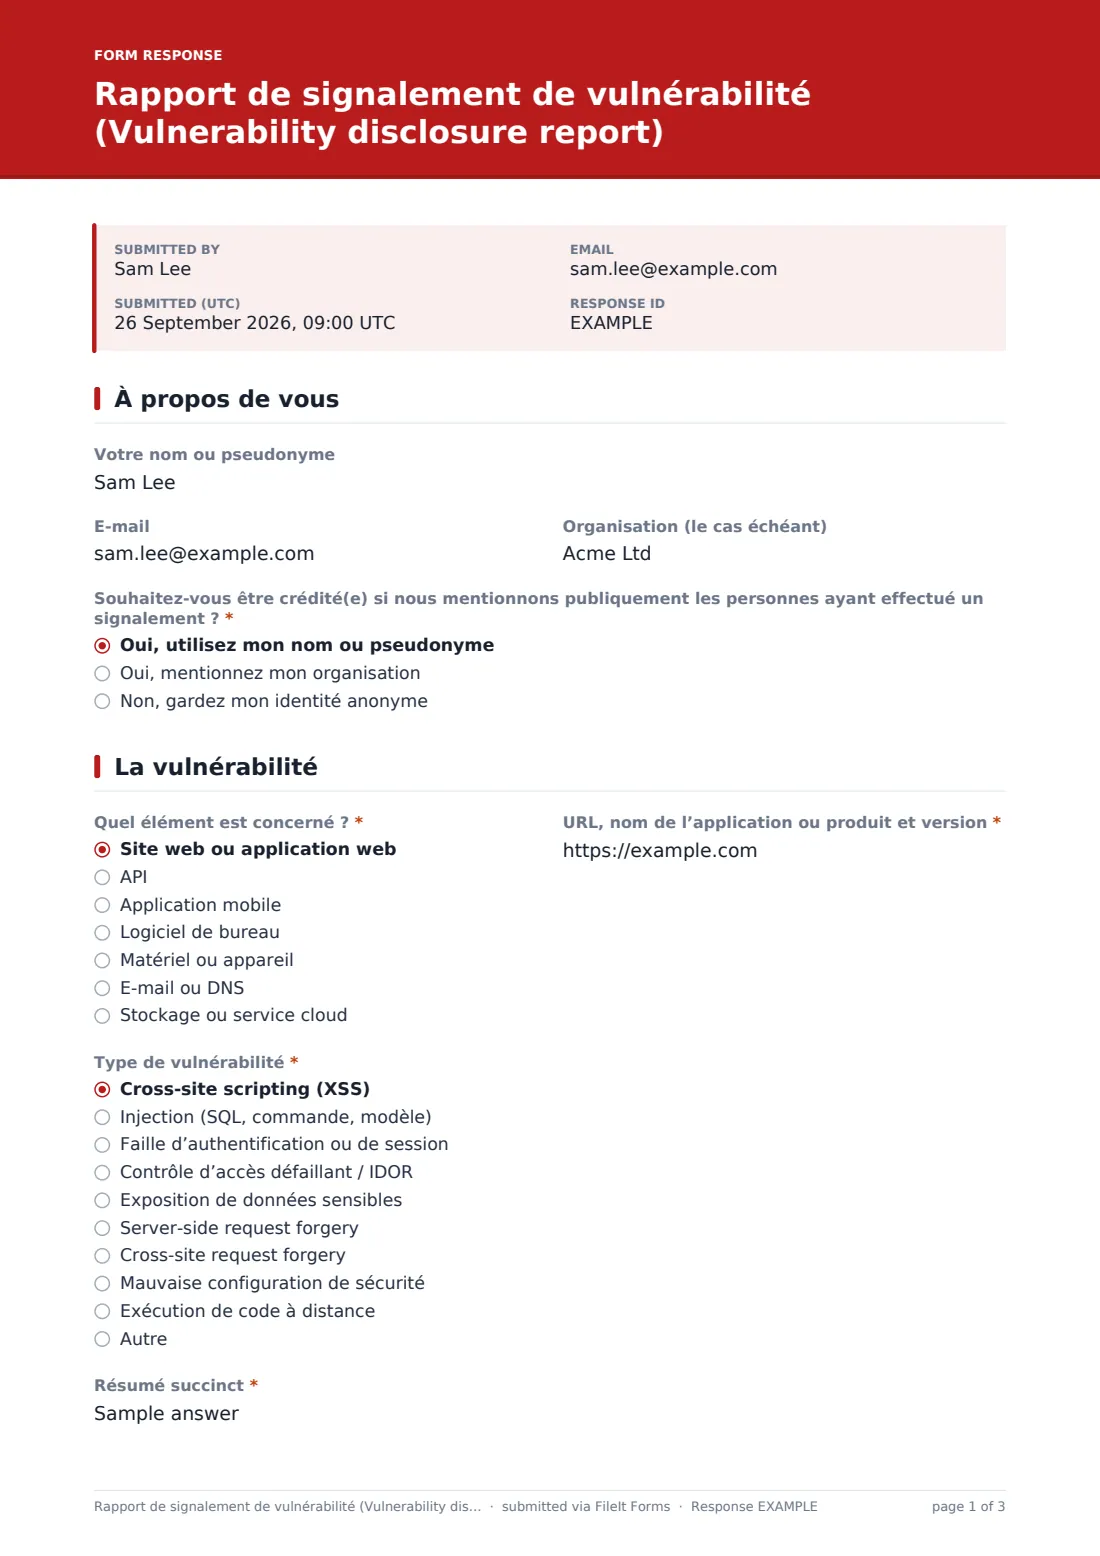
21 questions sur 3 pages · inclut téléversement de fichier, questions conditionnelles, pages multiples, case de consentement.
1 À propos de vous
- Votre nom ou pseudonyme
- Organisation (le cas échéant)
- Souhaitez-vous être crédité(e) si nous mentionnons publiquement les personnes ayant effectué un signalement ?* Oui, utilisez mon nom ou pseudonyme · Oui, mentionnez mon organisation · Non, gardez mon identité anonyme
2 La vulnérabilité
- Quel élément est concerné ?* Site web ou application web · API · Application mobile · Logiciel de bureau · Matériel ou appareil · E-mail ou DNS · Stockage ou service cloud
- URL, nom de l’application ou produit et version*
- Type de vulnérabilité* Cross-site scripting (XSS) · Injection (SQL, commande, modèle) · Faille d’authentification ou de session · Contrôle d’accès défaillant / IDOR · Exposition de données sensibles · Server-side request forgery · Cross-site request forgery · Mauvaise configuration de sécurité · Exécution de code à distance · Autre
- Résumé succinct*
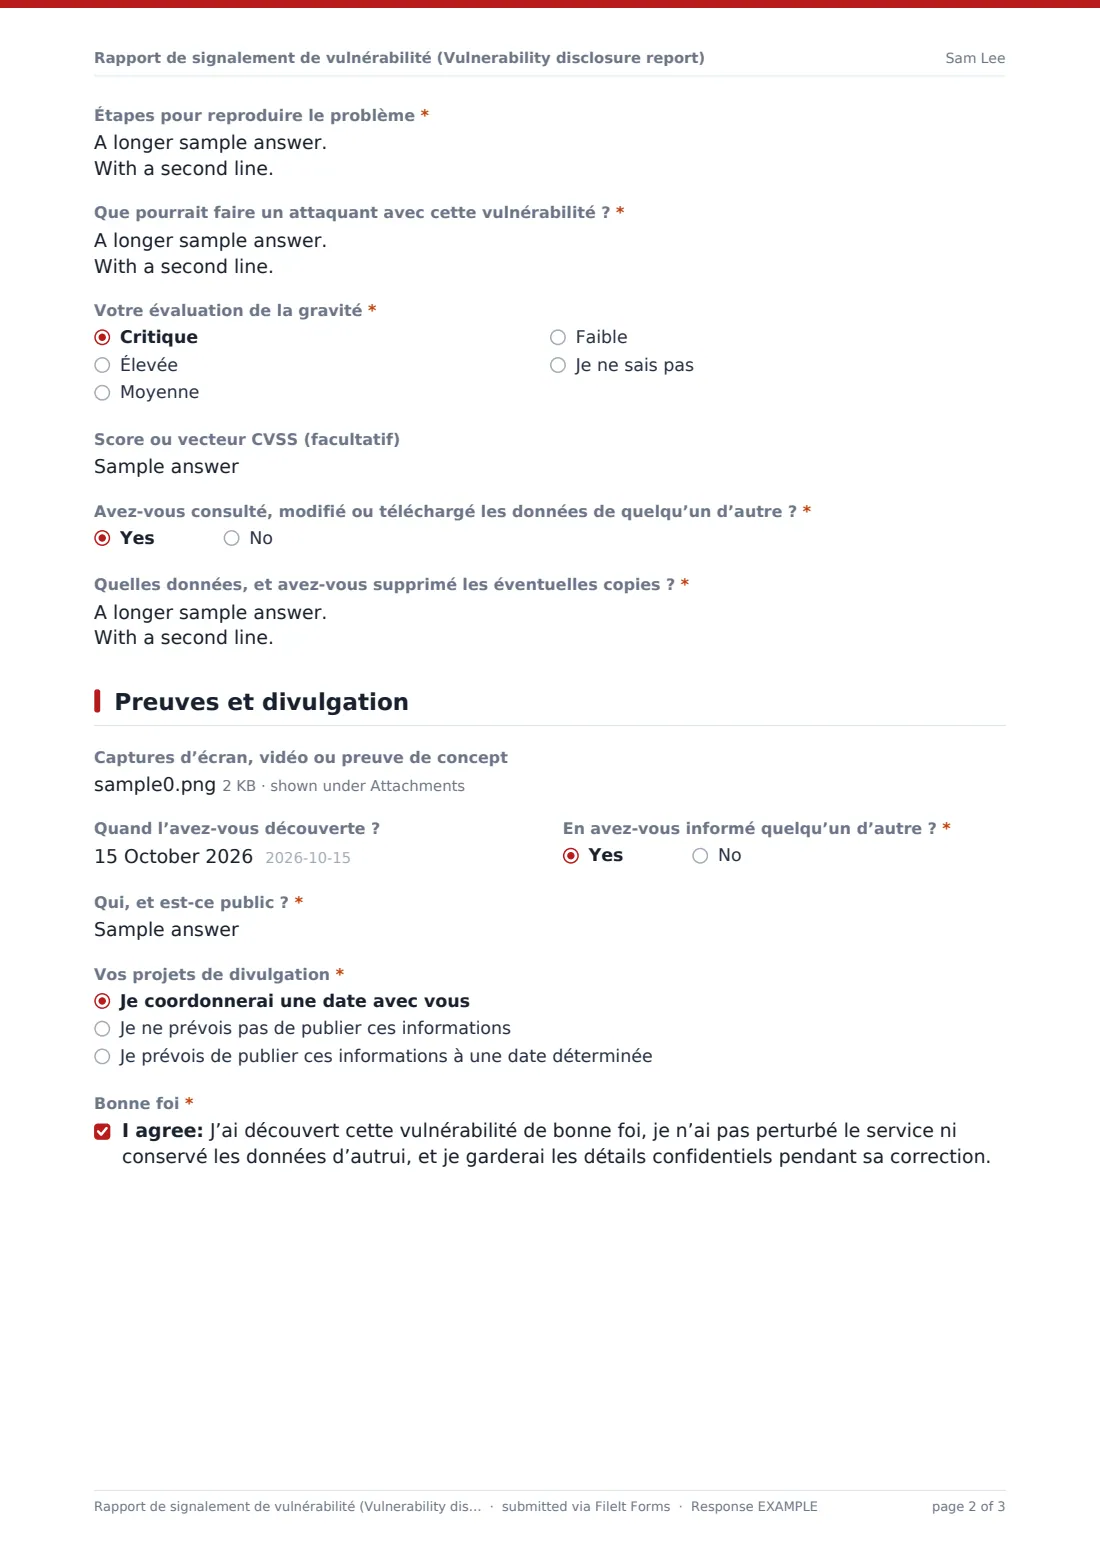
- Étapes pour reproduire le problème*
- Que pourrait faire un attaquant avec cette vulnérabilité ?*
- Votre évaluation de la gravité* Critique · Élevée · Moyenne · Faible · Je ne sais pas
- Score ou vecteur CVSS (facultatif)
- Avez-vous consulté, modifié ou téléchargé les données de quelqu’un d’autre ?*
- Quelles données, et avez-vous supprimé les éventuelles copies ?* affichée uniquement si applicable
3 Preuves et divulgation
- Captures d’écran, vidéo ou preuve de concept
- Quand l’avez-vous découverte ?
- En avez-vous informé quelqu’un d’autre ?*
- Qui, et est-ce public ?* affichée uniquement si applicable
- Vos projets de divulgation* Je coordonnerai une date avec vous · Je ne prévois pas de publier ces informations · Je prévois de publier ces informations à une date déterminée
- Date de publication prévue* affichée uniquement si applicable
- Bonne foi*
Le formulaire rapport de signalement de vulnérabilité (Vulnerability disclosure report), page par page
1 À propos de vous
Le nom ou pseudonyme, l'adresse e-mail et l'organisation sont tous facultatifs, avec une note précisant qu'aucun suivi n'est possible sans moyen de contact. Une question obligatoire demande si le déclarant souhaite être crédité lorsque vous remerciez publiquement les personnes qui signalent des failles — par leur nom, leur organisation ou pas du tout.
2 La vulnérabilité
Le déclarant indique ce qui est concerné — site web, API, application mobile, logiciel de bureau, matériel, e-mail ou DNS, service cloud ou autre — et fournit l'URL, le nom ou la version de l'application. « Type de vulnérabilité » couvre les XSS, l'injection, les failles d'authentification, les contrôles d'accès défaillants, l'exposition de données, les SSRF, les CSRF, les erreurs de configuration et l'exécution de code à distance. Un court résumé, les « Étapes de reproduction » numérotées et l'impact suivent, avec la gravité indiquée par le déclarant et un score CVSS facultatif. Si le déclarant a consulté, modifié ou téléchargé les données d'une autre personne, il doit préciser lesquelles et indiquer si les copies ont été supprimées.
3 Preuves et divulgation
Jusqu'à cinq captures d'écran, vidéos ou fichiers de preuve de concept peuvent être joints. Le déclarant indique quand il a découvert la faille, s'il en a informé quelqu'un d'autre et quels sont ses projets de divulgation — coordonner une date, ne pas prévoir de publication ou fixer une date de publication, qu'il doit alors préciser. Une déclaration de bonne foi constitue la dernière case obligatoire à cocher.
Personnalisez le modèle
- Modifiez le texte de couverture pour préciser votre propre périmètre et vos conditions de protection contre les poursuites
- Envoyez directement les rapports à votre boîte e-mail de sécurité grâce aux paramètres de notification
- Supprimez la question sur le crédit si vous ne publiez pas de remerciements
- Ajoutez une liste déroulante de vos produits ou domaines à la question sur la ressource concernée
- Classez les rapports dans un dossier de coffre-fort à accès restreint, réservé à votre équipe de sécurité
- Modifiez la couleur d'accentuation et le texte de couverture pour les harmoniser avec votre page de sécurité
Conseils pour un meilleur formulaire rapport de signalement de vulnérabilité (Vulnerability disclosure report)
- Accusez rapidement réception de chaque rapport, même avant de l'avoir reproduit
- Publiez ce qui est inclus ou exclu du périmètre à côté du lien vers le formulaire
- Demandez aux déclarants d'utiliser des comptes de test et jamais de vraies données client
- Tenez le déclarant informé pendant que vous corrigez le problème
- Convenez ensemble d'une date de divulgation lorsque c'est possible
- Limitez les personnes autorisées à consulter le dossier du coffre-fort : les rapports peuvent décrire des failles présentes en production
Chaque réponse devient un PDF dans votre coffre-fort
Chaque rapport est classé au format PDF dans le dossier du coffre-fort que vous choisissez, avec les captures d'écran et fichiers de preuve de concept conservés comme pièces jointes, et vous recevez une notification par e-mail. Si le déclarant a fourni une adresse e-mail, il reçoit une copie de son propre rapport.
Le tableau Réponses permet à votre équipe de rechercher les rapports par ressource ou par type et de les exporter au format CSV — pratique pour suivre les rapports de leur réception jusqu'à la correction.
- Commencez avec ce modèle. Il s’ouvre dans l’éditeur FileIt Forms — modifiez n’importe quelle question, ajoutez des pages et définissez les règles d’affichage des questions.
- Partagez-le. Activez un lien public ou envoyez-le par e-mail, avec un lien personnel pour chaque destinataire. Aucun compte FileIt n’est nécessaire.
- Obtenez les réponses au format PDF. Chaque réponse est enregistrée au format PDF dans le dossier du coffre-fort de votre choix, avec les fichiers importés en pièces jointes — et répertoriée dans un tableau des réponses exportable au format CSV.
Formulaire Rapport de signalement de vulnérabilité (Vulnerability disclosure report) : questions fréquentes
Le modèle de signalement de vulnérabilité est-il gratuit ?
Oui. Il est inclus dans l'application Forms de FileIt avec tous les forfaits, y compris le forfait gratuit.
Les déclarants peuvent-ils rester anonymes ?
Oui. Le nom et l'adresse e-mail sont facultatifs. La collecte de l'identité est désactivée : aucune information n'est demandée avant le début du formulaire.
Ce formulaire crée-t-il une protection juridique contre les poursuites ?
Non. Le formulaire recueille les rapports. Toute formulation concernant une protection contre les poursuites ou le périmètre relève de votre propre politique, que vous pouvez ajouter au texte de couverture.
Les chercheurs peuvent-ils joindre des fichiers de preuve de concept ?
Oui. Jusqu'à cinq images, PDF ou fichiers texte peuvent être importés avec chaque rapport.
Qui voit les rapports ?
Ils sont classés dans votre coffre-fort FileIt, dans le dossier de votre choix, et envoyés par e-mail aux adresses indiquées dans vos paramètres de notification.
Où dois-je ajouter un lien vers le formulaire ?
La plupart des organisations l'ajoutent depuis une page de sécurité ou de confiance, ainsi que dans la ligne de contact de leur fichier security.txt.