Apakah templat borang laporan pendedahan kerentanan?
Apabila seseorang menemui kelemahan keselamatan dalam produk anda, hasil yang paling buruk ialah mereka tidak tahu cara untuk memberitahu anda. Borang laporan pendedahan kerentanan memberi mereka tempat yang jelas untuk menghantarnya — dan memberikan pasukan anda laporan yang boleh diambil tindakan, lengkap dengan aset terjejas, jenis kelemahan, langkah bernombor untuk menghasilkan semula isu dan penerangan tentang impaknya.
Laporan yang dihantar ke alamat sokongan umum sering kekurangan butiran yang diperlukan untuk menghasilkan semula isu, malah kadangkala tidak dibaca. Templat ini mengemukakan soalan yang sememangnya akan ditanya oleh jurutera keselamatan: "Langkah untuk menghasilkan semula", "Apakah yang boleh dilakukan oleh penyerang dengan ini?", sama ada pelapor mengakses data orang lain, serta rancangan pendedahan mereka. Pelapor boleh kekal tanpa nama, dan kenyataan ringkas tentang niat baik menetapkan jangkaan untuk kedua-dua pihak.
Ia berjalan pada aplikasi Forms FileIt: pautkannya dari halaman keselamatan atau fail security.txt anda, dan setiap laporan akan menjadi PDF dalam peti besi anda, dengan tangkapan skrin atau fail bukti konsep dilampirkan.
- Sesuai untuk
- Syarikat perisian, penyedia SaaS, agensi dan mana-mana organisasi yang mempunyai laman web awam
- Diisi oleh
- Penyelidik keselamatan, pelanggan atau sesiapa sahaja yang menemui kelemahan
- Masa untuk dilengkapkan
- Kira-kira 10 minit, bergantung pada laporan
- Termasuk
- Pilihan tanpa nama, pemilih jenis kerentanan, tahap keterukan, soalan akses data, muat naik bukti dan rancangan pendedahan
Siapa yang menggunakan borang laporan pendedahan kerentanan?
- Memautkannya dari halaman keselamatan atau security.txt sebagai saluran pelaporan awam anda
- Memberikan pelanggan laluan yang lebih baik daripada barisan sokongan umum untuk isu keselamatan
- Mengumpulkan penemuan daripada program bug bounty tidak formal atau secara jemputan sahaja
- Merekodkan laporan untuk produk perkakasan atau IoT
- Agensi yang menerima laporan kerentanan bagi pihak laman web pelanggan
- Menyimpan rekod bertarikh bagi setiap laporan dan masa laporan itu diterima
Soalan dalam borang laporan pendedahan kerentanan ini
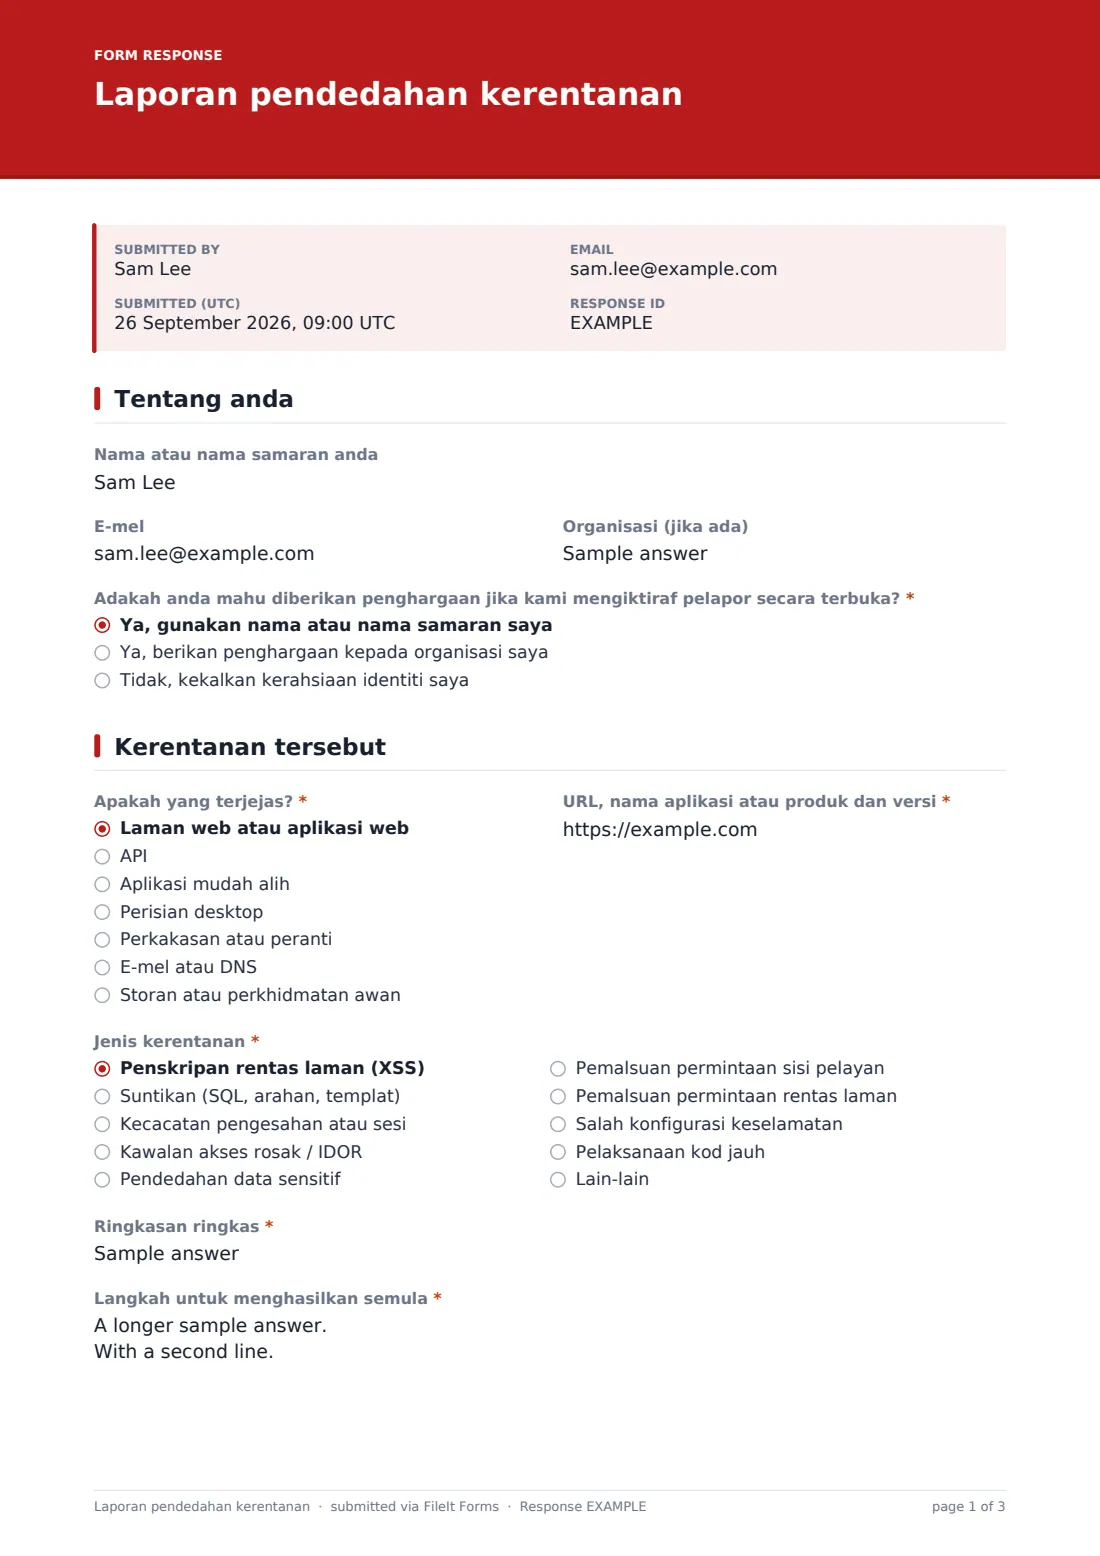
21 soalan dalam 3 halaman · termasuk muat naik fail, soalan bersyarat, berbilang halaman, kotak pilihan persetujuan.
1 Tentang anda
- Nama atau nama samaran anda
- E-mel
- Organisasi (jika ada)
- Adakah anda mahu diberikan penghargaan jika kami mengiktiraf pelapor secara terbuka?* Ya, gunakan nama atau nama samaran saya · Ya, berikan penghargaan kepada organisasi saya · Tidak, kekalkan kerahsiaan identiti saya
2 Kerentanan tersebut
- Apakah yang terjejas?* Laman web atau aplikasi web · API · Aplikasi mudah alih · Perisian desktop · Perkakasan atau peranti · E-mel atau DNS · Storan atau perkhidmatan awan
- URL, nama aplikasi atau produk dan versi*
- Jenis kerentanan* Penskripan rentas laman (XSS) · Suntikan (SQL, arahan, templat) · Kecacatan pengesahan atau sesi · Kawalan akses rosak / IDOR · Pendedahan data sensitif · Pemalsuan permintaan sisi pelayan · Pemalsuan permintaan rentas laman · Salah konfigurasi keselamatan · Pelaksanaan kod jauh · Lain-lain
- Ringkasan ringkas*
- Langkah untuk menghasilkan semula*
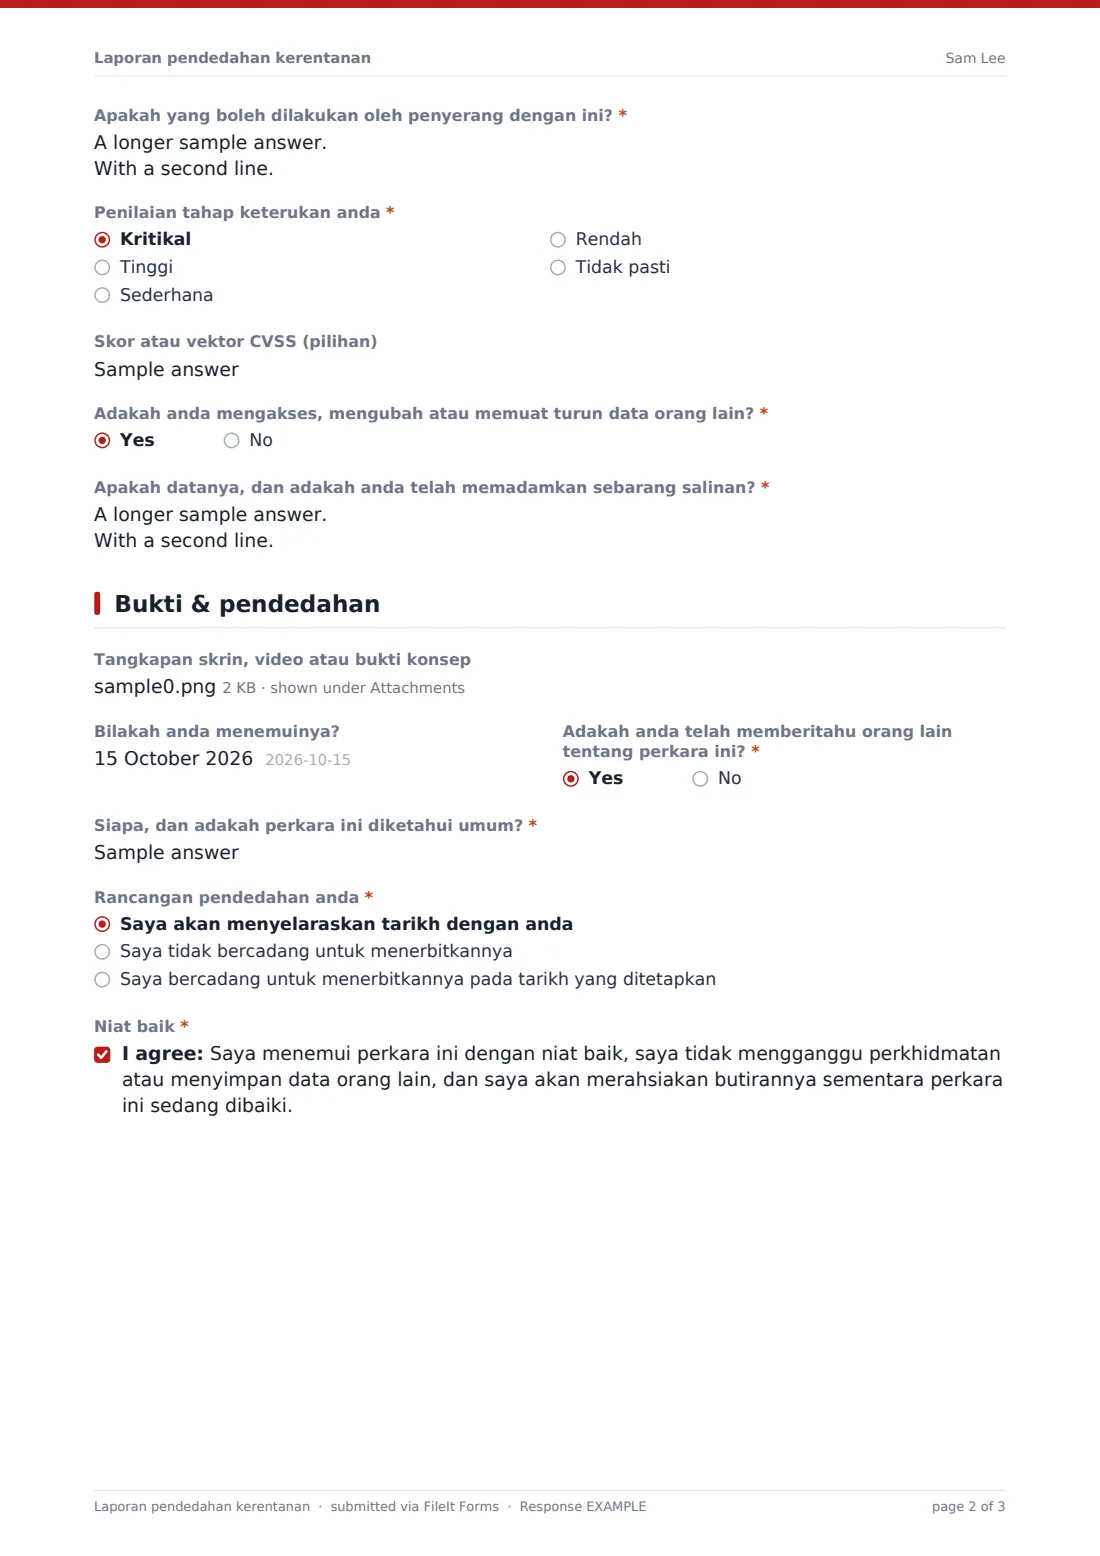
- Apakah yang boleh dilakukan oleh penyerang dengan ini?*
- Penilaian tahap keterukan anda* Kritikal · Tinggi · Sederhana · Rendah · Tidak pasti
- Skor atau vektor CVSS (pilihan)
- Adakah anda mengakses, mengubah atau memuat turun data orang lain?*
- Apakah datanya, dan adakah anda telah memadamkan sebarang salinan?* hanya ditanya jika berkenaan
3 Bukti & pendedahan
- Tangkapan skrin, video atau bukti konsep
- Bilakah anda menemuinya?
- Adakah anda telah memberitahu orang lain tentang perkara ini?*
- Siapa, dan adakah perkara ini diketahui umum?* hanya ditanya jika berkenaan
- Rancangan pendedahan anda* Saya akan menyelaraskan tarikh dengan anda · Saya tidak bercadang untuk menerbitkannya · Saya bercadang untuk menerbitkannya pada tarikh yang ditetapkan
- Tarikh penerbitan yang dirancang* hanya ditanya jika berkenaan
- Niat baik*
Borang laporan pendedahan kerentanan, halaman demi halaman
1 Tentang anda
Nama atau nama samaran, e-mel dan organisasi semuanya pilihan, dengan nota bahawa anda tidak boleh membuat susulan tanpa maklumat hubungan. Soalan wajib bertanya sama ada pelapor mahu diberi penghargaan jika anda mengiktiraf pelapor secara terbuka — mengikut nama, organisasi atau tidak sama sekali.
2 Kerentanan
Pelapor memilih perkara yang terjejas — laman web, API, aplikasi mudah alih, perisian desktop, perkakasan, e-mel atau DNS, perkhidmatan awan atau lain-lain — serta memberikan URL, nama aplikasi atau versinya. "Jenis kerentanan" merangkumi XSS, suntikan, kelemahan pengesahan, kawalan akses yang rosak, pendedahan data, SSRF, CSRF, salah konfigurasi dan pelaksanaan kod jauh. Ringkasan ringkas, "Langkah untuk menghasilkan semula" yang bernombor dan impak akan menyusul, bersama tahap keterukan pelapor serta skor CVSS pilihan. Jika mereka mengakses, mengubah atau memuat turun data orang lain, mereka ditanya tentang data tersebut dan sama ada salinannya telah dipadamkan.
3 Bukti & pendedahan
Sehingga lima tangkapan skrin, video atau fail bukti konsep boleh dilampirkan. Pelapor menyatakan bila mereka menemuinya, sama ada mereka telah memberitahu orang lain dan rancangan pendedahan mereka — menyelaraskan tarikh, tiada rancangan untuk menerbitkan atau tarikh penerbitan yang ditetapkan, yang perlu mereka nyatakan. Kenyataan tentang niat baik ialah kotak terakhir yang wajib ditandakan.
Ubah suai templat ini
- Edit teks muka hadapan untuk menyatakan skop dan pernyataan perlindungan safe harbour anda sendiri (safe harbour)
- Hantar laporan terus ke peti mel keselamatan anda melalui tetapan pemberitahuan
- Alih keluar soalan tentang penghargaan jika anda tidak menerbitkan pengiktirafan
- Tambah menu lungsur produk atau domain anda pada soalan aset terjejas
- Simpan laporan ke dalam folder peti besi terhad yang hanya digunakan oleh pasukan keselamatan anda
- Tukar warna aksen dan teks muka hadapan agar sepadan dengan halaman keselamatan anda
Petua untuk borang laporan pendedahan kerentanan yang lebih baik
- Akui penerimaan setiap laporan dengan segera, walaupun sebelum anda menghasilkan semula isu tersebut
- Terbitkan perkara yang termasuk dan tidak termasuk dalam skop di sebelah pautan ke borang
- Minta pelapor menggunakan akaun ujian dan jangan sekali-kali menggunakan data pelanggan sebenar
- Pastikan pelapor mendapat maklumat terkini semasa anda membaiki isu tersebut
- Persetujui tarikh pendedahan bersama-sama jika boleh
- Hadkan pihak yang boleh melihat folder peti besi — laporan mungkin menerangkan kelemahan yang masih wujud
Setiap respons menjadi PDF dalam vault anda
Setiap laporan difailkan sebagai PDF dalam folder peti besi yang anda pilih, dengan tangkapan skrin dan fail bukti konsep disimpan sebagai lampiran, dan anda akan dimaklumkan melalui e-mel. Jika pelapor memberikan alamat e-mel, mereka menerima salinan laporan mereka sendiri.
Jadual Responses membolehkan pasukan anda mencari laporan mengikut aset atau jenis dan mengeksportnya ke CSV — berguna untuk menjejaki laporan daripada penerimaan hingga pembaikan.
- Mulakan dengan templat ini. Ia dibuka dalam pereka FileIt Forms — ubah mana-mana soalan, tambah halaman, tetapkan peraturan bila soalan dipaparkan.
- Kongsikannya. Hidupkan pautan awam atau hantarkannya melalui e-mel, setiap orang dengan pautan sendiri. Mereka tidak memerlukan akaun FileIt.
- Dapatkan jawapan sebagai PDF. Setiap respons disimpan sebagai PDF dalam folder vault yang anda pilih, bersama fail yang dimuat naik — dan disenaraikan dalam jadual Respons yang boleh anda eksport ke CSV.
Borang Laporan pendedahan kerentanan: soalan lazim
Adakah templat pendedahan kerentanan ini percuma?
Ya. Ia disertakan dalam aplikasi Forms FileIt untuk setiap pelan, termasuk pelan percuma.
Bolehkah pelapor kekal tanpa nama?
Ya. Nama dan e-mel adalah pilihan. Pengumpulan identiti dimatikan, jadi tiada apa-apa yang ditanya sebelum borang bermula.
Adakah borang ini mewujudkan safe harbour dari segi undang-undang (safe harbour)?
Tidak. Borang ini mengumpulkan laporan. Sebarang pernyataan perlindungan safe harbour atau skop ialah dasar anda sendiri, yang boleh ditambahkan pada teks muka hadapan.
Bolehkah penyelidik melampirkan fail bukti konsep?
Ya. Sehingga lima imej, PDF atau fail teks boleh dimuat naik bersama setiap laporan.
Siapa yang boleh melihat laporan?
Laporan difailkan dalam peti besi FileIt anda, dalam folder yang anda pilih, dan dihantar melalui e-mel kepada alamat dalam tetapan pemberitahuan anda.
Di manakah saya patut memautkan borang ini?
Kebanyakan organisasi memautkannya dari halaman keselamatan atau kepercayaan, serta daripada baris hubungan dalam fail security.txt mereka.