ما قالب نموذج تقرير الإفصاح عن الثغرات؟
عندما يكتشف شخص ما ثغرة أمنية في منتجك، فإن أسوأ نتيجة هي ألا يعرف كيف يبلغك بها. يوفّر نموذج تقرير الإفصاح عن الثغرات مكانًا واضحًا لإرسال البلاغ، ويمنح فريقك تقريرًا يمكنه التعامل معه، يتضمن الأصل المتأثر، ونوع الخلل، وخطوات مرقّمة لإعادة إنتاجه، ووصفًا لتأثيره.
غالبًا ما تفتقر التقارير المرسلة إلى عنوان دعم عام إلى التفاصيل اللازمة لإعادة إنتاجها، وقد تبقى أحيانًا من دون قراءة. يطرح هذا القالب الأسئلة التي سيطرحها مهندس أمني على أي حال: «خطوات إعادة الإنتاج»، و«ماذا يمكن للمهاجم أن يفعل بهذا؟»، وما إذا كان المُبلّغ قد وصل إلى بيانات شخص آخر، وما خططه للإفصاح. ويمكن للمُبلّغين البقاء مجهولين، كما يوضّح بيان قصير بحسن نية التوقعات لدى الطرفين.
يعمل هذا النموذج على تطبيق Forms في FileIt: اربطه من صفحة الأمان لديك أو من ملف security.txt، وسيتحوّل كل تقرير إلى ملف PDF في خزنتك، مع إرفاق لقطات الشاشة أو ملفات إثبات المفهوم.
- مناسب لـ
- شركات البرمجيات، ومزوّدي البرمجيات كخدمة، والوكالات، وأي مؤسسة لديها موقع إلكتروني عام
- يملؤه
- الباحثون الأمنيون، أو العملاء، أو أي شخص يلاحظ خللًا
- الوقت اللازم لإكماله
- نحو 10 دقائق، بحسب التقرير
- يتضمن
- إخفاء الهوية اختياريًا، ومحدّدًا لنوع الثغرة، ودرجة الخطورة، وسؤالًا عن الوصول إلى البيانات، ورفع الأدلة، وخطط الإفصاح
من يستخدم نموذج تقرير الإفصاح عن الثغرات؟
- ربطه من صفحة أمان أو من ملف security.txt ليكون قناة الإبلاغ العامة لديك
- منح العملاء مسارًا أفضل من قائمة الدعم العامة للإبلاغ عن المشكلات الأمنية
- جمع النتائج من برنامج مكافآت أخطاء غير رسمي أو مخصص للمدعوين فقط
- تسجيل التقارير الخاصة بمنتج عتاد أو منتج إنترنت الأشياء (IoT)
- تولّي وكالة جمع تقارير الثغرات نيابةً عن مواقع العملاء
- الاحتفاظ بسجل مؤرّخ لكل تقرير ووقت وصوله
أسئلة نموذج تقرير الإفصاح عن الثغرات هذا
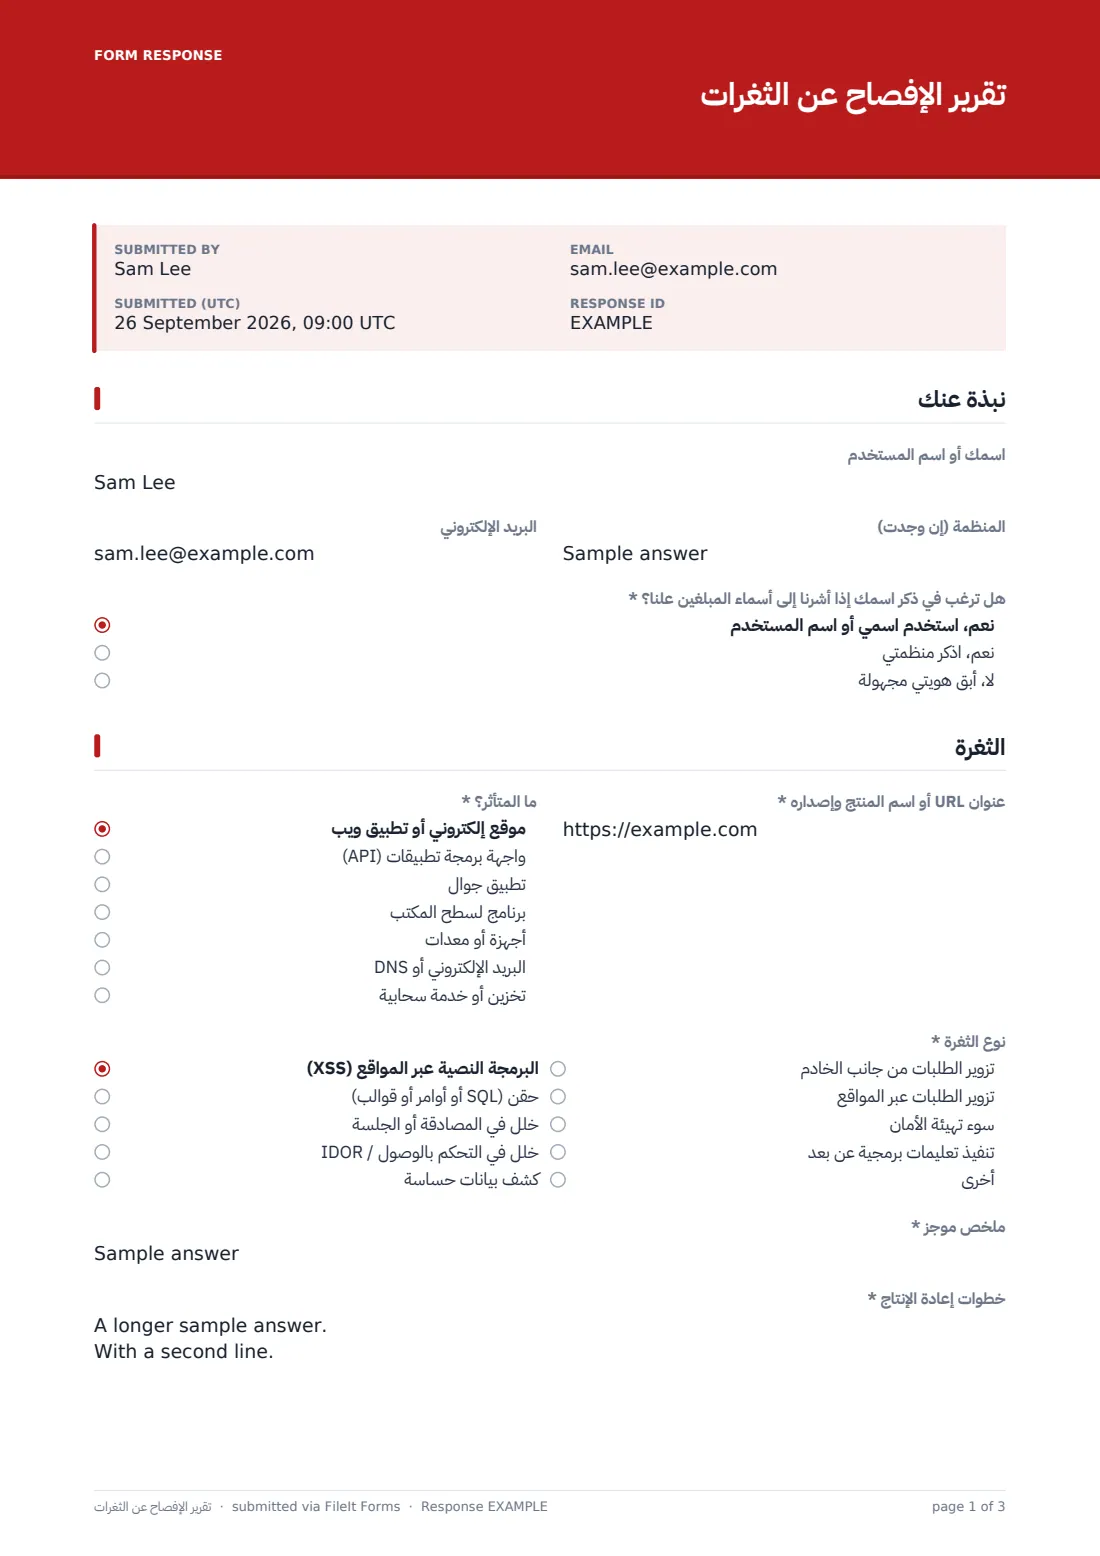
21 أسئلة على 3 صفحات · يتضمن رفع ملف, أسئلة مشروطة, صفحات متعددة, مربع اختيار الموافقة.
1 نبذة عنك
- اسمك أو اسم المستخدم
- البريد الإلكتروني
- المنظمة (إن وجدت)
- هل ترغب في ذكر اسمك إذا أشرنا إلى أسماء المبلّغين علنًا؟* نعم، استخدم اسمي أو اسم المستخدم · نعم، اذكر منظمتي · لا، أبقِ هويتي مجهولة
2 الثغرة
- ما المتأثر؟* موقع إلكتروني أو تطبيق ويب · واجهة برمجة تطبيقات (API) · تطبيق جوّال · برنامج لسطح المكتب · أجهزة أو معدات · البريد الإلكتروني أو DNS · تخزين أو خدمة سحابية
- عنوان URL أو اسم المنتج وإصداره*
- نوع الثغرة* البرمجة النصية عبر المواقع (XSS) · حقن (SQL أو أوامر أو قوالب) · خلل في المصادقة أو الجلسة · خلل في التحكم بالوصول / IDOR · كشف بيانات حساسة · تزوير الطلبات من جانب الخادم · تزوير الطلبات عبر المواقع · سوء تهيئة الأمان · تنفيذ تعليمات برمجية عن بُعد · أخرى
- ملخص موجز*
- خطوات إعادة الإنتاج*
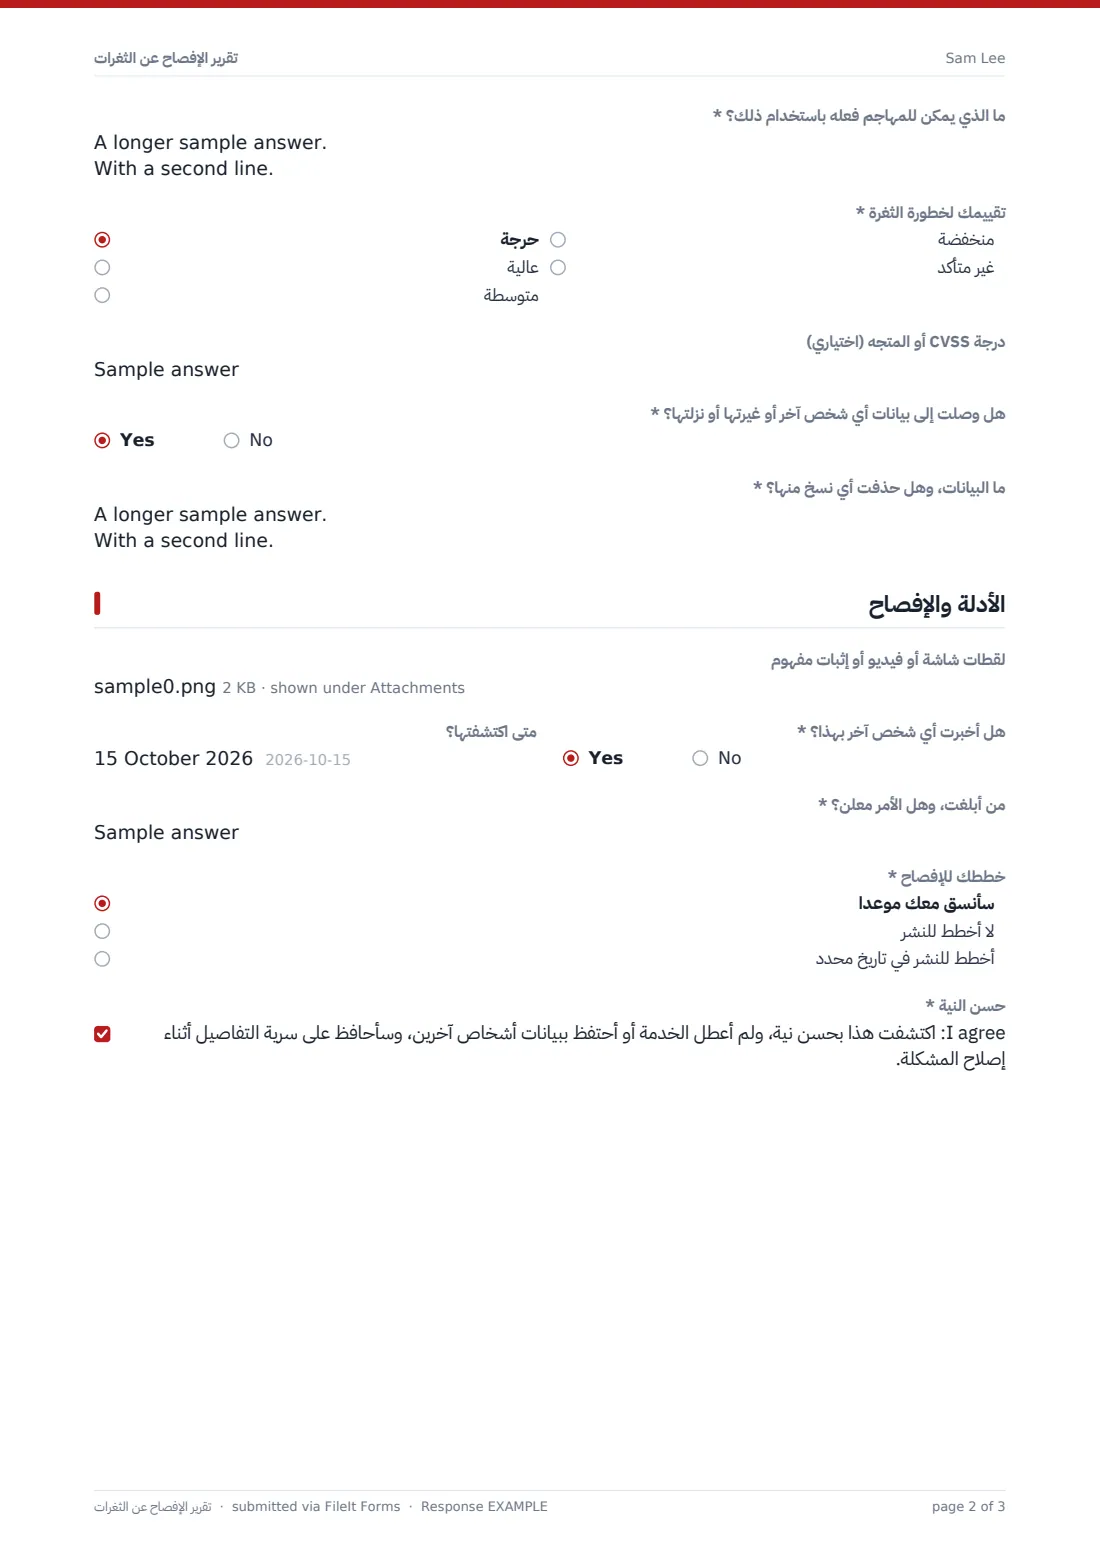
- ما الذي يمكن للمهاجم فعله باستخدام ذلك؟*
- تقييمك لخطورة الثغرة* حرجة · عالية · متوسطة · منخفضة · غير متأكد
- درجة CVSS أو المتجه (اختياري)
- هل وصلت إلى بيانات أي شخص آخر أو غيّرتها أو نزّلتها؟*
- ما البيانات، وهل حذفت أي نسخ منها؟* لا يُطرح إلا عند انطباقه
3 الأدلة والإفصاح
- لقطات شاشة أو فيديو أو إثبات مفهوم
- متى اكتشفتها؟
- هل أخبرت أي شخص آخر بهذا؟*
- من أبلغت، وهل الأمر معلن؟* لا يُطرح إلا عند انطباقه
- خططك للإفصاح* سأنسّق معك موعدًا · لا أخطط للنشر · أخطط للنشر في تاريخ محدد
- تاريخ النشر المخطط له* لا يُطرح إلا عند انطباقه
- حسن النية*
نموذج تقرير الإفصاح عن الثغرات، صفحةً صفحةً
1 نبذة عنك
الاسم أو اسم المستخدم، والبريد الإلكتروني، والمؤسسة كلها اختيارية، مع ملاحظة تفيد بأنه لا يمكنك المتابعة من دون وسيلة اتصال. ويسأل سؤال إلزامي عما إذا كان المُبلّغ يرغب في الحصول على تقدير عند الإشارة إلى المبلّغين علنًا، وذلك بالاسم أو باسم المؤسسة أو من دون أي منهما.
2 الثغرة
يحدد المُبلّغ ما الذي تأثر: موقع إلكتروني، أو واجهة برمجة تطبيقات (API)، أو تطبيق جوّال، أو برنامج لسطح المكتب، أو عتاد، أو بريد إلكتروني أو نظام أسماء النطاقات (DNS)، أو خدمة سحابية، أو خيار آخر، ثم يضيف عنوان URL أو اسم التطبيق أو الإصدار. ويشمل «نوع الثغرة» البرمجة النصية عبر المواقع (XSS)، وحقن التعليمات البرمجية، وثغرات المصادقة، وتعطّل التحكم في الوصول، وكشف البيانات، وطلب تزوير من جانب الخادم (SSRF)، وتزوير الطلبات عبر المواقع (CSRF)، وسوء الإعداد، والتنفيذ عن بُعد للتعليمات البرمجية. يلي ذلك ملخص قصير، و«خطوات إعادة الإنتاج» المرقّمة، والتأثير، إضافةً إلى تقييم الخطورة من جانب المُبلّغ ودرجة CVSS اختيارية. وإذا وصل المُبلّغ إلى بيانات شخص آخر أو غيّرها أو نزّلها، فسيُطلب منه تحديد ماهيتها وما إذا كان قد حذف النسخ.
3 الأدلة والإفصاح
يمكن إرفاق ما يصل إلى خمس لقطات شاشة أو مقاطع فيديو أو ملفات إثبات مفهوم. ويذكر المُبلّغ متى اكتشف الثغرة، وما إذا كان قد أبلغ أي شخص آخر بها، وما خططه للإفصاح: التنسيق على موعد، أو عدم وجود خطط للنشر، أو تحديد موعد للنشر، مع مطالبته بذكر هذا الموعد. ويكون إقرار حسن النية هو آخر مربع مطلوب تحديده.
خصّص القالب كما تريد
- عدّل نص الغلاف لذكر نطاقك الخاص وصياغة الملاذ الآمن (safe harbour) لديك
- أرسل التقارير مباشرةً إلى صندوق بريد الأمان لديك عبر إعدادات الإشعارات
- أزل سؤال التقدير إذا كنت لا تنشر إشادات بالمبلّغين
- أضف قائمة منسدلة بمنتجاتك أو نطاقاتك إلى سؤال الأصل المتأثر
- أودِع التقارير في مجلد مقيّد داخل الخزنة لا يستخدمه سوى فريق الأمان لديك
- غيّر اللون المميّز ونص الغلاف ليتوافقا مع صفحة الأمان لديك
نصائح لتحسين نموذج تقرير الإفصاح عن الثغرات
- أكّد استلام كل تقرير بسرعة، حتى قبل إعادة إنتاجه
- انشر ما هو داخل النطاق وخارجه بجوار رابط النموذج
- اطلب من المبلّغين استخدام حسابات اختبار وعدم استخدام بيانات عملاء حقيقية مطلقًا
- أبقِ المُبلّغ على اطلاع أثناء إصلاح المشكلة
- اتفق معه على موعد للإفصاح كلما أمكن
- قيّد من يمكنه رؤية مجلد الخزنة، فقد تصف التقارير نقاط ضعف قائمة
تتحول كل إجابة إلى ملف PDF في خزنتك
يُحفظ كل تقرير كملف PDF في مجلد الخزنة الذي تختاره، مع الاحتفاظ بلقطات الشاشة وملفات إثبات المفهوم كمرفقات، وتتلقى إشعارًا عبر البريد الإلكتروني. وإذا أدخل المُبلّغ عنوان بريد إلكتروني، فسيتلقى نسخة من تقريره.
يتيح لك جدول الردود (Responses) البحث في التقارير حسب الأصل أو النوع وتصديرها إلى ملف CSV، وهو مفيد لتتبّع التقارير منذ استلامها وحتى إصلاحها.
- ابدأ بهذا القالب. يُفتح في مصمم FileIt Forms — غيّر أي سؤال، وأضف صفحات، وحدد قواعد ظهور الأسئلة.
- شاركه. فعّل رابطًا عامًا، أو أرسله بالبريد الإلكتروني إلى الأشخاص، ولكل منهم رابطه الخاص. لا يحتاجون إلى حساب FileIt.
- احصل على الإجابات بصيغة PDF. تُحفظ كل إجابة كملف PDF في مجلد الخزنة الذي تختاره، مع إرفاق الملفات المرفوعة — وتظهر في جدول الإجابات الذي يمكنك تصديره بصيغة CSV.
نموذج تقرير الإفصاح عن الثغرات: الأسئلة الشائعة
هل قالب الإفصاح عن الثغرات مجاني؟
نعم. وهو مشمول في تطبيق Forms في FileIt ضمن جميع الخطط، بما فيها الخطة المجانية.
هل يمكن للمبلّغين البقاء مجهولين؟
نعم. الاسم والبريد الإلكتروني اختياريان. ويكون جمع الهوية متوقفًا، لذلك لا يُطلب أي شيء قبل بدء النموذج.
هل ينشئ هذا النموذج ملاذًا آمنًا قانونيًا (legal safe harbour)؟
لا. يجمع النموذج التقارير. أما أي صياغة تتعلق بالملاذ الآمن أو النطاق فهي جزء من سياستك الخاصة، ويمكنك إضافتها إلى نص الغلاف.
هل يمكن للباحثين إرفاق ملفات إثبات المفهوم؟
نعم. يمكن رفع ما يصل إلى خمس صور أو ملفات PDF أو ملفات نصية مع كل تقرير.
من يمكنه رؤية التقارير؟
تُحفظ التقارير في خزنة FileIt لديك، داخل المجلد الذي تختاره، وتُرسل بالبريد الإلكتروني إلى العناوين المحددة في إعدادات الإشعارات.
أين ينبغي أن أضع رابط النموذج؟
تضع معظم المؤسسات رابط النموذج في صفحة الأمان أو الثقة، وكذلك في سطر الاتصال ضمن ملف security.txt.