¿Qué es la plantilla del formulario de informe de divulgación de vulnerabilidades?
Cuando alguien descubre un fallo de seguridad en tu producto, el peor resultado es que no sepa cómo comunicártelo. Un formulario de informe de vulnerabilidades le ofrece un lugar claro donde enviarlo y proporciona a tu equipo un informe sobre el que puede actuar, con el activo afectado, el tipo de fallo, pasos numerados para reproducirlo y una descripción del impacto.
Los informes enviados a una dirección general de soporte suelen carecer de los detalles necesarios para reproducirlos y, a veces, quedan sin leer. Esta plantilla plantea las preguntas que cualquier ingeniero de seguridad haría: «Pasos para reproducirlo», «¿Qué podría hacer un atacante con esto?», si la persona que informa accedió a datos de terceros y cuáles son sus planes de divulgación. Quienes informan pueden permanecer en el anonimato, y una breve declaración de buena fe establece las expectativas de ambas partes.
Funciona con la aplicación Forms de FileIt: enlázala desde tu página de seguridad o tu archivo security.txt y cada informe se convertirá en un PDF en tu bóveda, con capturas de pantalla o archivos de prueba de concepto (proof-of-concept) adjuntos.
- Ideal para
- Empresas de software, proveedores SaaS, agencias y cualquier organización con un sitio web público
- Lo rellenan
- Investigadores de seguridad, clientes o cualquier persona que detecte un fallo
- Tiempo para completarlo
- Unos 10 minutos, según el informe
- Incluye
- Anonimato opcional, selector del tipo de vulnerabilidad, gravedad, pregunta sobre acceso a datos, carga de evidencias y planes de divulgación
¿Quién usa un formulario de informe de divulgación de vulnerabilidades?
- Enlazarlo desde una página de seguridad o security.txt como canal público de comunicación de vulnerabilidades
- Ofrecer a los clientes una vía mejor que la cola general de soporte para los problemas de seguridad
- Recopilar hallazgos de un programa de recompensas por errores informal o solo por invitación
- Registrar informes sobre un producto de hardware o IoT
- Permitir que una agencia reciba informes de vulnerabilidades en nombre de sitios web de sus clientes
- Conservar un registro fechado de cada informe y de cuándo llegó
Preguntas de este formulario de informe de divulgación de vulnerabilidades
21 preguntas en 3 páginas · incluye subir archivo, preguntas condicionales, varias páginas, casilla de consentimiento.
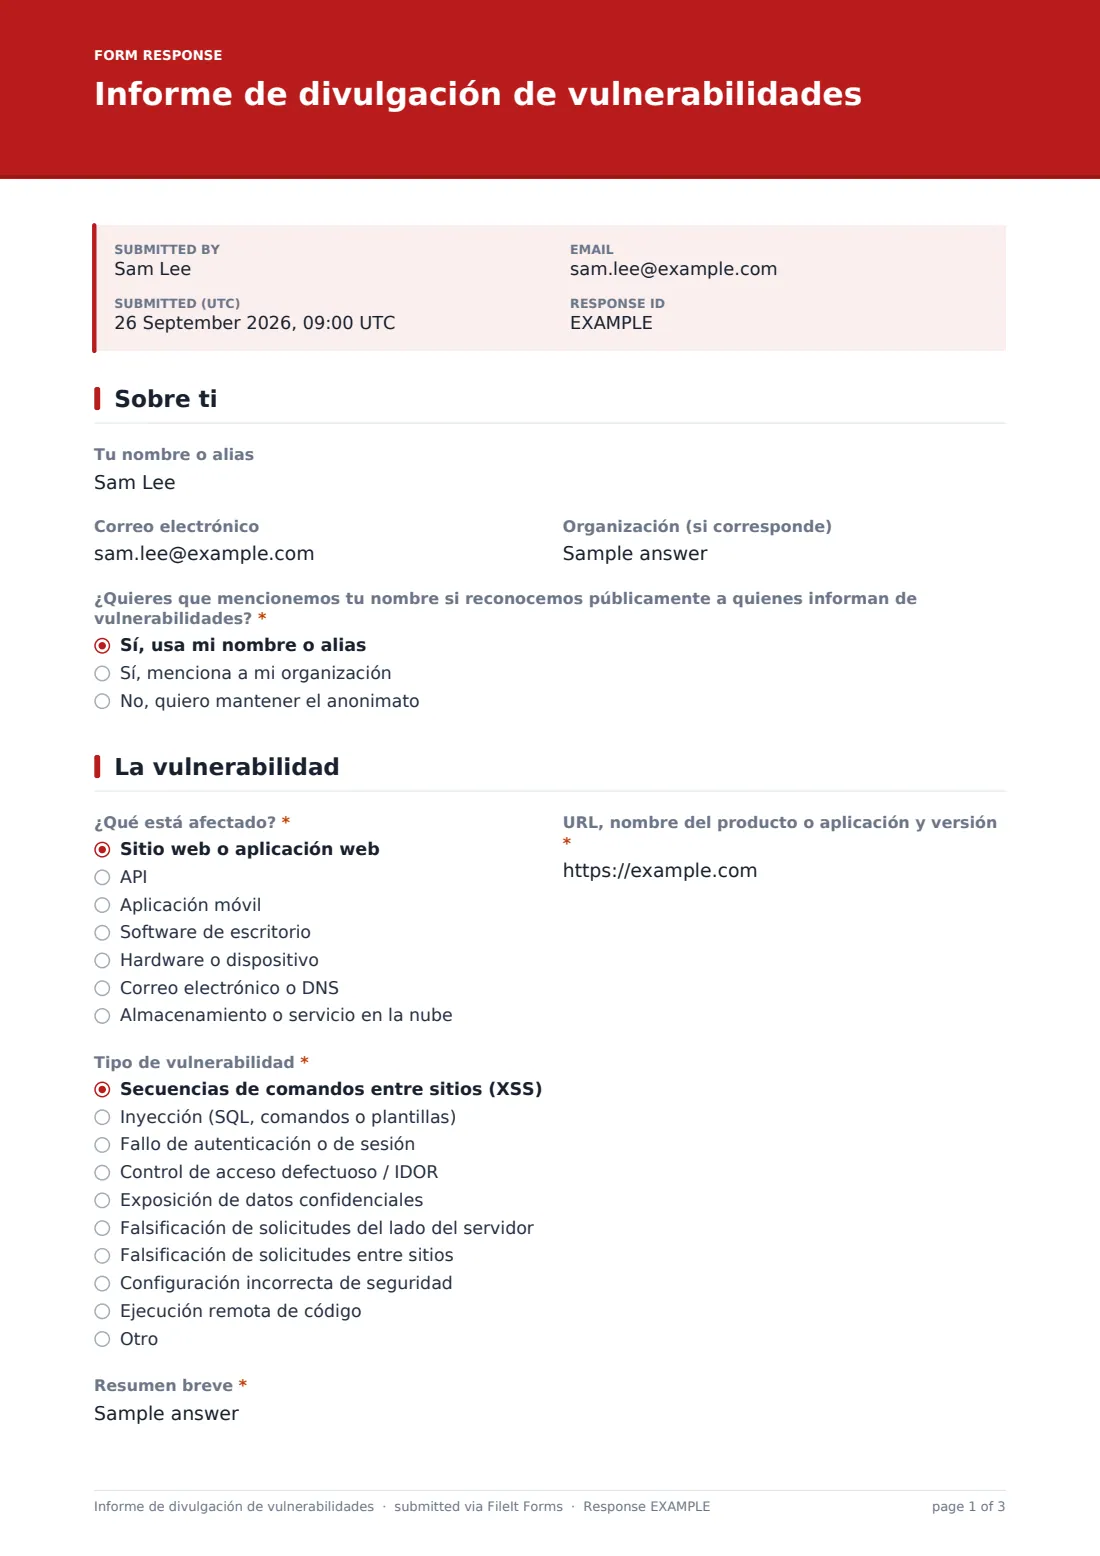
1 Sobre ti
- Tu nombre o alias
- Correo electrónico
- Organización (si corresponde)
- ¿Quieres que mencionemos tu nombre si reconocemos públicamente a quienes informan de vulnerabilidades?* Sí, usa mi nombre o alias · Sí, menciona a mi organización · No, quiero mantener el anonimato
2 La vulnerabilidad
- ¿Qué está afectado?* Sitio web o aplicación web · API · Aplicación móvil · Software de escritorio · Hardware o dispositivo · Correo electrónico o DNS · Almacenamiento o servicio en la nube
- URL, nombre del producto o aplicación y versión*
- Tipo de vulnerabilidad* Secuencias de comandos entre sitios (XSS) · Inyección (SQL, comandos o plantillas) · Fallo de autenticación o de sesión · Control de acceso defectuoso / IDOR · Exposición de datos confidenciales · Falsificación de solicitudes del lado del servidor · Falsificación de solicitudes entre sitios · Configuración incorrecta de seguridad · Ejecución remota de código · Otro
- Resumen breve*
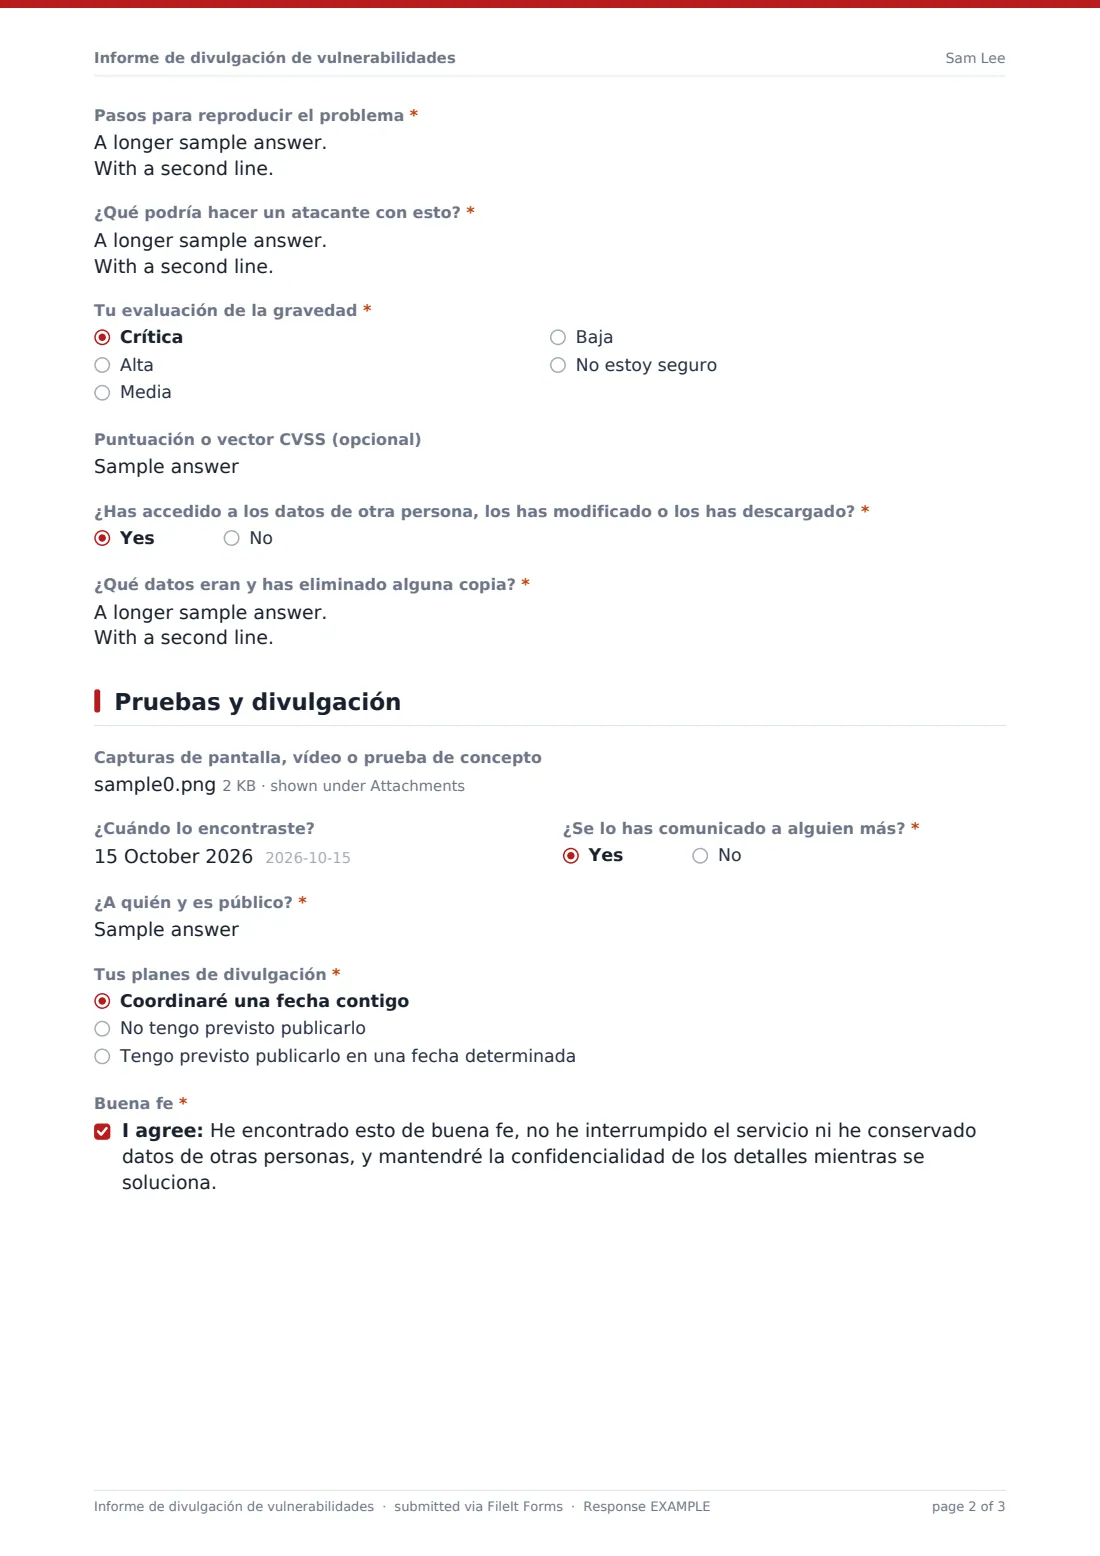
- Pasos para reproducir el problema*
- ¿Qué podría hacer un atacante con esto?*
- Tu evaluación de la gravedad* Crítica · Alta · Media · Baja · No estoy seguro
- Puntuación o vector CVSS (opcional)
- ¿Has accedido a los datos de otra persona, los has modificado o los has descargado?*
- ¿Qué datos eran y has eliminado alguna copia?* solo se pregunta cuando corresponde
3 Pruebas y divulgación
- Capturas de pantalla, vídeo o prueba de concepto
- ¿Cuándo lo encontraste?
- ¿Se lo has comunicado a alguien más?*
- ¿A quién y es público?* solo se pregunta cuando corresponde
- Tus planes de divulgación* Coordinaré una fecha contigo · No tengo previsto publicarlo · Tengo previsto publicarlo en una fecha determinada
- Fecha prevista de publicación* solo se pregunta cuando corresponde
- Buena fe*
El formulario informe de divulgación de vulnerabilidades, página por página
1 Sobre ti
El nombre o alias, el correo electrónico y la organización son opcionales, con una nota que indica que no podrás hacer seguimiento sin un contacto. Una pregunta obligatoria consulta si la persona que informa quiere recibir reconocimiento cuando publiques menciones de quienes informan: por nombre, por organización o de ninguna manera.
2 La vulnerabilidad
La persona que informa selecciona qué está afectado —sitio web, API, aplicación móvil, software de escritorio, hardware, correo electrónico o DNS, servicio en la nube u otro— e indica la URL, el nombre de la aplicación o la versión. «Tipo de vulnerabilidad» incluye XSS, inyección, fallos de autenticación, control de acceso incorrecto, exposición de datos, SSRF, CSRF, configuración incorrecta y ejecución remota de código. A continuación se solicitan un breve resumen, los «Pasos para reproducirla» numerados y el impacto, además de la gravedad indicada por la persona y una puntuación CVSS opcional. Si accedió, modificó o descargó datos de otra persona, se le pregunta cuáles fueron y si se han eliminado las copias.
3 Evidencias y divulgación
Se pueden adjuntar hasta cinco capturas de pantalla, vídeos o archivos de prueba de concepto (proof-of-concept). La persona que informa indica cuándo lo descubrió, si se lo ha comunicado a alguien más y cuáles son sus planes de divulgación: coordinar una fecha, no tener previsto publicarlo o establecer una fecha de publicación, que deberá indicar. Una declaración de buena fe es la última casilla obligatoria.
Personaliza la plantilla
- Edita el texto de portada para indicar tu propio alcance y la redacción de tu puerto seguro (safe harbour)
- Envía los informes directamente a tu buzón de seguridad mediante la configuración de notificaciones
- Elimina la pregunta sobre el reconocimiento si no publicas agradecimientos
- Añade un menú desplegable con tus productos o dominios a la pregunta sobre el activo afectado
- Guarda los informes en una carpeta de la bóveda restringida que solo utilice tu equipo de seguridad
- Cambia el color de acento y el texto de portada para que coincidan con tu página de seguridad
Consejos para mejorar tu formulario informe de divulgación de vulnerabilidades
- Confirma rápidamente la recepción de todos los informes, incluso antes de haberlos reproducido
- Publica qué está dentro y fuera del alcance junto al enlace al formulario
- Pide a quienes informan que utilicen cuentas de prueba y nunca datos reales de clientes
- Mantén informada a la persona que informa mientras solucionas el problema
- Acordad una fecha de divulgación siempre que sea posible
- Restringe quién puede ver la carpeta de la bóveda: los informes pueden describir vulnerabilidades activas
Cada respuesta se convierte en un PDF en tu bóveda
Cada informe se guarda como PDF en la carpeta de la bóveda que elijas, con las capturas de pantalla y los archivos de prueba de concepto conservados como adjuntos, y recibirás una notificación por correo electrónico. Si la persona que informa ha indicado una dirección de correo electrónico, recibirá una copia de su propio informe.
La tabla de respuestas permite a tu equipo buscar informes por activo o tipo y exportarlos a CSV, algo práctico para hacer seguimiento desde la recepción del informe hasta la solución.
- Empieza con esta plantilla. Se abre en el diseñador de FileIt Forms: cambia cualquier pregunta, añade páginas y define las reglas para mostrar las preguntas.
- Compártelo. Activa un enlace público o envíalo por correo electrónico a otras personas, cada una con su propio enlace. No necesitan una cuenta de FileIt.
- Obtén las respuestas en PDF. Cada respuesta se guarda como PDF en la carpeta de la bóveda que elijas, con los archivos subidos adjuntos, y aparece en una tabla de respuestas que puedes exportar a CSV.
Formulario Informe de divulgación de vulnerabilidades: preguntas frecuentes
¿La plantilla de divulgación de vulnerabilidades es gratuita?
Sí. Está incluida en la aplicación Forms de FileIt en todos los planes, incluido el plan gratuito.
¿Quienes informan pueden permanecer en el anonimato?
Sí. El nombre y el correo electrónico son opcionales. La recopilación de identidad está desactivada, por lo que no se solicita nada antes de que empiece el formulario.
¿Este formulario crea un puerto seguro (safe harbour) legal?
No. El formulario recopila informes. Cualquier texto sobre un puerto seguro o sobre el alcance forma parte de tu propia política, que puedes añadir al texto de portada.
¿Pueden los investigadores adjuntar archivos de prueba de concepto?
Sí. Se pueden subir hasta cinco imágenes, archivos PDF o archivos de texto con cada informe.
¿Quién puede ver los informes?
Se guardan en tu bóveda de FileIt, en la carpeta que elijas, y se envían por correo electrónico a las direcciones indicadas en tu configuración de notificaciones.
¿Dónde debería enlazar el formulario?
La mayoría de las organizaciones lo enlazan desde una página de seguridad o confianza y desde la línea de contacto de su archivo security.txt.