Quel est le modèle de formulaire demande d’exception à une politique de sécurité ?
Toute politique de sécurité finit par rencontrer une situation qu’elle ne peut pas couvrir : un outil qui ne fonctionne que sur un ancien système d’exploitation, un fournisseur qui ne peut pas proposer de connexion multifacteur, ou une équipe qui a réellement besoin d’une clé USB. Un formulaire de demande d’exception à une politique de sécurité transforme ces situations en une décision assumée par une personne, plutôt qu’en une solution de contournement discrète dont personne ne se souvient.
Ce modèle demande quelle politique est concernée, « Que prévoit la politique ? » et « Que ne pouvez-vous pas respecter, et pourquoi ? ». Il invite ensuite le demandeur à réfléchir au risque — les données concernées, ce qui pourrait mal tourner, la probabilité et l’impact — et à répertorier les mesures compensatoires déjà en place. Il se termine par un plan de suppression de l’exception, les dates de début et de fin, le responsable du risque qui l’accepte et la signature du demandeur.
Le formulaire fonctionne avec l’application Forms de FileIt. Le personnel le remplit depuis un lien sans compte FileIt, et chaque demande est enregistrée au format PDF signé dans votre coffre, afin que votre registre des exceptions repose sur les demandes originales et leur justification.
- Idéal pour
- Les équipes de sécurité et informatiques, les responsables de la conformité et les fournisseurs de services managés
- Rempli par
- La personne ou l’équipe qui ne peut pas respecter une exigence de la politique
- Temps nécessaire
- Environ 10 minutes
- Comprend
- Sélection de la politique, évaluation de la probabilité et de l’impact, liste de contrôle des mesures compensatoires, ajout de pièces justificatives, signature
Qui utilise un formulaire demande d’exception à une politique de sécurité ?
- Équipement obsolète qui ne peut pas encore être corrigé ou mis à niveau
- Compte de service ou identifiant partagé qui ne peut pas utiliser l’authentification multifacteur
- Service qui a besoin de supports amovibles pour un processus précis
- Droits d’administrateur accordés à un développeur ou à un ingénieur pendant une période définie
- Renouvellement des exceptions de l’année précédente avec un plan mis à jour
- Collecte des exceptions des clients par un fournisseur de services managés avant un audit
Questions de ce formulaire demande d’exception à une politique de sécurité
26 questions sur 4 pages · inclut signature, téléversement de fichier, questions conditionnelles, pages multiples.
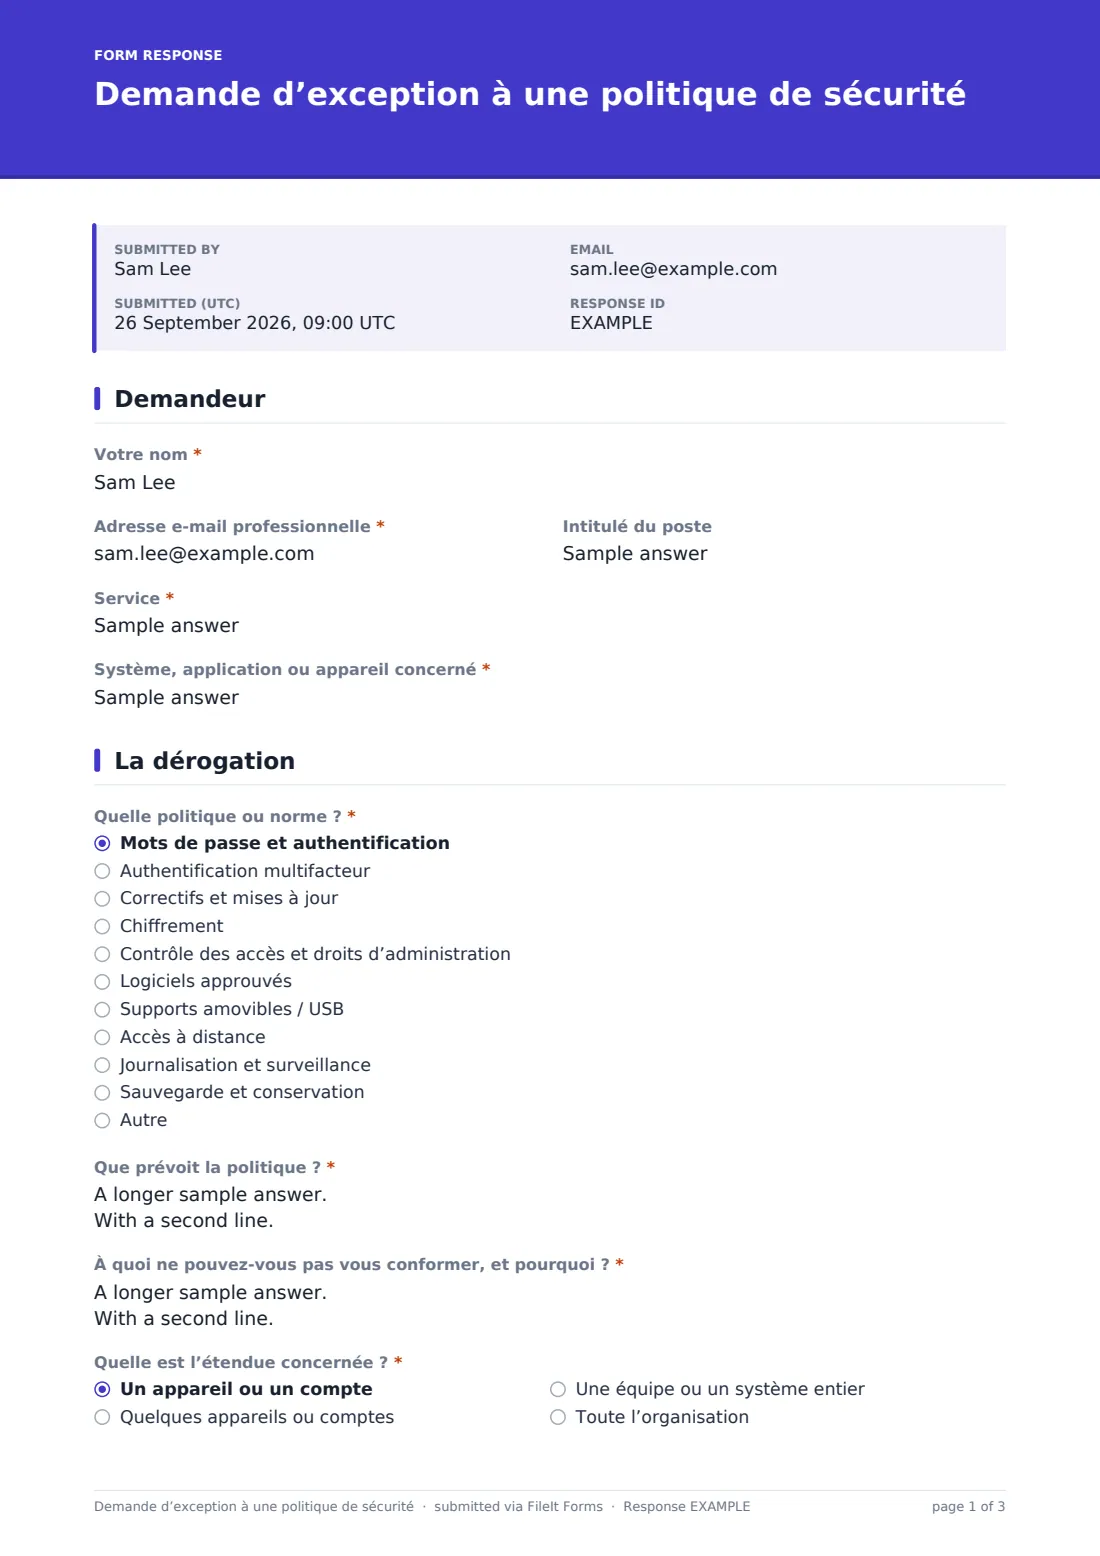
1 Demandeur
- Votre nom*
- Adresse e-mail professionnelle*
- Intitulé du poste
- Service*
- Système, application ou appareil concerné*
2 La dérogation
- Quelle politique ou norme ?* Mots de passe et authentification · Authentification multifacteur · Correctifs et mises à jour · Chiffrement · Contrôle des accès et droits d’administration · Logiciels approuvés · Supports amovibles / USB · Accès à distance · Journalisation et surveillance · Sauvegarde et conservation · Autre
- Indiquez le nom de la politique ou du contrôle* affichée uniquement si applicable
- Que prévoit la politique ?*
- À quoi ne pouvez-vous pas vous conformer, et pourquoi ?*
- Quelle est l’étendue concernée ?* Un appareil ou un compte · Quelques appareils ou comptes · Une équipe ou un système entier · Toute l’organisation
- Environ combien d’appareils ou de comptes sont concernés ? affichée uniquement si applicable
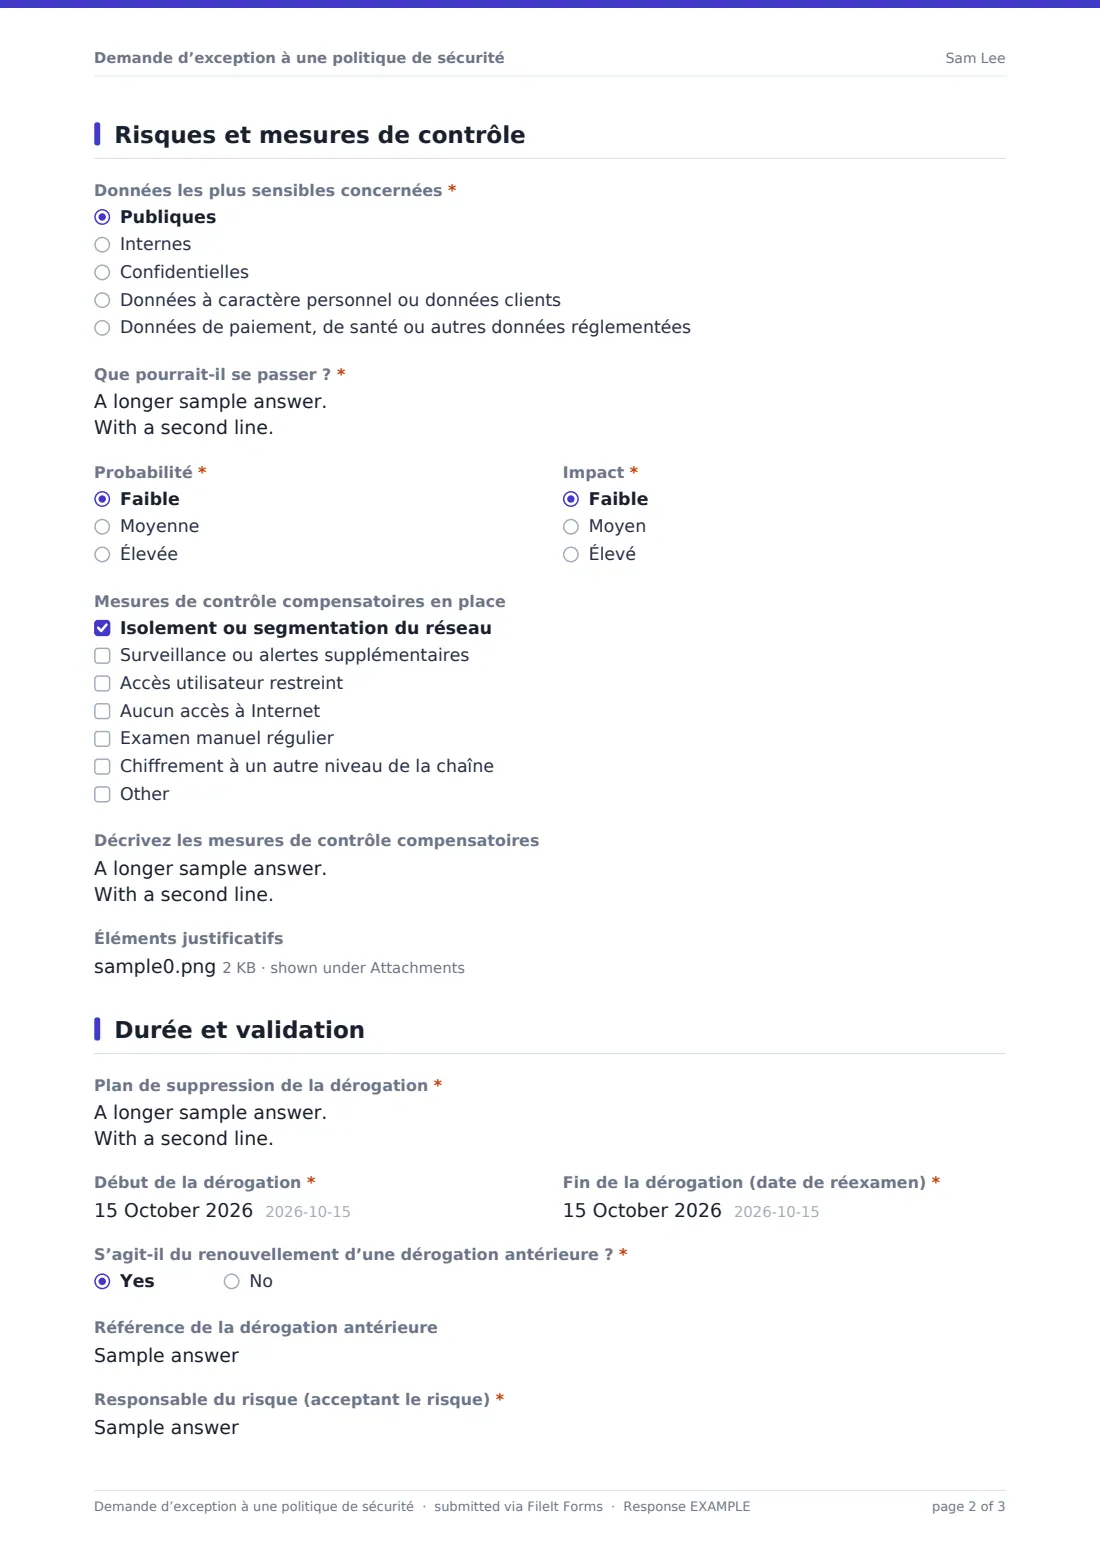
3 Risques et mesures de contrôle
- Données les plus sensibles concernées* Publiques · Internes · Confidentielles · Données à caractère personnel ou données clients · Données de paiement, de santé ou autres données réglementées
- Que pourrait-il se passer ?*
- Probabilité* Faible · Moyenne · Élevée
- Impact* Faible · Moyen · Élevé
- Mesures de contrôle compensatoires en place Isolement ou segmentation du réseau · Surveillance ou alertes supplémentaires · Accès utilisateur restreint · Aucun accès à Internet · Examen manuel régulier · Chiffrement à un autre niveau de la chaîne
- Décrivez les mesures de contrôle compensatoires
- Éléments justificatifs
4 Durée et validation
- Plan de suppression de la dérogation*
- Début de la dérogation*
- Fin de la dérogation (date de réexamen)*
- S’agit-il du renouvellement d’une dérogation antérieure ?*
- Référence de la dérogation antérieure affichée uniquement si applicable
- Responsable du risque (acceptant le risque)*
- Adresse e-mail du responsable du risque*
- Signature du demandeur*
Le formulaire demande d’exception à une politique de sécurité, page par page
1 Demandeur
Nom, adresse e-mail professionnelle, fonction et service, ainsi que le « Système, l’application ou l’appareil concerné », afin de rattacher l’exception à un élément précis.
2 L’exception
« Quelle politique ou quelle norme ? » répertorie les domaines courants — mots de passe, authentification multifacteur, correctifs, chiffrement, contrôle des accès, logiciels autorisés, supports amovibles, accès à distance, journalisation et sauvegarde — avec une option Autre qui demande d’indiquer le nom. Le demandeur cite l’exigence, explique ce qui ne peut pas être respecté et pourquoi, et précise l’étendue de son application, d’un seul appareil à toute l’organisation ; au-delà d’un appareil, le formulaire demande environ combien d’appareils sont concernés.
3 Risques et mesures de contrôle
Le demandeur sélectionne les données les plus sensibles concernées et décrit « Ce qui pourrait mal tourner ? », puis évalue la probabilité et l’impact comme faibles, moyens ou élevés. Une liste de contrôle des mesures compensatoires couvre l’isolation réseau, la surveillance renforcée, l’accès restreint, l’absence d’accès à Internet, la vérification manuelle et le chiffrement à un autre endroit, avec la possibilité d’en ajouter d’autres et de fournir une description en texte libre. Jusqu’à trois fichiers de justificatifs peuvent être joints.
4 Durée et approbation
Un « Plan de suppression de l’exception » est obligatoire, ainsi que les dates de début et de fin. Une question sur le renouvellement demande la référence précédente. Le nom et l’adresse e-mail du responsable du risque sont enregistrés, puis le demandeur signe.
Personnalisez le modèle
- Remplacez la liste des politiques par les rubriques de votre propre politique de sécurité de l’information
- Ajoutez un deuxième champ de signature pour le responsable du risque s’il signe au même moment
- Limitez la date de fin avec une valeur maximale dans le concepteur afin qu’aucune exception ne dépasse votre cycle de revue
- Envoyez chaque demande à votre boîte e-mail de sécurité avec les paramètres de notification
- Classez les exceptions approuvées et en attente dans des dossiers distincts du coffre
- Ajoutez un champ de numéro de référence que votre équipe remplira lors de l’enregistrement de l’exception
Conseils pour un meilleur formulaire demande d’exception à une politique de sécurité
- Limitez les exceptions dans le temps et réexaminez-les à leur date de fin, pas seulement une fois par an
- Demandez un véritable plan de suppression de l’exception, même s’il est long à mettre en œuvre
- Vérifiez que le responsable du risque dispose d’un niveau de responsabilité suffisant pour accepter le risque au nom de l’entreprise
- Recherchez les tendances : de nombreuses exceptions à une même politique peuvent indiquer qu’elle doit être réexaminée
- Vérifiez que les mesures compensatoires existent réellement avant d’approuver l’exception
- Reliez les renouvellements à la demande précédente afin de conserver un historique lisible
Chaque réponse devient un PDF dans votre coffre-fort
La demande signée est enregistrée au format PDF dans votre coffre avec les justificatifs éventuels, et vous recevez une notification afin que l’équipe de sécurité puisse l’examiner. Le demandeur reçoit une copie de ce qu’il a envoyé.
Utilisez le tableau des réponses pour rechercher les exceptions par politique ou par système et les exporter au format CSV pour votre registre des exceptions ou vos justificatifs d’audit, chaque ligne renvoyant vers son PDF d’origine.
- Commencez avec ce modèle. Il s’ouvre dans l’éditeur FileIt Forms — modifiez n’importe quelle question, ajoutez des pages et définissez les règles d’affichage des questions.
- Partagez-le. Activez un lien public ou envoyez-le par e-mail, avec un lien personnel pour chaque destinataire. Aucun compte FileIt n’est nécessaire.
- Obtenez les réponses au format PDF. Chaque réponse est enregistrée au format PDF dans le dossier du coffre-fort de votre choix, avec les fichiers importés en pièces jointes — et répertoriée dans un tableau des réponses exportable au format CSV.
Formulaire Demande d’exception à une politique de sécurité : questions fréquentes
Ce modèle d’exception de sécurité est-il gratuit ?
Oui. Il est inclus dans l’application Forms de chaque compte FileIt, y compris l’offre gratuite.
L’envoi du formulaire approuve-t-il l’exception ?
Non. Il enregistre la demande et la justification du demandeur. Votre équipe de sécurité ou le responsable du risque décide de l’accepter ou non.
Le demandeur doit-il avoir un compte FileIt ?
Non. Il le remplit depuis un lien partagé ou une demande envoyée par e-mail.
Pourquoi demander des mesures compensatoires ?
Elles montrent ce qui réduit le risque tant que la politique n’est pas respectée, ce qu’un examinateur souhaite généralement voir avant de donner son accord.
Puis-je définir une durée maximale pour l’exception ?
Oui. Définissez une date maximale dans la question relative à la date de fin du concepteur, ou expliquez votre règle dans son texte d’aide.
La signature a-t-elle une valeur juridique ?
Le formulaire enregistre sur le PDF une signature manuscrite ou saisie. La question de savoir si elle répond à vos propres exigences doit être vérifiée selon votre situation.