Qu’est-ce qu’un accord d’utilisation acceptable des systèmes informatiques ?
Un accord d’utilisation acceptable des systèmes informatiques (souvent appelé AUP, pour « Acceptable Use Policy ») définit comment le personnel peut utiliser les technologies fournies par l’employeur. Il s’agit d’une mesure de sécurité simple et peu coûteuse : de nombreux incidents commencent par un mot de passe partagé, un clic sur un lien d’hameçonnage ou des fichiers de l’entreprise enregistrés dans un compte personnel. Un accord signé clarifie les règles avant tout accès.
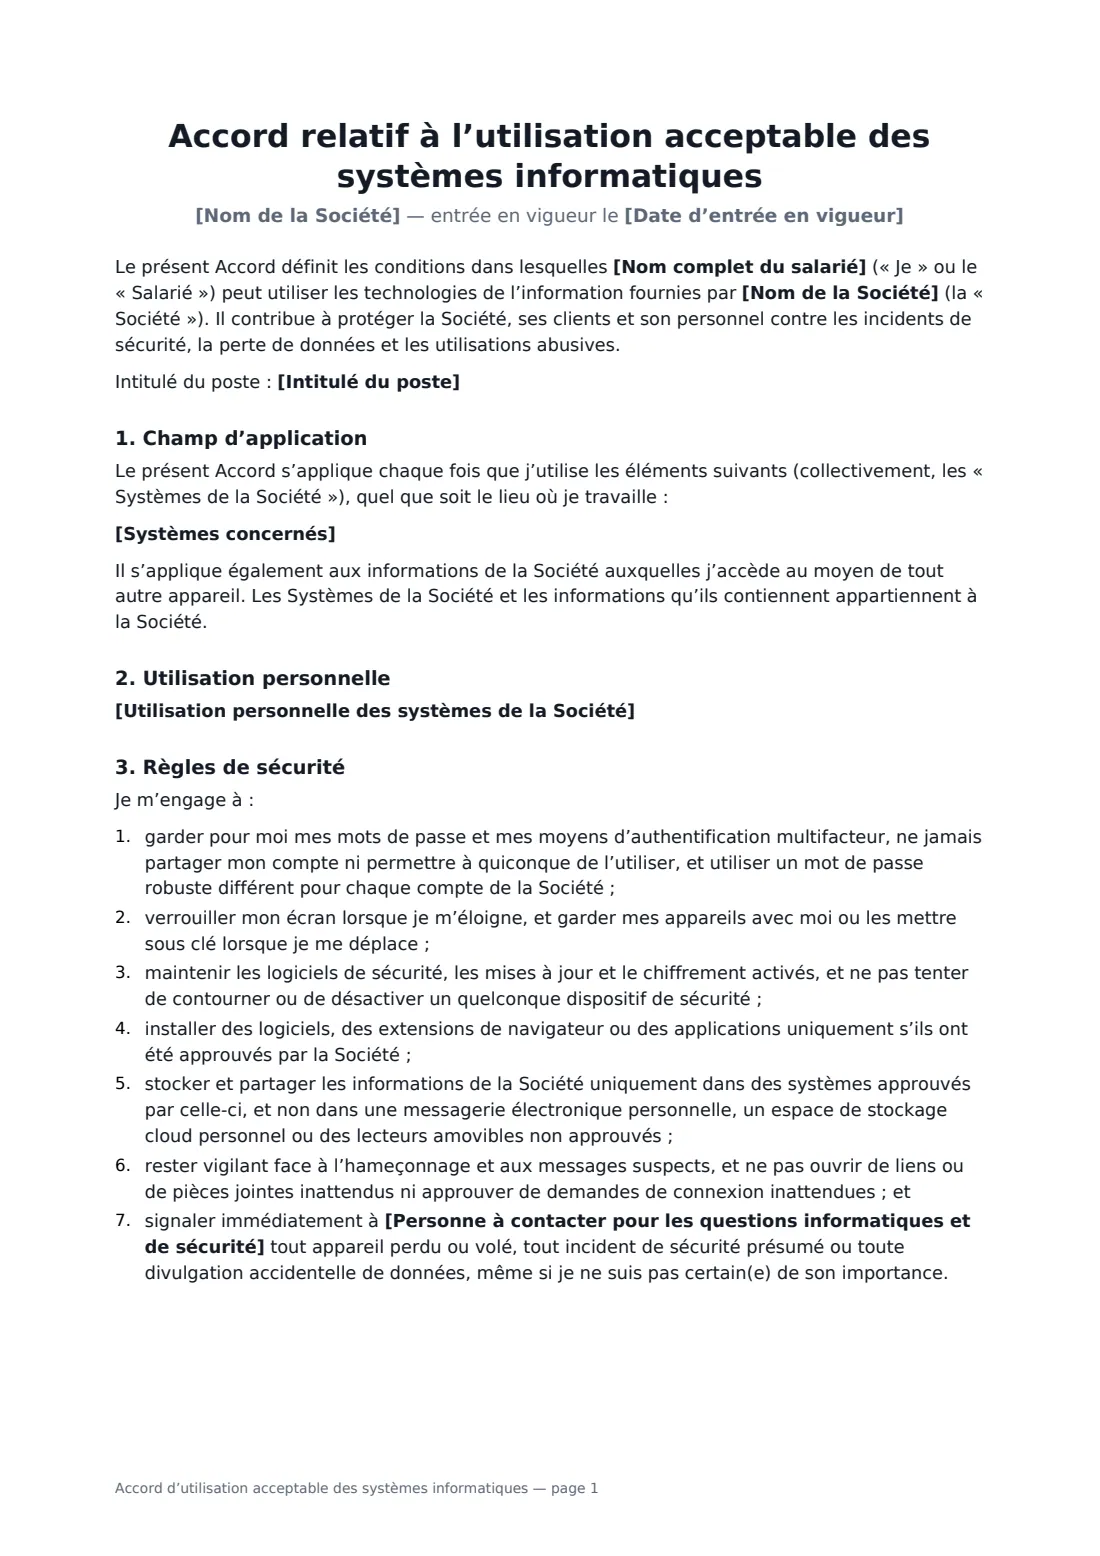
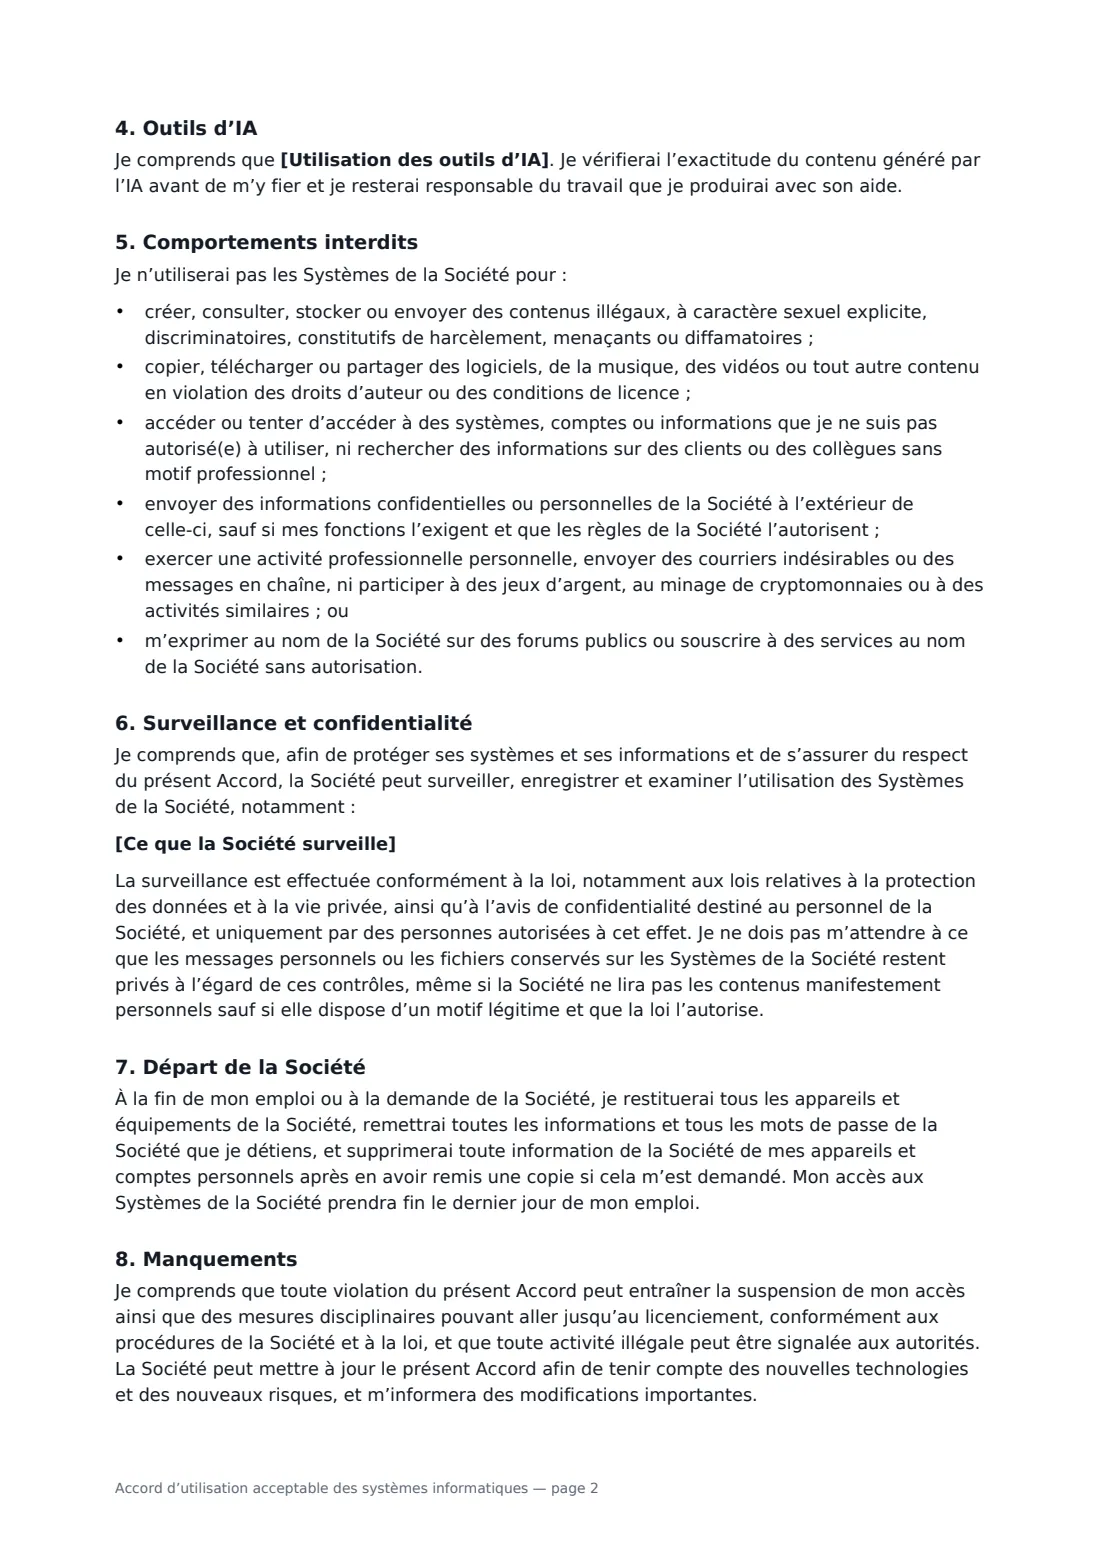
Ce modèle répertorie les systèmes concernés et vous permet de choisir si un usage personnel limité est autorisé ou si les systèmes sont réservés exclusivement à un usage professionnel. Il établit sept règles de sécurité : mots de passe et authentification multifacteur, verrouillage de l’écran, maintien des contrôles de sécurité activés, utilisation exclusive de logiciels approuvés, utilisation exclusive de supports de stockage approuvés, vigilance face à l’hameçonnage et signalement immédiat des incidents au contact informatique que vous désignez. Une section consacrée aux outils d’IA vous permet d’autoriser uniquement les outils approuvés ou d’exiger une autorisation écrite pour toute utilisation. Le modèle répertorie les usages interdits, explique ce que l’entreprise surveille et précise que cette surveillance respecte les lois sur la protection des données et de la vie privée. Il couvre également la restitution des appareils et des données au départ du salarié et définit les conséquences d’un manquement.
- Idéal pour
- Chaque salarié ayant accès aux ordinateurs, comptes et systèmes de l’entreprise
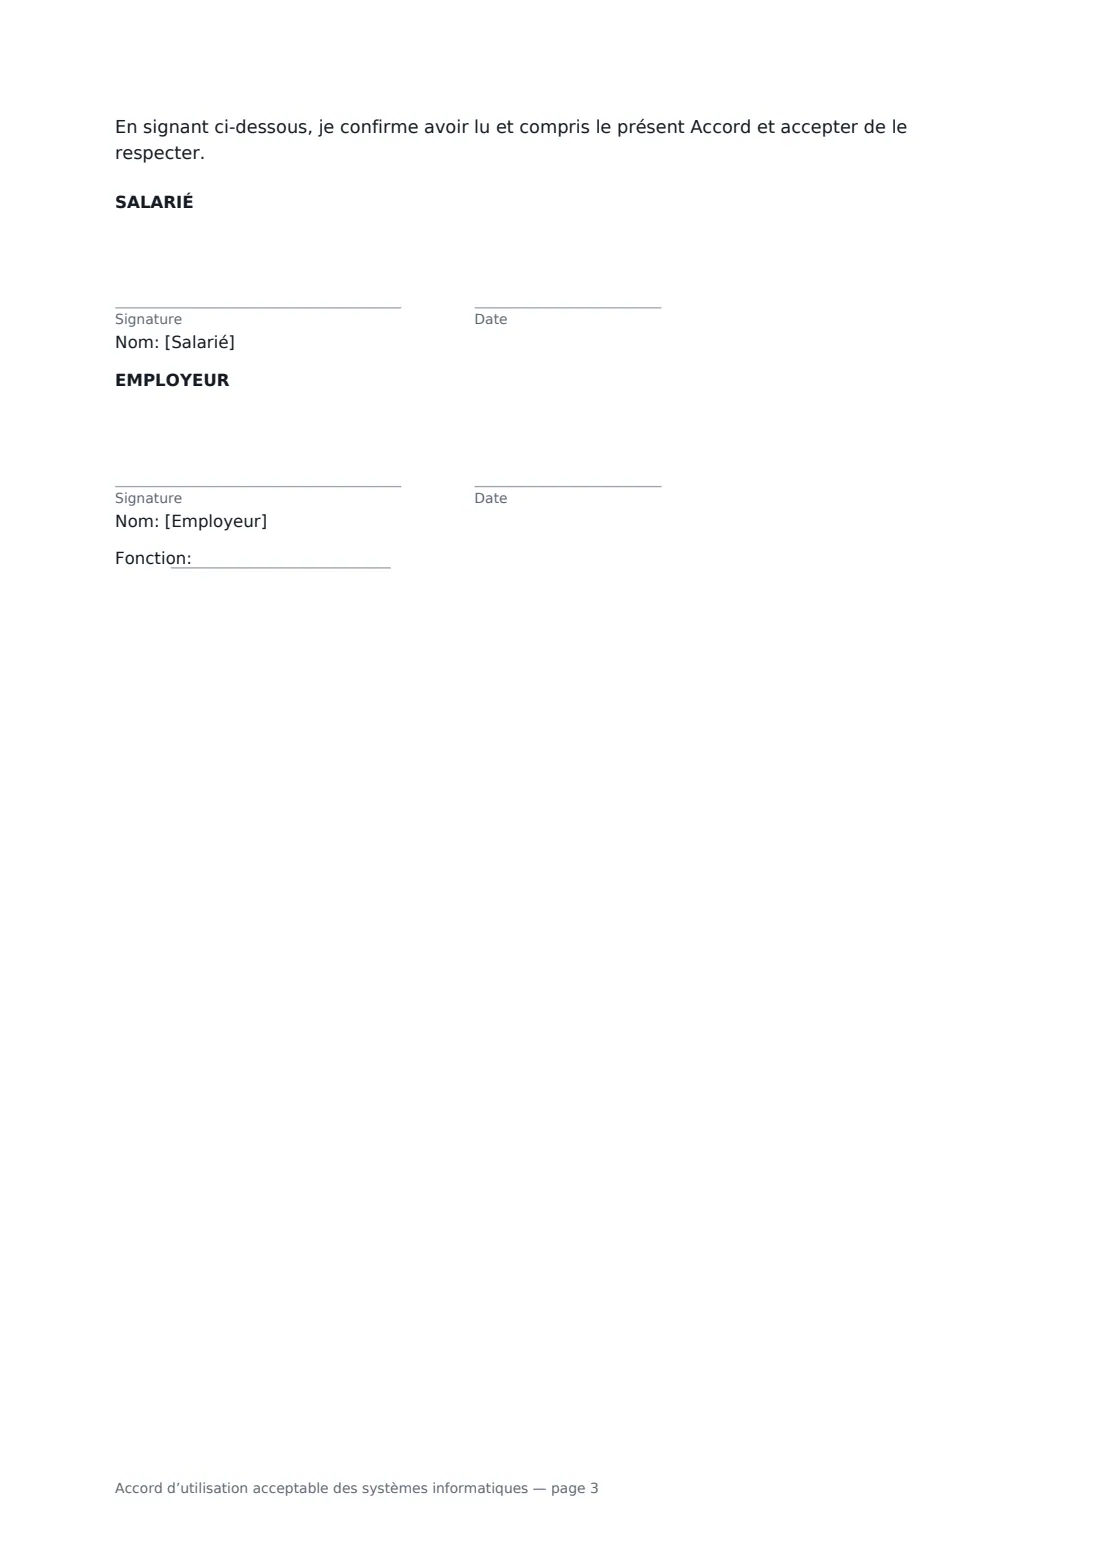
- Signé par
- Le salarié, puis l’employeur (avec l’intitulé du poste)
- Choix
- Usage personnel autorisé ou non ; outils d’IA approuvés uniquement ou sur autorisation écrite
- Couvre
- Règles de sécurité, outils d’IA, usages interdits, surveillance, départ du salarié
- Longueur
- 2 à 3 pages
Quand utiliser un accord d’utilisation acceptable des systèmes informatiques
- Intégrer les nouveaux salariés avant d’activer leurs comptes
- Instaurer des règles concernant les outils d’IA générative au travail
- Répondre à l’exigence d’un client, d’un assureur ou d’une certification imposant une politique informatique signée
- Informer clairement le personnel de ce que l’entreprise surveille sur ses systèmes
- Actualiser les règles informatiques pour tous après un incident de sécurité
Ce que vous remplissez
9 champs à remplir, puis le nom et l’adresse e-mail de chaque signataire : salarié, employeur.
1 Détails
- Nom de la Société*
- Nom complet du salarié*
- Intitulé du poste
2 Champ d’application
- Systèmes concernés*
- Utilisation personnelle des systèmes de la Société* Une utilisation personnelle occasionnelle et limitée est autorisée, par exemple pendant les pauses, à condition qu’elle n’interfère pas avec le travail, n’occasionne pas de coût important pour la Société et respecte toutes les autres règles du présent Accord. · Les systèmes de la Société sont exclusivement réservés à un usage professionnel. Toute utilisation personnelle est interdite, sauf brièvement en cas d’urgence véritable.
- Utilisation des outils d’IA* seuls les outils d’IA approuvés par la Société peuvent être utilisés à des fins professionnelles, et les informations confidentielles, personnelles ou concernant les clients ne peuvent être saisies que dans des outils approuvés · aucun outil d’IA ne peut être utilisé à des fins professionnelles sans l’autorisation écrite de la Société
3 Surveillance
- Ce que la Société surveille*
- Personne à contacter pour les questions informatiques et de sécurité*
4 Détails
- Date d’entrée en vigueur*
5 Qui signe
- Salarié signature et date · Le membre du personnel auquel un accès est accordé.
- Employeur signature et date, fonction · Les ressources humaines ou le responsable informatique.
Ce que couvre le accord d’utilisation acceptable des systèmes informatiques
- Champ d’application
- Utilisation personnelle
- Règles de sécurité
- Outils d’IA
- Comportements interdits
- Surveillance et confidentialité
- Départ de la Société
- Manquements
Utiliser le accord d’utilisation acceptable des systèmes informatiques, étape par étape
1 Répertoriez les systèmes
La liste par défaut couvre les appareils, les e-mails et la messagerie instantanée, le réseau et internet, ainsi que les logiciels professionnels et les comptes cloud. Modifiez-la pour qu’elle corresponde à ce que vous fournissez.
2 Choisissez les règles concernant l’usage personnel et l’IA
Décidez si un usage personnel occasionnel est autorisé ou si les systèmes de l’entreprise sont réservés à un usage professionnel. Choisissez ensuite si le personnel peut utiliser des outils d’IA approuvés ou s’il doit obtenir une autorisation écrite avant toute utilisation.
3 Décrivez précisément la surveillance
Indiquez ce que l’entreprise surveille réellement : e-mails et fichiers des comptes de l’entreprise, sites web et téléchargements, connexions et alertes de sécurité. Soyez précis : les règles relatives à la surveillance et à l’information des personnes varient selon les pays et les États.
4 Désignez votre contact informatique et envoyez l’accord
Indiquez à qui le personnel doit signaler les incidents ainsi que la date d’entrée en vigueur, puis envoyez l’accord. Chaque accord signé est classé dans votre coffre-fort.
Conseils avant l’envoi
- Faites signer l’accord avant de créer les comptes, dans le cadre de l’intégration des nouveaux salariés.
- Tenez à jour une liste des outils d’IA et logiciels approuvés et indiquez au personnel où la consulter.
- Encouragez le personnel à signaler immédiatement les erreurs, comme un clic sur un lien d’hameçonnage. Un signalement rapide limite les dégâts : considérez donc tout signalement honnête et prompt comme la bonne démarche.
- Vérifiez les lois locales sur la vie privée et l’emploi avant de surveiller des contenus personnels ou d’utiliser une surveillance des frappes ou de l’écran.
- Associez cet accord à un accord relatif à l’utilisation d’appareils personnels pour toute personne qui utilise son téléphone ou son ordinateur portable personnel à des fins professionnelles.
Signez en ligne en quelques minutes
- Remplissez les champs. Les noms, dates et montants sont directement intégrés au contrat — l’aperçu indique exactement où.
- Indiquez qui signe. Cochez « C’est moi » pour votre propre partie. FileIt génère le PDF avec chaque case de signature et de date sur la bonne ligne. Vous pouvez tout vérifier ou déplacer avant l’envoi.
- Envoyez-le. Chaque signataire reçoit un lien sécurisé et signe depuis n’importe quel appareil — sans compte. Le PDF signé, avec une piste d’audit et un certificat d’achèvement, est classé dans votre coffre-fort et envoyé par e-mail à tout le monde.
Accord d’utilisation acceptable des systèmes informatiques : questions fréquentes
Un employeur peut-il surveiller les e-mails professionnels et l’utilisation d’internet de ses salariés ?
Dans de nombreux endroits, oui, dans les limites fixées par les lois sur la protection des données, la vie privée et l’emploi, qui exigent souvent d’informer les salariés de ce qui est surveillé et des raisons de cette surveillance. Cet accord répertorie les éléments surveillés et précise que la surveillance est effectuée conformément à la loi et à l’avis de confidentialité de l’entreprise.
L’accord couvre-t-il les outils d’IA tels que les chatbots ?
Oui. Vous choisissez si seuls les outils d’IA approuvés par l’entreprise peuvent être utilisés, les informations confidentielles, personnelles ou relatives aux clients ne devant être saisies que dans des outils approuvés, ou si toute utilisation de l’IA nécessite une autorisation écrite. Le personnel reste responsable de la vérification des contenus produits par l’IA.
Que se passe-t-il si une personne enfreint l’accord ?
Son accès peut être suspendu et elle peut faire l’objet de mesures disciplinaires pouvant aller jusqu’au licenciement, conformément aux procédures de l’entreprise et à la loi. Les activités illégales peuvent être signalées aux autorités.
Un accord de politique informatique signé électroniquement est-il valable ?
Les signatures électroniques sont généralement valables pour les accords professionnels de ce type aux États-Unis (ESIGN Act et UETA), au Royaume-Uni, dans l’Union européenne (eIDAS) et au Canada. FileIt conserve une piste d’audit ainsi qu’un certificat d’achèvement (Certificate of Completion) avec chaque exemplaire signé.
Ce modèle est-il gratuit ?
Oui. Il est gratuit avec l’application eSignature de FileIt, et le personnel peut signer sans compte.