Qu’est-ce qu’un accusé de réception de la politique de protection des données ?
La plupart des violations de données commencent par une erreur ordinaire : un e-mail envoyé à la mauvaise personne, un mot de passe partagé, un tableur enregistré sur un espace personnel, un téléphone perdu. Un accusé de réception de la politique de protection des données garantit que toutes les personnes qui traitent des données personnelles ont lu votre politique, comprennent les règles du quotidien et savent exactement à qui s’adresser — et dans quel délai — en cas de problème. C’est également un élément utile pour prouver que vous formez et informez votre personnel.
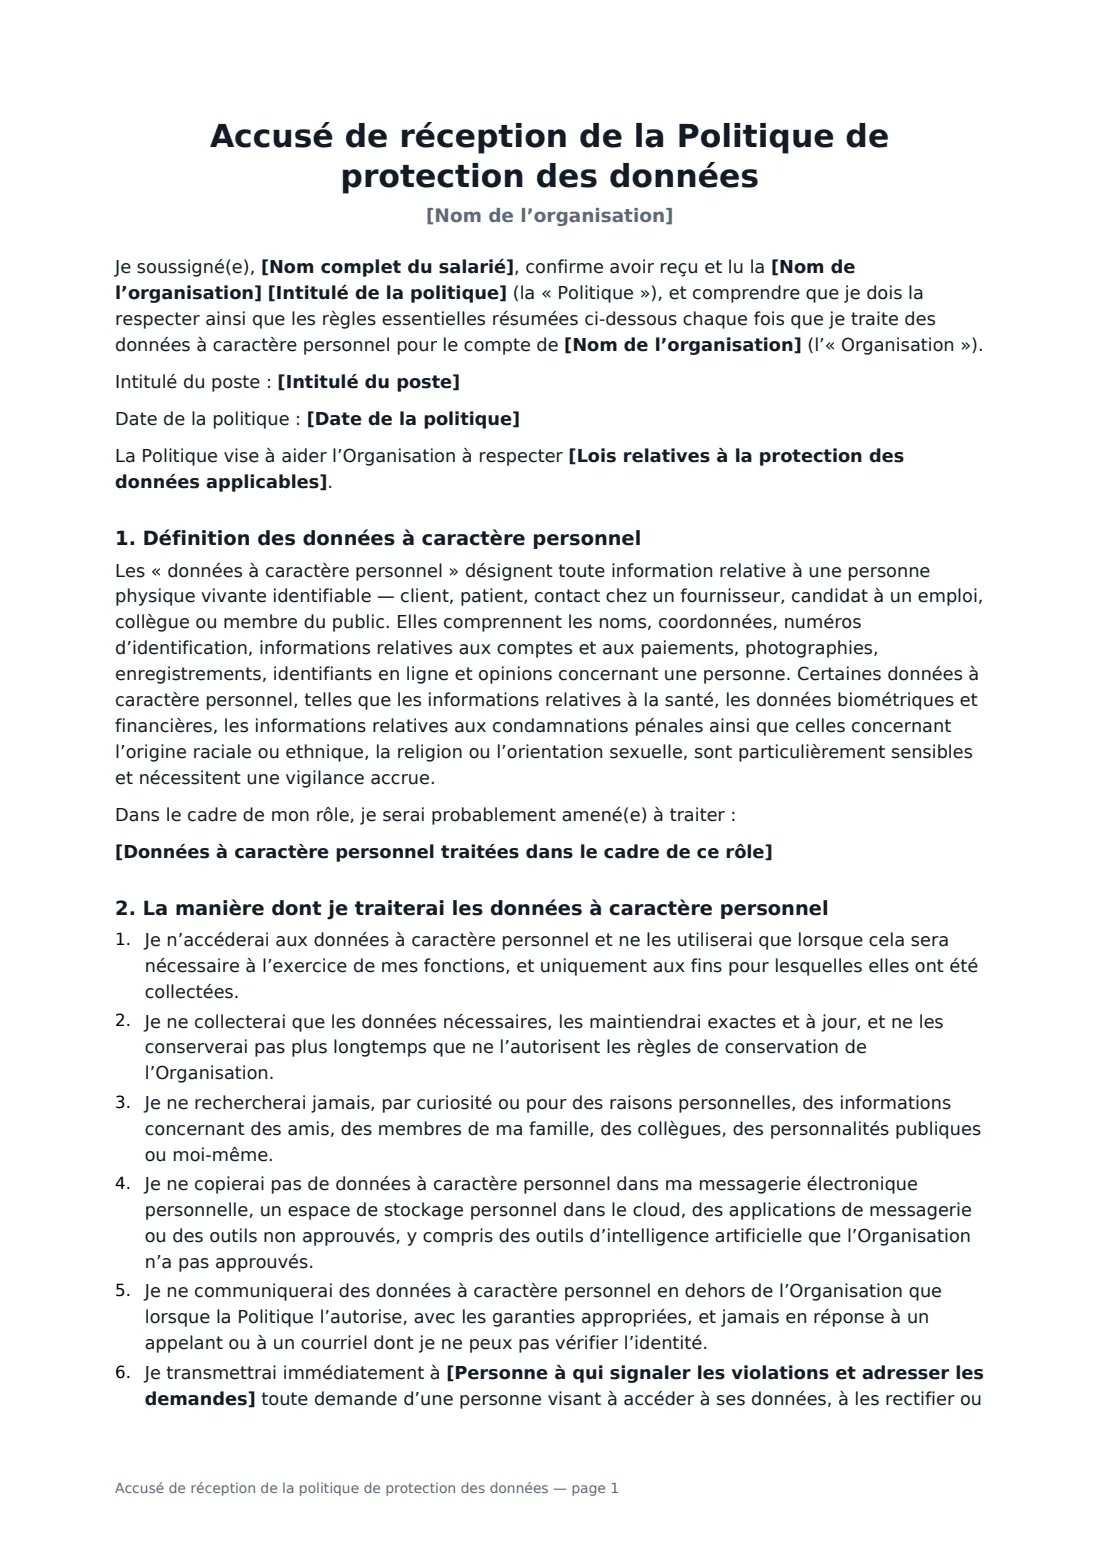
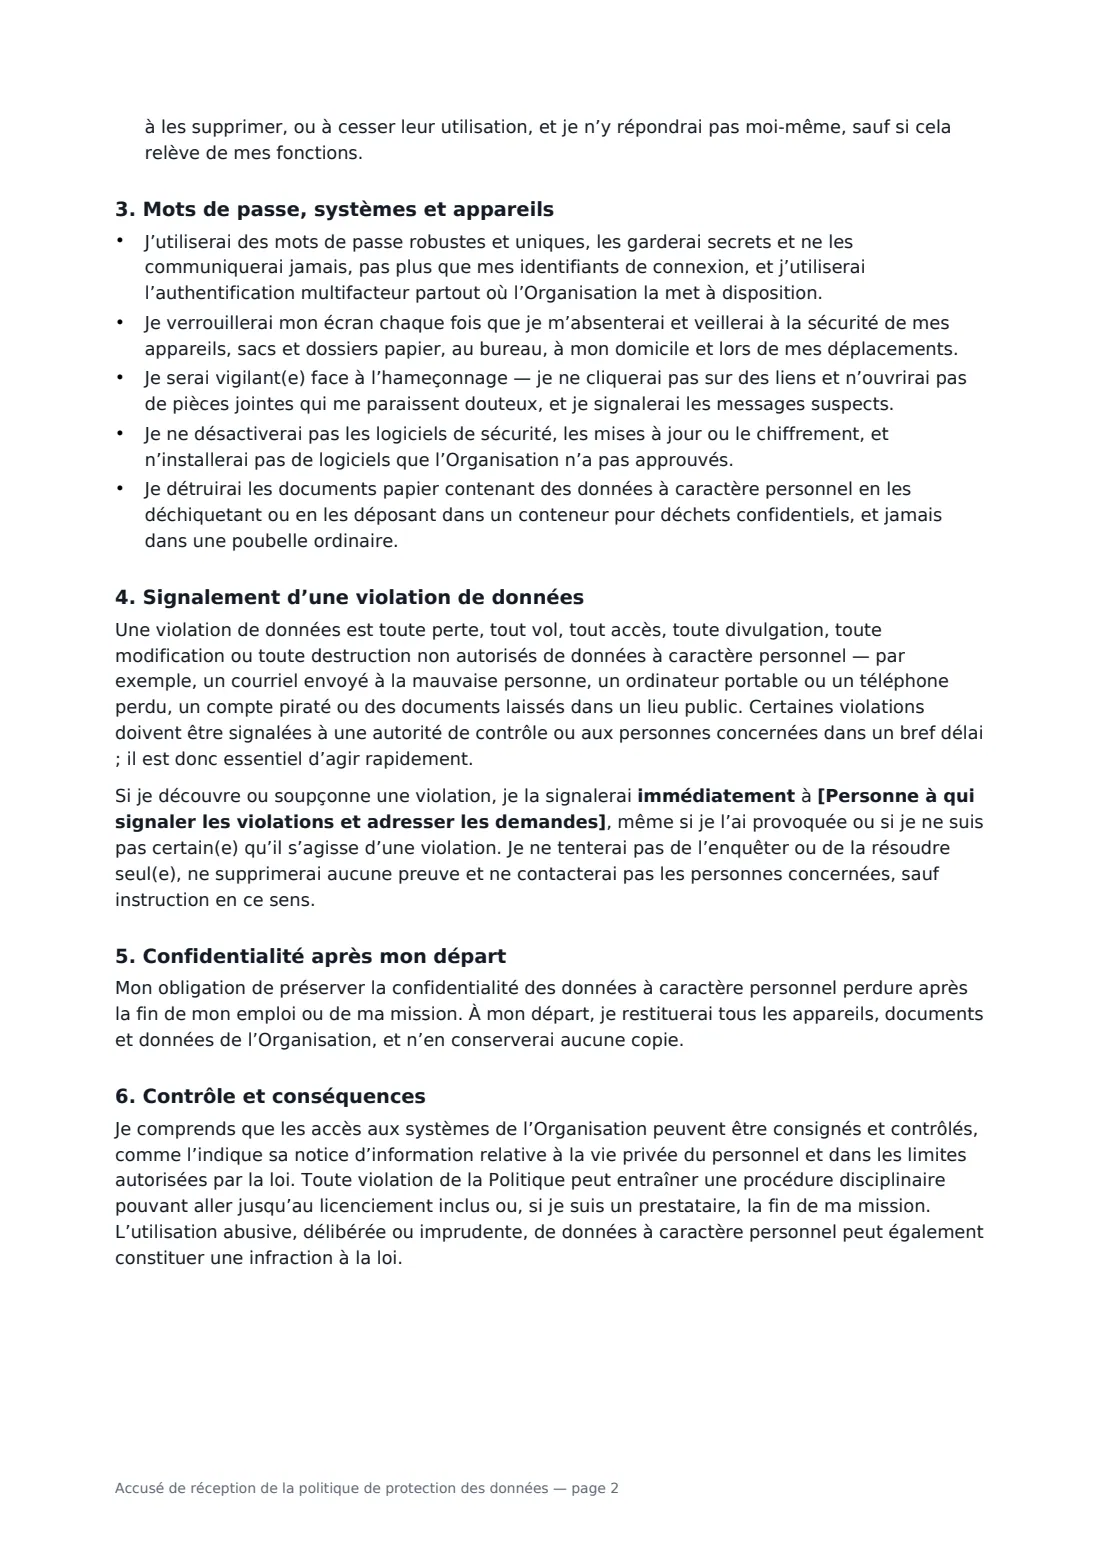
Ce modèle explique ce que sont les données personnelles et les données sensibles, avec une liste facultative des données traitées dans le cadre du poste. L’employé s’engage à utiliser les données uniquement pour son travail, à ne jamais rechercher des informations sur des personnes par curiosité, à ne pas transférer les données vers des comptes personnels ou des outils non approuvés (y compris les outils d’IA), à vérifier les informations avant tout partage et à transmettre les demandes d’accès et de suppression à votre contact chargé de la confidentialité. Le modèle couvre les mots de passe et l’authentification multifacteur, l’hameçonnage, la mise au rebut des documents papier, votre choix de règle concernant les appareils personnels, la manière de reconnaître et de signaler immédiatement une violation, la confidentialité après le départ et la surveillance.
- Idéal pour
- Toute organisation dont le personnel traite des données de clients, de patients, de membres ou d’employés
- Signé par
- L’employé et un responsable, les ressources humaines ou le responsable de la protection des données
- Choix
- Règle concernant les appareils personnels, lois citées, données traitées dans le cadre du poste, date de formation
- Longueur
- 2–3 pages
Quand utiliser un accusé de réception de la politique de protection des données
- Intégrer les nouveaux employés, intérimaires et prestataires qui auront accès aux dossiers clients
- Déployer une nouvelle politique de protection des données ou de sécurité de l’information
- Consigner l’achèvement de la formation annuelle à la protection des données
- Se préparer à un questionnaire de sécurité client ou à un audit
- Rappeler les règles à une équipe après un incident évité de justesse ou un incident de données
Ce que vous remplissez
10 champs à remplir, puis le nom et l’adresse e-mail de chaque signataire : salarié, employeur.
1 Détails
- Nom de l’organisation*
- Nom complet du salarié*
- Intitulé du poste
2 La politique
- Intitulé de la politique*
- Date de la politique
- Lois relatives à la protection des données applicables
3 Le rôle
- Données à caractère personnel traitées dans le cadre de ce rôle
4 Signalement
- Personne à qui signaler les violations et adresser les demandes*
5 Appareils
- Appareils personnels utilisés pour les données professionnelles* Non autorisés · Uniquement au moyen des applications et des comptes approuvés par l’organisation · Autorisés si l’appareil est inscrit dans le système de gestion des appareils de l’organisation
6 Signalement
- Formation à la protection des données suivie le
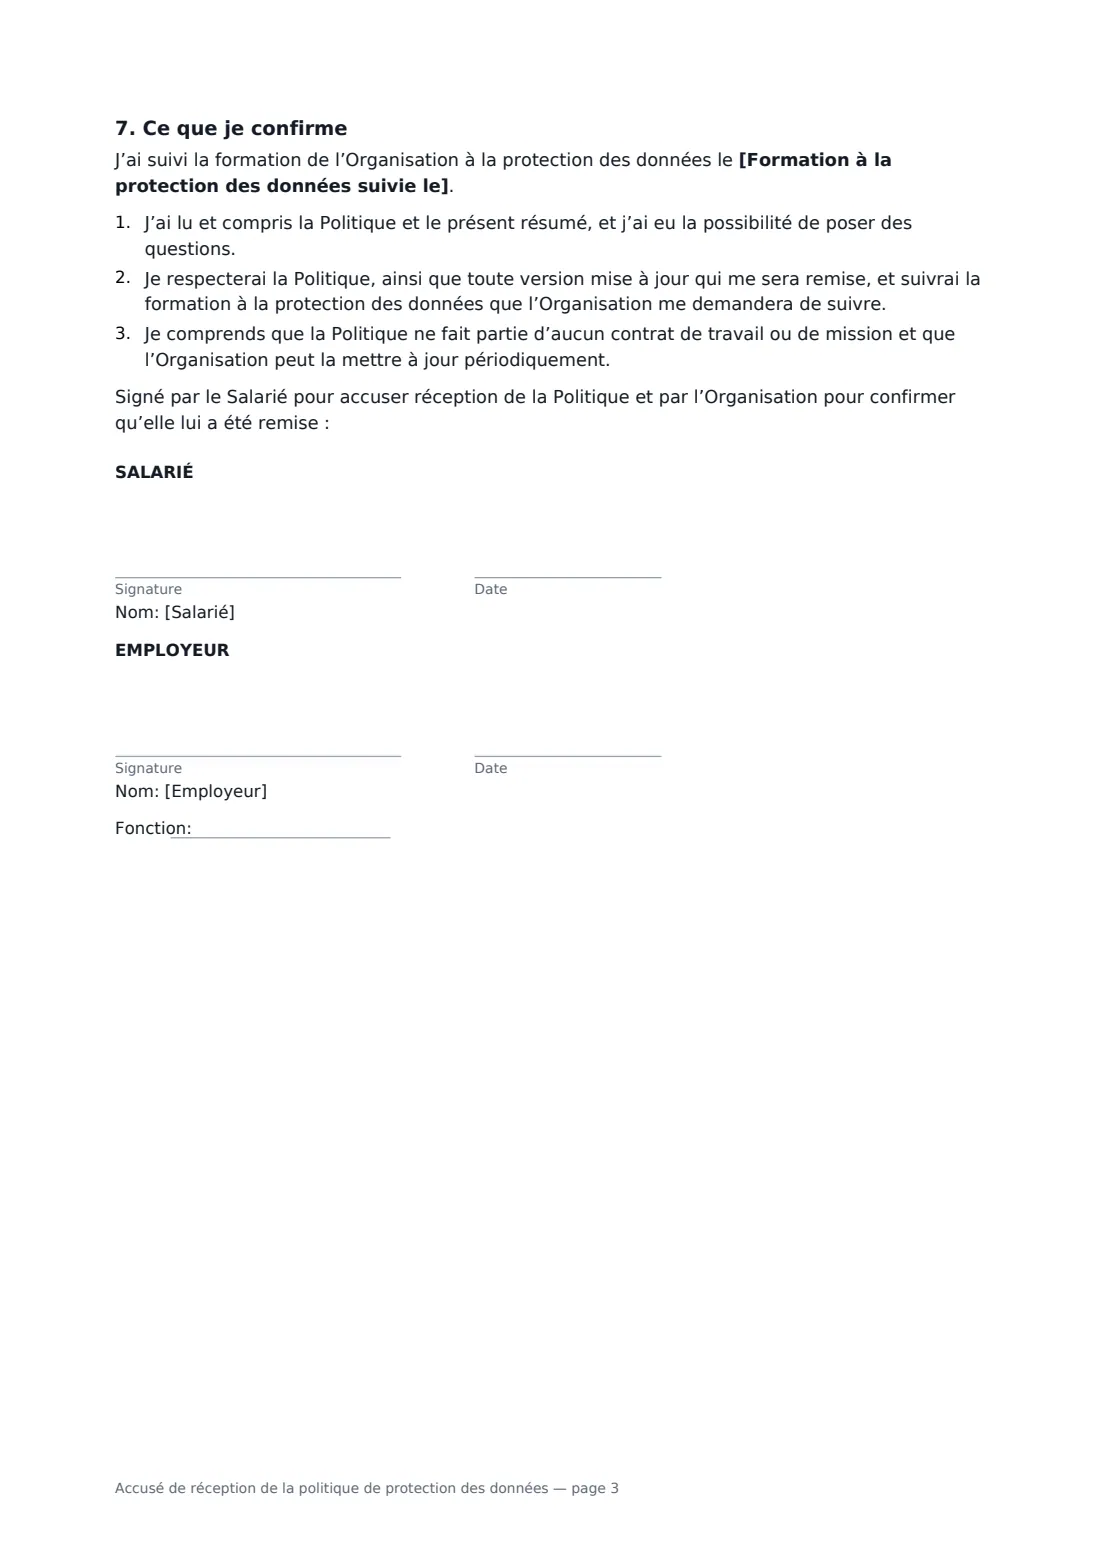
7 Qui signe
- Salarié signature et date · Le salarié, travailleur ou prestataire qui traitera les données à caractère personnel.
- Employeur signature et date, fonction · Un responsable, membre des ressources humaines ou délégué à la protection des données signant au nom de l’organisation.
Ce que couvre le accusé de réception de la politique de protection des données
- Définition des données à caractère personnel
- La manière dont je traiterai les données à caractère personnel
- Mots de passe, systèmes et appareils
- Signalement d’une violation de données
- Confidentialité après mon départ
- Contrôle et conséquences
- Ce que je confirme
Utiliser le accusé de réception de la politique de protection des données, étape par étape
1 Nommer la politique
Saisissez le titre et la date de la politique. Si votre conseiller a confirmé les lois applicables — par exemple le RGPD britannique (UK GDPR) et la Loi de 2018 sur la protection des données (Data Protection Act 2018) — vous pouvez les citer ; sinon, laissez ce champ vide.
2 Décrire les données traitées dans le cadre du poste
Vous pouvez indiquer les données personnelles auxquelles cette personne aura accès, à raison d’un élément par ligne : coordonnées des clients, informations de paiement, dossiers des employés. Cela rend les règles concrètes.
3 Définir le contact chargé de la confidentialité
Indiquez le nom de la personne ou de la boîte e-mail à contacter pour les violations et les demandes, par exemple votre délégué à la protection des données (Data Protection Officer). Le document demande à l’employé de lui signaler immédiatement toute violation.
4 Choisir la règle concernant les appareils personnels
Choisissez entre l’interdiction, l’autorisation uniquement via des applications approuvées ou l’autorisation si l’appareil est inscrit dans votre système de gestion des appareils. La formulation correspondante sera imprimée.
5 Envoyer et classer
Ajoutez la date de formation si celle-ci a eu lieu, envoyez le document pour signature et conservez la copie signée dans votre coffre-fort, avec vos dossiers de formation.
Conseils avant l’envoi
- Associez l’accusé de réception à une formation courte et pratique : la signature a davantage de sens lorsque les participants ont vu des exemples.
- Faites en sorte que le contact chargé des violations soit facile à joindre en dehors des heures de travail, car certaines violations doivent être rapidement signalées à une autorité de contrôle.
- Indiquez clairement quels outils d’IA et de partage de fichiers sont approuvés ; le modèle interdit les outils non approuvés.
- Faites signer à nouveau le document lorsque la politique change de manière importante et conservez les signatures de chaque version.
Signez en ligne en quelques minutes
- Remplissez les champs. Les noms, dates et montants sont directement intégrés au contrat — l’aperçu indique exactement où.
- Indiquez qui signe. Cochez « C’est moi » pour votre propre partie. FileIt génère le PDF avec chaque case de signature et de date sur la bonne ligne. Vous pouvez tout vérifier ou déplacer avant l’envoi.
- Envoyez-le. Chaque signataire reçoit un lien sécurisé et signe depuis n’importe quel appareil — sans compte. Le PDF signé, avec une piste d’audit et un certificat d’achèvement, est classé dans votre coffre-fort et envoyé par e-mail à tout le monde.
Accusé de réception de la politique de protection des données : questions fréquentes
S’agit-il d’une politique RGPD ?
Il s’agit d’un accusé de réception de votre propre politique de protection des données, rédigé dans un langage clair et neutre du point de vue de la juridiction. Il est compatible avec les règles de type RGPD et les autres lois sur la confidentialité, mais ne remplace ni votre politique, ni vos avis de confidentialité, ni les conseils juridiques.
Pourquoi est-il indiqué que le personnel ne doit pas contacter les personnes concernées par une violation ?
Il appartient à l’organisation de décider si et comment informer les autorités de contrôle et les personnes concernées ; agir de manière incohérente peut aggraver la situation. Le rôle de l’employé est de signaler immédiatement la violation et de préserver les éléments de preuve.
Les prestataires peuvent-ils également le signer ?
Oui. La formulation couvre la « relation de travail ou la mission », et la clause relative aux conséquences mentionne la fin de la mission d’un prestataire ; le document convient donc aux prestataires et aux intérimaires qui accèdent à vos données.
Une signature électronique suffit-elle ?
En général, oui. Les signatures électroniques sont valables pour un accusé de réception professionnel de ce type dans la plupart des pays, notamment aux États-Unis (ESIGN Act et UETA), au Royaume-Uni, dans l’Union européenne (eIDAS) et au Canada. FileIt enregistre l’identité du signataire et la date de signature dans une piste d’audit.