¿Qué es acuse de recibo de la política de protección de datos?
La mayoría de las brechas de datos empieza con un error cotidiano: enviar un correo a la persona equivocada, compartir una contraseña, guardar una hoja de cálculo en una unidad personal o perder un teléfono. Un acuse de recibo de la política de protección de datos garantiza que todas las personas que gestionan datos personales han leído tu política, entienden las reglas del día a día y saben exactamente a quién avisar —y con qué rapidez— cuando algo sale mal. También sirve como prueba de que formas e instruyes a tu personal.
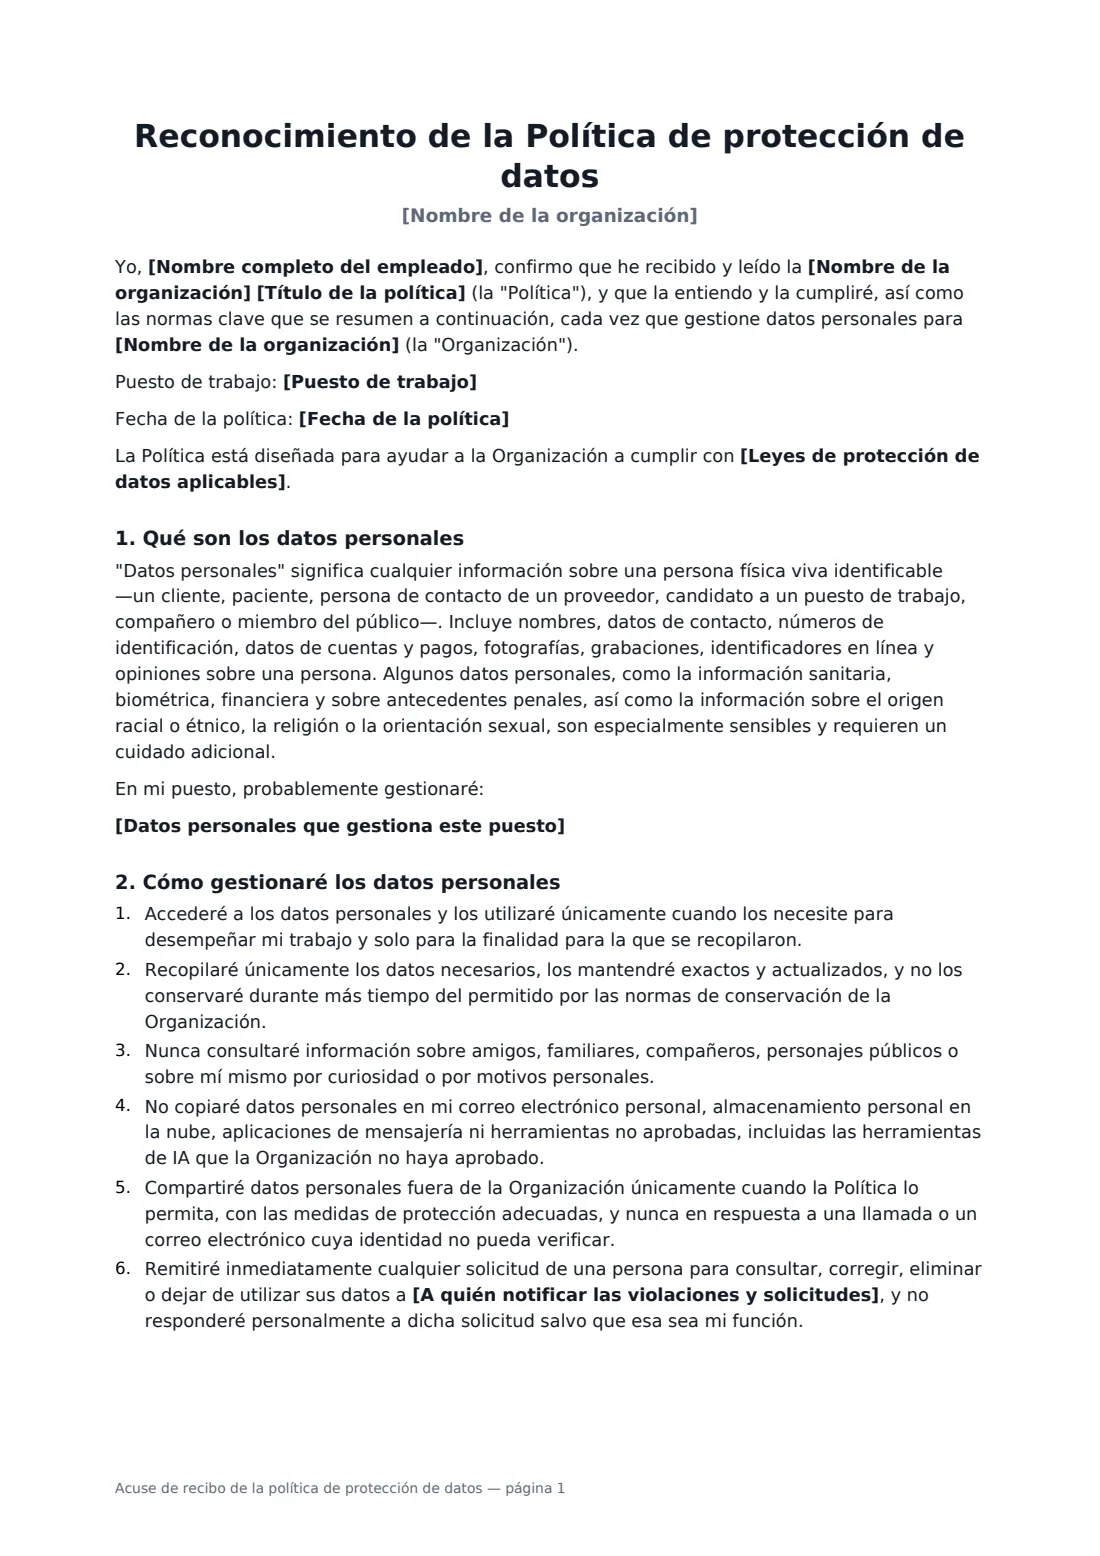
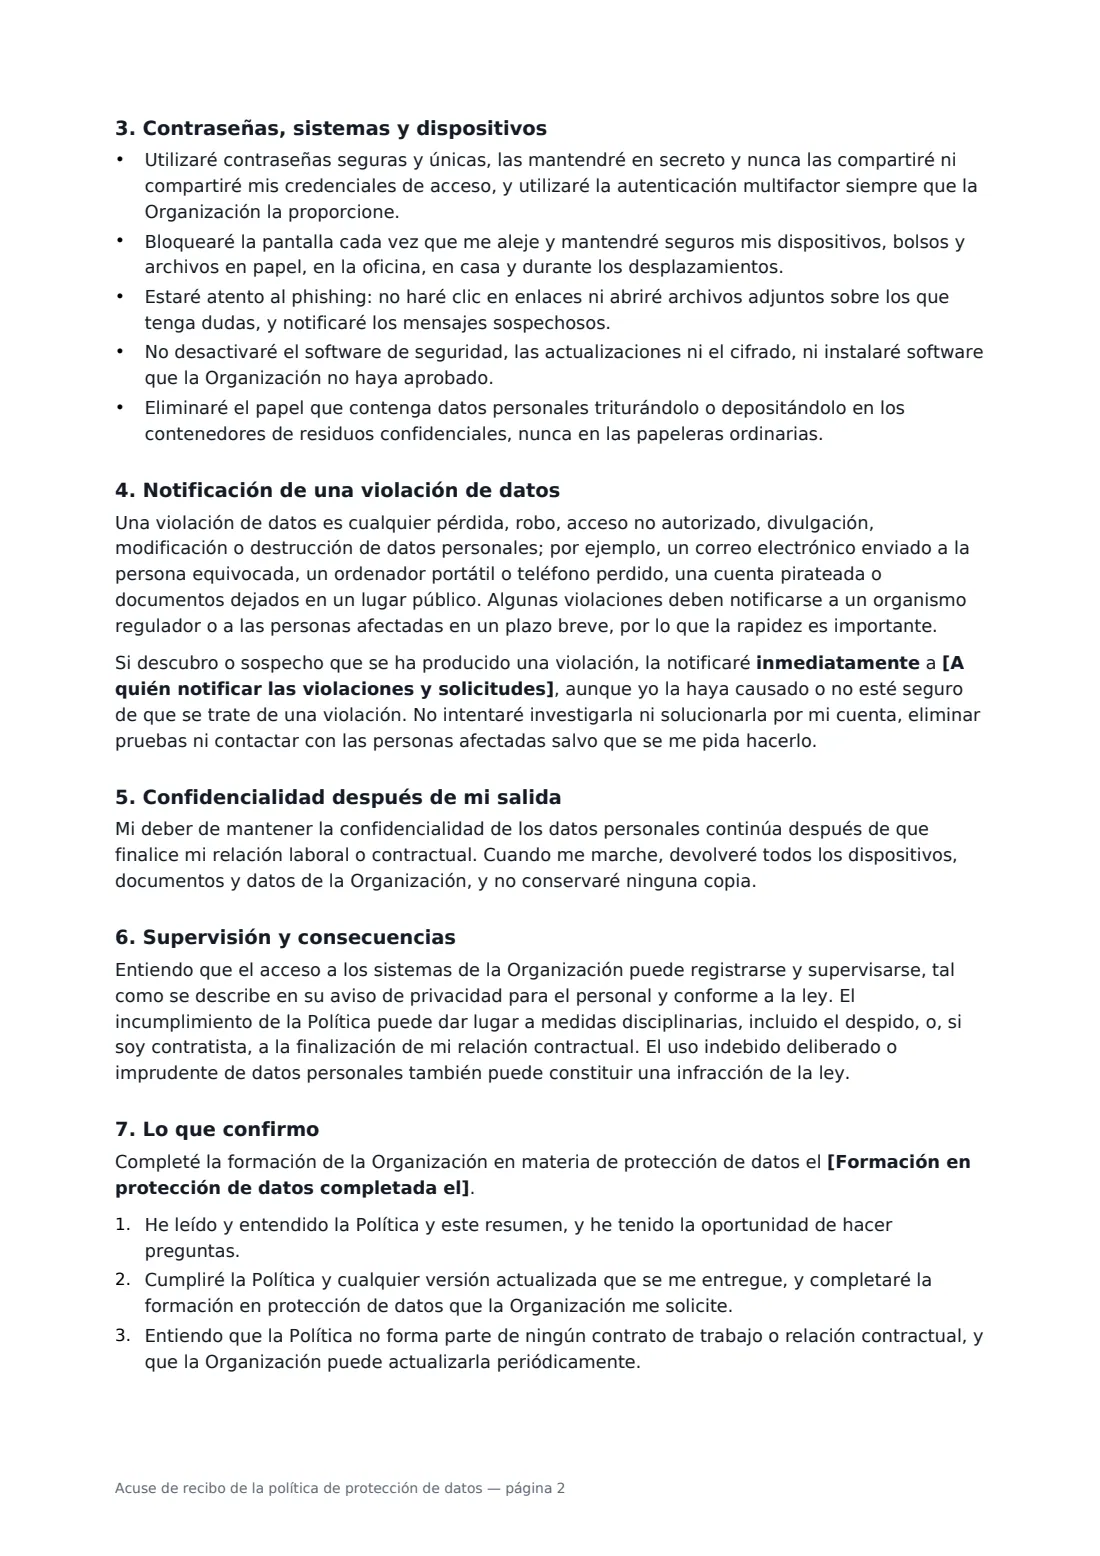
Esta plantilla explica qué son los datos personales y los datos sensibles, e incluye una lista opcional de los datos que gestiona el puesto. El empleado se compromete a utilizar los datos únicamente para su trabajo, no buscar nunca información sobre personas por curiosidad, no trasladar datos a cuentas personales ni a herramientas no aprobadas (incluidas las herramientas de IA), verificar la información antes de compartirla y remitir las solicitudes de acceso y eliminación a tu contacto de privacidad. También aborda las contraseñas y la autenticación multifactor, el phishing, la eliminación de documentos en papel, la opción que elijas para los dispositivos personales, cómo reconocer y comunicar inmediatamente una brecha, la confidencialidad tras dejar la organización y la supervisión.
- Ideal para
- Cualquier organización cuyo personal gestione datos de clientes, pacientes, miembros o empleados
- Lo firman
- El empleado y un gerente, Recursos Humanos o el responsable de protección de datos
- Opciones
- Regla sobre dispositivos personales, leyes mencionadas, datos que gestiona el puesto, fecha de formación
- Extensión
- 2–3 páginas
Cuándo usar un acuse de recibo de la política de protección de datos
- Incorporar a nuevos empleados, trabajadores temporales y contratistas que tendrán acceso a registros de clientes
- Implantar una nueva política de protección de datos o seguridad de la información
- Dejar constancia de que se ha completado la formación anual sobre protección de datos
- Prepararte para un cuestionario de seguridad de un cliente o una auditoría
- Volver a informar a un equipo después de un incidente de riesgo evitado por poco o de datos
Lo que debes completar
10 campos en blanco y, después, el nombre y el correo electrónico de cada firmante: empleado, empleador.
1 Detalles
- Nombre de la organización*
- Nombre completo del empleado*
- Puesto de trabajo
2 La política
- Título de la política*
- Fecha de la política
- Leyes de protección de datos aplicables
3 El puesto
- Datos personales que gestiona este puesto
4 Notificación
- A quién notificar las violaciones y solicitudes*
5 Dispositivos
- Dispositivos personales para datos de trabajo* No permitido · Solo mediante aplicaciones y cuentas aprobadas por la organización · Permitido si el dispositivo está inscrito en la gestión de dispositivos de la organización
6 Notificación
- Formación en protección de datos completada el
7 Quién firma
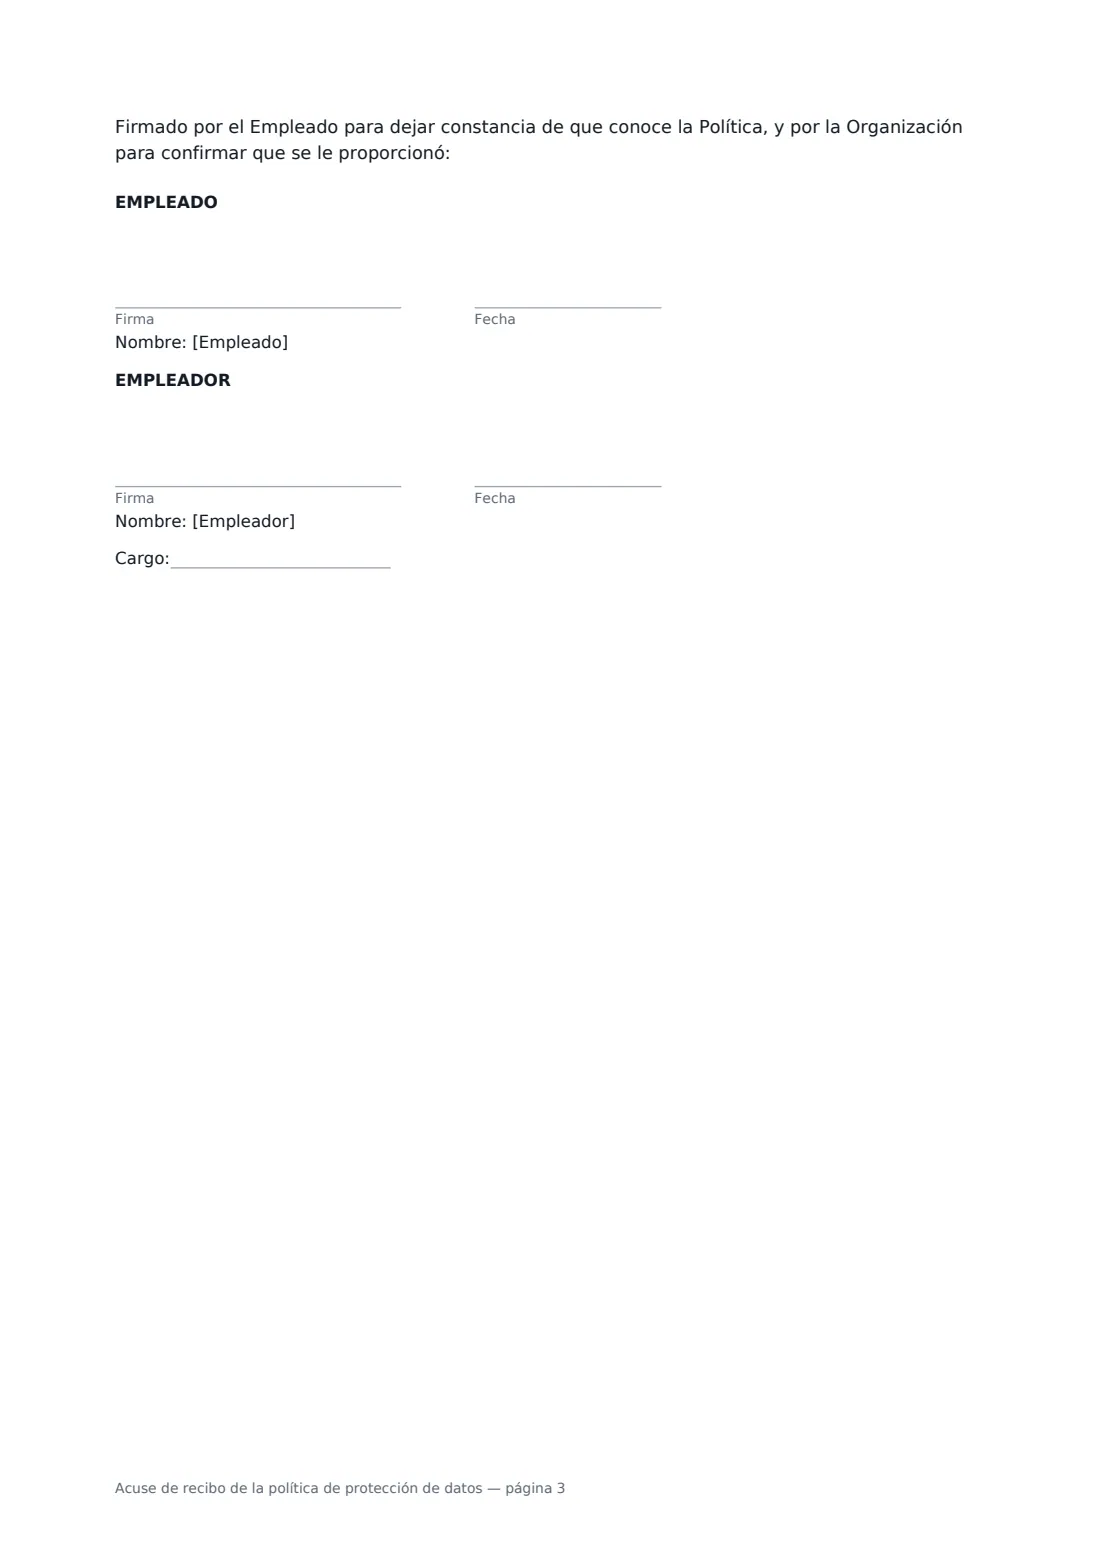
- Empleado firma y fecha · El empleado, trabajador o contratista que gestionará datos personales.
- Empleador firma y fecha, cargo · El responsable, miembro de RR. HH. o encargado de protección de datos que firma en nombre de la organización.
Qué incluye el acuse de recibo de la política de protección de datos
- Qué son los datos personales
- Cómo gestionaré los datos personales
- Contraseñas, sistemas y dispositivos
- Notificación de una violación de datos
- Confidencialidad después de mi salida
- Supervisión y consecuencias
- Lo que confirmo
Cómo usar el acuse de recibo de la política de protección de datos, paso a paso
1 Indica la política
Introduce el título y la fecha de la política. Si tu asesor ha confirmado qué leyes se aplican —por ejemplo, el Reglamento General de Protección de Datos del Reino Unido (UK GDPR) y la Ley de Protección de Datos de 2018 (Data Protection Act 2018)—, puedes mencionarlas; de lo contrario, deja ese campo en blanco.
2 Describe los datos que gestiona el puesto
Si quieres, enumera los datos personales que verá esta persona, uno por línea: datos de contacto de clientes, datos de pago, registros de empleados. Así las reglas resultan más concretas.
3 Indica el contacto de privacidad
Indica el nombre de la persona o el buzón para comunicar brechas y enviar solicitudes, como tu Delegado de Protección de Datos (Data Protection Officer). El documento indica al empleado que debe comunicarle las brechas inmediatamente.
4 Elige la regla sobre dispositivos personales
Elige entre no permitirlos, permitirlos únicamente mediante aplicaciones aprobadas o permitirlos si el dispositivo está inscrito en tu sistema de gestión de dispositivos. Se imprimirá el texto correspondiente.
5 Envía y archiva
Añade la fecha de formación si ya se ha realizado, envía el documento para su firma y conserva la copia firmada en tu bóveda como parte de tus registros de formación.
Consejos antes de enviarlo
- Acompaña el acuse con una formación breve y práctica: la firma tiene más valor cuando las personas han visto ejemplos.
- Asegúrate de que el contacto para comunicar brechas sea fácil de localizar fuera del horario laboral, porque algunas brechas deben comunicarse rápidamente a un organismo regulador.
- Indica claramente qué herramientas de IA y de intercambio de archivos están aprobadas; la plantilla prohíbe las que no lo estén.
- Vuelve a firmar cuando la política cambie de forma significativa y conserva las firmas de cada versión.
Fírmalo en línea en minutos
- Rellena los campos en blanco. Los nombres, las fechas y los importes aparecen directamente en el acuerdo; la vista previa muestra exactamente dónde.
- Indica quién firma. Marca «Soy yo» para tu parte. FileIt crea el PDF con cada casilla de firma y fecha en la línea correspondiente, y puedes revisarlo o mover cualquier elemento antes de enviarlo.
- Envíalo. Cada firmante recibe un enlace seguro y firma desde cualquier dispositivo, sin necesidad de tener una cuenta. El PDF firmado, con un registro de auditoría y un Certificado de finalización, se guarda en tu bóveda y se envía por correo electrónico a todos.
Preguntas frecuentes sobre Acuse de recibo de la política de protección de datos
¿Es una política del RGPD?
Es un acuse de recibo de tu propia política de protección de datos, redactado en un lenguaje sencillo y neutral respecto a la jurisdicción. Es compatible con las normas inspiradas en el RGPD y con otras leyes de privacidad, pero no sustituye a tu política, tus avisos de privacidad ni el asesoramiento jurídico.
¿Por qué indica que el personal no debe ponerse en contacto con las personas afectadas por una brecha?
Decidir si se debe informar a los organismos reguladores y a las personas, y cómo hacerlo, es responsabilidad de la organización; hacerlo de forma incoherente puede empeorar la situación. La función del empleado es comunicarlo inmediatamente y conservar las pruebas.
¿También pueden firmarlo los contratistas?
Sí. El texto abarca la «relación laboral o de prestación de servicios» y la cláusula sobre consecuencias menciona poner fin a la prestación de servicios de un contratista, por lo que funciona para contratistas y trabajadores temporales que accedan a tus datos.
¿Es suficiente una firma electrónica?
Por lo general, sí. Las firmas electrónicas son válidas para un acuse laboral como este en la mayoría de los lugares, incluidos Estados Unidos (Ley ESIGN (ESIGN Act) y Ley Uniforme de Transacciones Electrónicas (UETA)), el Reino Unido, la Unión Europea (Reglamento eIDAS (eIDAS)) y Canadá. FileIt registra quién firmó y cuándo en un registro de auditoría.