ما هو إقرار بالاطلاع على سياسة حماية البيانات؟
تبدأ معظم خروقات البيانات بخطأ عادي: إرسال بريد إلكتروني إلى الشخص الخطأ، أو مشاركة كلمة مرور، أو حفظ جدول بيانات على وحدة تخزين شخصية، أو فقدان هاتف. ويضمن إقرار بسياسة حماية البيانات أن كل من يتعامل مع البيانات الشخصية قد قرأ سياستك، وفهم القواعد اليومية، ويعرف بالضبط من يجب إبلاغه — ومدى سرعة ذلك — عند حدوث خطب ما. كما يشكل دليلاً مفيداً على أنك تدرب موظفيك وتوجههم.
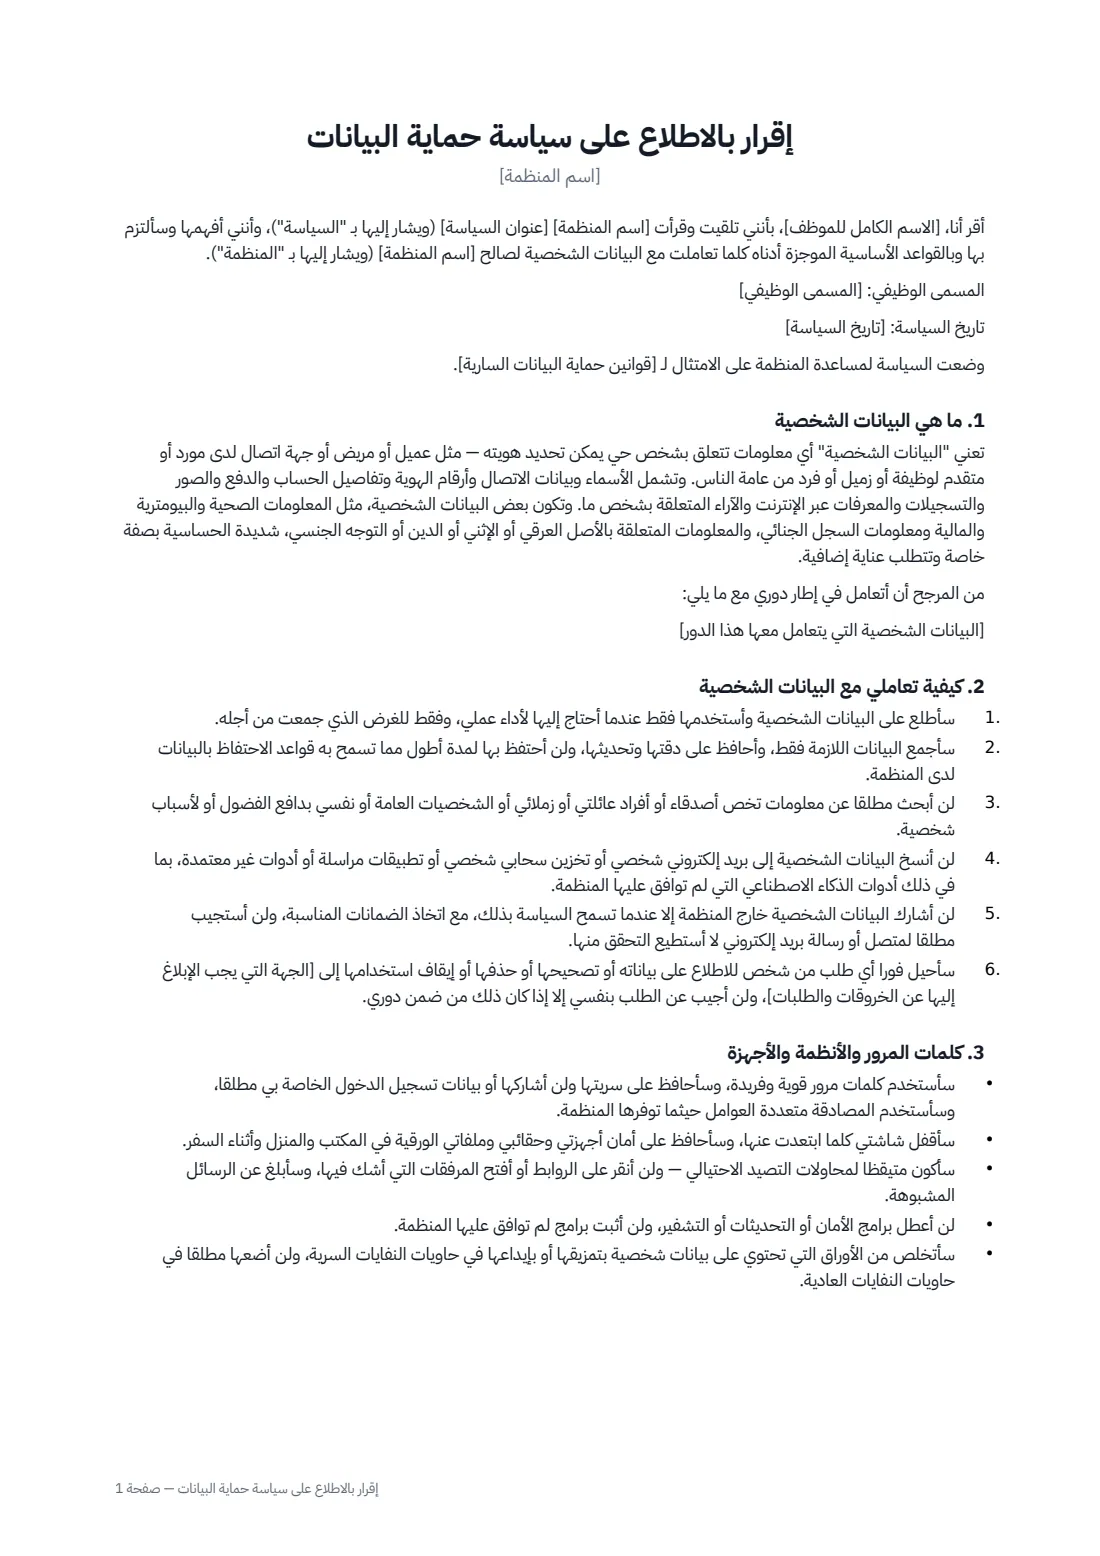
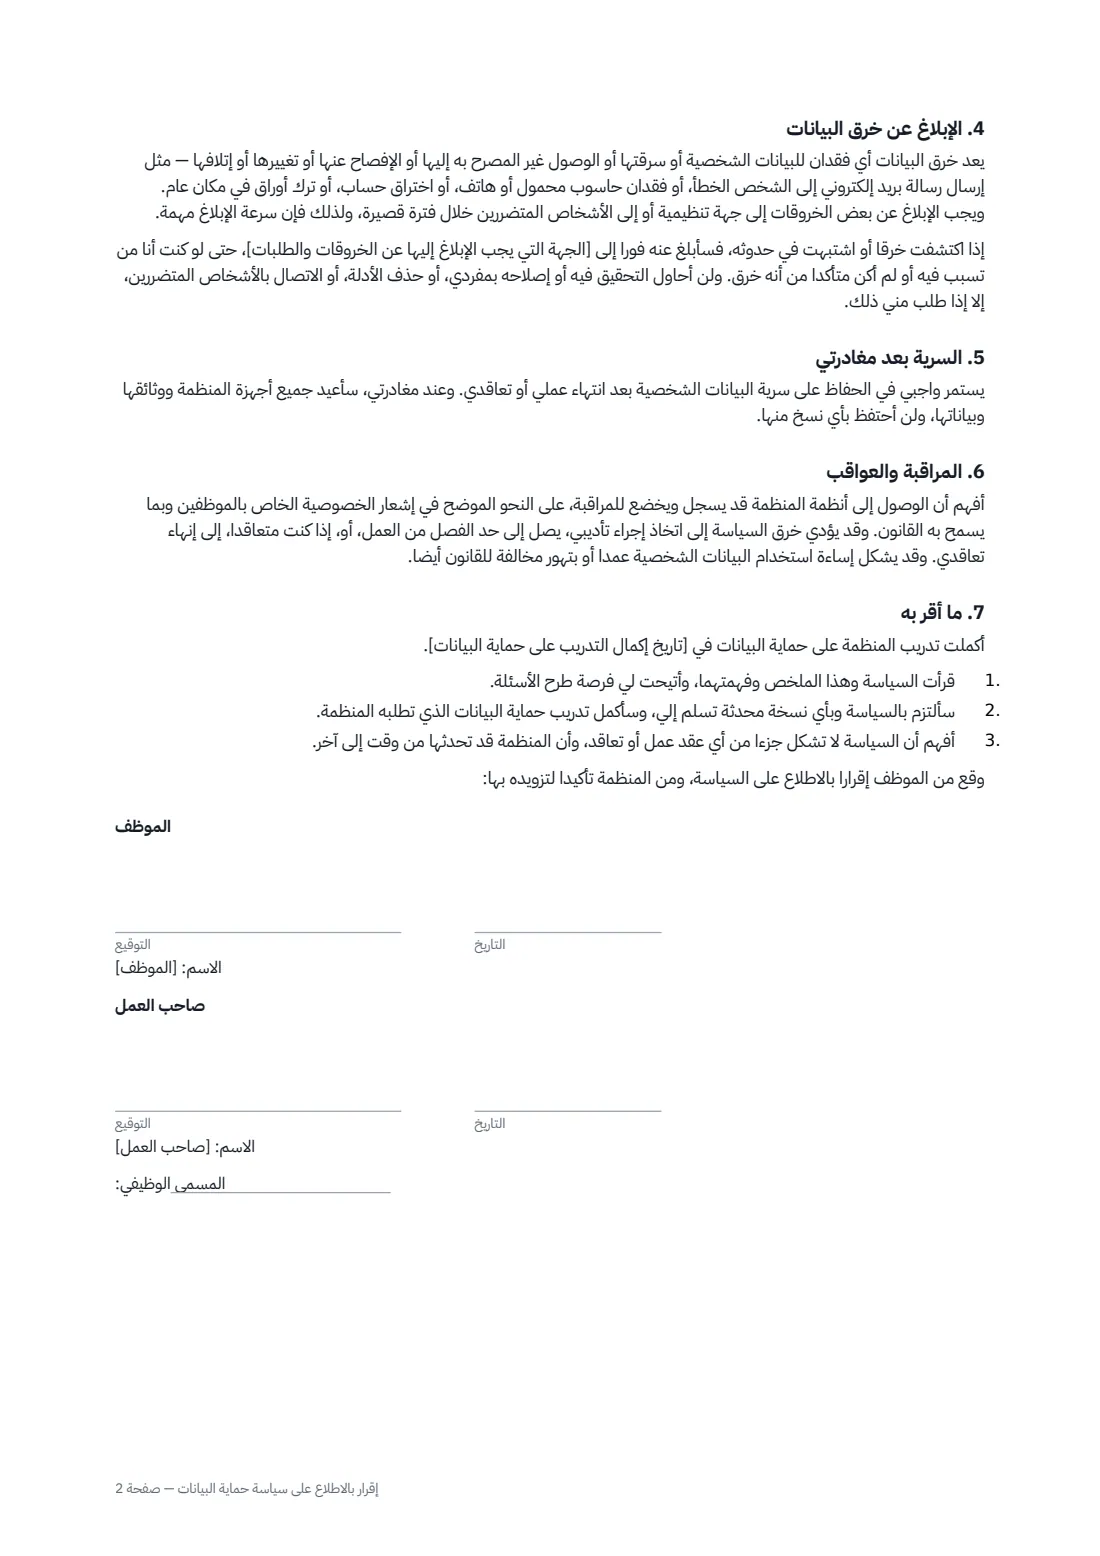
يشرح هذا النموذج ماهية البيانات الشخصية والبيانات الحساسة، مع قائمة اختيارية بالبيانات التي يتعامل معها هذا الدور. ويتعهد الموظف باستخدام البيانات لأداء عمله فقط، وعدم البحث عن معلومات الأشخاص بدافع الفضول، وعدم نقل البيانات إلى حسابات شخصية أو أدوات غير معتمدة (بما في ذلك أدوات الذكاء الاصطناعي)، والتحقق قبل المشاركة، وإحالة طلبات الوصول والحذف إلى جهة اتصال الخصوصية لديك. كما يغطي كلمات المرور والمصادقة متعددة العوامل، والتصيد الاحتيالي، والتخلص من المستندات الورقية، وخيارك بشأن قاعدة استخدام الأجهزة الشخصية، وكيفية التعرف على الخرق والإبلاغ عنه فوراً، والسرية بعد ترك العمل، والمراقبة.
- مناسب لـ
- أي مؤسسة يتعامل موظفوها مع بيانات العملاء أو المرضى أو الأعضاء أو الموظفين
- يوقّعه
- الموظف ومدير أو مسؤول الموارد البشرية أو مسؤول حماية البيانات
- الخيارات
- قاعدة استخدام الأجهزة الشخصية، والقوانين المذكورة، والبيانات التي يتعامل معها هذا الدور، وتاريخ التدريب
- الطول
- صفحتان إلى 3 صفحات
متى تستخدم إقرار بالاطلاع على سياسة حماية البيانات
- تهيئة الموظفين الجدد والعاملين المؤقتين والمتعاقدين الذين سيصلون إلى سجلات العملاء
- تطبيق سياسة جديدة لحماية البيانات أو أمن المعلومات
- توثيق إكمال التدريب السنوي على حماية البيانات
- الاستعداد لاستبيان أمني أو تدقيق من عميل
- إعادة توعية فريق بعد حادث وشيك أو واقعة بيانات
ما ستملؤه
10 حقول فارغة، ثم اسم وبريد إلكتروني لكل من يوقّع: الموظف, صاحب العمل.
1 التفاصيل
- اسم المنظمة*
- الاسم الكامل للموظف*
- المسمى الوظيفي
2 السياسة
- عنوان السياسة*
- تاريخ السياسة
- قوانين حماية البيانات السارية
3 الدور
- البيانات الشخصية التي يتعامل معها هذا الدور
4 الإبلاغ
- الجهة التي يجب الإبلاغ إليها عن الخروقات والطلبات*
5 الأجهزة
- الأجهزة الشخصية المستخدمة لبيانات العمل* غير مسموح · فقط من خلال التطبيقات والحسابات التي وافقت عليها المنظمة · مسموح إذا كان الجهاز مسجلاً في نظام إدارة الأجهزة التابع للمنظمة
6 الإبلاغ
- تاريخ إكمال التدريب على حماية البيانات
7 من يوقّع
- الموظف التوقيع والتاريخ · الموظف أو العامل أو المتعاقد الذي سيتعامل مع البيانات الشخصية.
- صاحب العمل التوقيع والتاريخ والمسمى الوظيفي · المدير أو مسؤول الموارد البشرية أو مسؤول حماية البيانات الذي يوقّع نيابةً عن المنظمة.
ما يغطيه إقرار بالاطلاع على سياسة حماية البيانات
- ما هي البيانات الشخصية
- كيفية تعاملي مع البيانات الشخصية
- كلمات المرور والأنظمة والأجهزة
- الإبلاغ عن خرق البيانات
- السرية بعد مغادرتي
- المراقبة والعواقب
- ما أقر به
استخدام إقرار بالاطلاع على سياسة حماية البيانات خطوة بخطوة
1 اذكر اسم السياسة
أدخل عنوان السياسة وتاريخها. إذا أكد مستشارك القوانين المنطبقة — مثل اللائحة العامة لحماية البيانات في المملكة المتحدة (UK GDPR) وقانون حماية البيانات لعام 2018 (Data Protection Act 2018) — فيمكنك ذكرها؛ وإلا فاترك هذا الحقل فارغاً.
2 صف البيانات التي يتعامل معها الدور
يمكنك اختيارياً إدراج البيانات الشخصية التي سيطلع عليها هذا الشخص، بحيث يكون كل عنصر في سطر مستقل: بيانات اتصال العملاء، وبيانات الدفع، وسجلات الموظفين. فهذا يجعل القواعد ملموسة.
3 حدد جهة اتصال الخصوصية
اذكر اسم الشخص أو صندوق البريد المخصص للخروقات والطلبات، مثل مسؤول حماية البيانات (Data Protection Officer). ويوجه المستند الموظف إلى إبلاغه بالخروقات فوراً.
4 اختر قاعدة استخدام الأجهزة الشخصية
اختر بين عدم السماح بها، أو السماح بها فقط عبر التطبيقات المعتمدة، أو السماح بها إذا كان الجهاز مسجلاً في نظام إدارة أجهزتك. وستتم طباعة الصياغة المطابقة.
5 أرسل واحفظ
أضف تاريخ التدريب إذا كان قد تم، وأرسل المستند للتوقيع، واحتفظ بالنسخة الموقعة في خزنتك باعتبارها جزءاً من سجلات التدريب.
نصائح قبل الإرسال
- اربط الإقرار بتدريب قصير وعملي — فالتوقيع يكون أكثر أهمية عندما يكون الأشخاص قد اطلعوا على أمثلة.
- اجعل الوصول إلى جهة الاتصال الخاصة بالخروقات سهلاً خارج ساعات العمل، لأن بعض الخروقات يجب الإبلاغ عنها إلى جهة تنظيمية بسرعة.
- اذكر بوضوح أدوات الذكاء الاصطناعي ومشاركة الملفات المعتمدة؛ فالنموذج يحظر الأدوات غير المعتمدة.
- أعد توقيع الإقرار عند تغيير السياسة تغييراً جوهرياً، واحتفظ بتوقيعات كل إصدار.
وقّعه إلكترونيًا خلال دقائق
- املأ الحقول الفارغة. تُدرج الأسماء والتواريخ والمبالغ مباشرةً في الاتفاقية — وتعرض المعاينة موضعها بدقة.
- حدّد من يوقّع. حدّد «هذا أنا» للجزء الخاص بك. ينشئ FileIt ملف PDF يتضمن حقول التوقيع والتاريخ على السطر الصحيح لكل منها، ويمكنك مراجعة أي شيء أو نقله قبل الإرسال.
- أرسله. يحصل كل موقّع على رابط آمن ويوقّع من أي جهاز — دون الحاجة إلى حساب. يُحفظ ملف PDF الموقّع، مع سجل تدقيق وشهادة إتمام، في خزنتك ويُرسل بالبريد الإلكتروني إلى الجميع.
الأسئلة الشائعة عن إقرار بالاطلاع على سياسة حماية البيانات
هل هذه سياسة للائحة العامة لحماية البيانات؟
إنه إقرار بسياسة حماية البيانات الخاصة بك، مكتوب بلغة واضحة ومحايدة من حيث الاختصاص القضائي. وهو متوافق مع القواعد الشبيهة باللائحة العامة لحماية البيانات (GDPR) وغيرها من قوانين الخصوصية، لكنه لا يحل محل سياستك أو إشعارات الخصوصية أو المشورة القانونية.
لماذا ينص على ألا يتواصل الموظفون مع الأشخاص المتضررين بشأن الخرق؟
إن اتخاذ قرار بشأن إبلاغ الجهات التنظيمية والأفراد وكيفية ذلك هو من مسؤولية المؤسسة، وقد يؤدي القيام به بصورة غير متسقة إلى تفاقم الوضع. وتتمثل مهمة الموظف في الإبلاغ فوراً والحفاظ على الأدلة.
هل يمكن للمتعاقدين توقيعه أيضاً؟
نعم. تغطي الصياغة «التوظيف أو التعاقد»، كما يذكر بند العواقب إنهاء تعاقد المتعاقد، ولذلك فهو مناسب للمتعاقدين والعاملين المؤقتين الذين يصلون إلى بياناتك.
هل يكفي التوقيع الإلكتروني؟
نعم، عموماً. فالتوقيعات الإلكترونية صالحة لإقرار وظيفي كهذا في معظم الأماكن، بما في ذلك الولايات المتحدة (قانون التوقيعات الإلكترونية في التجارة الوطنية والعالمية (ESIGN Act) وقانون المعاملات الإلكترونية الموحد (UETA)) والمملكة المتحدة والاتحاد الأوروبي (لائحة eIDAS) وكندا. ويسجل FileIt هوية الموقّع ووقت التوقيع في سجل تدقيق.