Quel est le modèle de formulaire revue post-incident ?
La valeur d’un incident réside dans ce que vous en apprenez, et cet apprentissage disparaît rapidement. Une semaine plus tard, la chronologie est floue, l’historique des échanges est enfoui et les actions de suivi restent dans la tête de quelqu’un. Une revue post-incident structurée, rédigée peu après les faits, transforme une panne en améliorations.
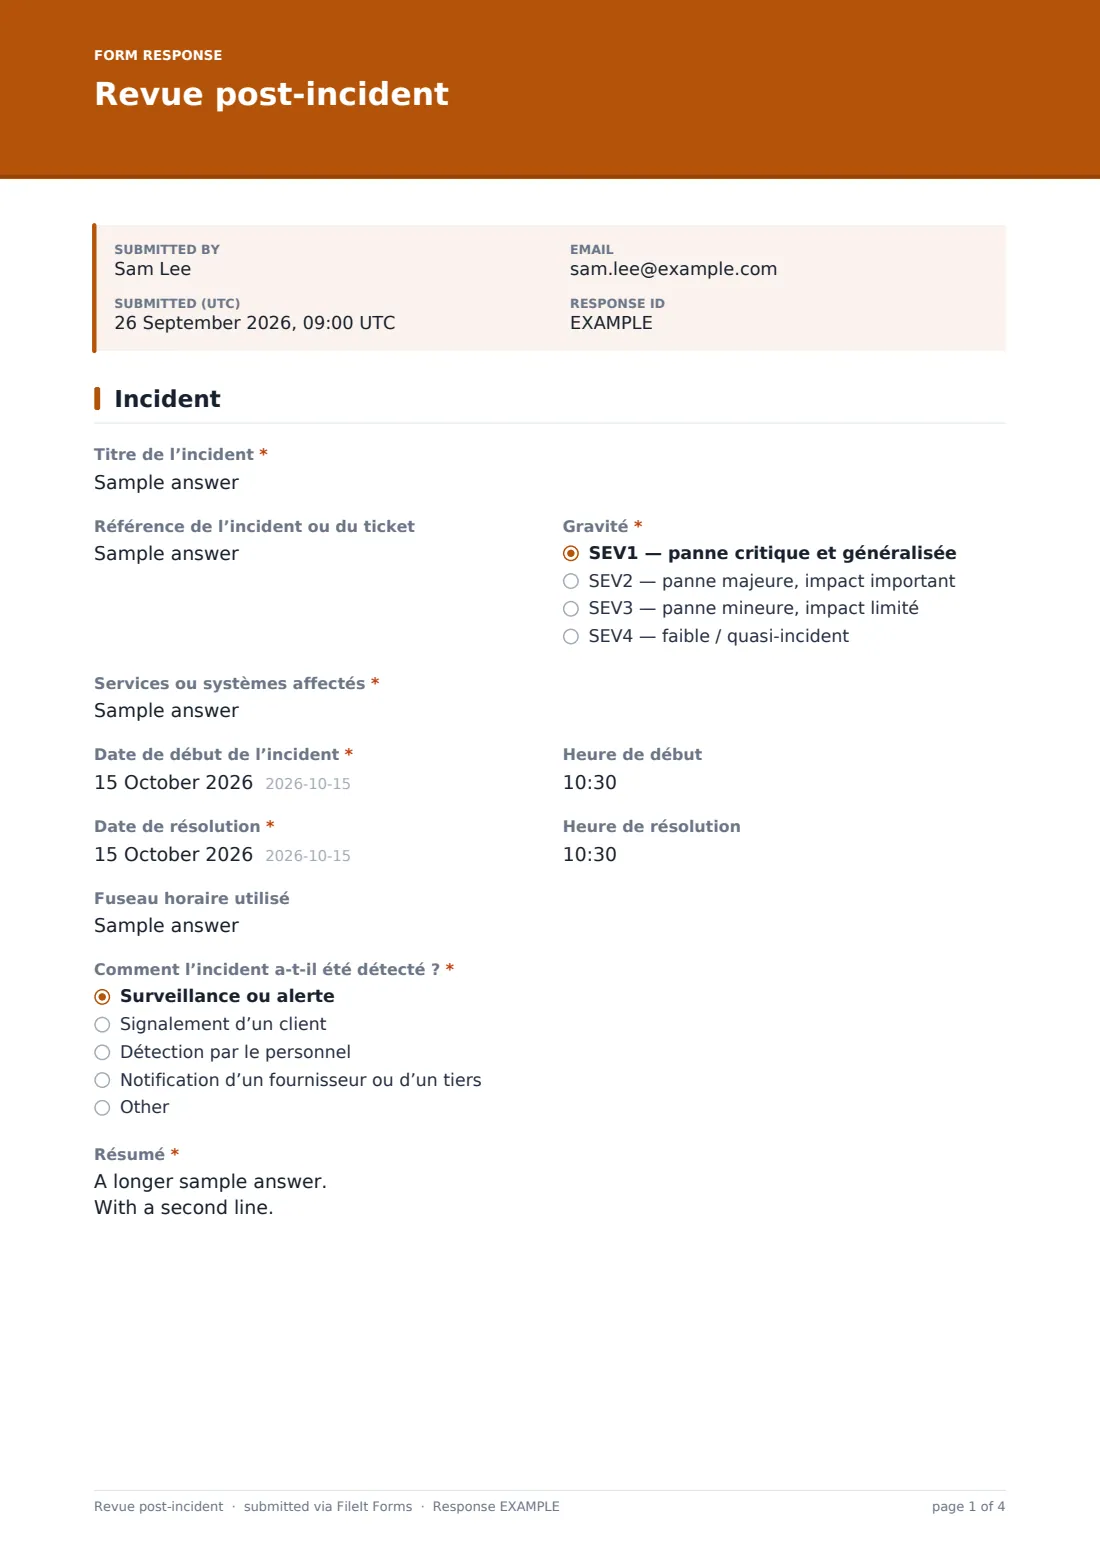
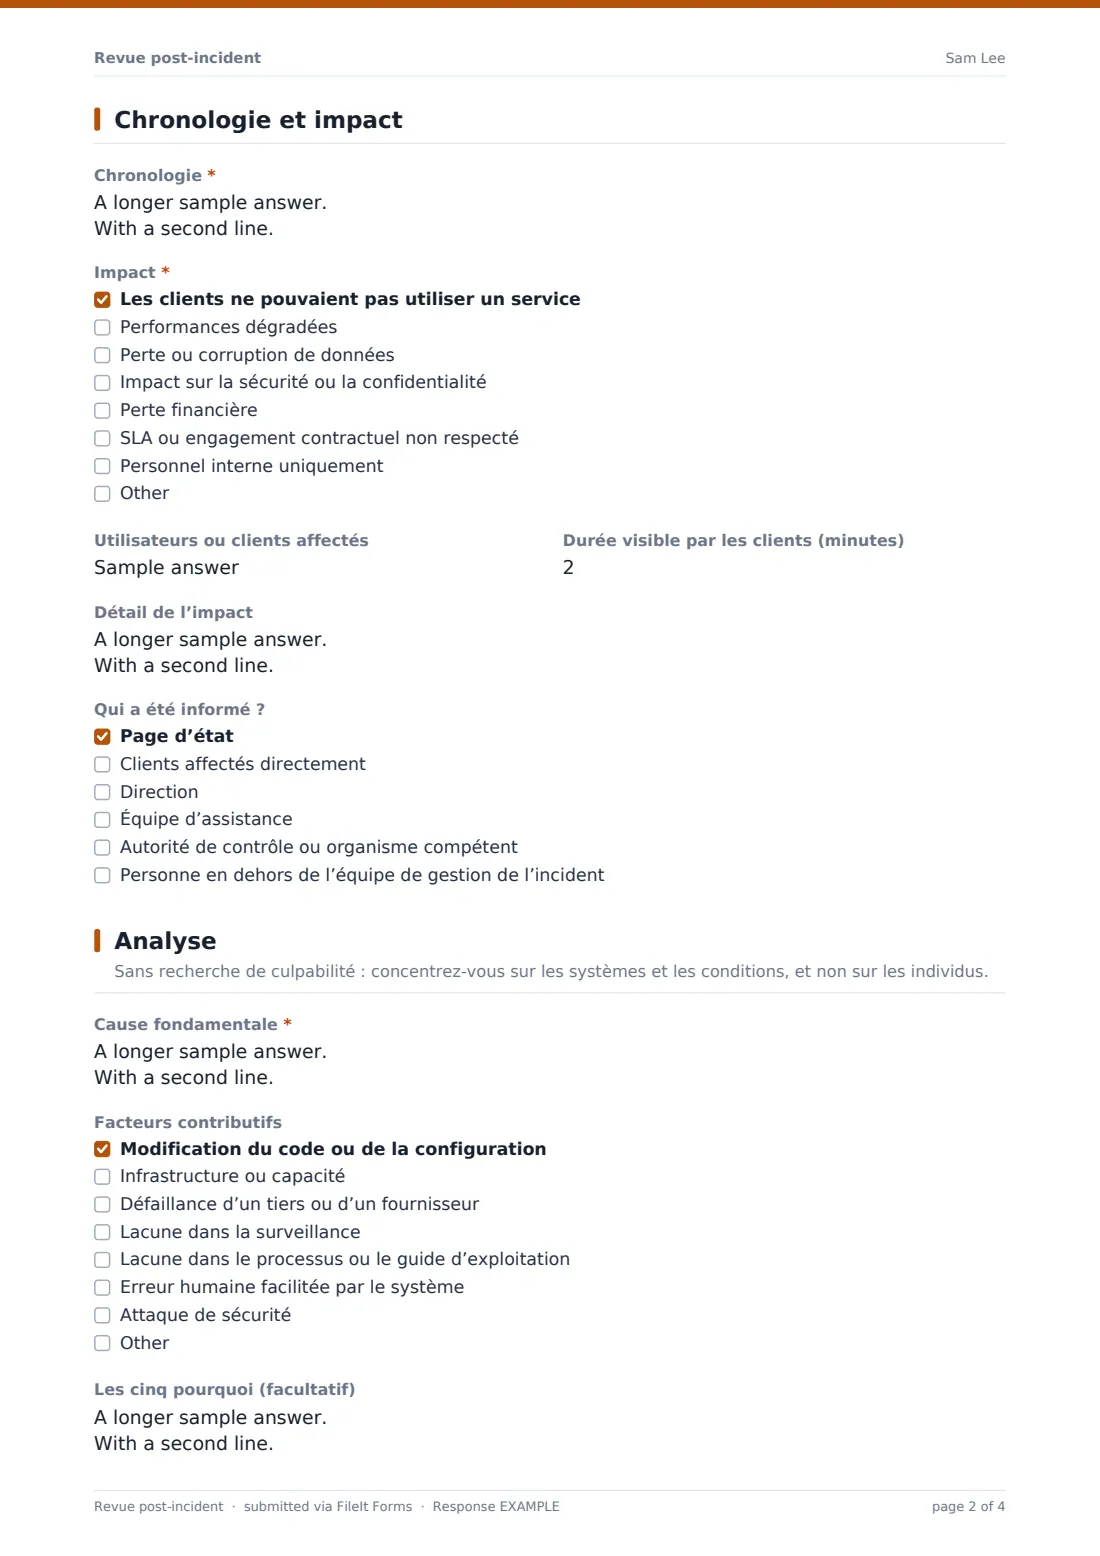
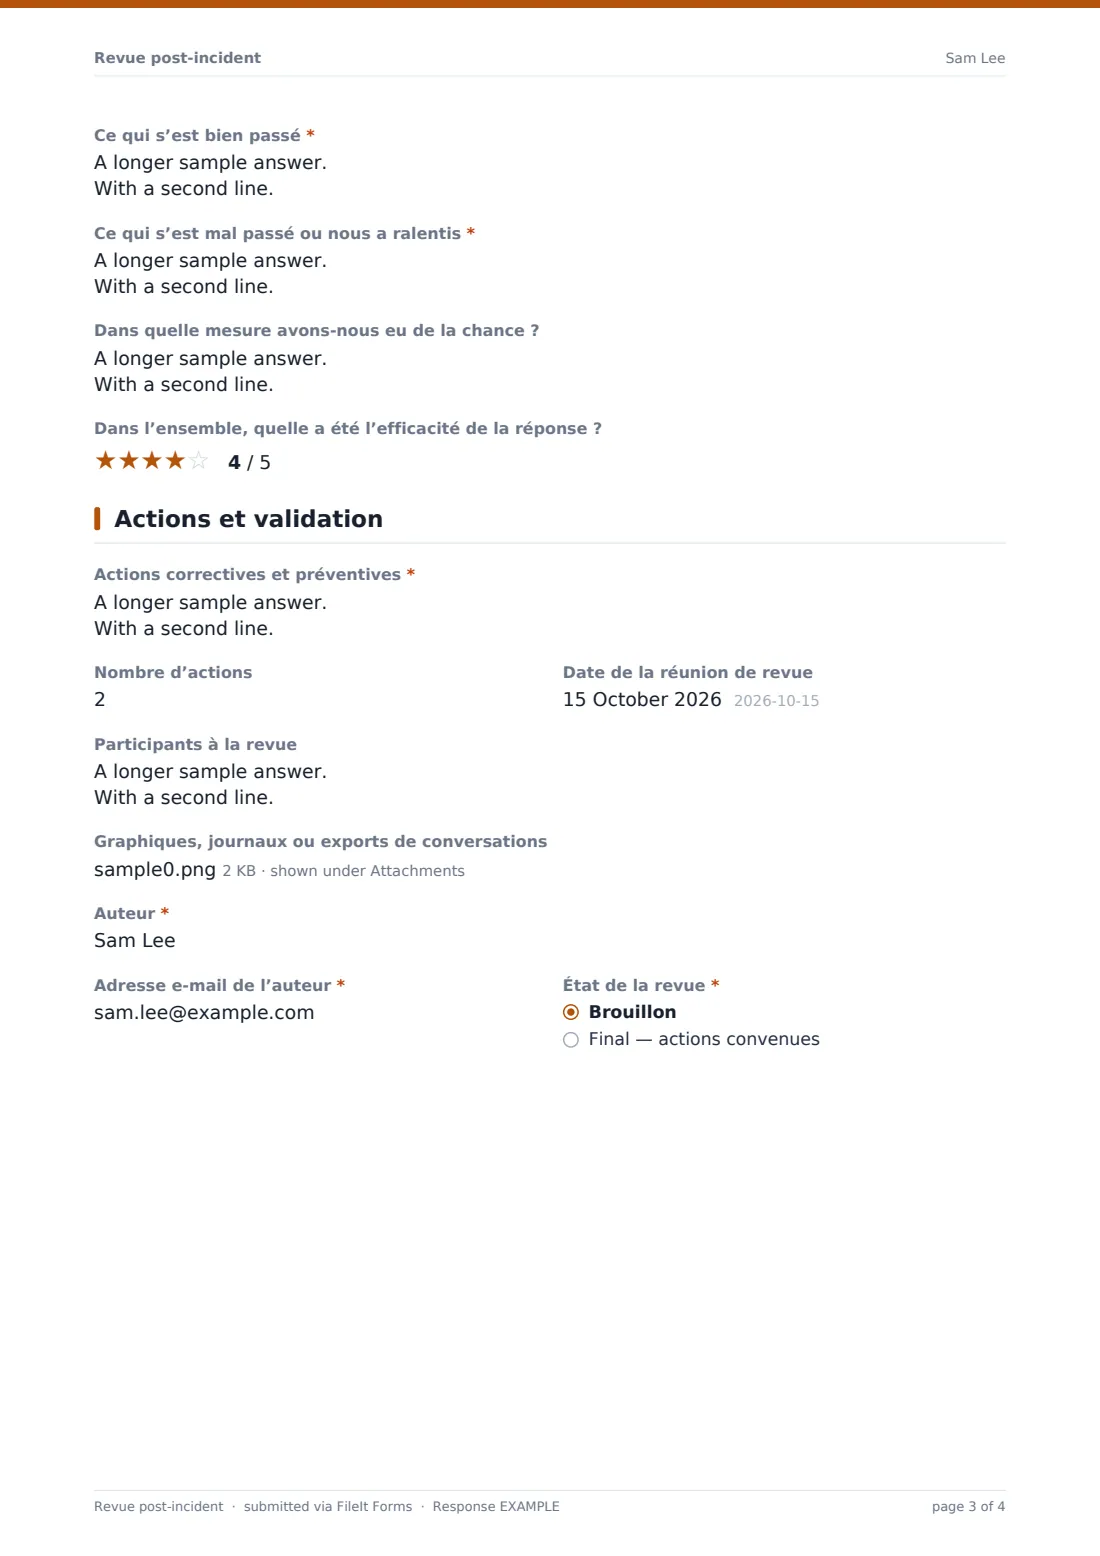
Ce modèle de revue post-incident consigne le titre, la référence et la gravité de l’incident, les services affectés, les heures de début et de résolution ainsi que la manière dont il a été détecté, avec un résumé en langage clair. Il recueille ensuite la chronologie et l’impact, les personnes informées, la cause racine et les facteurs contributifs, un questionnement facultatif des cinq pourquoi, ce qui a bien et mal fonctionné et les circonstances favorables. Il se termine par les mesures correctives — chacune avec un responsable et une date d’échéance —, les détails de la réunion de revue et les éléments justificatifs.
Chaque revue est enregistrée au format PDF dans votre coffre FileIt, créant une bibliothèque d’incidents utile pour repérer les tendances et montrer aux clients ou aux auditeurs comment vous réagissez.
- Idéal pour
- Les équipes d’ingénierie, SRE, opérations informatiques et support
- Rempli par
- Le responsable de l’incident ou un auteur désigné, généralement avec l’équipe d’intervention
- Temps nécessaire
- Environ 20–40 minutes, selon l’incident
- Comprend
- Niveaux de gravité, liste de contrôle de l’impact, note de confidentialité, évaluation, téléversement de justificatifs, statut brouillon ou final
Qui utilise un formulaire revue post-incident ?
- Une équipe SaaS rédigeant le compte rendu d’une panne en production
- Une équipe informatique examinant une panne de messagerie ou de réseau
- Un MSP documentant un incident pour un client
- Examiner un incident évité de justesse avant qu’il ne devienne réel
- Consigner une modification défaillante qui a dû être annulée
- Constituer un historique des incidents pour une évaluation de la sécurité par un client
Questions de ce formulaire revue post-incident
32 questions sur 4 pages · inclut téléversement de fichier, questions conditionnelles, pages multiples, évaluations.
1 Incident
- Titre de l’incident*
- Référence de l’incident ou du ticket
- Gravité* SEV1 — panne critique et généralisée · SEV2 — panne majeure, impact important · SEV3 — panne mineure, impact limité · SEV4 — faible / quasi-incident
- Services ou systèmes affectés*
- Date de début de l’incident*
- Heure de début
- Date de résolution*
- Heure de résolution
- Fuseau horaire utilisé
- Comment l’incident a-t-il été détecté ?* Surveillance ou alerte · Signalement d’un client · Détection par le personnel · Notification d’un fournisseur ou d’un tiers
- Résumé*
2 Chronologie et impact
- Chronologie*
- Impact* Les clients ne pouvaient pas utiliser un service · Performances dégradées · Perte ou corruption de données · Impact sur la sécurité ou la confidentialité · Perte financière · SLA ou engagement contractuel non respecté · Personnel interne uniquement
- Utilisateurs ou clients affectés
- Durée visible par les clients (minutes)
- Détail de l’impact
- Qui a été informé ? Page d’état · Clients affectés directement · Direction · Équipe d’assistance · Autorité de contrôle ou organisme compétent · Personne en dehors de l’équipe de gestion de l’incident
3 Analyse
- Cause fondamentale*
- Facteurs contributifs Modification du code ou de la configuration · Infrastructure ou capacité · Défaillance d’un tiers ou d’un fournisseur · Lacune dans la surveillance · Lacune dans le processus ou le guide d’exploitation · Erreur humaine facilitée par le système · Attaque de sécurité
- Les cinq pourquoi (facultatif)
- Ce qui s’est bien passé*
- Ce qui s’est mal passé ou nous a ralentis*
- Dans quelle mesure avons-nous eu de la chance ?
- Dans l’ensemble, quelle a été l’efficacité de la réponse ?
4 Actions et validation
- Actions correctives et préventives*
- Nombre d’actions
- Date de la réunion de revue
- Participants à la revue
- Graphiques, journaux ou exports de conversations
- Auteur*
- Adresse e-mail de l’auteur*
- État de la revue* Brouillon · Final — actions convenues
Le formulaire revue post-incident, page par page
1 Incident
L’auteur consigne le titre, la référence, la gravité de SEV1 à SEV4, les services affectés, les dates et heures de début et de résolution, ainsi que le fuseau horaire. Il indique comment l’incident a été détecté — par la surveillance, un client, le personnel ou un fournisseur — et rédige un bref résumé compréhensible par un lecteur non technique.
2 Chronologie et impact
Une zone de chronologie recueille les événements clés avec leurs heures, du premier signal à la résolution. Une liste de contrôle consigne le type d’impact, suivie du nombre d’utilisateurs affectés, de la durée en minutes visible par les clients et d’une description détaillée de l’impact. L’auteur coche les personnes informées ; si un impact sur la sécurité ou la confidentialité est sélectionné, une note lui rappelle d’impliquer le responsable de la protection des données.
3 Analyse
Présentée dans une démarche sans recherche de coupable, cette page demande la cause racine — ce qui a rendu l’incident possible — et les facteurs contributifs, tels que des modifications, la capacité, les fournisseurs, des lacunes de surveillance, des lacunes de processus ou une attaque. Un questionnement facultatif des cinq pourquoi est suivi des réponses obligatoires sur ce qui a bien et mal fonctionné, des circonstances favorables et d’une évaluation de 1 à 5 étoiles de la réponse globale.
4 Actions et validation
Les mesures correctives et préventives sont listées une par ligne avec leur responsable, leur date d’échéance et leur ticket, ainsi que le nombre d’actions, la date de la réunion de revue et les participants. Des graphiques, journaux ou exports de discussions peuvent être joints. L’auteur indique son nom et son adresse e-mail, puis marque la revue comme brouillon ou finale.
Personnalisez le modèle
- Modifiez les libellés de gravité pour les adapter à vos propres niveaux d’incident
- Ajoutez vos services dans une liste déroulante plutôt que dans un champ de texte libre
- Définissez dans l’espace réservé le fuseau horaire par défaut utilisé par votre équipe
- Ajoutez un champ de résumé destiné aux clients si vous publiez des rapports d’incident
- Classez les revues dans un dossier du coffre pour chaque trimestre afin de repérer les causes récurrentes
- Activez les notifications destinées à la direction de l’ingénierie
Conseils pour un meilleur formulaire revue post-incident
- Rédigez la revue dans les quelques jours qui suivent, tant que les souvenirs et les journaux sont encore frais
- Évitez la recherche de coupable : les personnes partagent davantage lorsqu’elles ne craignent pas d’être blâmées
- Ne vous arrêtez pas au déclencheur ; examinez les conditions qui lui ont permis de causer des dommages
- Attribuez à chaque action un seul responsable et une date, puis suivez-la jusqu’à sa réalisation
- Consignez également ce qui a bien fonctionné afin de reproduire les bonnes pratiques
- Supprimez les données personnelles et les secrets des captures d’écran et des journaux avant de les joindre
Chaque réponse devient un PDF dans votre coffre-fort
Chaque revue est enregistrée au format PDF dans votre coffre FileIt avec ses pièces jointes, et le propriétaire du formulaire reçoit un e-mail. L’auteur peut en recevoir une copie à partager avec les participants.
Utilisez le tableau des réponses pour filtrer par gravité ou par statut, puis exportez les données au format CSV afin de suivre au fil du temps le nombre d’incidents, leur durée et les facteurs contributifs.
- Commencez avec ce modèle. Il s’ouvre dans l’éditeur FileIt Forms — modifiez n’importe quelle question, ajoutez des pages et définissez les règles d’affichage des questions.
- Partagez-le. Activez un lien public ou envoyez-le par e-mail, avec un lien personnel pour chaque destinataire. Aucun compte FileIt n’est nécessaire.
- Obtenez les réponses au format PDF. Chaque réponse est enregistrée au format PDF dans le dossier du coffre-fort de votre choix, avec les fichiers importés en pièces jointes — et répertoriée dans un tableau des réponses exportable au format CSV.
Formulaire Revue post-incident : questions fréquentes
Ce modèle de revue post-incident est-il gratuit ?
Oui. Il s’agit d’un modèle de démarrage dans l’application FileIt Forms, disponible avec tous les forfaits, y compris le forfait gratuit.
FileIt suit-il les actions jusqu’à leur réalisation ?
Non. Le formulaire consigne les actions convenues. Suivez-les dans votre propre système de tâches ou de tickets ; le champ de référence du ticket facilite leur liaison.
Puis-je enregistrer un brouillon et terminer plus tard ?
Le statut de la revue vous permet de marquer une soumission comme brouillon. Vous pouvez envoyer ultérieurement une version finale mise à jour ; chaque soumission est enregistrée dans son propre PDF.
Que signifie « sans recherche de coupable » ici ?
Cela signifie que la revue se concentre sur les systèmes, les processus et les conditions qui ont permis l’incident, et non sur la faute d’une personne. La formulation du formulaire encourage cette approche.
Puis-je joindre des graphiques de surveillance ?
Oui. Le téléversement accepte les images, les PDF, les fichiers texte et les fichiers CSV, jusqu’à dix fichiers.
Les incidents de sécurité doivent-ils utiliser ce formulaire ?
Il convient également aux incidents de sécurité, mais ceux-ci peuvent aussi nécessiter vos processus de gestion des incidents de sécurité et des violations de données, ainsi qu’un accès plus restreint.