Qu’est-ce qu’un accord de traitement des données ?
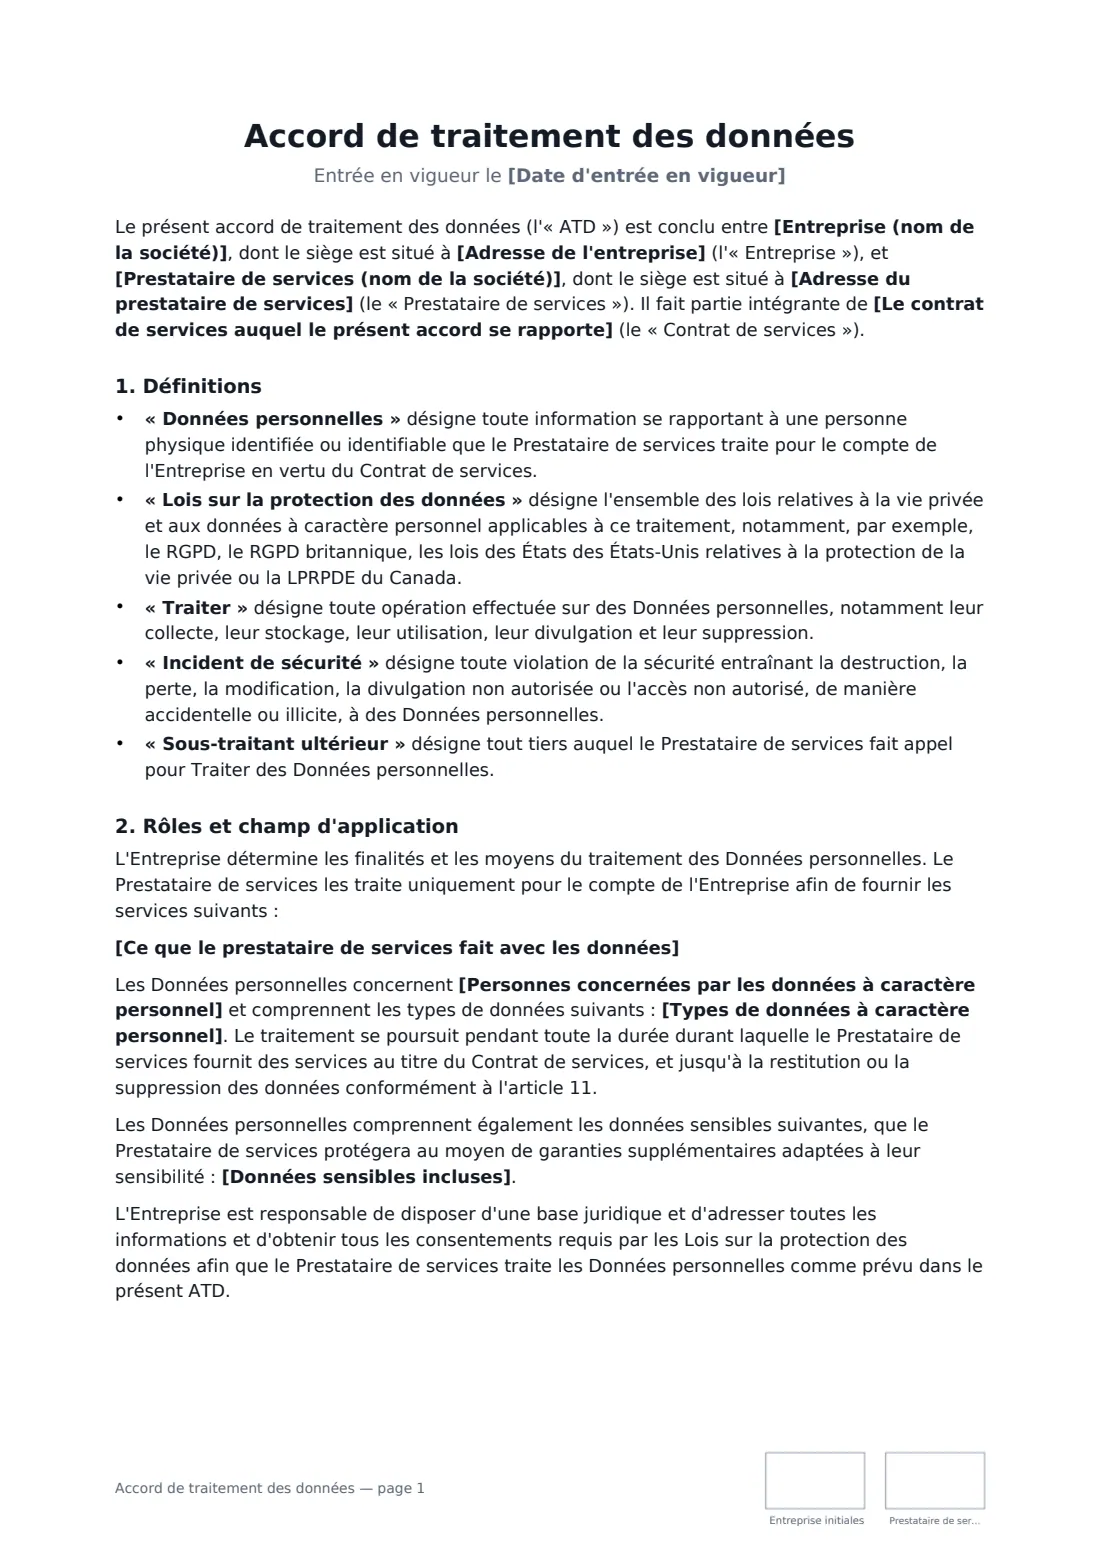
Un accord de traitement des données, souvent appelé DPA ou avenant relatif au traitement des données, est signé lorsqu’un prestataire traite des données personnelles pour le compte d’une entreprise. Parmi les exemples courants figurent un gestionnaire de paie, un hébergeur cloud, une plateforme d’e-mails ou une société d’assistance informatique. L’entreprise décide pourquoi les données sont utilisées. Le prestataire ne peut les utiliser que pour fournir le service. Les lois sur la protection de la vie privée, comme le RGPD de l’UE et du Royaume-Uni (EU and UK GDPR), exigent un contrat écrit de ce type avec un sous-traitant, et plusieurs lois américaines sur la protection de la vie privée exigent des dispositions similaires avec les prestataires de services.
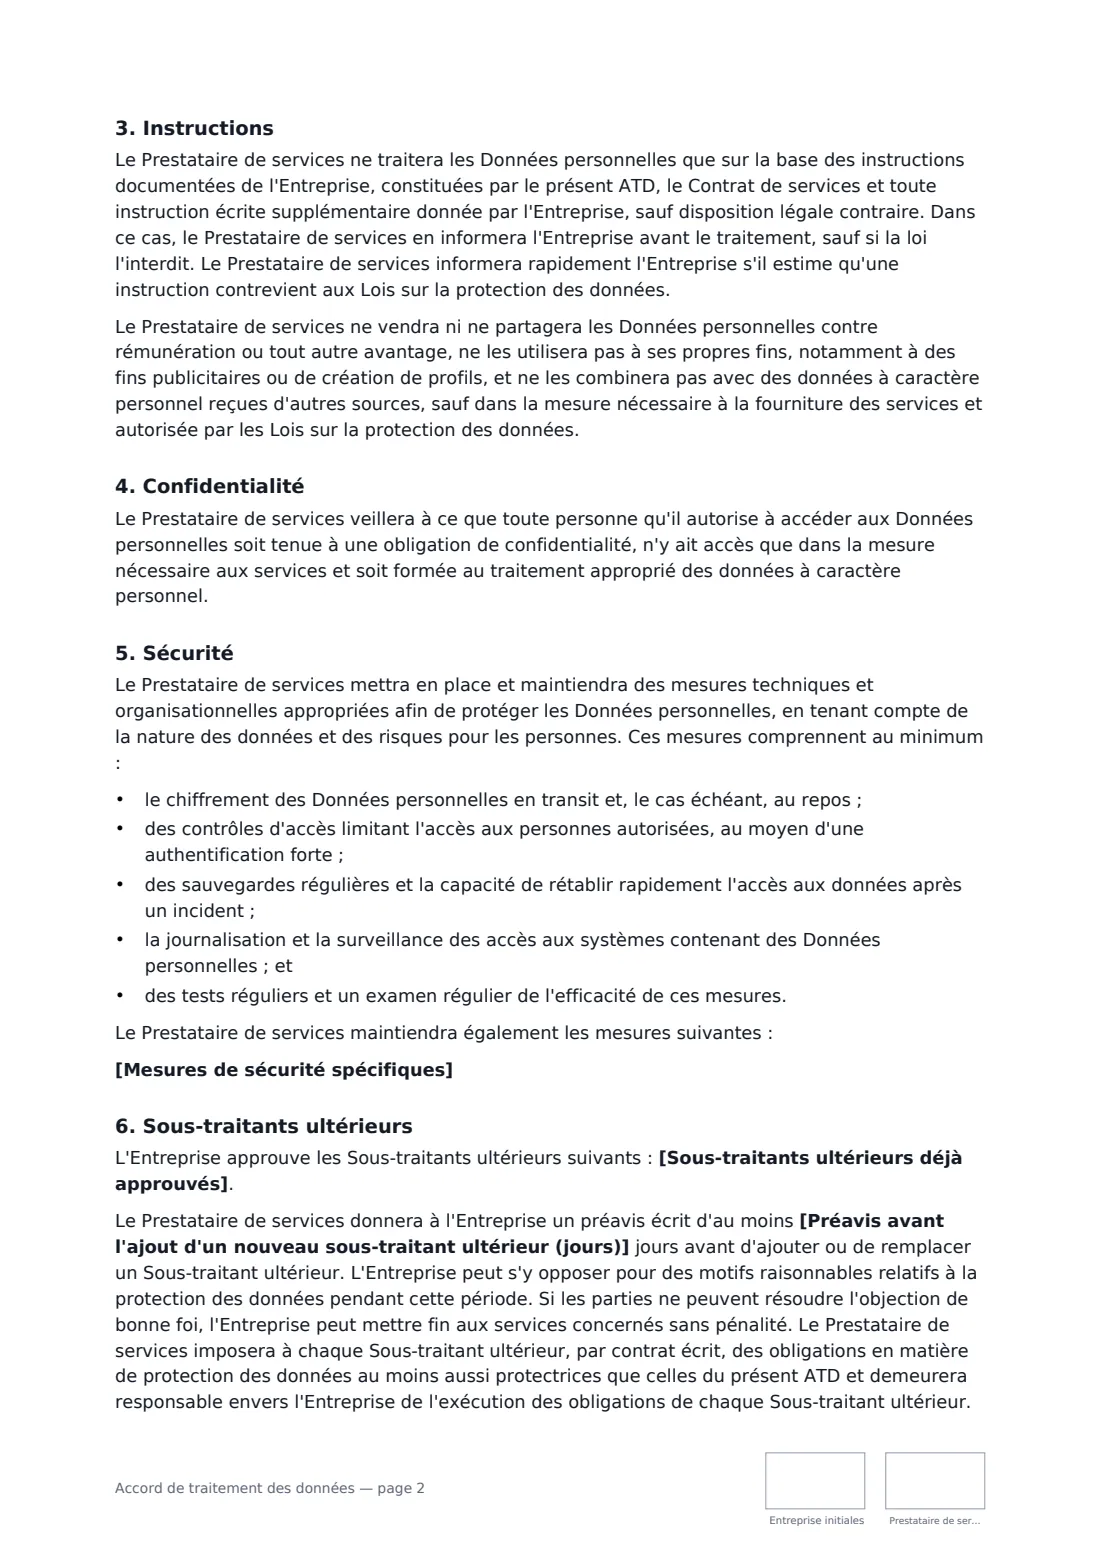
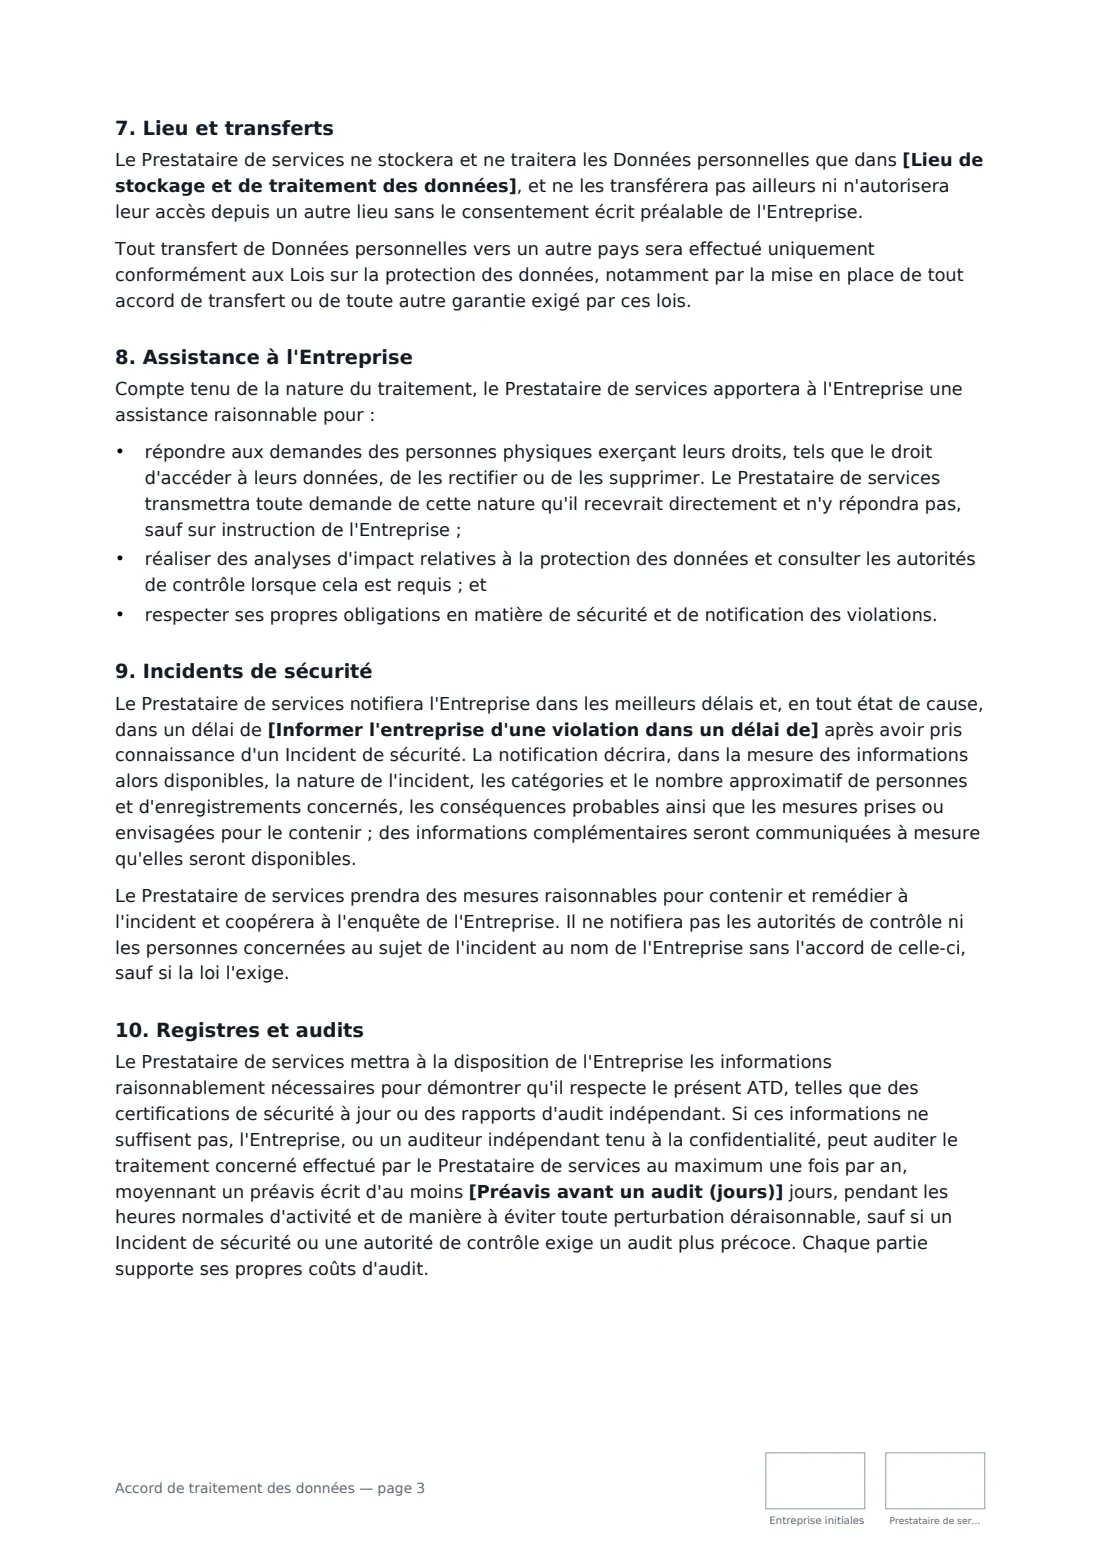
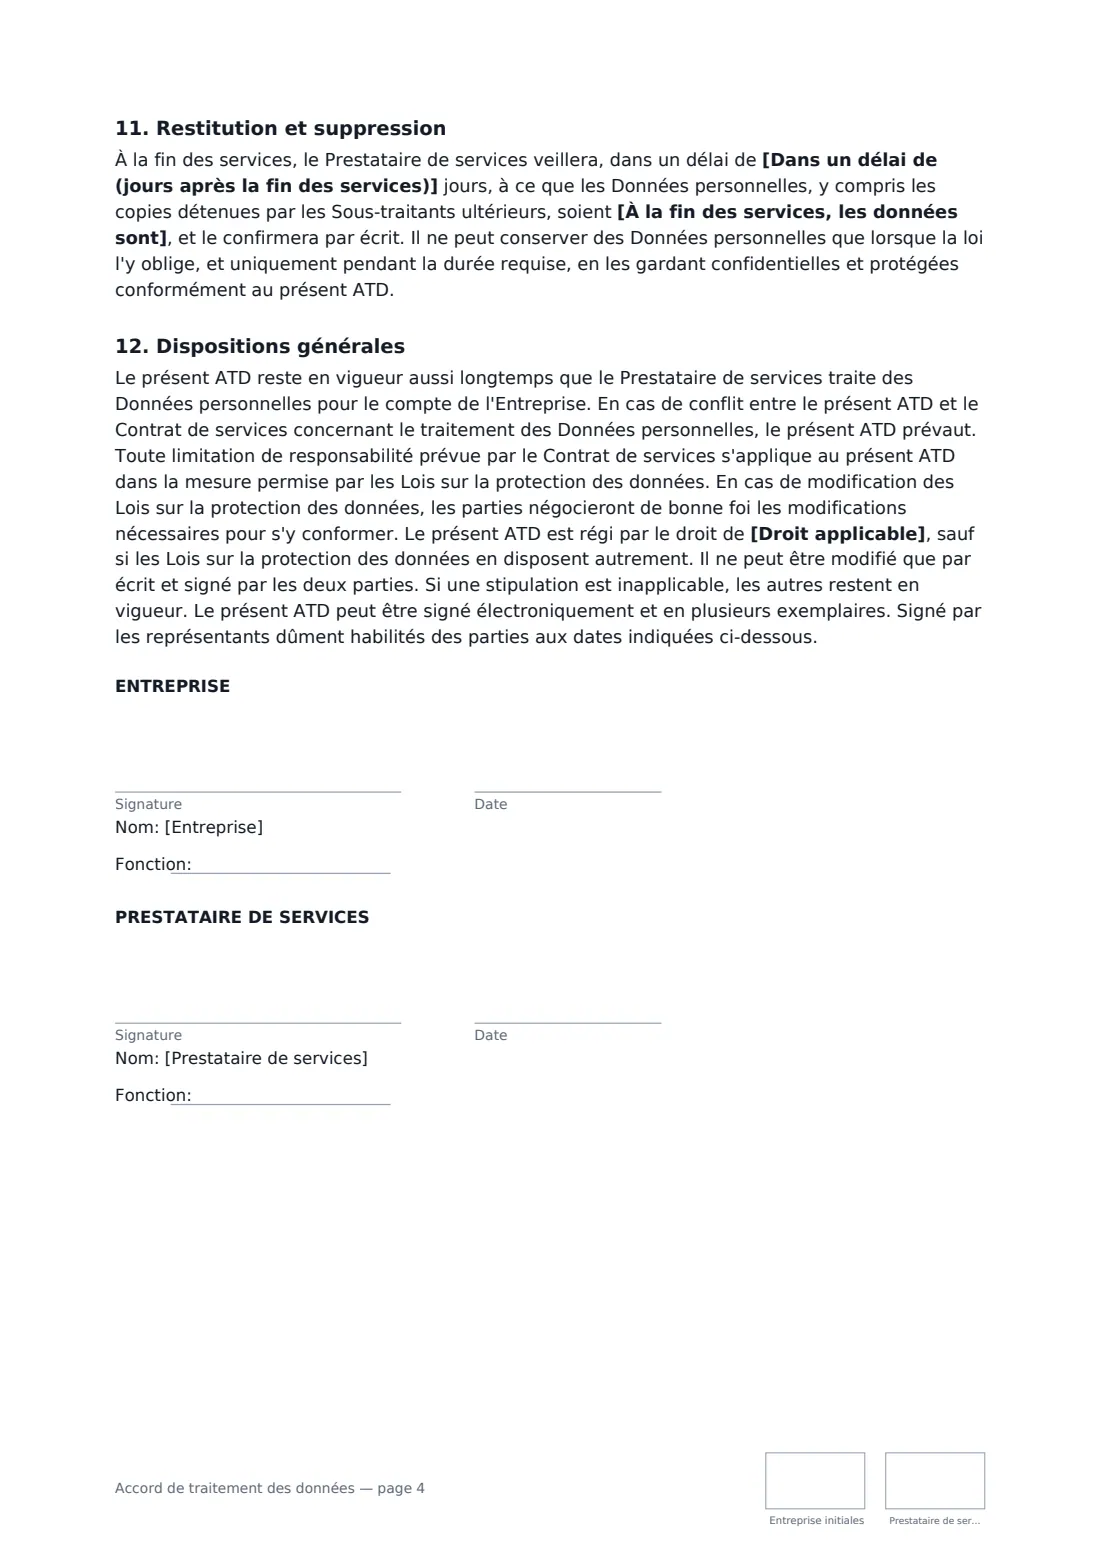
Ce modèle accompagne votre contrat principal de services. Il prévoit que le prestataire agit uniquement selon vos instructions documentées, sans vendre, partager ni utiliser les données à ses propres fins. Il couvre également la confidentialité du personnel, un socle de mesures de sécurité ainsi que celles que vous ajoutez, les sous-traitants ultérieurs avec un droit de notification et d’opposition, les transferts entre pays, l’assistance concernant les demandes des personnes, la notification d’une violation dans le délai que vous choisissez (24 à 72 heures), les audits, ainsi que la restitution ou la suppression à la fin. Vous décrivez les services, les personnes concernées et les types de données, et pouvez indiquer les sous-traitants ultérieurs approuvés et les lieux de stockage convenus.
- Idéal pour
- Toute entreprise qui fait appel à un fournisseur pour stocker, héberger ou traiter ses données personnelles
- Signataires
- L’entreprise et le prestataire de services, chacun par l’intermédiaire d’une personne autorisée
- Notification d’une violation
- Vous choisissez 24, 36, 48 ou 72 heures après que le prestataire en a pris connaissance
- Longueur
- Environ 4 pages, paraphées sur chaque page
Quand utiliser un accord de traitement des données
- Recruter un prestataire de paie ou de logiciels RH qui détient les dossiers des employés
- Transférer votre base de données clients à un hébergeur ou à un fournisseur cloud
- Utiliser une plateforme d’e-mail marketing, de CRM ou d’assistance client
- Donner à une agence d’assistance informatique ou de développement accès à des systèmes contenant des données personnelles
- Répondre à un questionnaire de sécurité d’un fournisseur ou à la demande d’un client qui souhaite savoir si vous avez mis en place des DPA
Ce que vous remplissez
19 champs à remplir, puis le nom et l’adresse e-mail de chaque signataire : entreprise, prestataire de services.
1 Les parties
- Date d'entrée en vigueur*
- Entreprise (nom de la société)*
- Adresse de l'entreprise
- Prestataire de services (nom de la société)*
- Adresse du prestataire de services
2 Les services
- Le contrat de services auquel le présent accord se rapporte*
- Ce que le prestataire de services fait avec les données*
3 Les données
- Personnes concernées par les données à caractère personnel*
- Types de données à caractère personnel*
- Données sensibles incluses
- Lieu de stockage et de traitement des données
4 Sécurité
- Mesures de sécurité spécifiques
5 Sous-traitants ultérieurs
- Sous-traitants ultérieurs déjà approuvés
- Préavis avant l'ajout d'un nouveau sous-traitant ultérieur (jours)*
6 Violations et audits
- Informer l'entreprise d'une violation dans un délai de* 24 heures · 36 heures · 48 heures · 72 heures
- Préavis avant un audit (jours)*
7 Fin
- À la fin des services, les données sont* restituées à l'Entreprise, puis supprimées · supprimées
- Dans un délai de (jours après la fin des services)*
- Droit applicable*
8 Qui signe
- Entreprise signature et date, fonction, initiales sur chaque page · L'entreprise qui détermine pourquoi et comment les données à caractère personnel sont utilisées (le « responsable du traitement » au sens de lois telles que le RGPD).
- Prestataire de services signature et date, fonction, initiales sur chaque page · Le fournisseur qui traite les données à caractère personnel pour le compte de l'entreprise (le « sous-traitant » au sens de lois telles que le RGPD).
Ce que couvre le accord de traitement des données
- Définitions
- Rôles et champ d'application
- Instructions
- Confidentialité
- Sécurité
- Sous-traitants ultérieurs
- Lieu et transferts
- Assistance à l'Entreprise
- Incidents de sécurité
- Registres et audits
- Restitution et suppression
- Dispositions générales
Utiliser le accord de traitement des données, étape par étape
1 Rattachez-le au contrat principal
Indiquez le contrat de services que le DPA complète, par exemple « l’Accord de services de paie daté du 1 mars 2026 », et décrivez ce que le prestataire fait avec les données. En cas de contradiction entre les deux documents concernant les données personnelles, le DPA prévaut.
2 Décrivez les données
Indiquez à qui appartiennent les données (clients, employés, utilisateurs du site web) et quels sont leurs types (noms, coordonnées, historique des commandes). Ajoutez toute donnée sensible, comme des informations de santé ou de compte financier, afin que le prestataire sache que des mesures de protection supplémentaires s’appliquent.
3 Définissez la sécurité, les sous-traitants ultérieurs et les lieux
L’accord répertorie déjà les mesures de sécurité de base. Ajoutez tout élément spécifique dont vous avez convenu. Indiquez les sous-traitants ultérieurs que vous approuvez aujourd’hui et fixez le délai de notification pour les nouveaux sous-traitants. Si les données doivent rester dans certains pays, nommez-les.
4 Choisissez les modalités relatives aux violations, aux audits et à la fin du contrat, puis envoyez-le
Choisissez le délai de notification d’une violation, le préavis avant un audit et indiquez si les données sont restituées et supprimées, ou simplement supprimées, à la fin des services. Ajoutez le signataire du prestataire et envoyez le document pour signature.
Conseils avant l’envoi
- Certaines lois accordent à l’entreprise elle-même un délai court pour signaler une violation aux autorités de contrôle ou aux personnes concernées. Choisissez un délai de notification du prestataire qui vous laisse le temps d’agir.
- Si des données personnelles doivent être transférées entre des pays (par exemple hors de l’UE ou du Royaume-Uni), vous pouvez également avoir besoin de clauses contractuelles types relatives aux transferts ou d’une autre garantie. Ce modèle les exige, mais ne les inclut pas.
- De nombreux grands prestataires imposent leur propre DPA. Comparez-le au présent modèle : les instructions, la notification concernant les sous-traitants ultérieurs, le délai de notification des violations et la suppression sont les points essentiels.
- Tenez à jour la liste des sous-traitants ultérieurs. C’est souvent la première chose qu’un client ou un auditeur demande.
Signez en ligne en quelques minutes
- Remplissez les champs. Les noms, dates et montants sont directement intégrés au contrat — l’aperçu indique exactement où.
- Indiquez qui signe. Cochez « C’est moi » pour votre propre partie. FileIt génère le PDF avec chaque case de signature, de date et d’initiales sur la bonne ligne. Vous pouvez tout vérifier ou déplacer avant l’envoi.
- Envoyez-le. Chaque signataire reçoit un lien sécurisé et signe depuis n’importe quel appareil — sans compte. Le PDF signé, avec une piste d’audit et un certificat d’achèvement, est classé dans votre coffre-fort et envoyé par e-mail à tout le monde.
Accord de traitement des données : questions fréquentes
Ai-je besoin d’un accord de traitement des données ?
Si un fournisseur traite des données personnelles pour votre entreprise et que vous êtes soumis à une loi telle que le RGPD ou le RGPD du Royaume-Uni, un contrat écrit avec le sous-traitant est obligatoire. Plusieurs lois américaines sur la protection de la vie privée exigent des dispositions contractuelles similaires avec les prestataires de services. Même lorsqu’il n’est pas obligatoire, un DPA fixe des règles claires concernant la sécurité et les violations.
Quelle est la différence entre un responsable du traitement et un sous-traitant ?
Le responsable du traitement (controller) — l’« Entreprise » dans ce modèle — décide pourquoi et comment les données personnelles sont utilisées. Le sous-traitant (processor) — le « Prestataire de services » — les traite uniquement pour le compte du responsable du traitement et selon ses instructions. Lorsque deux organisations utilisent chacune des données partagées à leurs propres fins, utilisez plutôt un accord de partage de données.
Ce modèle inclut-il les clauses contractuelles types de l’UE ?
Non. Il exige que tout transfert entre pays soit conforme au droit de la protection des données, y compris à tout accord de transfert requis par la loi. Si vos données quittent l’UE ou le Royaume-Uni, ajoutez séparément les clauses de transfert appropriées.
Un DPA peut-il être signé électroniquement ?
Oui. Les signatures électroniques sont généralement valables pour les contrats commerciaux ordinaires aux États-Unis (ESIGN Act et UETA), au Royaume-Uni, dans l’UE (eIDAS) et au Canada, et le RGPD accepte qu’un contrat avec un sous-traitant soit établi sous forme électronique. FileIt conserve une piste d’audit avec le PDF signé.